

ghidra
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
android-securityembedded-systems-securitystatic-analysis+17
71.1k
nationalsecurityagency/ghidraGhidra è un framework di reverse engineering del software (SRE)
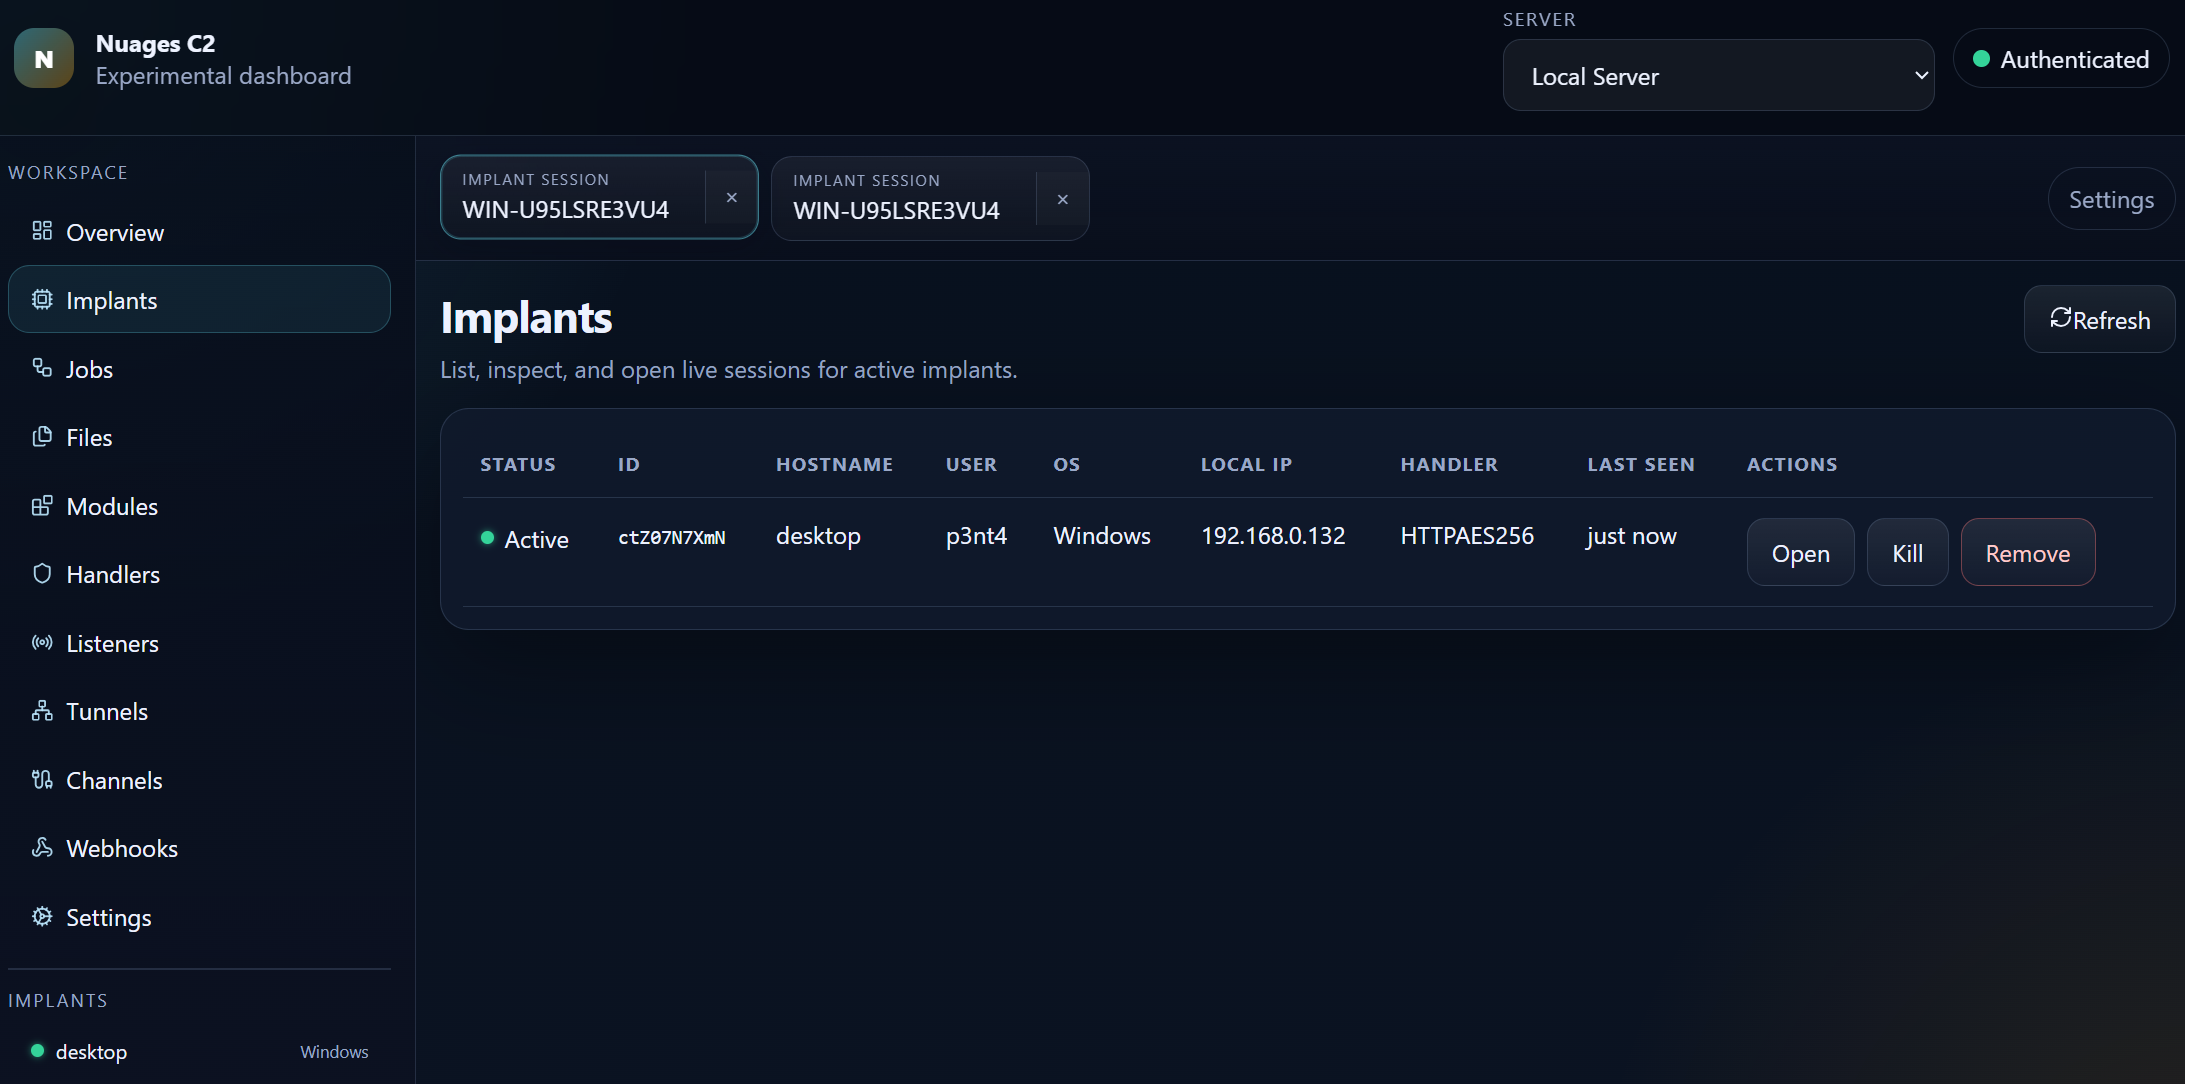 p3nt4/nuages
Un framework C2 modulare
 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 edoardottt/awesome-hacker-search-engines
A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more
 trickest/cve
Raccogli e aggiorna tutte le CVE disponibili e più recenti con i loro PoC.
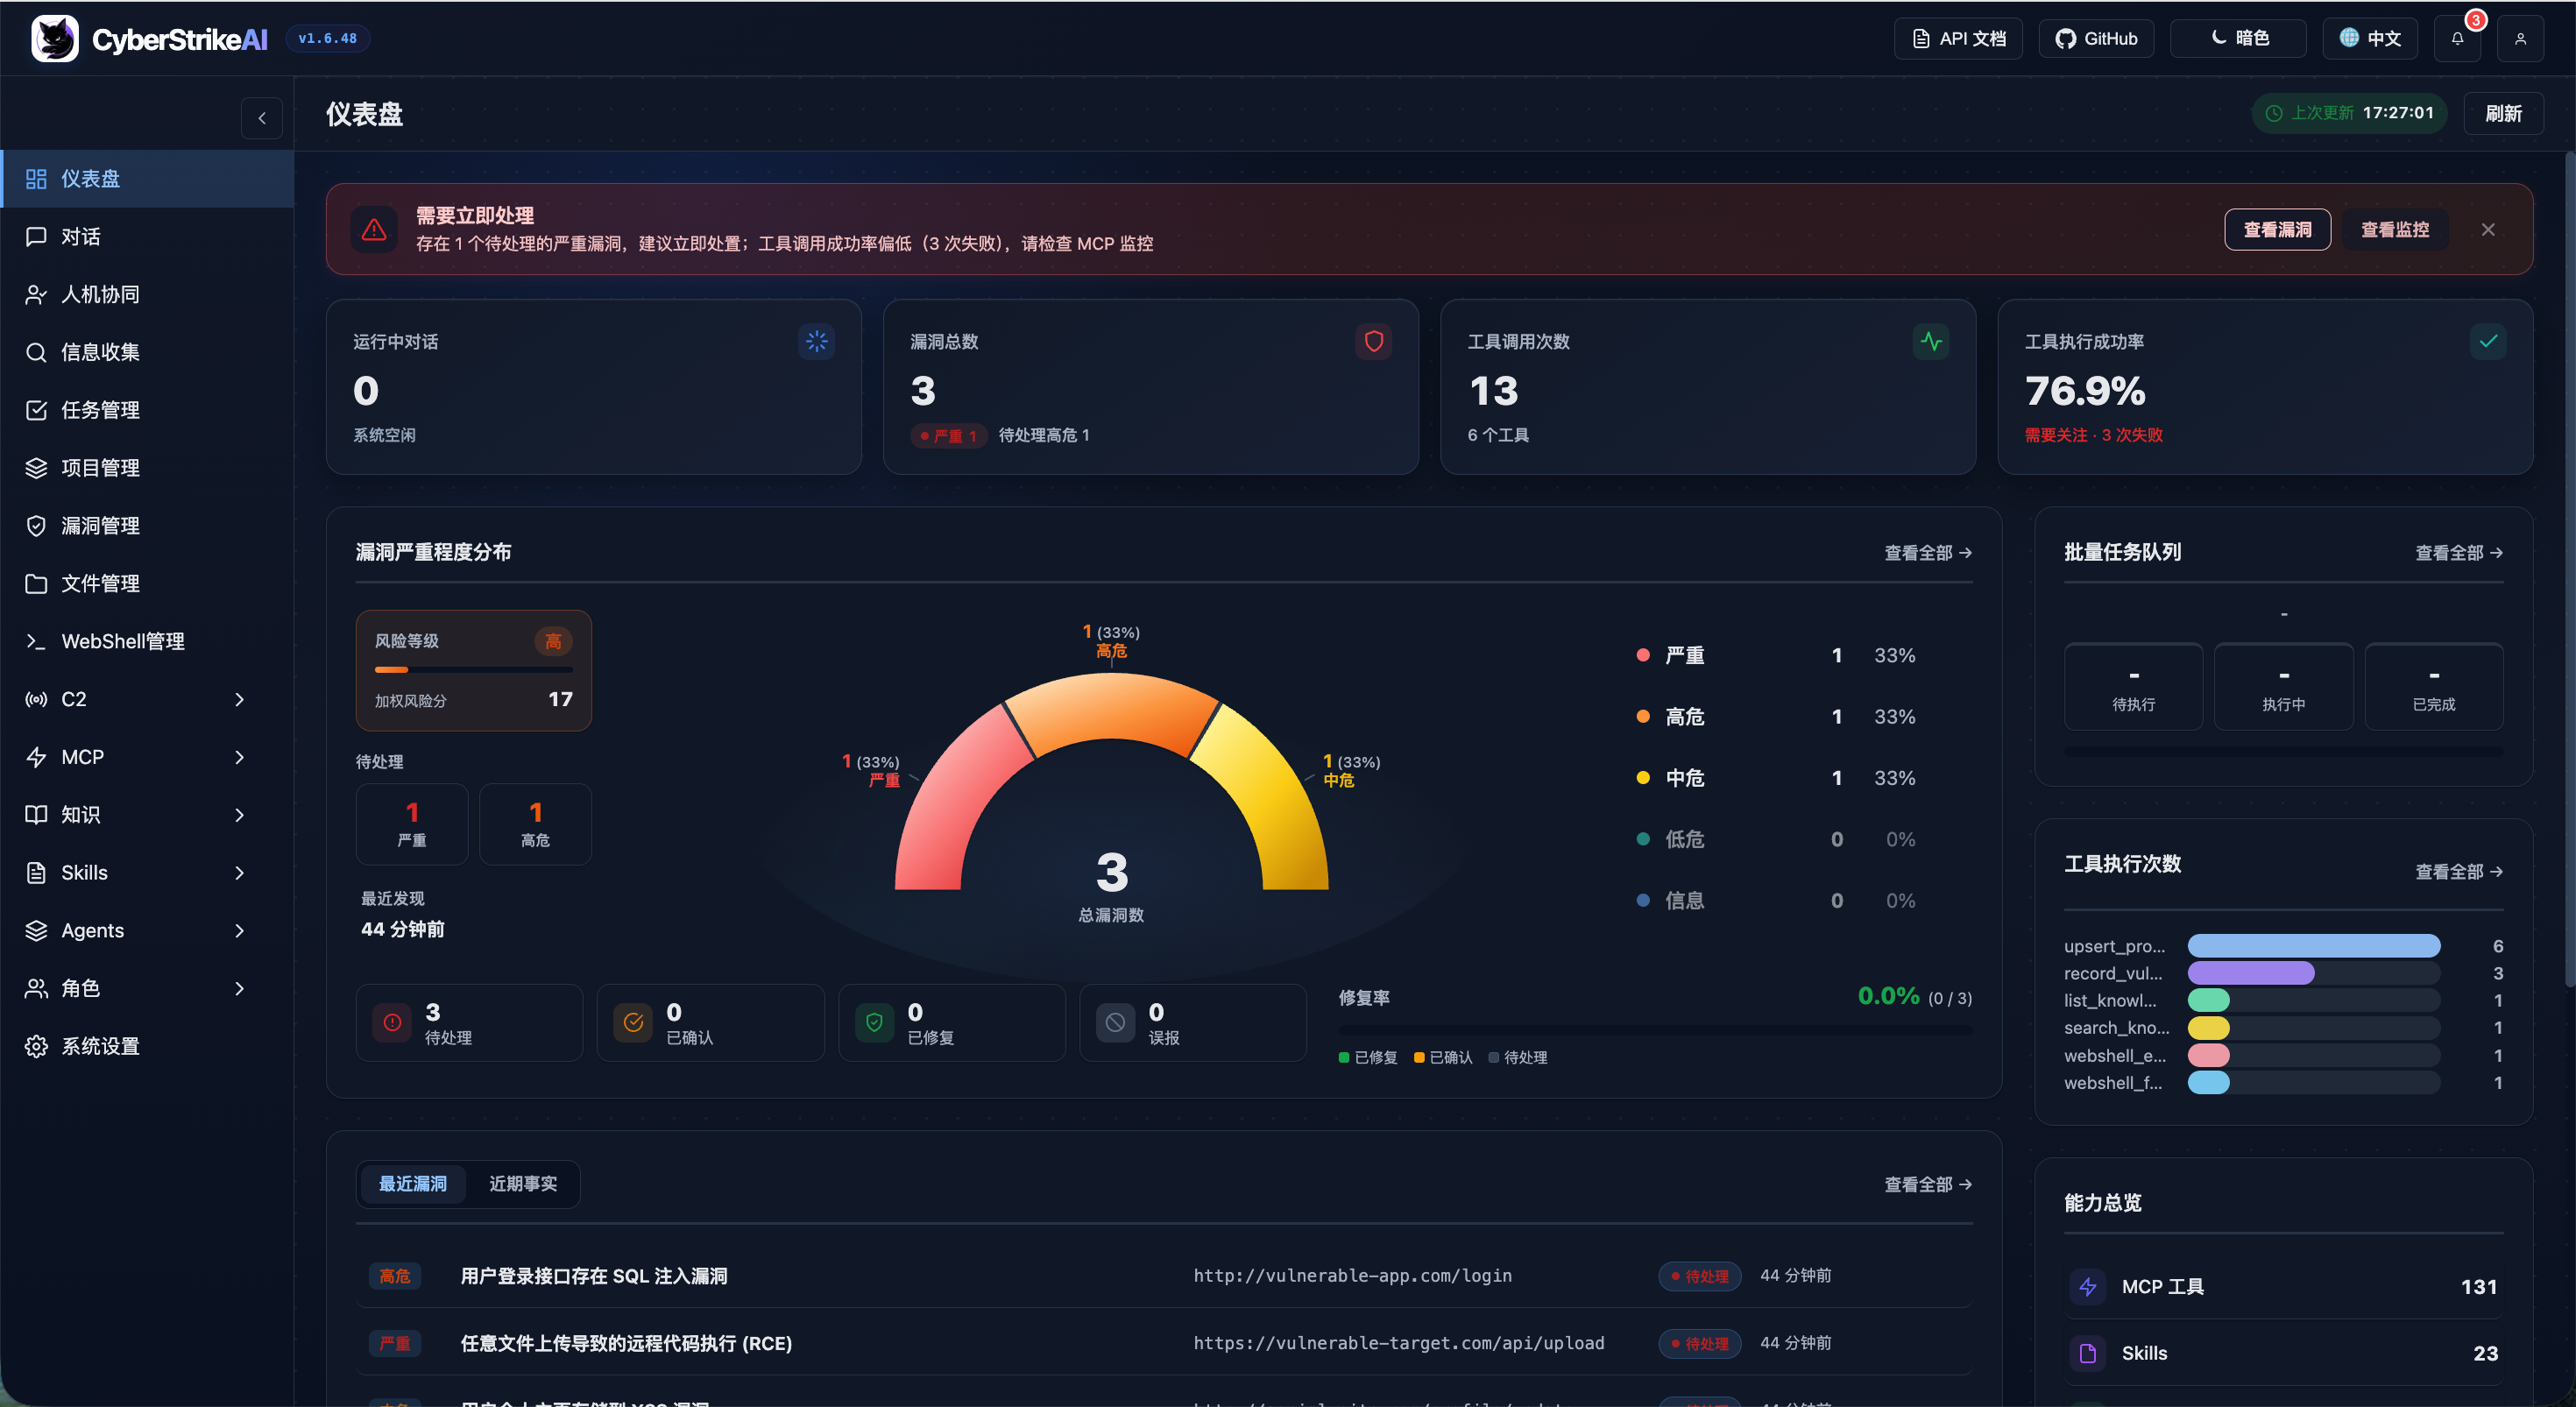 ed1s0nz/cyberstrikeai
Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni…
 yaklang/yakit
Piattaforma di penetration testing all-in-one con proxy MITM, web fuzzer, gestore di connessioni inverse e sistema di plugin per test di sicurezza ed…
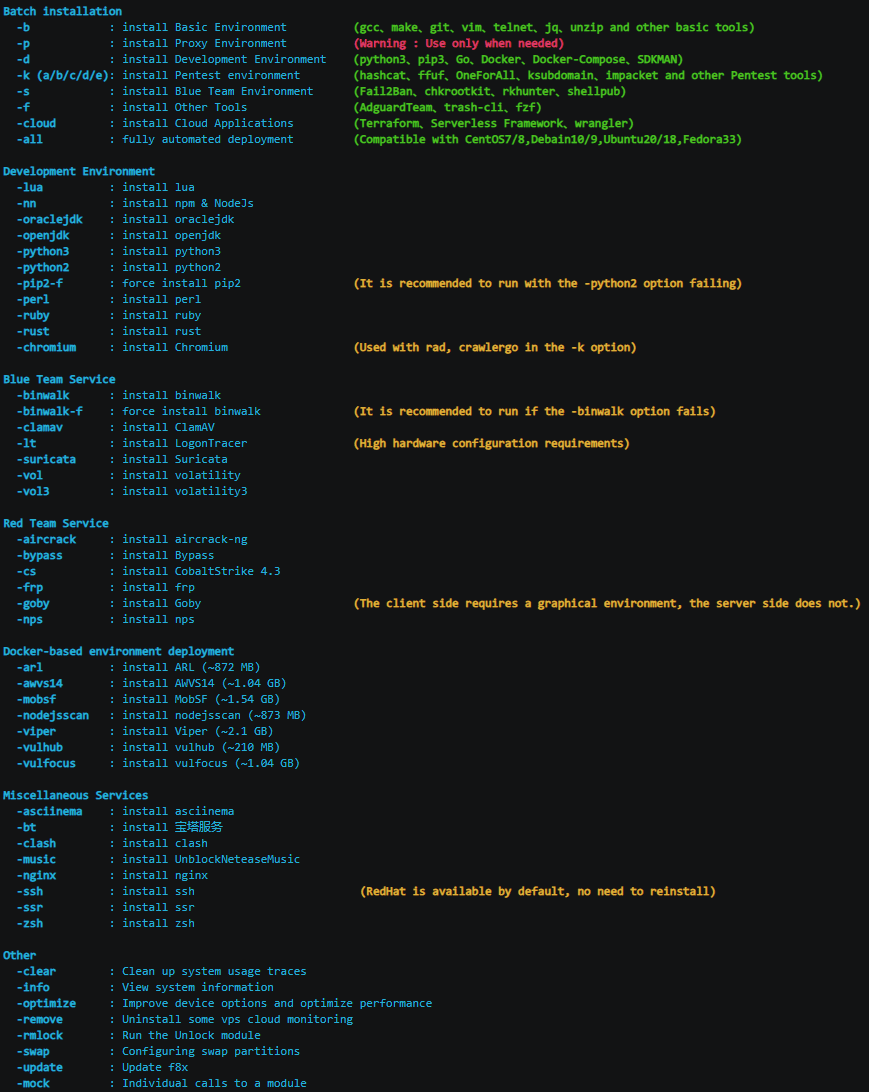 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Strumento di automazione per la distribuzione di ambienti per team Red/Blue
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 v12-security/pocs
fai la poc come se fosse bollente
 fortra/impacket
Libreria Python per la manipolazione di protocolli di rete a basso livello, con implementazioni di SMB, MSRPC, Kerberos e WMI e strumenti per…
 ne0nd0g/merlin
Merlin è un server e agente di Comando e Controllo HTTP/2 post-exploitation multipiattaforma scritto in golang.
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 angr/angr
Una potente e intuitiva piattaforma di analisi binaria!
 cyberstrikeus/cyberstrike
Agente red team AI autonomo per test di penetrazione con 13+ agenti specializzati, 120+ casi di test OWASP e integrazione MITRE ATT&CK. Supporta 15+…
 bishopfox/sliver
Framework di Emulazione Avversaria
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 bishopfox/joro
Un framework collaborativo per l'exploitation web.