
popeye
 derailed/popeye
👀 Un sanificatore di risorse per cluster Kubernetes
container-securityconfiguration-auditingcloud-security+1
derailed/popeye👀 Un sanificatore di risorse per cluster Kubernetes
 microsoft/msticpy
Strumenti di sicurezza di Microsoft Threat Intelligence
 m14r41/pentestingeverything
Soluzione completa per VAPT/AppSec e guida al pentesting: Web | Mobile | API | Thick Client | Revisione del codice sorgente | DevSecOps | Wireless |…
 denuitt1/mhr-cfw
Un Domain-Fronting Relay che instrada il traffico attraverso GAS (Google Apps Script) e lo inoltra a Cloudflare Workers. Progettato per aggirare il…
 salesforce/cloudsplaining
Cloudsplaining è uno strumento di valutazione della sicurezza AWS IAM che identifica le violazioni del principio del minimo privilegio e genera un…
 owasp/threat-dragon
An open source threat modeling tool from OWASP
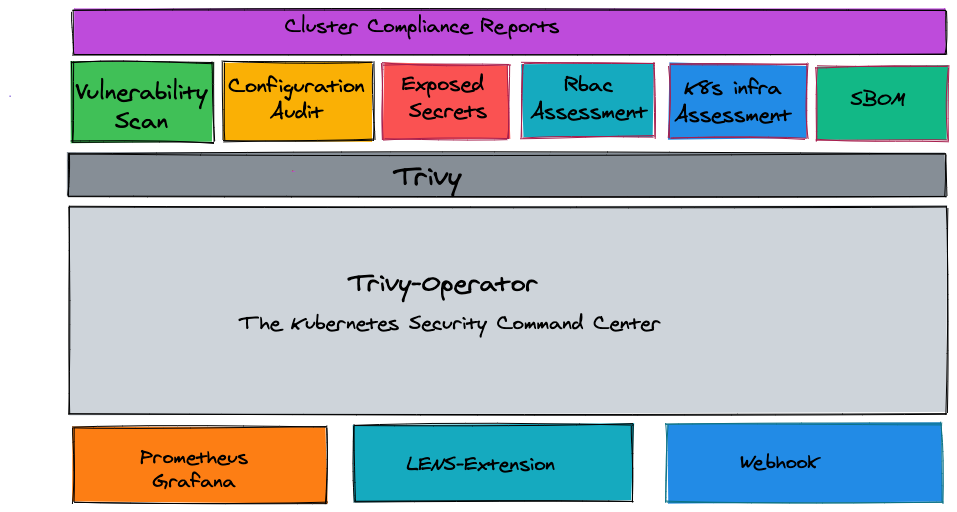 aquasecurity/trivy-operator
Operatore di sicurezza nativo per Kubernetes che automatizza la scansione delle vulnerabilità, il controllo della configurazione, il rilevamento dei…
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 cujanovic/ssrf-testing
Risorse per il testing di SSRF (Server Side Request Forgery)
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Strumento di automazione per la distribuzione di ambienti per team Red/Blue
 initstring/cloud_enum
Strumento OSINT multi-cloud. Enumera risorse pubbliche in AWS, Azure e Google Cloud.
 tom0li/collection-document
Raccolta di articoli di sicurezza di qualità. Articoli fantastici.
 sw33tlie/bbscope
Strumento di aggregazione degli scope per HackerOne, Bugcrowd, Intigriti, YesWeHack e Immunefi!
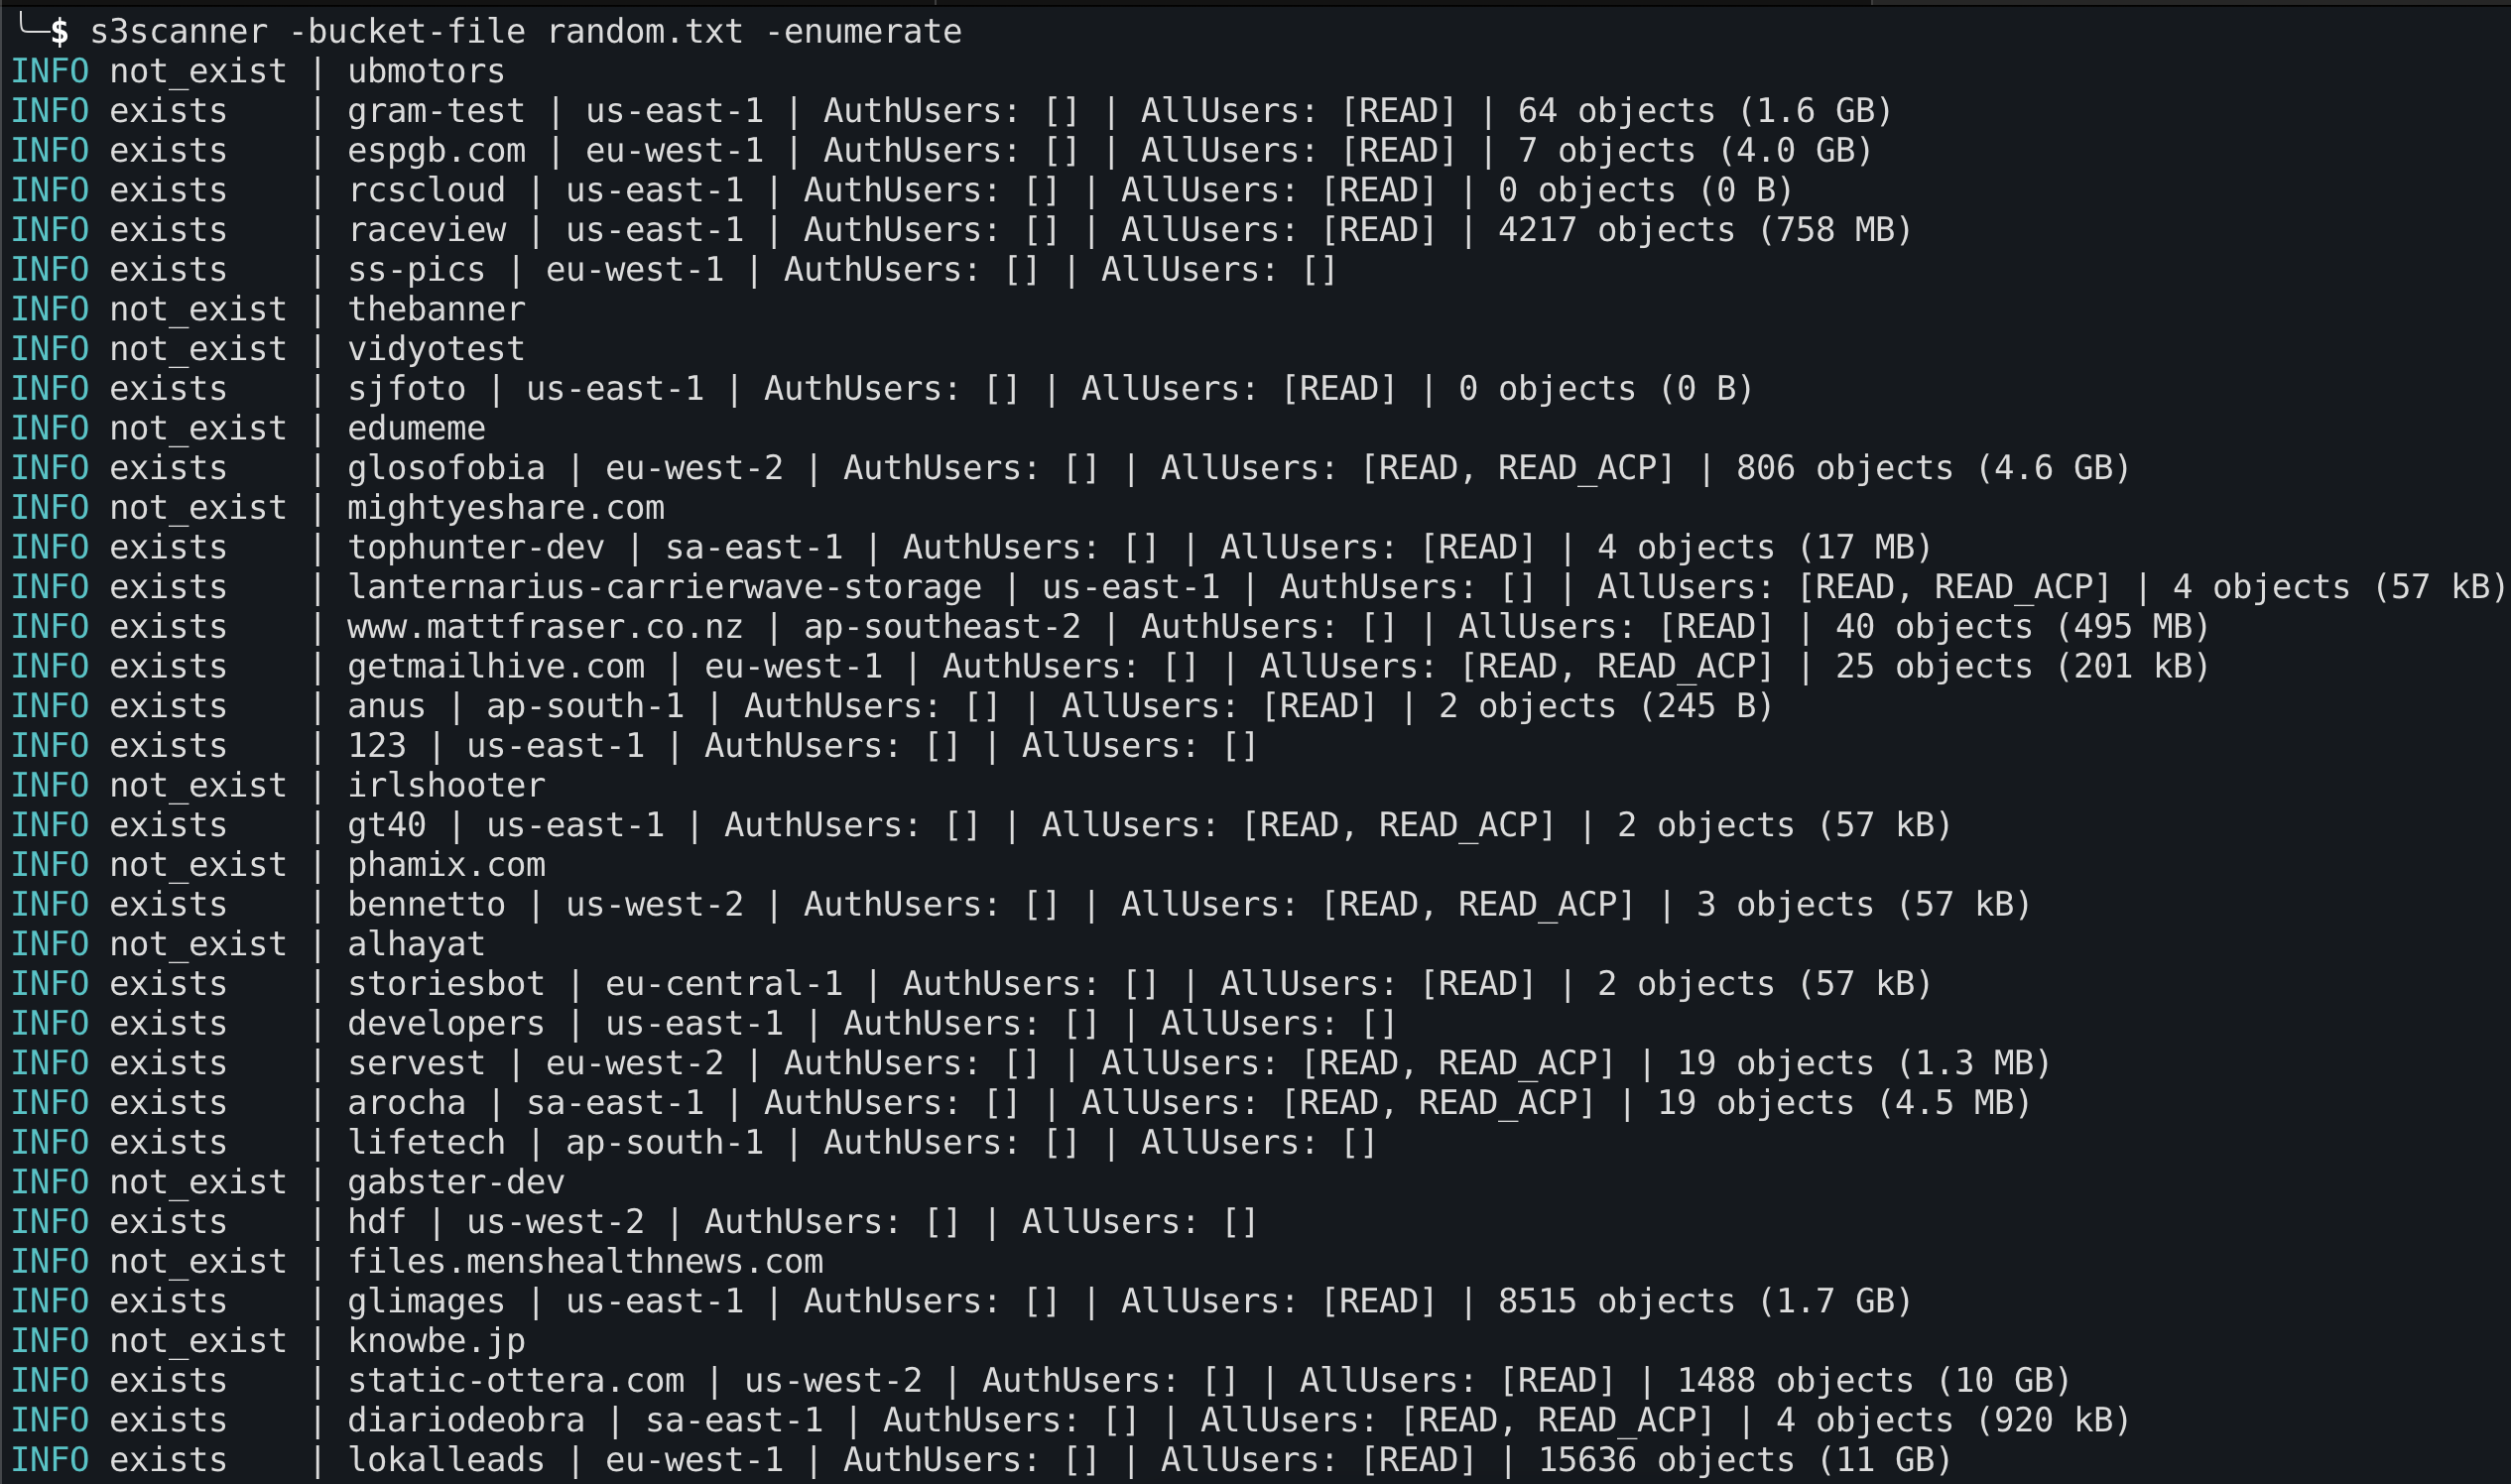 sa7mon/s3scanner
Scansiona i bucket S3 malconfigurati su API S3-compatibili!
 aquasecurity/trivy-action
Esegue Trivy come GitHub Action per scansionare l'immagine del tuo container Docker alla ricerca di vulnerabilità.
 cr0hn/dockerscan
Il più completo scanner di sicurezza per Docker
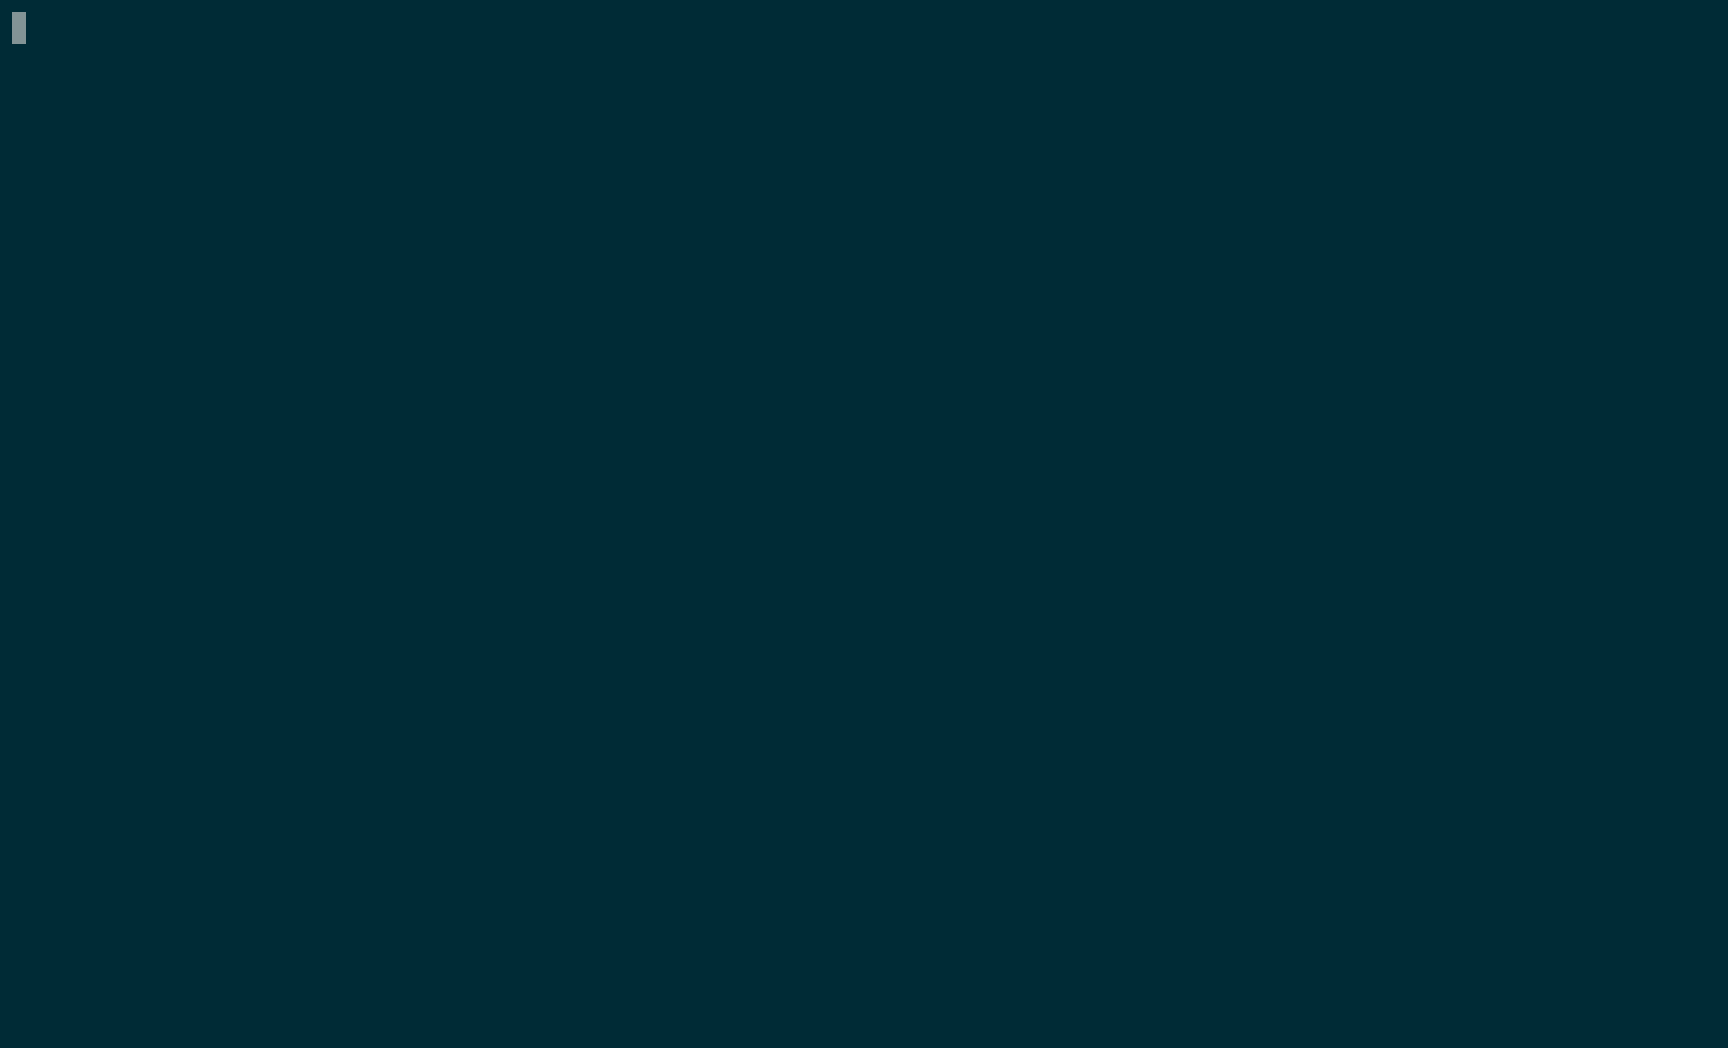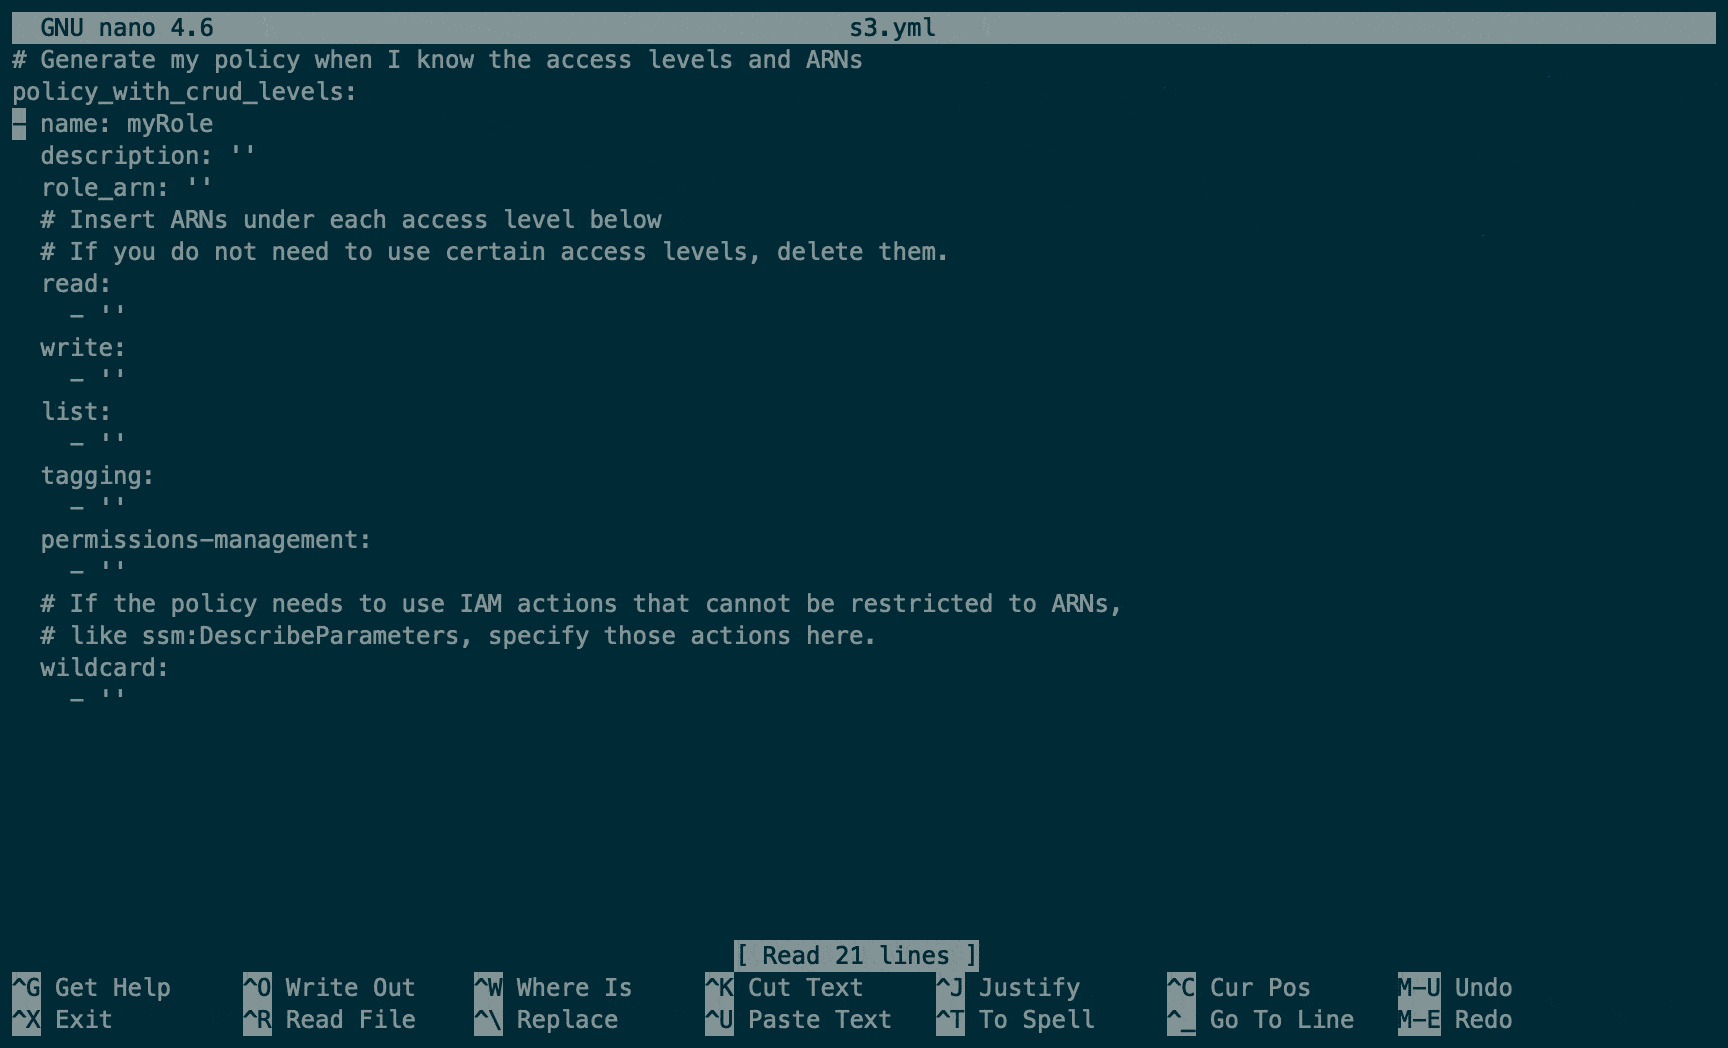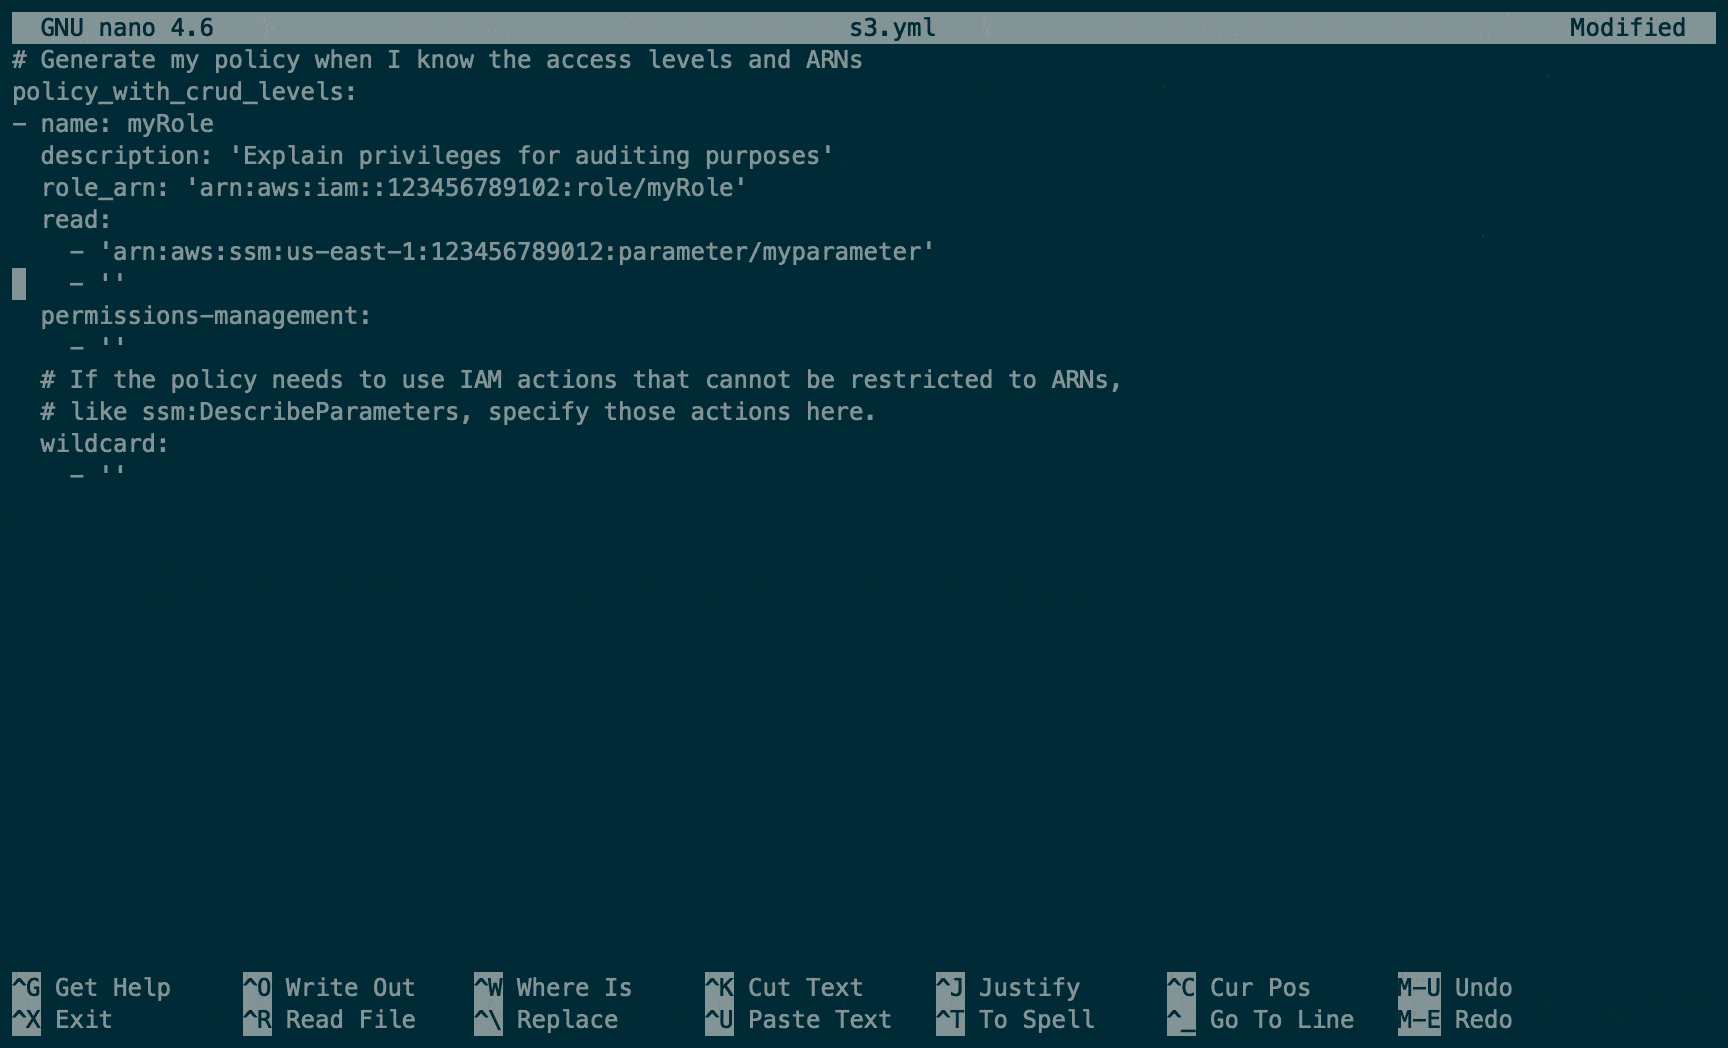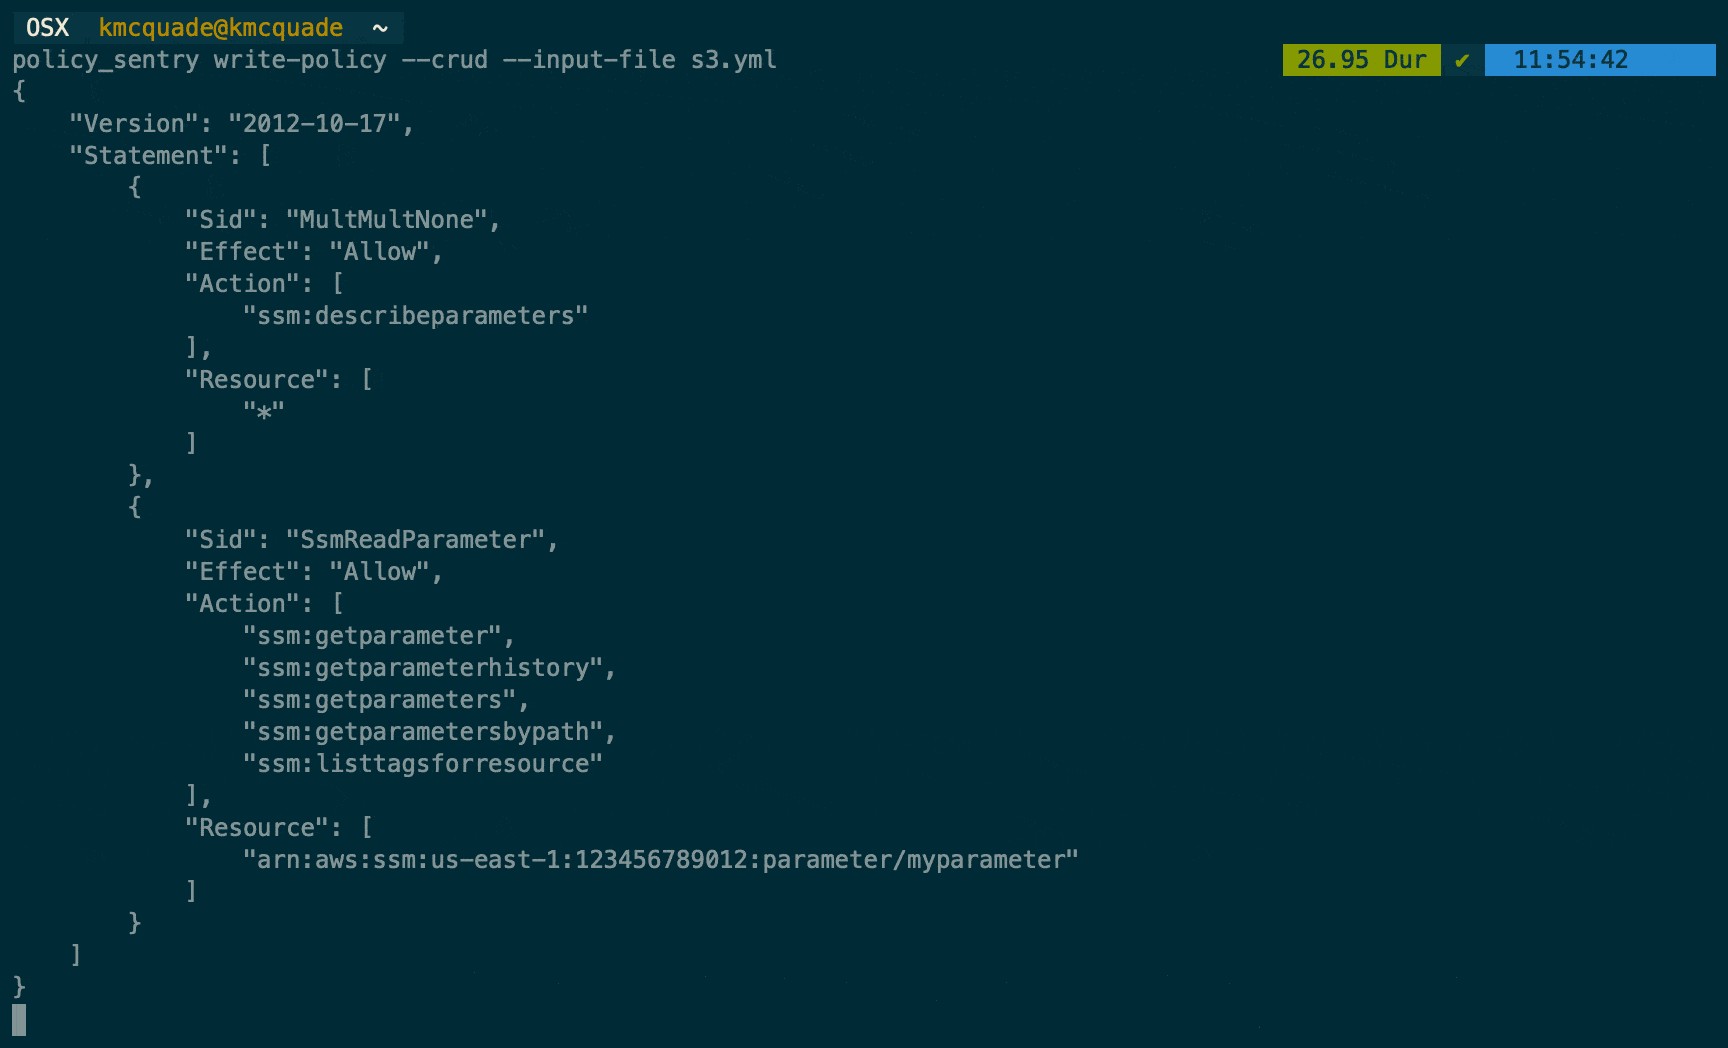 salesforce/policy_sentry
Genera policy IAM AWS con privilegi minimi basate su ARN di risorse e livelli di accesso, automatizzando la creazione sicura di policy per…
 0xsteph/pentest-ai
Pentester AI open-source che dimostra ogni scoperta. Gli oracoli automatici rieseguono ogni exploit; i bug verificati includono una capsula di prova…