
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/sa7mon/s3scanner
Scanner di VulnerabilitàRaccolta InformazioniSicurezza CloudConfigurazione Errata
GitHubsa7mon/s3scanner

S3Scanner

Scansiona i bucket S3 malconfigurati su API S3-compatibili!

Vedi RepositorySito web
3.2k414444 mesi faRevisionato da Kitploit
Condividi

S3Scanner

Caratteristiche - Utilizzo - Avvio Rapido - Installazione - Discussioni


Uno strumento per trovare bucket S3 aperti in AWS o altri provider cloud:
  • AWS
  • DigitalOcean
  • DreamHost
  • GCP
  • Linode
  • Scaleway
  • Personalizzato
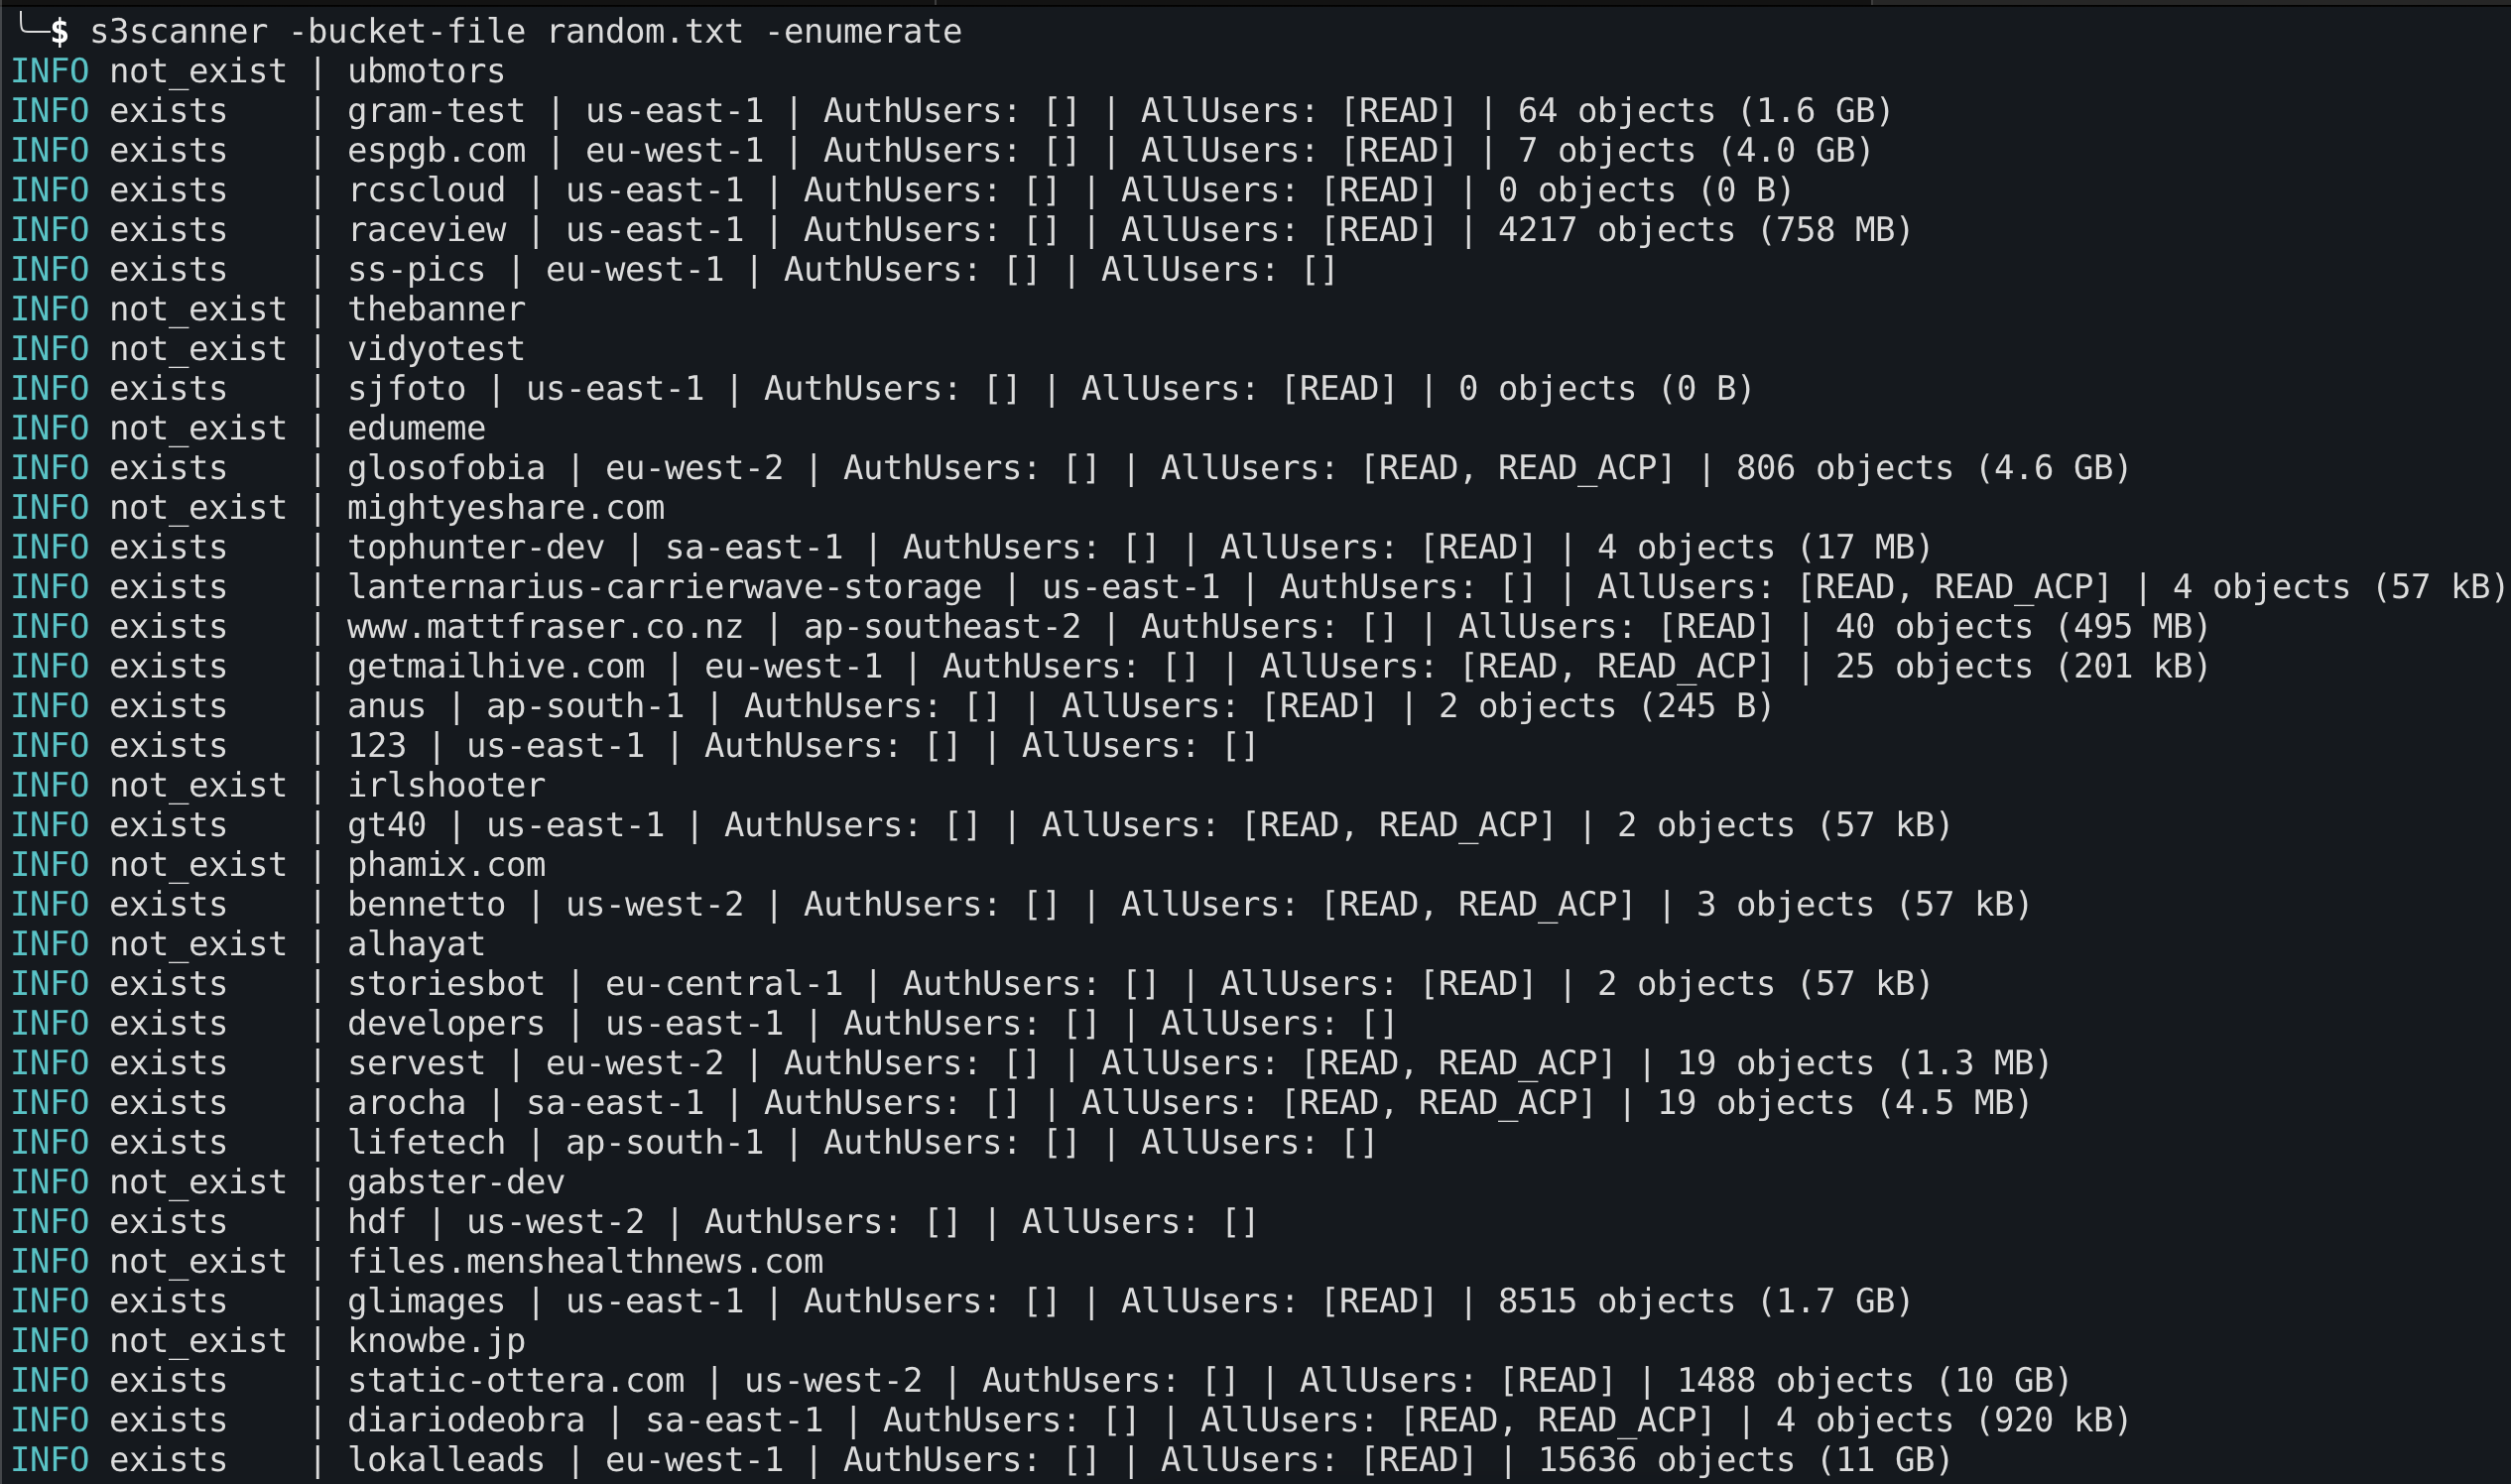
demo

Caratteristiche

  • ⚡️ Scansione multi-thread
  • 🔭 Supporta molti provider di archiviazione S3 integrati o personalizzati
  • 🕵️‍♀️ Scansiona tutti i permessi dei bucket per trovare misconfigurazioni
  • 💾 Salva i risultati in un database Postgres
  • 🐇 Connettiti a RabbitMQ per scansioni automatizzate su larga scala
  • 🐳 Supporto Docker

Usato da

banner per six2dez/reconftw banner per yogeshojha/rengine banner per pry0cc/axiom - legge 'the dynamic infrastructure framework for everybody'

Utilizzo

INPUT: (1 richiesto)
  -bucket        string  Nome del bucket da controllare.
  -bucket-file   string  File con i nomi dei bucket da controllare.
  -mq                    Connetti a RabbitMQ per ottenere bucket. Richiede la chiave "mq" nel file di configurazione. Default: "false"

OUTPUT:
  -db       Salva i risultati in un database Postgres. Richiede la chiave "db.uri" nel file di configurazione. Default: "false"
  -json     Stampa i log su stdout in formato JSON anziché leggibile. Default: "false"

OPZIONI:
  -enumerate           Enumera gli oggetti del bucket (può richiedere tempo). Default: "false"
  -provider    string  Provider di archiviazione oggetti: aws, custom, digitalocean, dreamhost, gcp, linode, scaleway - custom richiede file di configurazione. Default: "aws"
  -threads     int     Numero di thread per la scansione. Default: "4"

DEBUG:
  -verbose     Abilita log dettagliati. Default: "false"
  -version     Stampa la versione. Default: "false"

Se è richiesto un file di configurazione, verranno cercati questi percorsi per config.yml: "." "/etc/s3scanner/" "$HOME/.s3scanner/"

🚀 Supporto

Se hai trovato utile questo strumento, considera di fare una donazione per supportarne lo sviluppo. Puoi trovare le opzioni di sponsorizzazione a lato di questa pagina del repository o in FUNDING.yml
Un enorme ringraziamento a tines per essere uno sponsor continuo di questo progetto.

Avvio Rapido

Scansiona AWS per nomi di bucket elencati in un file, enumera tutti gli oggetti

$ s3scanner -bucket-file nomi.txt -enumerate

Scansiona un bucket su GCP, enumera tutti gli oggetti e salva i risultati nel database

$ s3scanner -provider gcp -db -bucket my-bucket -enumerate

Installazione

PiattaformaVersioneComandi
BlackArchBlackArch packagepacman -S s3scanner
DockerDocker releasedocker run ghcr.io/sa7mon/s3scanner
GoGolanggo install -v github.com/sa7mon/s3scanner@latest
Kali LinuxKali packageapt install s3scanner
MacOShomebrew versionbrew install s3scanner
Parrot OSParrot packageapt install s3scanner
Windows - wingetwinget install s3scanner
NixOS stablenixpkgs unstable packagenix-shell -p s3scanner
NixOS unstablenixpkgs unstable packagenix-shell -p s3scanner
Altro - Compila da sorgenteGitHub releasegit clone [email protected]:sa7mon/S3Scanner.git && cd S3Scanner && go build -o s3scanner .

Utilizzo

Input

s3scanner richiede esattamente un tipo di input: -bucket, -bucket-file o -mq.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →