 aquasecurity/trivy-operator
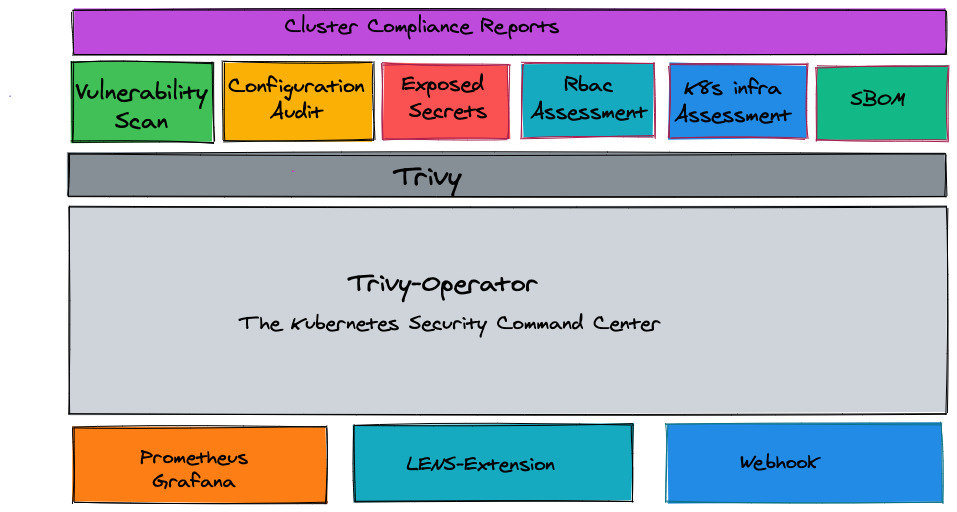
Operatore di sicurezza nativo per Kubernetes che automatizza la scansione delle vulnerabilità, il controllo della configurazione, il rilevamento dei segreti, l'analisi RBAC e la reportistica di conformità utilizzando Trivy.

Toolkit di sicurezza nativo per Kubernetes. (Documentazione)



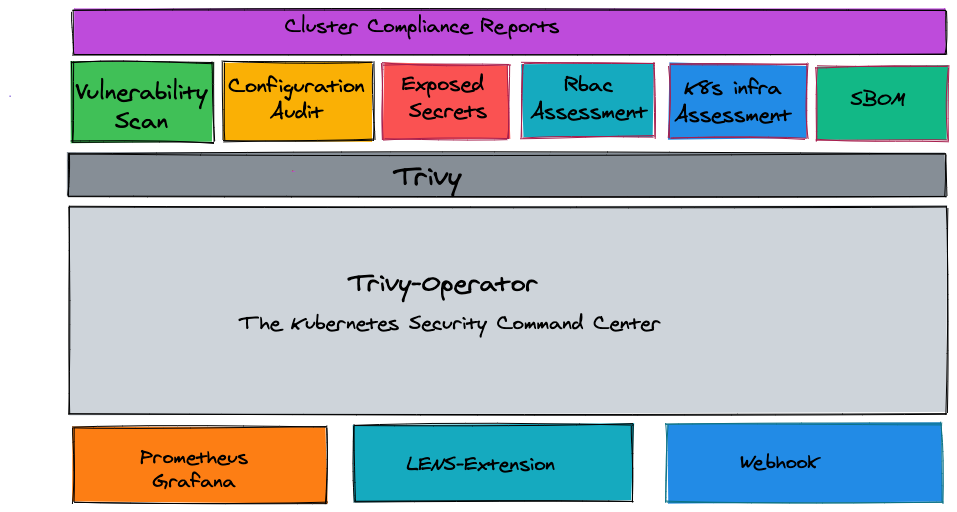
Il Trivy Operator sfrutta Trivy per scansionare continuamente il tuo cluster Kubernetes alla ricerca di problemi di sicurezza. Le scansioni vengono riassunte in report di sicurezza come Custom Resource Definitions di Kubernetes, che diventano accessibili tramite l'API di Kubernetes. L'Operator lo fa monitorando Kubernetes per cambiamenti di stato e attivando automaticamente le scansioni di sicurezza di conseguenza. Ad esempio, una scansione delle vulnerabilità viene avviata quando viene creato un nuovo Pod.
In questo modo, gli utenti possono trovare e visualizzare i rischi relativi alle diverse risorse in modo Kubernetes-native.
Il Trivy Operator genera e aggiorna automaticamente i report di sicurezza. Questi report vengono generati in risposta a nuovi workload e ad altre modifiche su un cluster Kubernetes, generando i seguenti report:
Per favore metti una stella ⭐ al repo se vuoi che continuiamo a sviluppare e migliorare trivy-operator! 😀
La [Documentazione] ufficiale fornisce guide dettagliate per installazione, configurazione, risoluzione dei problemi e avvio rapido.
Puoi installare il Trivy-operator con i Static YAML Manifests e seguire la guida Getting Started per vedere come vengono generati automaticamente i report di vulnerabilità e di audit della configurazione.
Il Trivy Operator può essere installato facilmente tramite la Helm Chart. La Helm Chart può essere scaricata con una delle due opzioni:
Aggiungi il repository delle chart Aqua:
   helm repo add aqua https://aquasecurity.github.io/helm-charts/
   helm repo update
Installa la Helm Chart:
   helm install trivy-operator aqua/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0
Installa la Helm Chart:
   helm install trivy-operator oci://ghcr.io/aquasecurity/helm-charts/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0
Questo installerà la Trivy Helm Chart nel namespace trivy-system e avvierà l'attivazione delle scansioni.
Sebbene stiamo cercando di mantenere le nuove release retrocompatibili con le versioni precedenti, questo progetto è ancora in fase di incubazione, e alcune API e Custom Resource Definitions potrebbero cambiare.
In questa fase iniziale vorremmo il tuo feedback sul concetto generale di Trivy-Operator. Nel tempo, ci piacerebbe vedere contributi che integrino diversi strumenti di sicurezza in modo che gli utenti possano accedere alle informazioni di sicurezza in modi standard e nativi per Kubernetes.
Trivy-Operator è un progetto open source di Aqua Security.
Scopri il nostro Open Source Work and Portfolio.
Unisciti alla community e parlaci di qualsiasi argomento nelle GitHub Discussions o su Slack.