
Percorso guidato della stanza OSINT Sakura di TryHackMe che copre l'estrazione dei metadati SVG, il pivoting sugli username, l'analisi delle chiavi PGP, il tracciamento dei wallet su Etherscan, la geolocalizzazione WiFi con WiGLE e la ricostruzione di itinerari di viaggio basata sulle immagini.
 novacode1337/sakuraosinttryhackme-completed

Piattaforma: TryHackMe Room: Sakura Categoria: OSINT Difficoltà: Media Strumento sviluppato dall'autore: PRISM, una piattaforma di open-source intelligence (in arrivo)
L'OSINT Dojo ha recentemente subito un attacco informatico. Durante l'analisi forense, gli amministratori hanno recuperato un'immagine lasciata dall'attaccante. L'indagine richiede l'applicazione di una serie di tecniche di open-source intelligence (ispezione del codice sorgente, enumerazione degli username, tracciamento delle criptovalute, profilazione sui social media e geolocalizzazione) attraverso cinque attività per identificare completamente l'attore della minaccia e determinarne la posizione fisica.
L'indagine inizia con un singolo file immagine SVG ospitato sul sito web dell'OSINT Dojo. A prima vista, l'immagine riporta semplicemente "You've Been Pwned!" e non offre indizi evidenti.
Poiché il file è un SVG, un formato vettoriale basato su XML, può essere letto come testo semplice. Facendo clic con il tasto destro sull'immagine nel browser e selezionando "Visualizza sorgente pagina" si apre il markup grezzo.
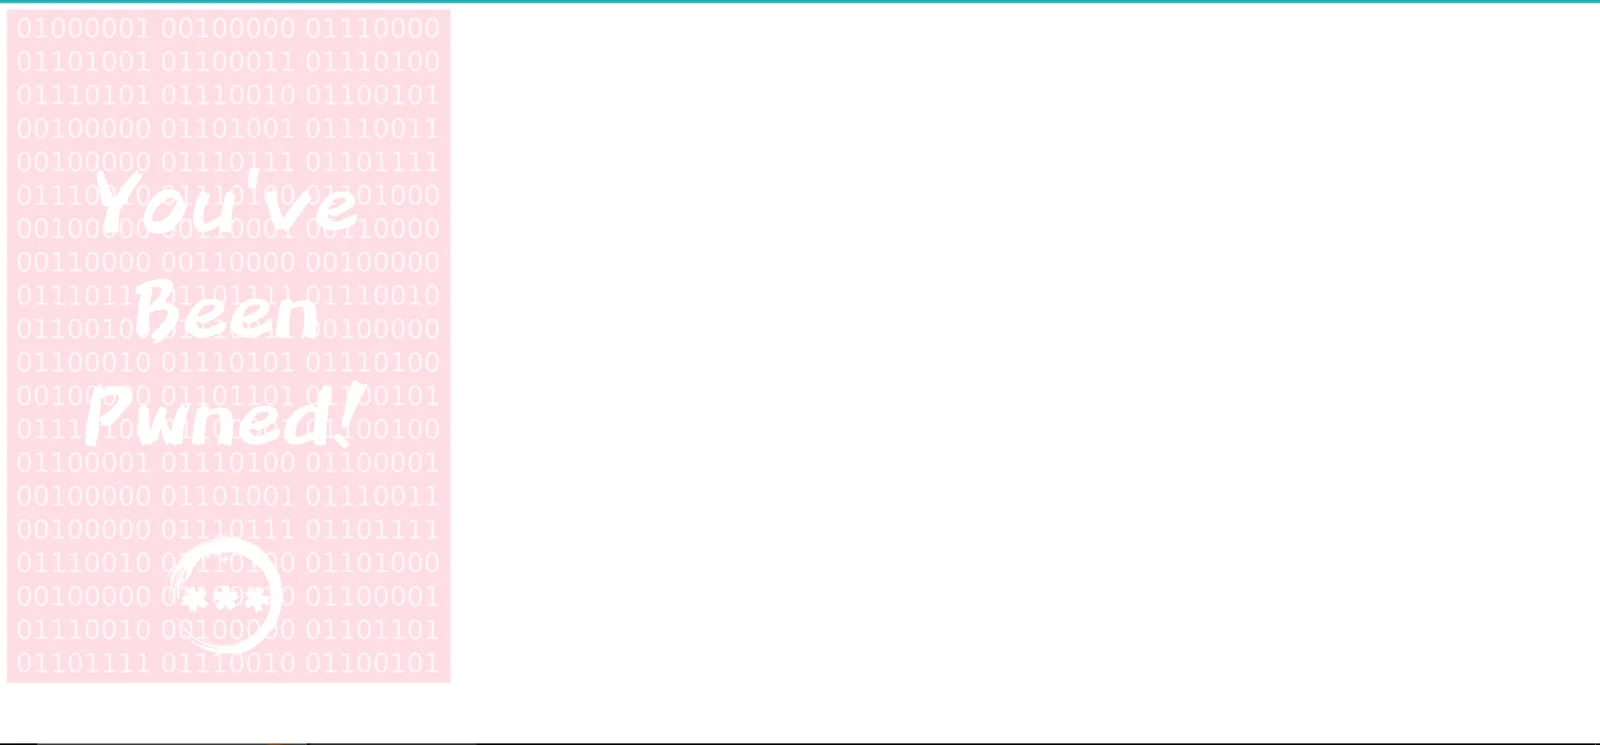 L'immagine SVG visualizzata nel browser, nessun indizio visibile in superficie
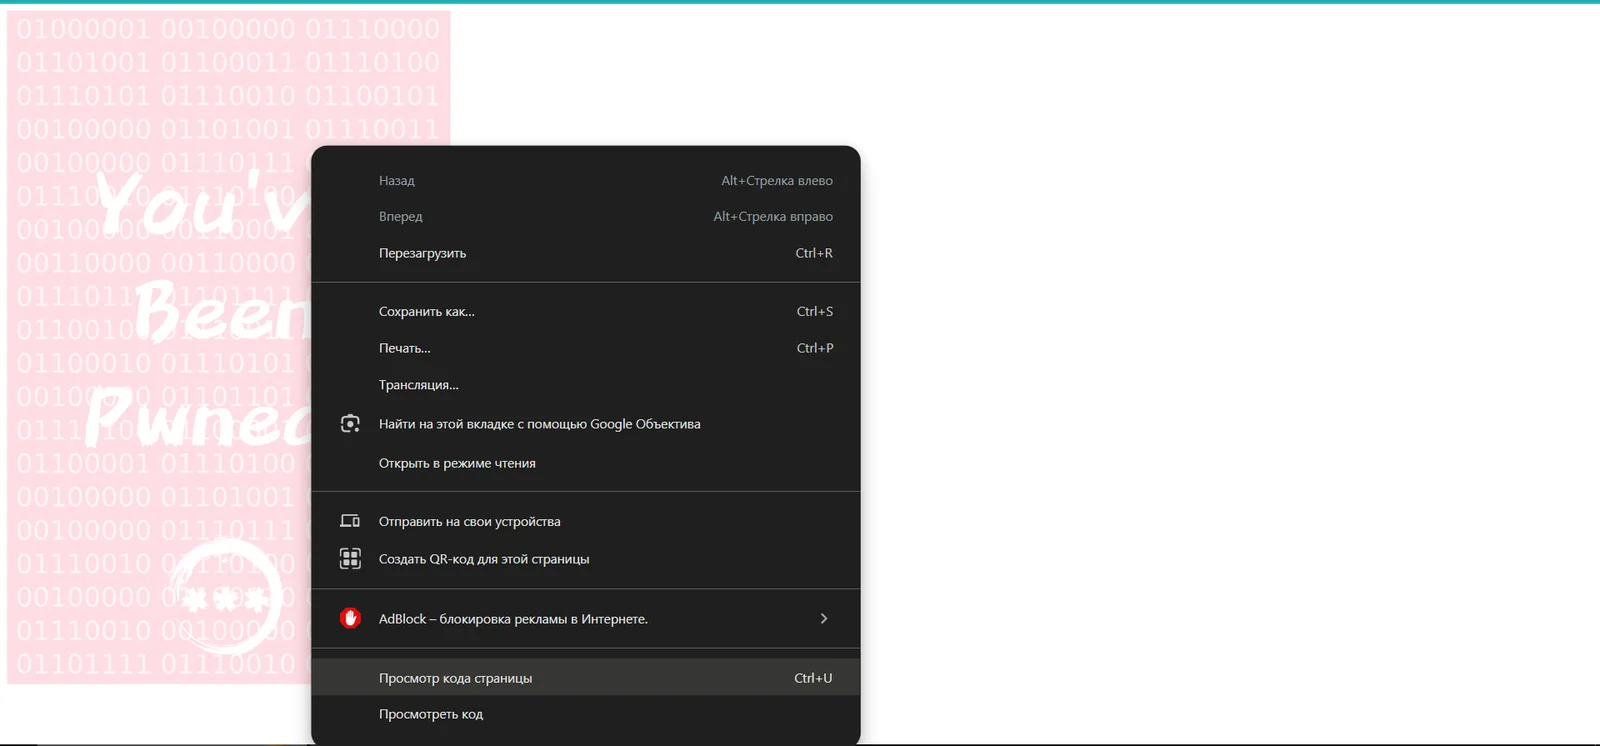 Facendo clic con il tasto destro sulla pagina e selezionando "Просмотр кода страницы" (Visualizza sorgente pagina) per ispezionare il markup SVG
All'interno del codice sorgente, l'attributo inkscape:export-filename contiene il percorso della directory home Linux dell'attaccante, esponendo direttamente il suo username.
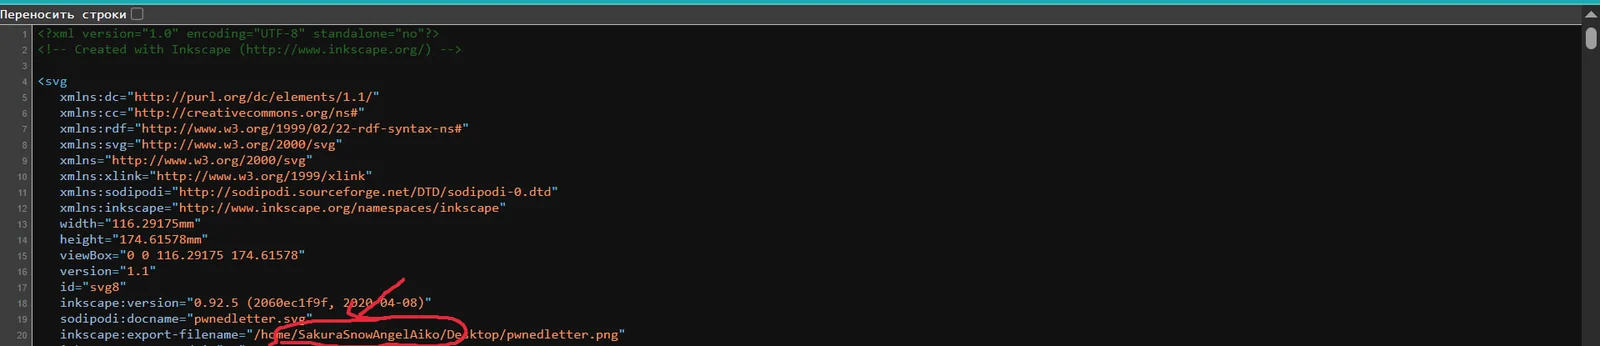 Il sorgente SVG rivela il percorso di esportazione:
/home/SakuraSnowAngelAiko/Desktop/pwnedletter.png, lo username è evidenziato in rosso
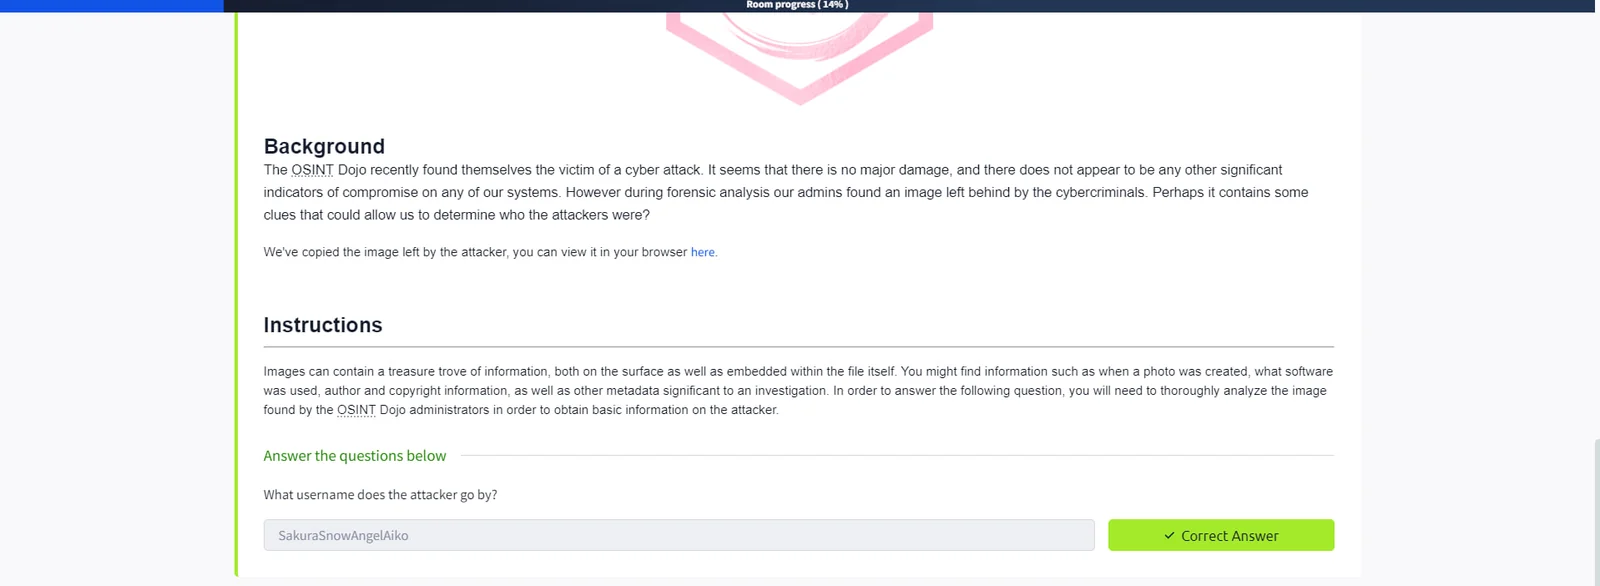
SakuraSnowAngelAiko
L'attaccante ha riutilizzato il proprio nome utente su più piattaforme, rendendo il confronto incrociato immediato. Il nome utente SakuraSnowAngelAiko è stato inserito nel modulo Username Search di PRISM, una piattaforma OSINT sviluppata dall'autore.
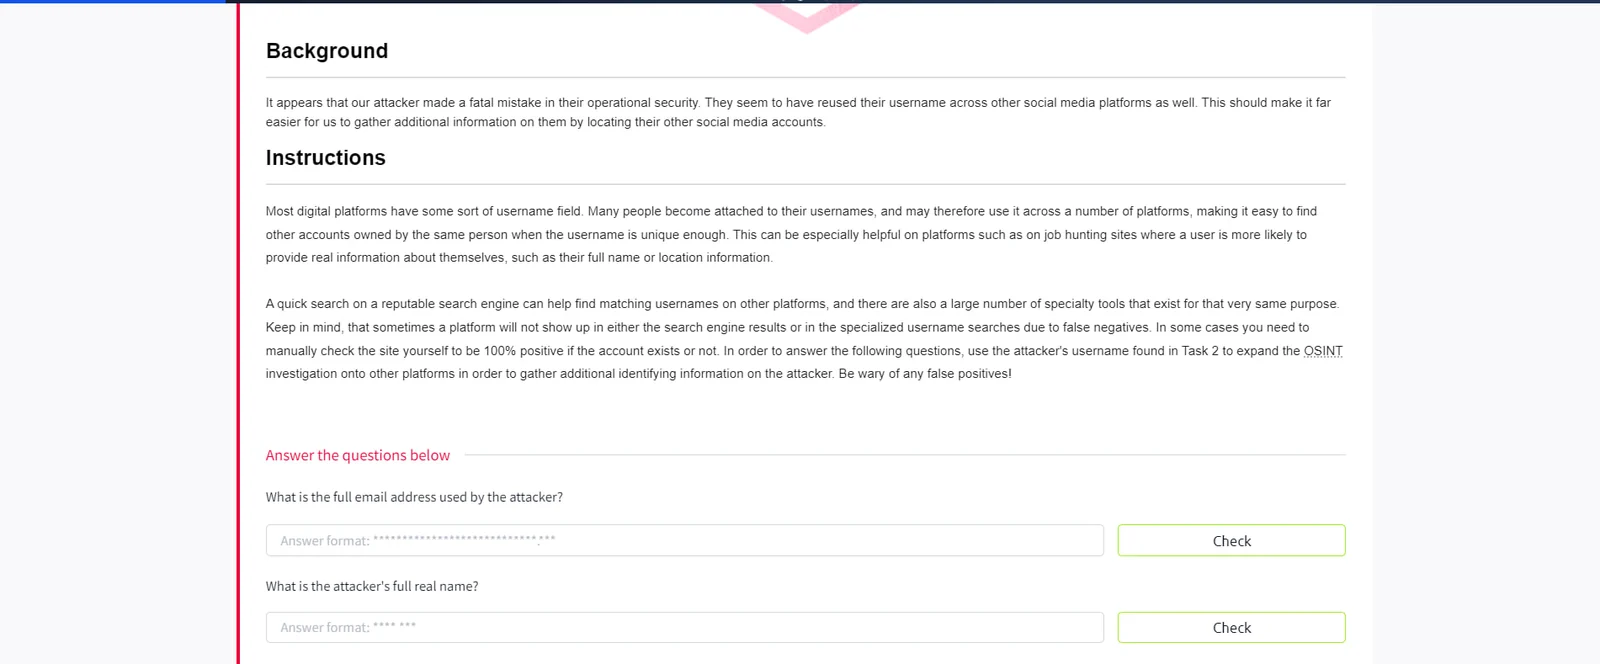
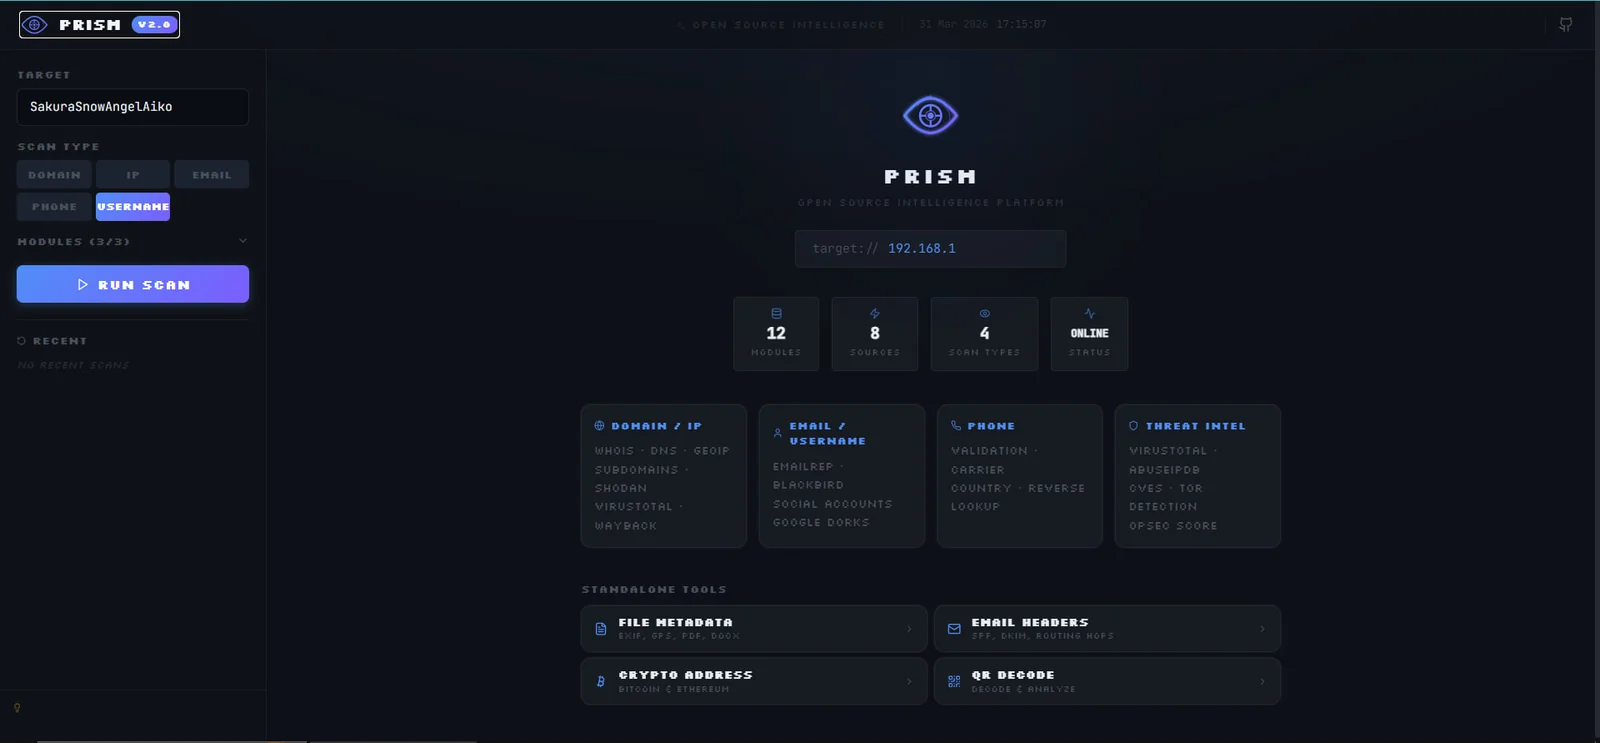 Dashboard di PRISM, 12 moduli, 8 fonti, 4 tipi di scansione. Per questa attività è selezionato il tipo di scansione Username
La scansione automatizzata di PRISM ha restituito account attivi su GitHub, Instagram, Twitch, Pinterest, Spotify, 500px, Imgur, HackerRank, Kaggle, Trello e Duolingo, tutti riconducibili allo stesso handle.
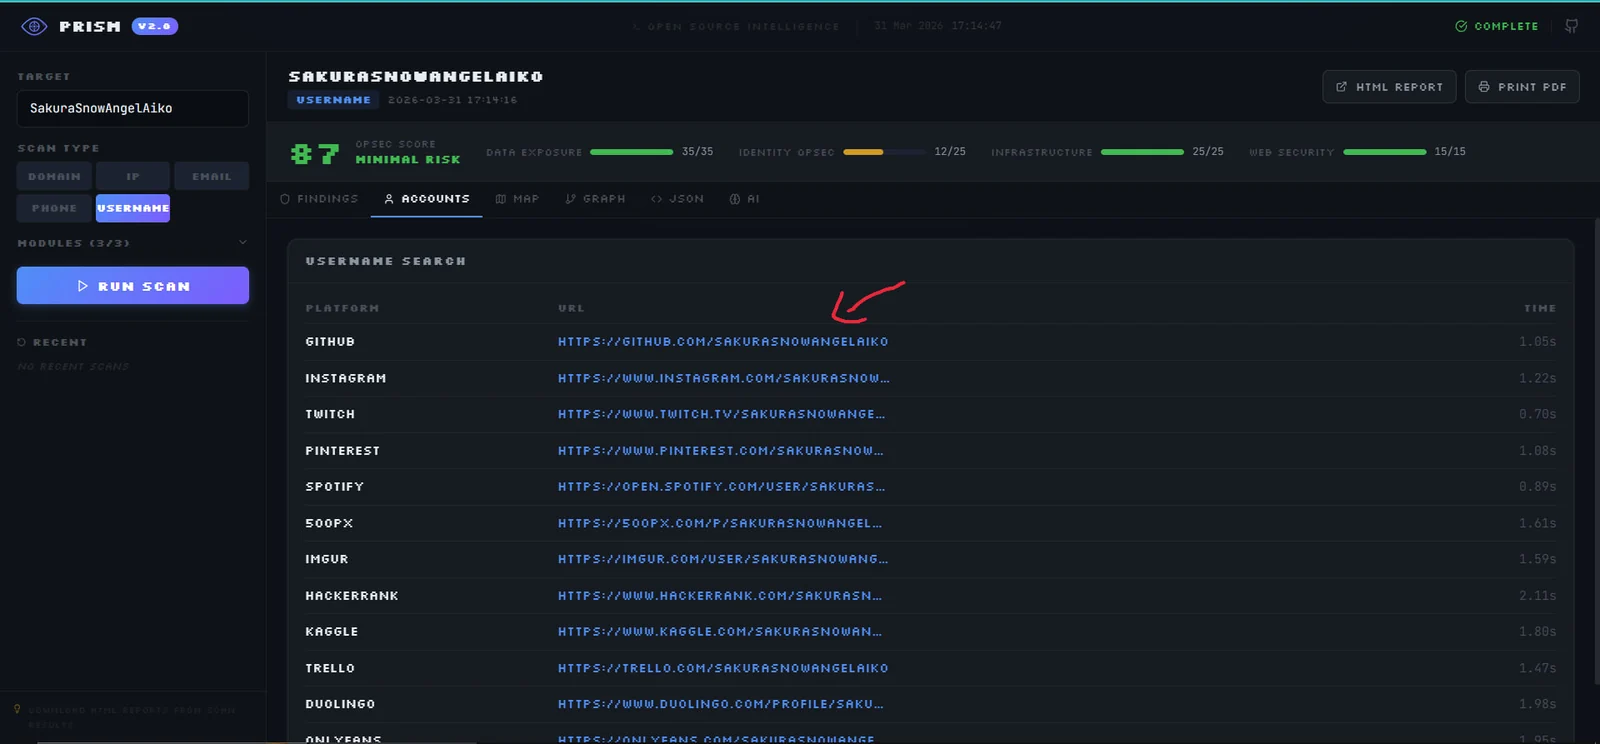 Risultati della ricerca Username di PRISM, la freccia verde evidenzia il profilo GitHub come pista più rilevante
L'account GitHub conteneva un repository con una chiave pubblica PGP. Decodificando la chiave è emerso l'indirizzo email dell'attaccante.
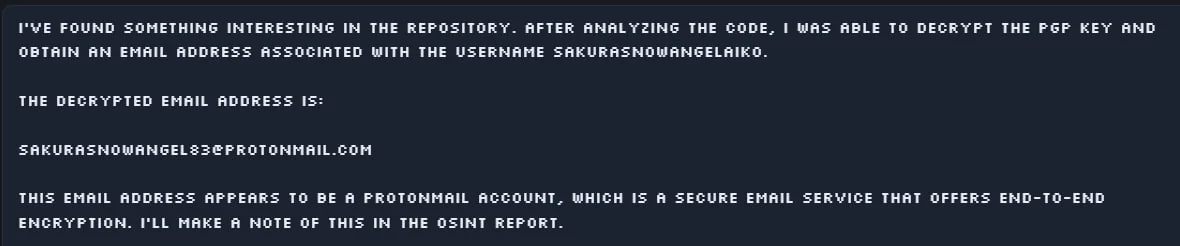 Output della chiave PGP decifrata: l'email [email protected] è estratta dal blocco della chiave
Una ricerca Google del nome utente ha inoltre fatto emergere un aggregatore di contatti che riportava il vero nome dell'attaccante.
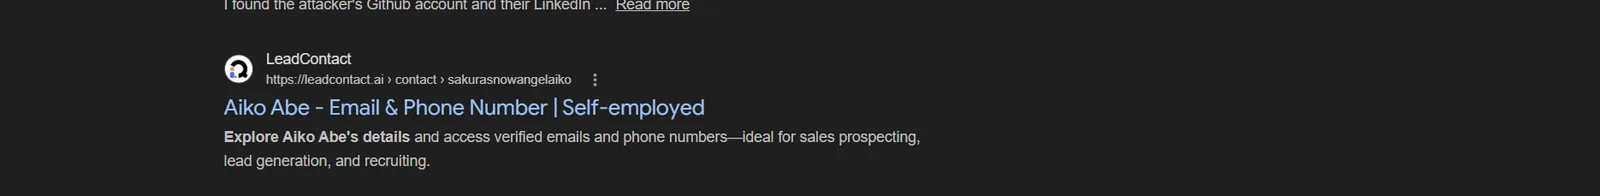 Risultato della ricerca su LeadContact che conferma l'identità: Aiko Abe, lavoratore autonomo
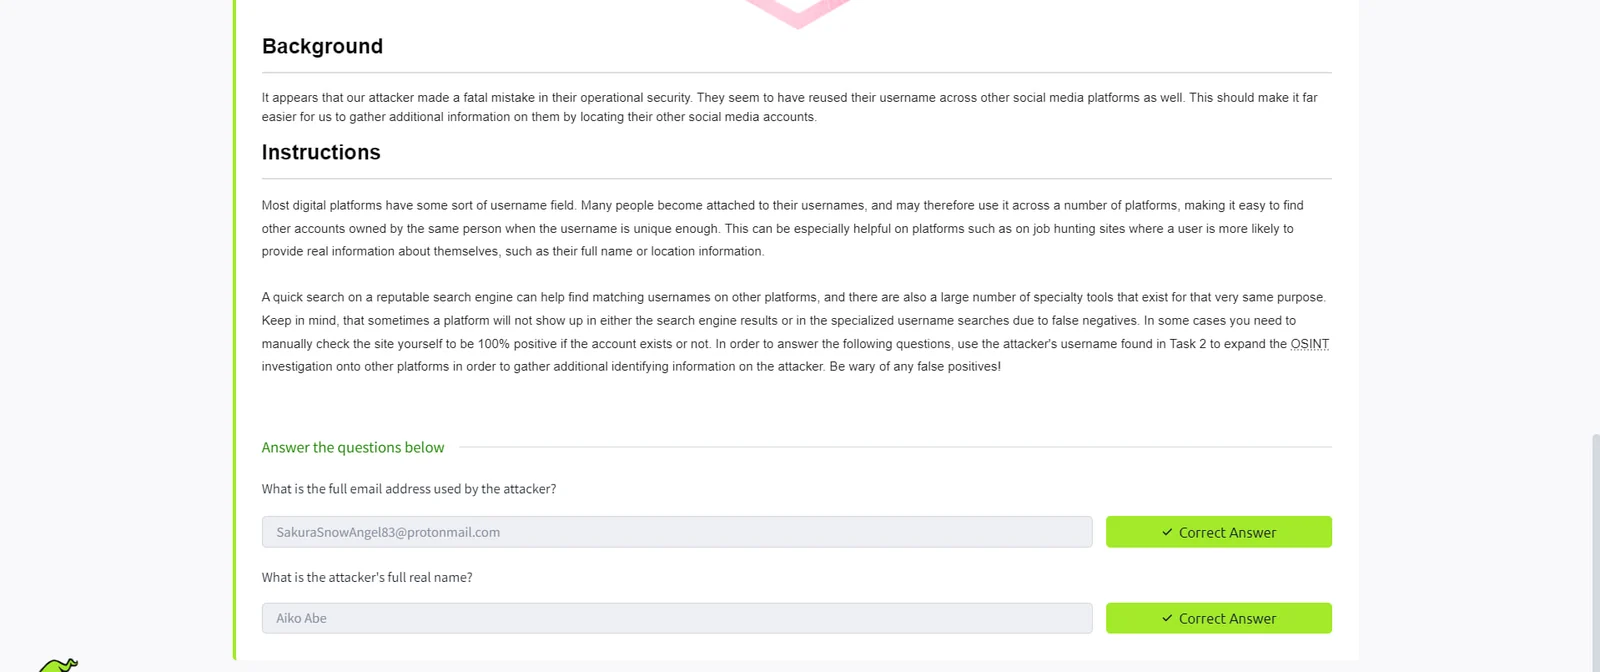
[email protected]
Aiko Abe
L'attività richiede di tracciare l'attività in criptovalute dell'attaccante. Le istruzioni suggeriscono che le informazioni si trovano nell'account GitHub dell'attaccante, in particolare in contenuti che potrebbero essere stati modificati o rimossi.
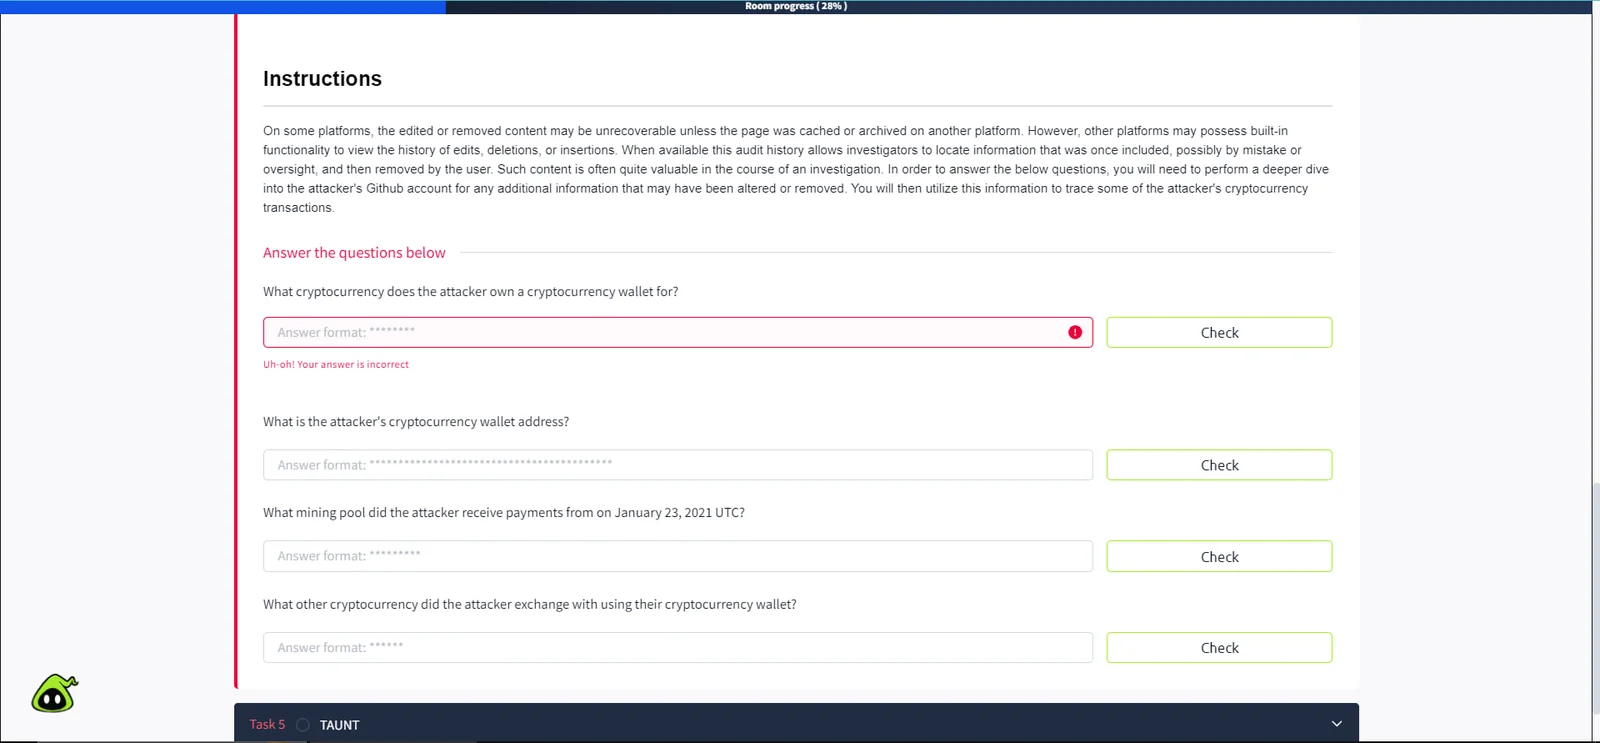
Ispezionando il profilo GitHub si scopre un repository chiamato "ETH" con un file denominato miningscript e due commit. Visualizzando il diff del commit viene esposto un URL di mining stratum che l'attaccante ha accidentalmente pubblicato prima di aggiornarlo.
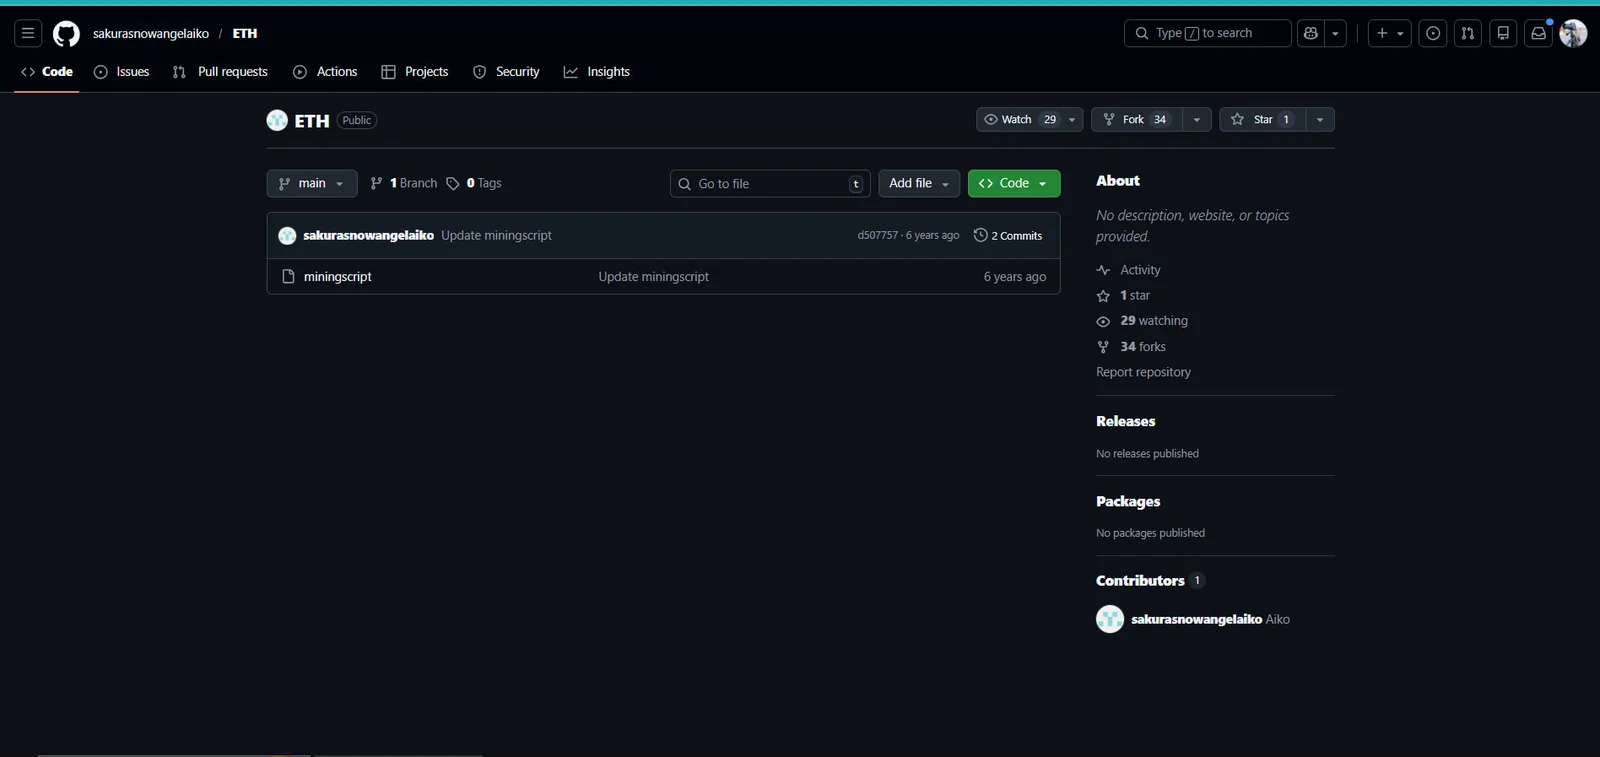 Il repository GitHub dell'attaccante
sakurasnowangelaiko/ETH, 2 commit sul file miningscript
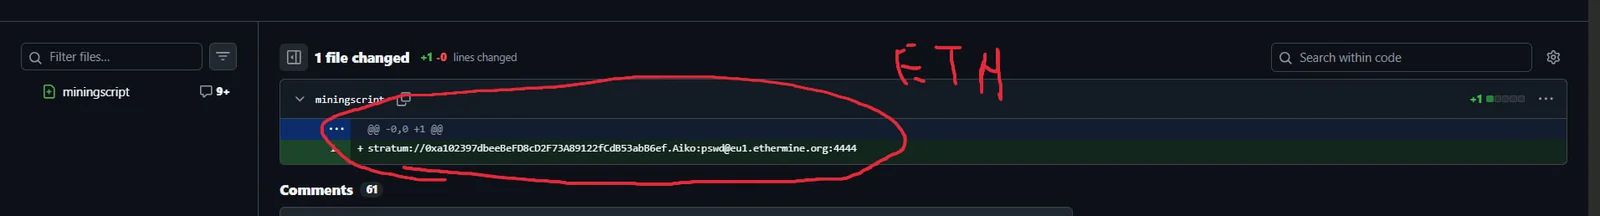 Il diff del primo commit rivela la configurazione di mining completa:
stratum://0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef.Aiko:[email protected]:4444, cerchiata in rosso
L'URL stratum contiene tre informazioni di intelligence fondamentali: l'indirizzo del portafoglio Ethereum, il pool di mining (Ethermine) e il nome utente. Inviando l'indirizzo del portafoglio a Etherscan si conferma la blockchain e si rivela la cronologia delle transazioni.






