Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
eviltwin — Linee guida pratiche di difesa contro gli attacchi Evil Twin nelle reti Wi-Fi pubbliche — ciclo di ricerca completo: analisi delle minacce, simulazione in laboratorio isolato (Kali Linux / airgeddon) e framework di protezione in 6 regole | Kitploit
Strumenti/GitLabGitLab/novacode1337/eviltwin
Strumenti DifensiviAuditing Wi-FiPhishingSicurezza WirelessPrivacyIngegneria SocialePaper e RicercaApprendimento e FormazioneLab e Pratica
GitLabnovacode1337/eviltwin

eviltwin

Linee guida pratiche di difesa contro gli attacchi Evil Twin nelle reti Wi-Fi pubbliche — ciclo di ricerca completo: analisi delle minacce, simulazione in laboratorio isolato (Kali Linux / airgeddon) e framework di protezione in 6 regole


1 mese faNon ancora revisionato
Condividi
Vedi RepositorySito web

Framework di Difesa contro l'Attacco Evil Twin

Linee Guida Pratiche di Sicurezza per gli Utenti di Wi-Fi Pubblici

Award Research Environment Tools Status

Progetto di ricerca individuale. MAOU Gymnasium №16, Tyumen, Russia (2026)
Autore: Saveliy Golubev | Supervisore: Yulia Myshko, Insegnante di Informatica

Premio 3° Posto alla Conferenza di Ricerca Lomonosov Readings (МАОУ Гимназия №16, Тюмень, 2026)


Panoramica

Questo progetto presenta un ciclo di ricerca completo sull'attacco Evil Twin, una delle minacce più diffuse e sottovalutate negli ambienti Wi-Fi pubblici. Il lavoro combina una rigorosa analisi teorica con una simulazione pratica in un laboratorio isolato, culminando in un insieme pratico di linee guida difensive per gli utenti quotidiani.

Ipotesi centrale: Una dimostrazione dal vivo e controllata di un attacco Evil Twin produce linee guida di sicurezza più efficaci e interiorizzate rispetto a una pura analisi teorica.


Riconoscimenti

Premio3° Posto, Progetto di Ricerca Individuale
EventoLomonosov Readings (Ломоносовские чтения), Conferenza di Ricerca Scolastica
IstituzioneMAOU Gymnasium №16, Tyumen, Russia
Anno2026
CategoriaInformatica

Il progetto è stato riconosciuto dalla giuria della conferenza per aver combinato una rigorosa analisi teorica delle vulnerabilità 802.11 con una simulazione di laboratorio completamente riproducibile e un framework di difesa pratico e orientato all'utente, ponendo un ponte tra la ricerca accademica e l'educazione applicata alla sicurezza digitale.


Definizione del Problema

Le reti Wi-Fi pubbliche (caffè, aeroporti, università) sono diventate infrastrutture standard. Il loro vantaggio principale, l'accessibilità aperta, è anche la loro più grande vulnerabilità di sicurezza. Gli attacchi Evil Twin sfruttano questo aspetto:

  • Imitando punti di accesso legittimi con SSID identici
  • Forzando i dispositivi delle vittime a riconnettersi tramite pacchetti di deautenticazione
  • Catturando le credenziali attraverso un portale captive phishing
  • Eseguendo l'intercettazione Man-in-the-Middle di tutto il traffico non cifrato

L'attacco non richiede competenze avanzate. Strumenti pronti all'uso automatizzano ogni fase in pochi minuti. Questa accessibilità è proprio ciò che lo rende pericoloso e meritevole di educazione pubblica.


Ambito della Ricerca

CapitoloFocus
1. Analisi TeoricaVulnerabilità dell'architettura 802.11, meccanica dell'attacco (modello a 5 fasi), confronto con altri attacchi Wi-Fi, quadro legale ed etico
2. Simulazione di LaboratorioAmbiente VirtualBox isolato, framework airgeddon v11.22, meccanica del portale captive, variante dell'attacco a chiave condivisa WPA2
3. Linee Guida di DifesaFramework di protezione a 6 regole, metodi di rilevamento tecnico, confronto VPN vs Tor vs hotspot, responsabilità di vendor/ISP

Stack Tecnico

Ambiente di Simulazione dell'Attacco

  • OS Host: Windows 10/11
  • Virtualizzazione: Oracle VM VirtualBox 7.0 (modalità Internal Network, completamente air-gapped)
  • OS d'Attacco: Kali Linux 2024.1 Rolling Release
  • Framework Principale: airgeddon v11.22
  • Strumenti di Supporto: hostapd, dnsmasq, lighttpd, iptables, aireplay-ng, airodump-ng

Architettura di Isolamento della Rete

[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)

Catena di attacco

flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff

Risultati dell'esperimento

L'intera catena di attacco è stata riprodotta in ~15 minuti dall'avvio della VM alla cattura delle credenziali:

  1. Ricognizione: interfaccia wireless inserita in modalità monitor, SSID di destinazione identificato
  2. Distribuzione dell'Evil Twin: AP rogue creato con SSID corrispondente Free_Public_Lab, crittografia disabilitata
  3. Deautenticazione: i pacchetti di deauth di aireplay-ng hanno forzato il dispositivo vittima a disconnettersi dall'AP legittimo
  4. Configurazione del captive portal: dnsmasq, lighttpd e iptables hanno reindirizzato tutto il traffico HTTP verso una pagina di login di phishing
  5. Cattura delle credenziali: credenziali di test (test_user / Sup3rSecret!) inserite dalla vittima, immediatamente visualizzate nel terminale dell'attaccante

Scenario esteso: l'attacco è stato validato anche contro una rete WPA2 con password condivisa (PublicPassword123), confermando che conoscere la password della rete non offre alcuna protezione contro l'Evil Twin.

Tutti gli esperimenti sono stati condotti esclusivamente su apparecchiature di proprietà dei ricercatori in un ambiente fisicamente e logicamente isolato, utilizzando solo credenziali di test. Nessun dato reale degli utenti è stato intercettato in alcun momento.

Risultati principali

  • La barriera tecnica è bassa: l'intero attacco viene eseguito da uno script basato su menu con conoscenze di base della CLI
  • HTTPS non è sufficiente: i portali di phishing possono servire certificati validi (ad es. Let's Encrypt), rendendo inaffidabili i soli controlli HTTPS
  • La connessione automatica è il principale fattore abilitante dell'attacco: i dispositivi che si connettono automaticamente agli SSID conosciuti con segnale più forte sono la vulnerabilità critica
  • L'ingegneria sociale domina: l'attacco non viola la crittografia, la aggira sfruttando la fiducia dell'utente

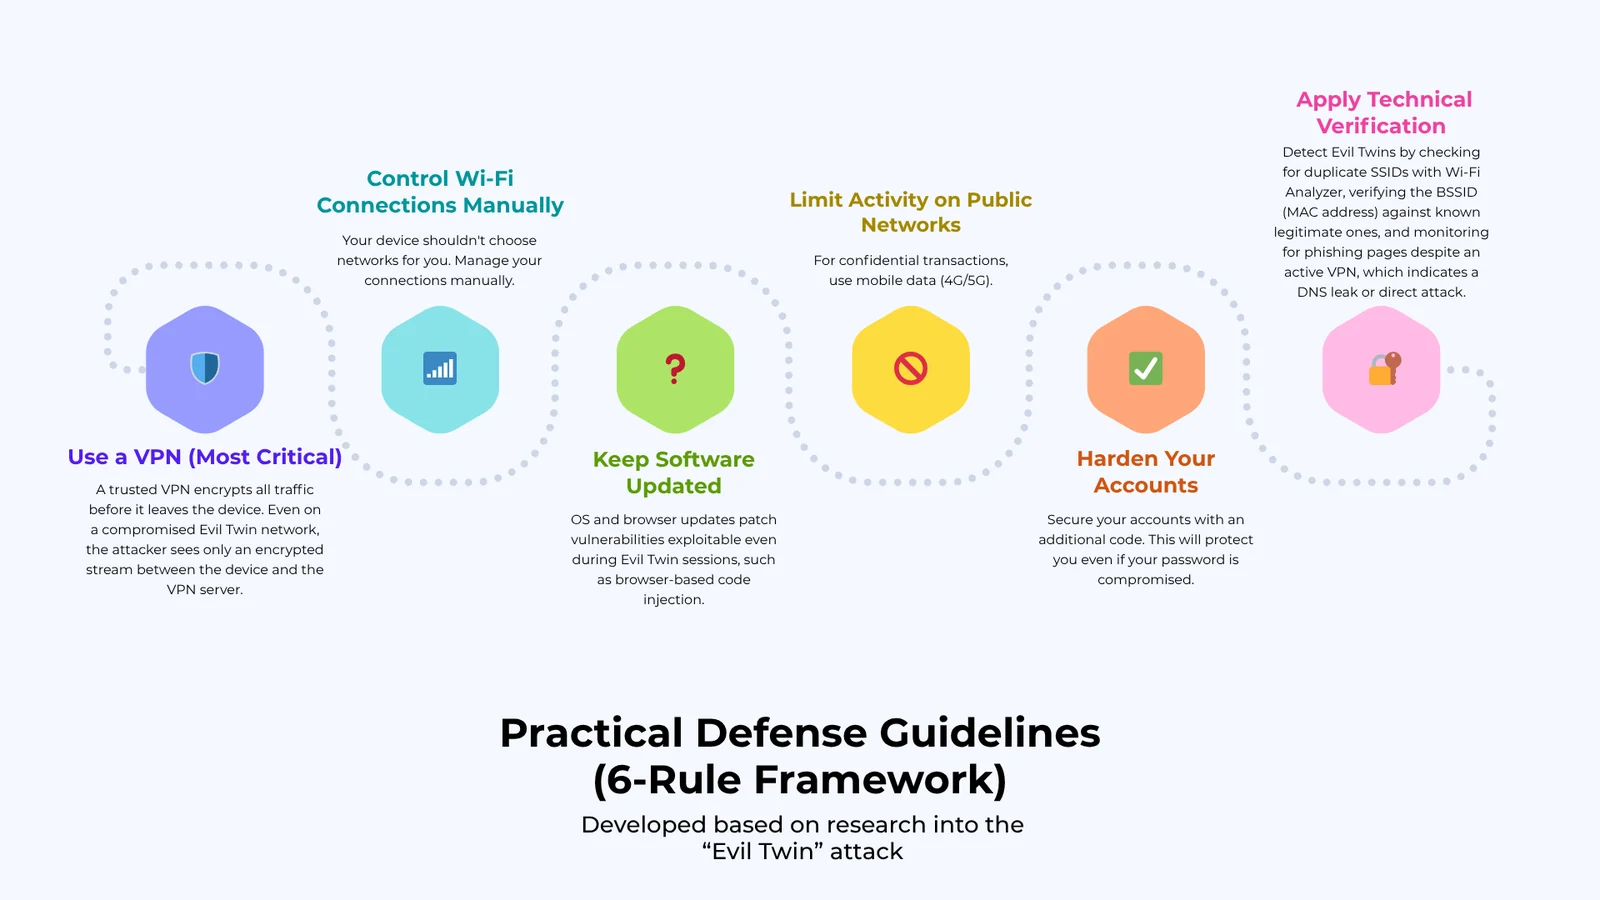
Linee guida pratiche di difesa (framework a 6 regole)

Linee guida pratiche di difesa, framework a 6 regole

Regola 1. Usa una VPN (la più critica)

Una VPN affidabile crittografa tutto il traffico prima che lasci il dispositivo. Anche su una rete Evil Twin compromessa, l'attaccante vede solo un flusso crittografato tra il dispositivo e il server VPN.

  • Scegli provider con politica no-logs e protocolli moderni (WireGuard o OpenVPN)
  • Attiva la VPN prima di connetterti a qualsiasi rete pubblica

Regola 2. Controlla manualmente le connessioni Wi-Fi

  • Disabilita la connessione automatica alle reti aperte su tutti i dispositivi
  • Elimina le reti salvate di hotel, bar, hub di trasporto dopo l'uso
  • Verifica l'SSID esatto con il personale prima di connetterti, e fai attenzione a nomi quasi identici (ad es. Starbucks_Free vs Google Starbucks)

Regola 3. Limita l'attività sulle reti pubbliche

  • Senza una VPN attiva: evita qualsiasi autenticazione (email, home banking, social media)
  • Per operazioni sensibili: usa i dati mobili (4G/5G), poiché le reti cellulari forniscono crittografia integrata tra dispositivo e torre
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    303

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →