Linee guida pratiche di difesa contro gli attacchi Evil Twin nelle reti Wi-Fi pubbliche — ciclo di ricerca completo: analisi delle minacce, simulazione in laboratorio isolato (Kali Linux / airgeddon) e framework di protezione in 6 regole

Progetto di ricerca individuale. MAOU Gymnasium №16, Tyumen, Russia (2026)
Autore: Saveliy Golubev | Supervisore: Yulia Myshko, Insegnante di Informatica
Premio 3° Posto alla Conferenza di Ricerca Lomonosov Readings (МАОУ Гимназия №16, Тюмень, 2026)
Questo progetto presenta un ciclo di ricerca completo sull'attacco Evil Twin, una delle minacce più diffuse e sottovalutate negli ambienti Wi-Fi pubblici. Il lavoro combina una rigorosa analisi teorica con una simulazione pratica in un laboratorio isolato, culminando in un insieme pratico di linee guida difensive per gli utenti quotidiani.
Ipotesi centrale: Una dimostrazione dal vivo e controllata di un attacco Evil Twin produce linee guida di sicurezza più efficaci e interiorizzate rispetto a una pura analisi teorica.
| Premio | 3° Posto, Progetto di Ricerca Individuale |
| Evento | Lomonosov Readings (Ломоносовские чтения), Conferenza di Ricerca Scolastica |
| Istituzione | MAOU Gymnasium №16, Tyumen, Russia |
| Anno | 2026 |
| Categoria | Informatica |
Il progetto è stato riconosciuto dalla giuria della conferenza per aver combinato una rigorosa analisi teorica delle vulnerabilità 802.11 con una simulazione di laboratorio completamente riproducibile e un framework di difesa pratico e orientato all'utente, ponendo un ponte tra la ricerca accademica e l'educazione applicata alla sicurezza digitale.
Le reti Wi-Fi pubbliche (caffè, aeroporti, università) sono diventate infrastrutture standard. Il loro vantaggio principale, l'accessibilità aperta, è anche la loro più grande vulnerabilità di sicurezza. Gli attacchi Evil Twin sfruttano questo aspetto:
L'attacco non richiede competenze avanzate. Strumenti pronti all'uso automatizzano ogni fase in pochi minuti. Questa accessibilità è proprio ciò che lo rende pericoloso e meritevole di educazione pubblica.
| Capitolo | Focus |
|---|---|
| 1. Analisi Teorica | Vulnerabilità dell'architettura 802.11, meccanica dell'attacco (modello a 5 fasi), confronto con altri attacchi Wi-Fi, quadro legale ed etico |
| 2. Simulazione di Laboratorio | Ambiente VirtualBox isolato, framework airgeddon v11.22, meccanica del portale captive, variante dell'attacco a chiave condivisa WPA2 |
| 3. Linee Guida di Difesa | Framework di protezione a 6 regole, metodi di rilevamento tecnico, confronto VPN vs Tor vs hotspot, responsabilità di fornitori/ISP |
[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)
flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff
L'intera catena di attacco è stata riprodotta in ~15 minuti dall'avvio della VM alla cattura delle credenziali:
Free_Public_Lab, crittografia disabilitataaireplay-ng hanno forzato il dispositivo vittima a disconnettersi dall'AP legittimotest_user / Sup3rSecret!) inserite dalla vittima, immediatamente visualizzate nel terminale dell'attaccanteScenario esteso: l'attacco è stato validato anche contro una rete WPA2 con password condivisa (PublicPassword123), confermando che conoscere la password della rete non offre alcuna protezione contro l'Evil Twin.
Tutti gli esperimenti sono stati condotti esclusivamente su apparecchiature di proprietà dei ricercatori in un ambiente fisicamente e logicamente isolato, utilizzando solo credenziali di test. Nessun dato reale degli utenti è stato intercettato in alcun momento.
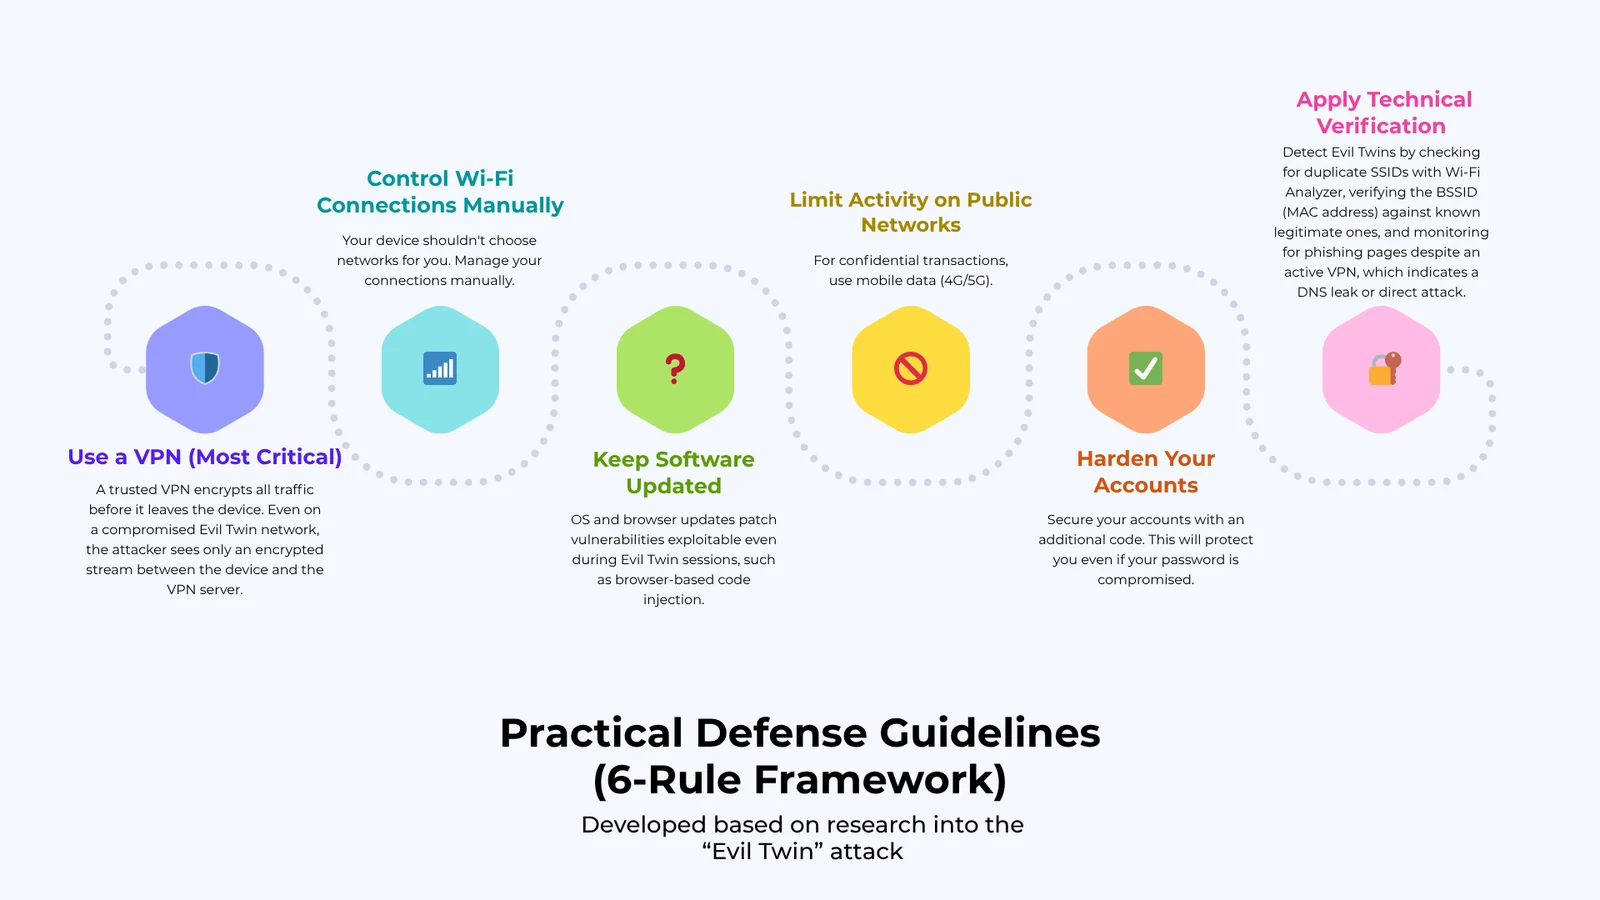
Una VPN affidabile crittografa tutto il traffico prima che lasci il dispositivo. Anche su una rete Evil Twin compromessa, l'attaccante vede solo un flusso crittografato tra il dispositivo e il server VPN.
Starbucks_Free vs Google Starbucks)