
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
mothership_c2 — Server di comando e controllo basato su HTTP con crittografia end-to-end, gestione degli agenti e un frontend web integrato per inviare comandi e visualizzare gli output. | Kitploit
Strumenti/GitLabGitLab/ceald1/mothership_c2
Strumenti di Crittografia/DecrittografiaGenerazione di PayloadCommand and ControlRed Teaming
GitLabceald1/mothership_c2

mothership_c2

Server di comando e controllo basato su HTTP con crittografia end-to-end, gestione degli agenti e un frontend web integrato per inviare comandi e visualizzare gli output.

Vedi Repository
1401 anno faNon ancora revisionato
Condividi

Mothership C2

alt text

$\textcolor{red}{\text{AVVERTENZA!}}$

$\textcolor{red}{\text{QUESTO STRUMENTO È SOLO PER USO ETICO!}}$

Descrizione

Mothership C2 è un server di comando e controllo scritto in Python

Caratteristiche

  • Supporta la crittografia end-to-end per l'invio e la ricezione di comandi
  • Usa HTTP per tutto
  • Attualmente supporta Linux (il supporto per Windows è in fase di test)
  • Usa DragonflyDB (un'alternativa più veloce a Redis)

Frontend

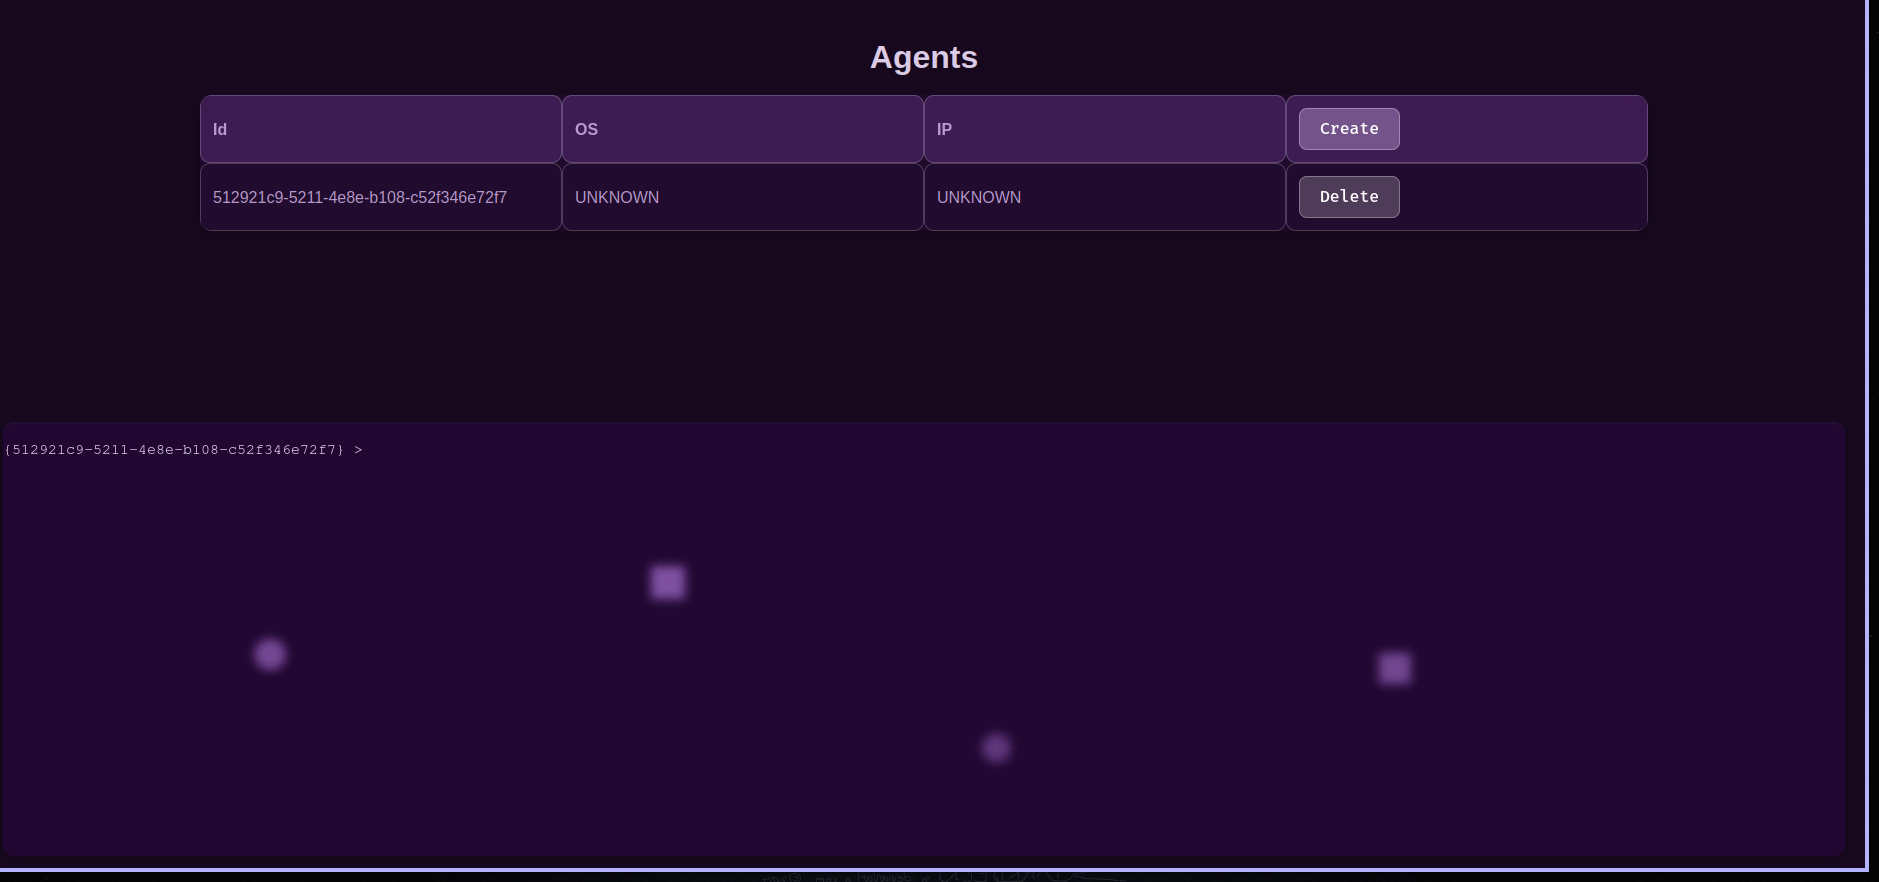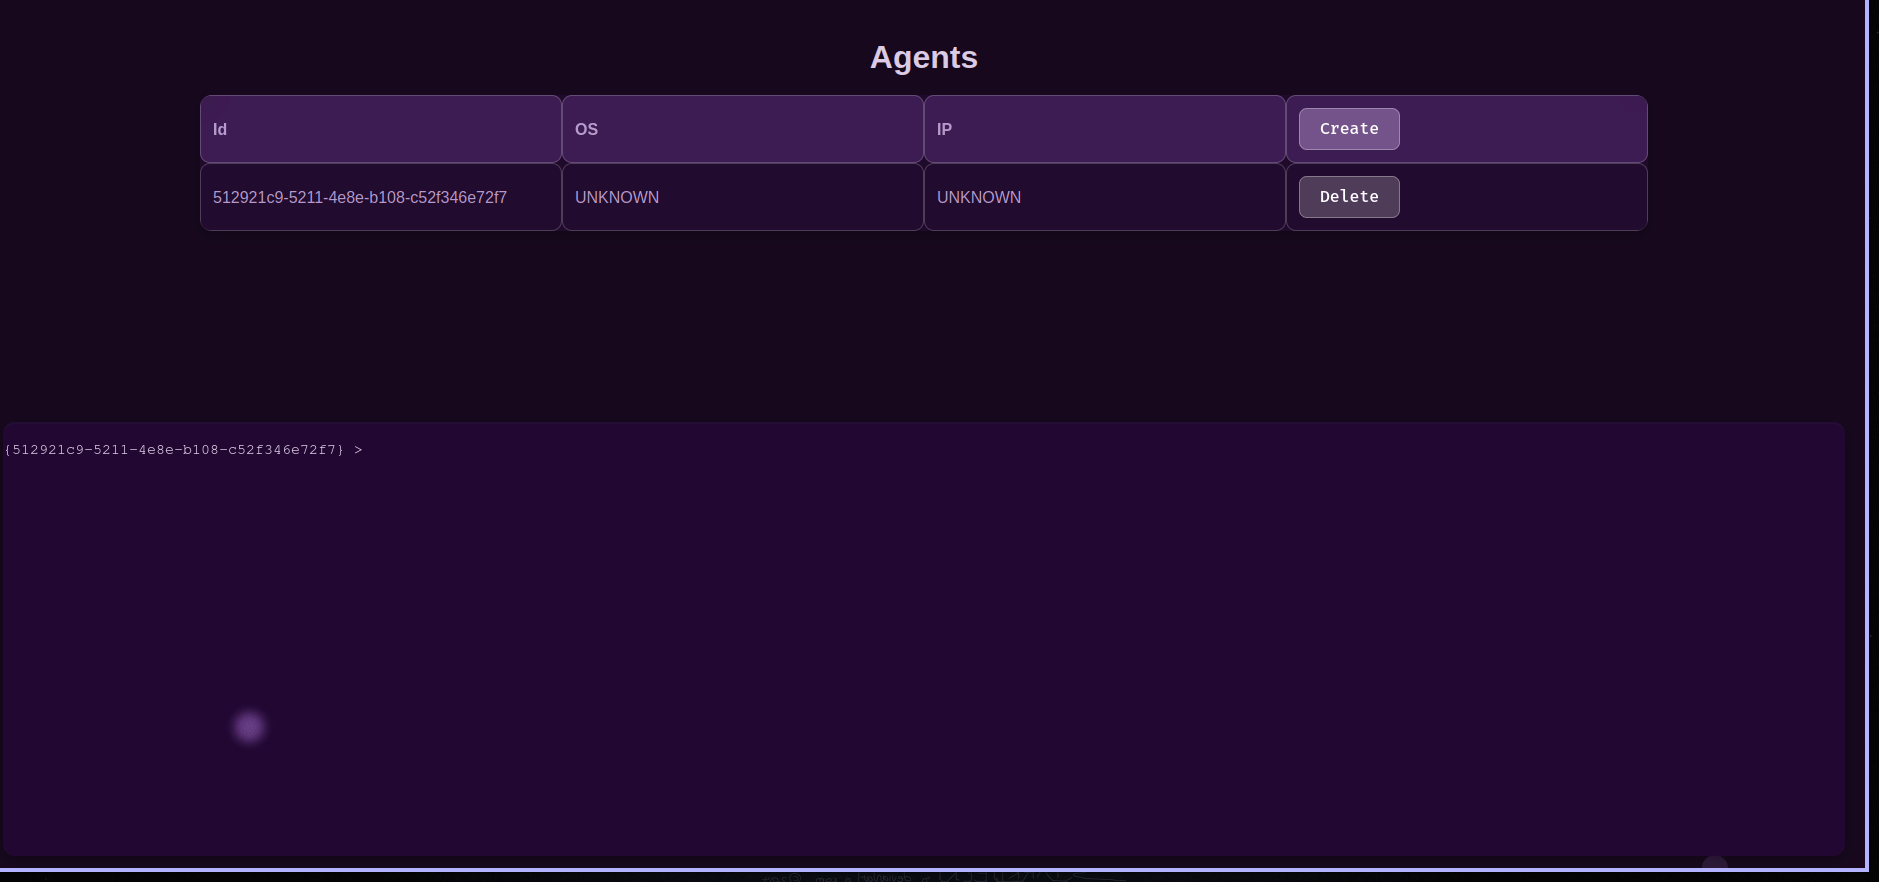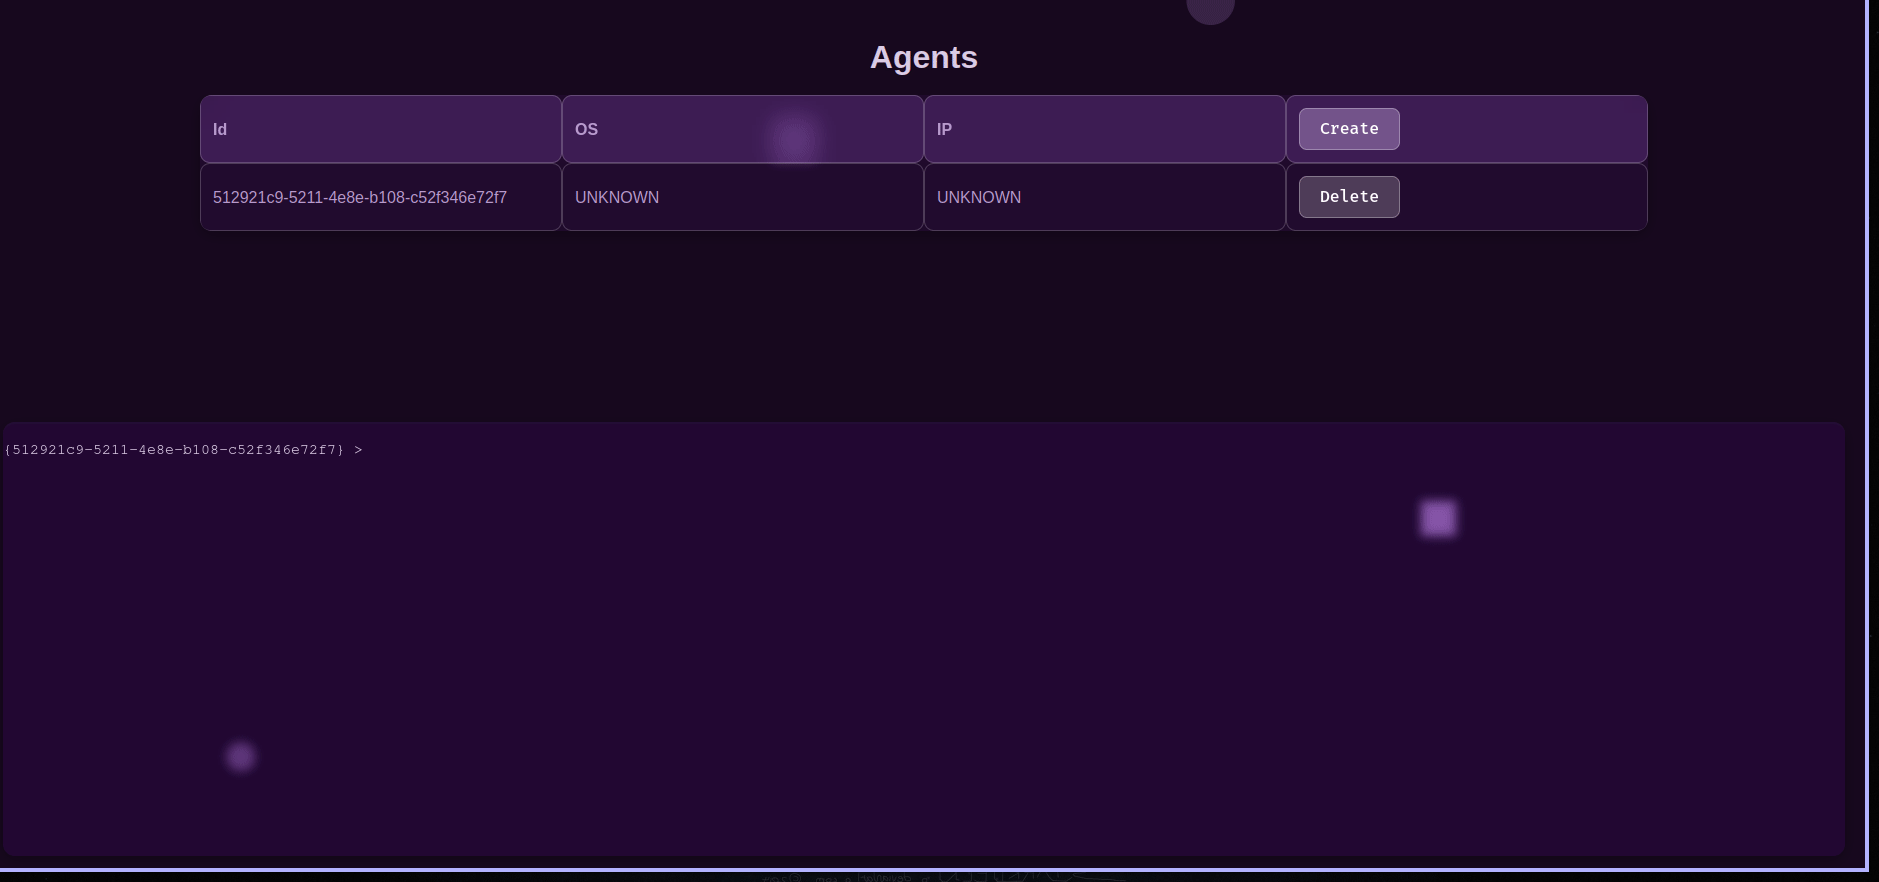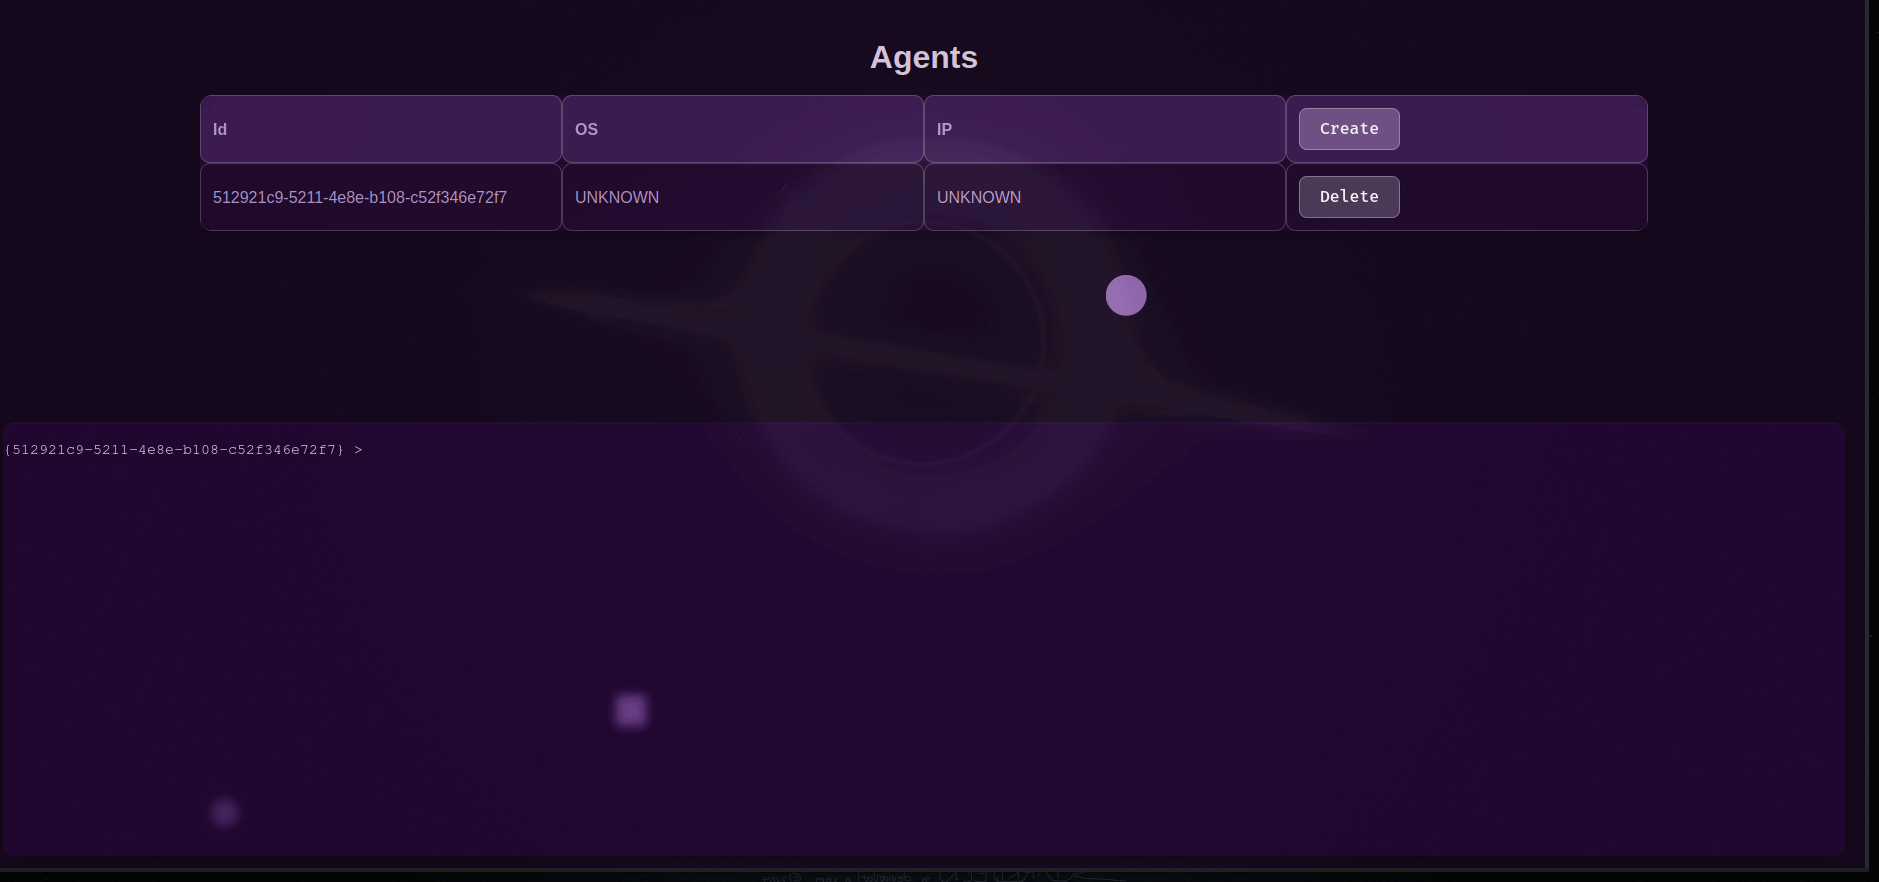
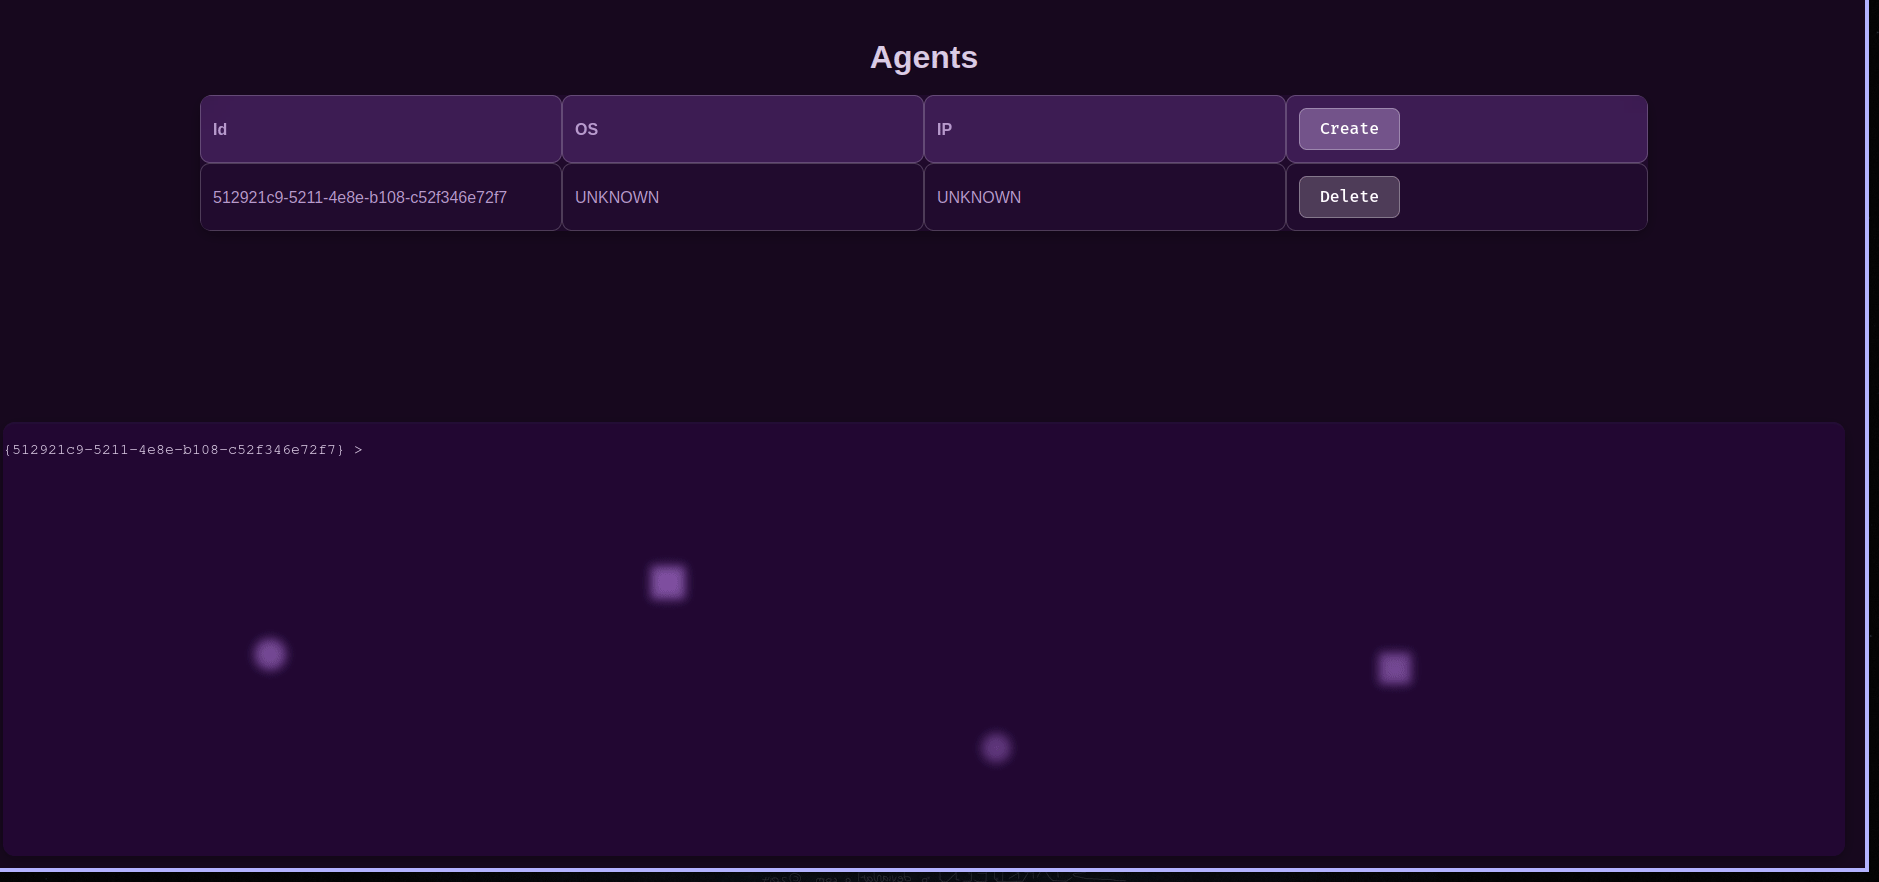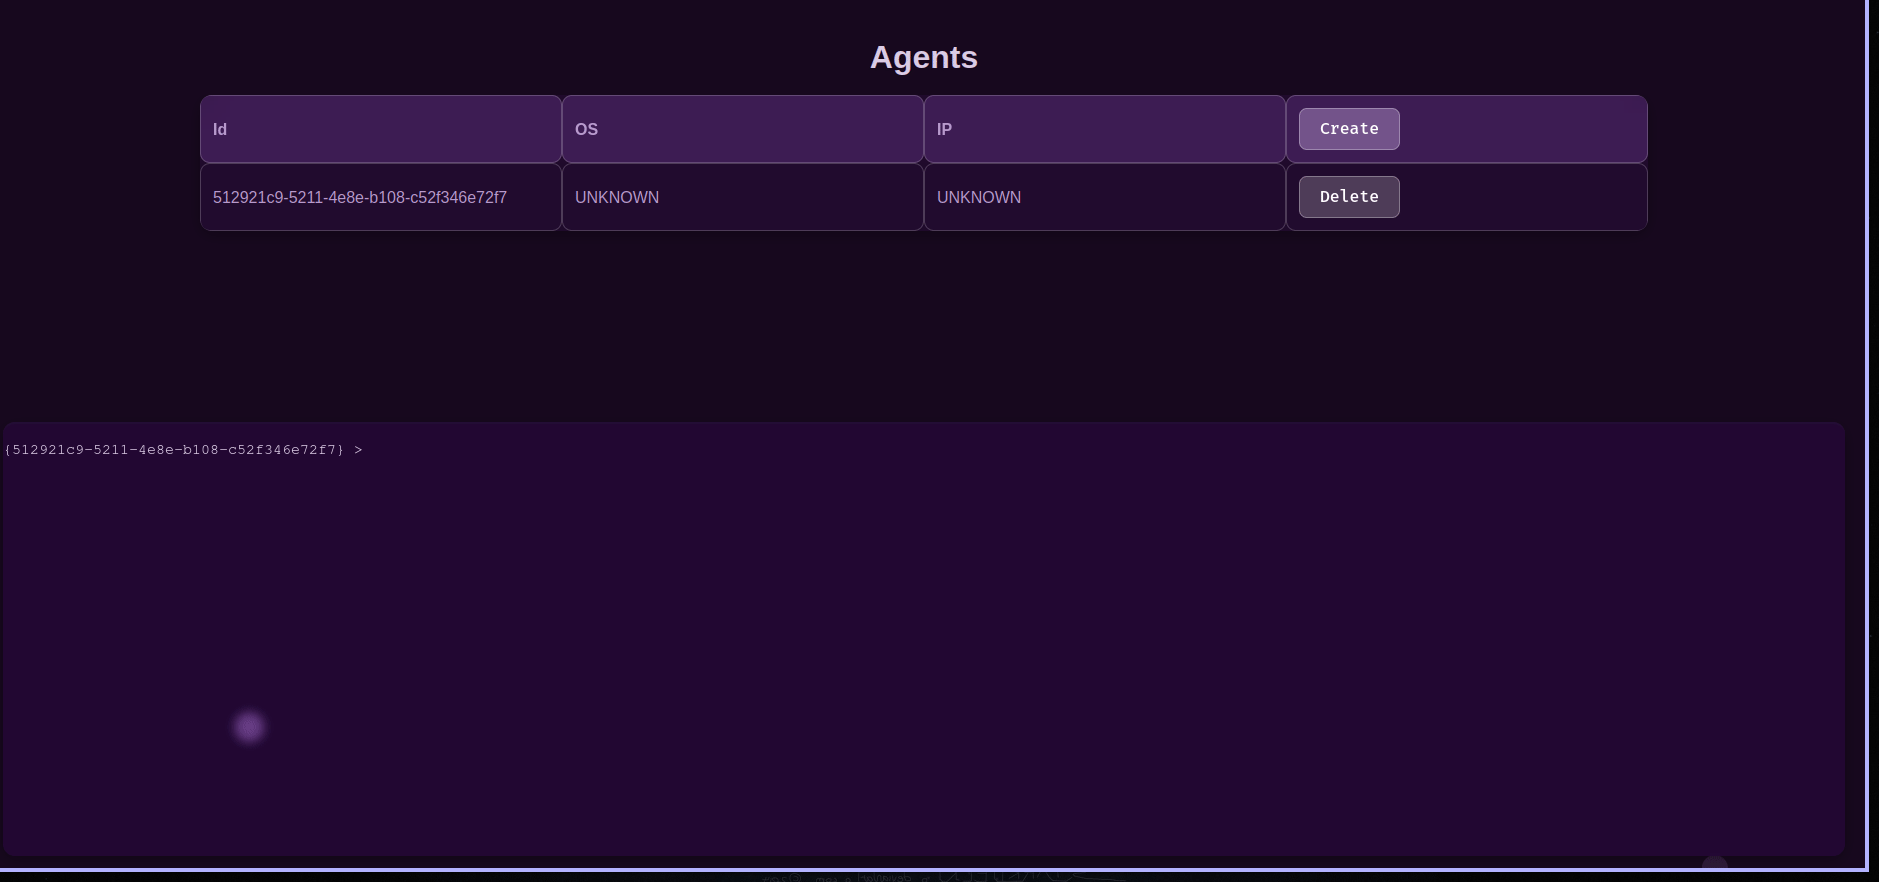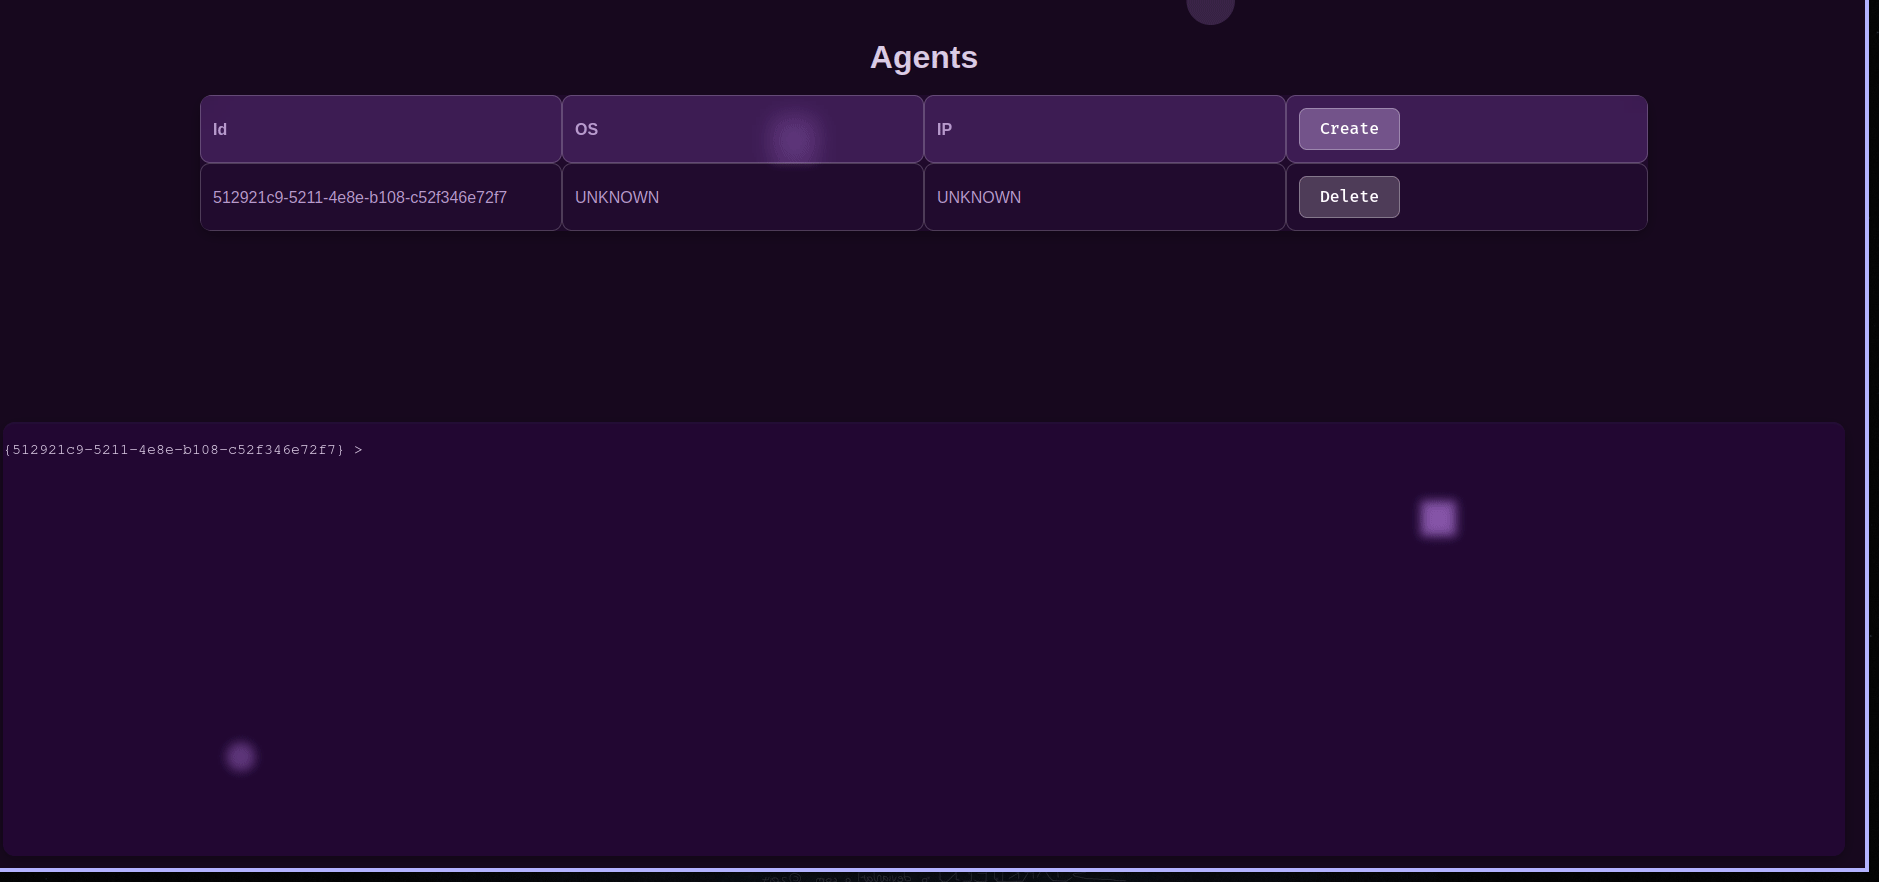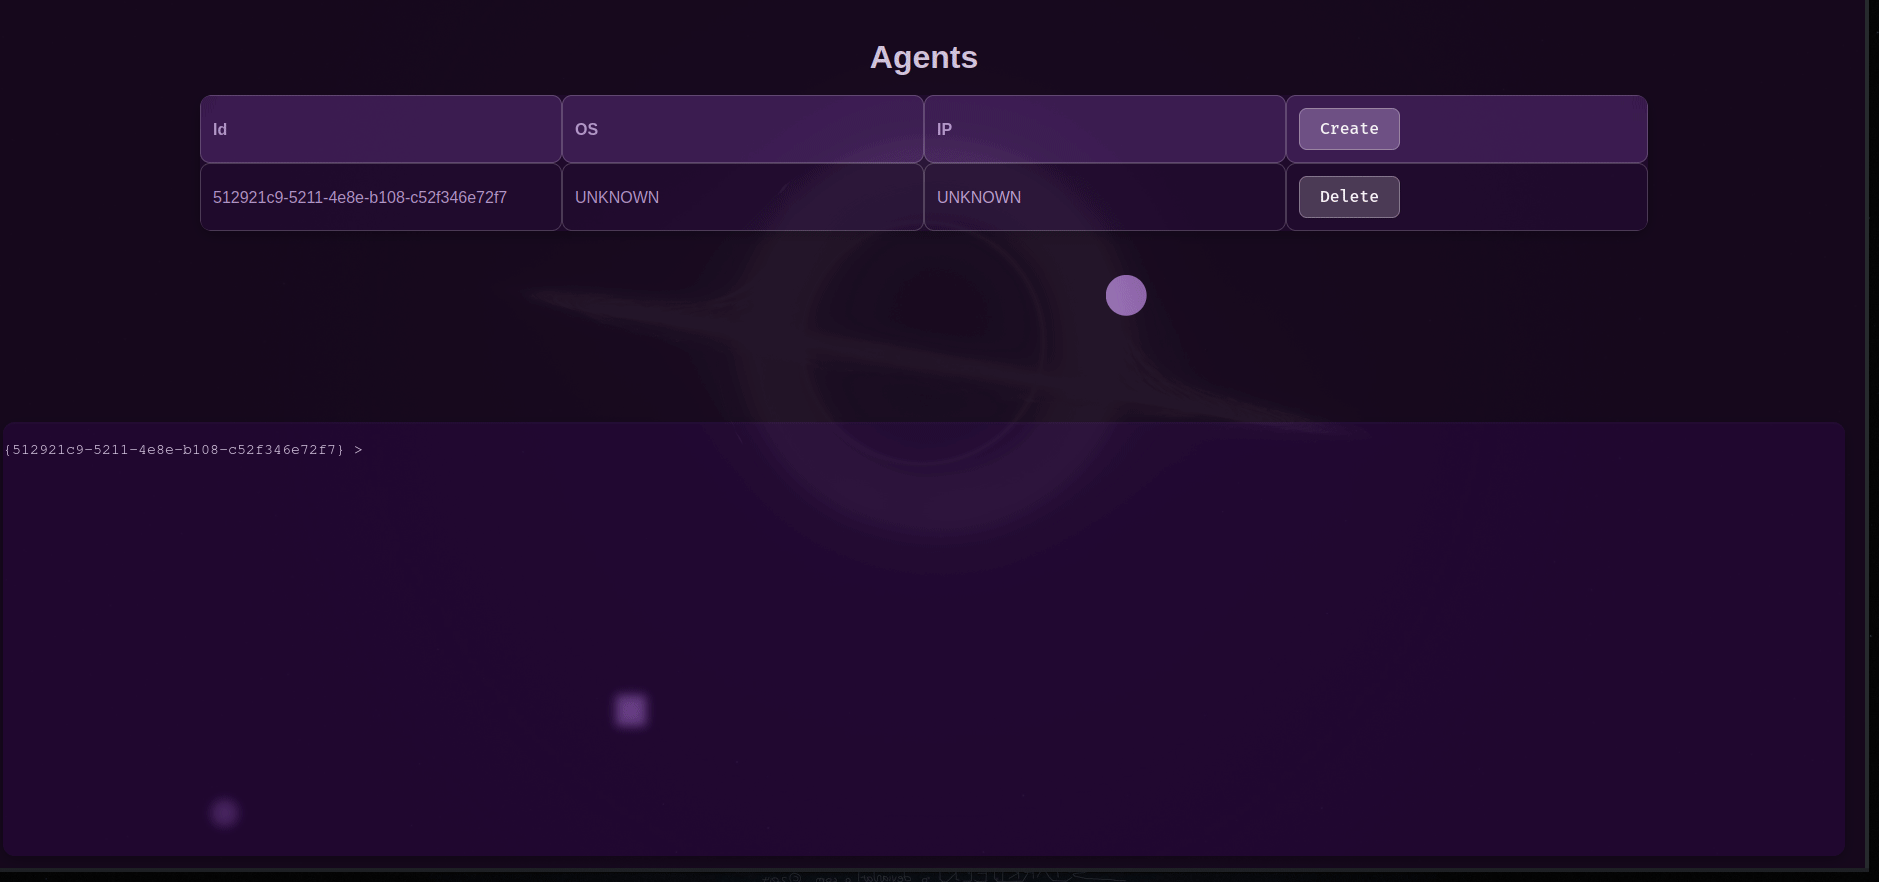
ecco un esempio di screenshot del frontend. Terminale integrato e modo per creare ed eliminare agenti! Per eseguire il frontend, vai in webapp ed esegui docker compose up

Documentazione Client

documentazione client

Documentazione API

documentazione per l'API

Route lato client:

Tutti gli endpoint lato client richiedono il JWT admin.

POST /api/config

configura il database se il database si trova su un host diverso da quello predefinito

{
  "host": "localhost",
  "port": "6379",
  "db": "0"
}

risposta di esempio:

{"response": "config updated!"}

GET /api/db/priv_key

ottieni la chiave privata del database per permettere la decifratura delle risposte dei comandi.

Esempio di risposta:

{"response": "server private key"}

POST /api/connections/<agent_id>/command

invia un comando a un agente.

{
  "command": "string",
  "directory": ""
}

Output di esempio: 200

GET /api/connections/list

elenca tutte le connessioni nel database.

Esempio di risposta:

{"response": ["agent1", "agent2"]}

GET /api/connections/<agent_id>/output

Ottieni l'output del comando.

Esempio di risposta:

{"response": decrypted}

GET /api/connections/<agent_id>/close

Chiudi una connessione con un agente.

Esempio di risposta:

{"response": "deleted agent123!"}

GET /api/connections/create

Crea un nuovo ID agente per un nuovo agente a cui connettersi.

Esempio di risposta:

{"response": "a52a7cca-5ca9-46ed-98c0-3ee694a97e45"}

GET /api/connections/<agent_id>/info

Ottieni informazioni su una connessione come SO, chiave pubblica, comando, output del comando, storico dei comandi, chiave pubblica lato server.

Esempio di risposta:

{"response": 
    {
        "history": "", 
        "OS": "linux",
        "pubKey": "0x000000",
        "serverKey": "0x00000"
    }
}

Endpoint dell'agente

POST /api/connections/register

Registra un agente

{
  "hashedID": "string",
  "public_key": "string",
  "target_os": "string"
}

GET /api/connections/<hashed_agent_id>/command

L'agente riceve il comando shell da eseguire. I comandi che l'agente riceve sono crittografati, consulta il codice dell'agente per sapere come decifrarli.

Esempio di risposta:

{"response": "command"}

POST /api/connections/<hashed_agent_id>/output

Invia l'output del comando, gli output sono crittografati e decifrati dall'API quando un client li richiede.

{
  "command_output": "string"
}

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





