
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation — # Caso di studio di Incident Response (IR) Documentazione dell'indagine su un tentativo di sfruttamento mirato a CVE-2024-24919 (Lettura Arbitraria di File) su un Check Point Security Gateway. Include un'analisi SIEM completa, log del firewall, ispezione dei log grezzi di accesso web (`/var/log/access.log`), IOC, mappatura MITRE ATT&CK e validazione post-sfruttamento. | Kitploit
Strumenti/GitHubGitHub/zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation

Analisi delle VulnerabilitàNetwork ForensicsSicurezza WebSicurezza di ReteDigital ForensicsThreat IntelligenceRilevamento IntrusioniApprendimento e FormazioneRisposta agli Incidenti
Analisi dei Log
GitHubzedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation

Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation

Vedi Repository
1623 mesi faNon ancora revisionato

Informazioni

# Caso di studio di Incident Response (IR) Documentazione dell'indagine su un tentativo di sfruttamento mirato a CVE-2024-24919 (Lettura Arbitraria di File) su un Check Point Security Gateway. Include un'analisi SIEM completa, log del firewall, ispezione dei log grezzi di accesso web (`/var/log/access.log`), IOC, mappatura MITRE ATT&CK e validazione post-sfruttamento.

Condividi

Read on Medium

Analisi dell'Incidente: Tentativo di Sfruttamento di CVE-2024-24919 su Check Point Security Gateway

📌 Riepilogo Esecutivo

Il 6 giugno 2024, alle 15:12, i sistemi di monitoraggio della sicurezza hanno generato un avviso per un tentativo di sfruttamento ad alta gravità rivolto a un Check Point Security Gateway (CP-Spark-Gateway-01, IP: 172.16.20.146). L'attaccante esterno, operante dall'IP 203.160.68.12, ha tentato di sfruttare CVE-2024-24919 (una vulnerabilità di lettura arbitraria di file) utilizzando una richiesta HTTP POST appositamente predisposta indirizzata all'endpoint /clients/MyCRL con un payload di Directory Traversal (aCSHELL/../../../../../../../../etc/passwd).

A seguito di un'indagine approfondita di Incident Response condotta su SIEM, log del firewall, log del sistema operativo e log di accesso web, è stato stabilito che, sebbene la lettura iniziale del file /etc/passwd sia riuscita (restituendo stato HTTP 200 con 1256 byte di metadati degli utenti di sistema locali), i successivi tentativi di movimento laterale o di escalation (come il targeting di /etc/shadow) sono stati bloccati (403 Forbidden). Inoltre, gli audit di sistema e la revisione dei log del terminale hanno confermato l'assenza di attività post-sfruttamento, come esecuzione remota di codice, reverse shell o creazione non autorizzata di account utente.


🔍 Risultati dell'Indagine e Prove

1. Avviso SIEM e Mappatura della Vulnerabilità dell'Asset

  • Asset Target: Check Point Security Gateway (172.16.20.146)
  • Trigger di Rilevamento: Regola SIEM SOC287 (Event ID 263) per CVE-2024-24919.
  • Struttura del Payload: Richiesta HTTP POST dannosa contenente aCSHELL/../../../../../../../../etc/passwd.
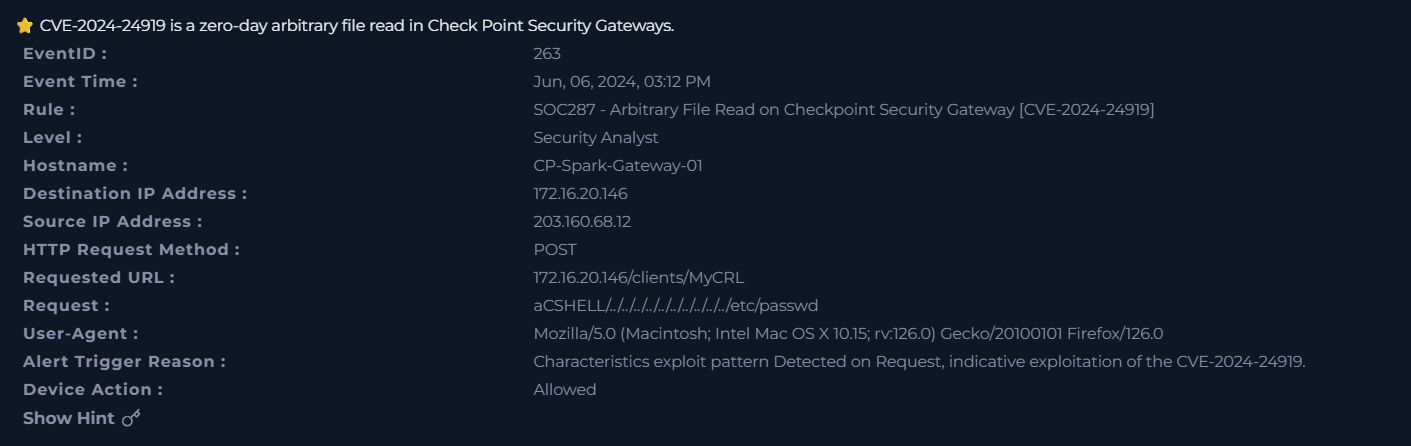
Dettagli Avviso SIEM

(Sopra: Mappatura della vulnerabilità dell'asset e identificazione associata a CVE-2024-24919)
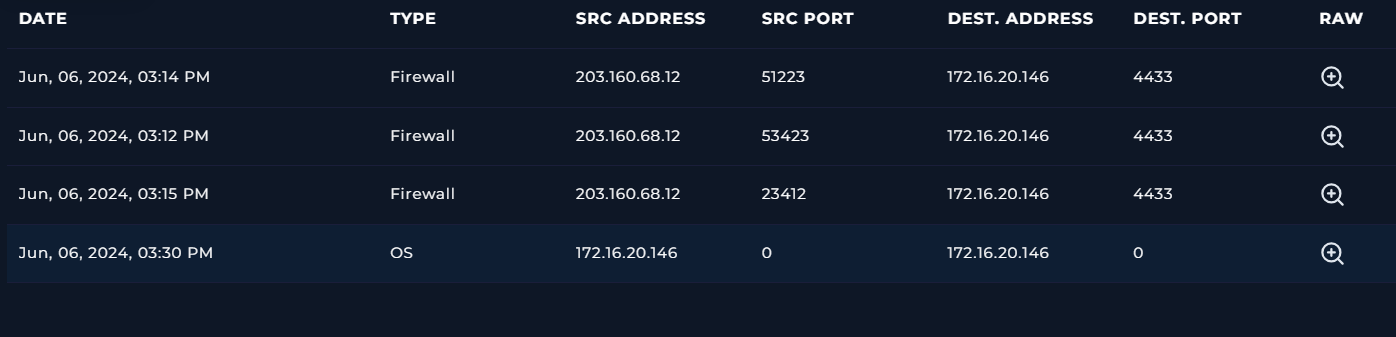

2. Traffico Firewall e Cronologia Eventi

  • Revisione del traffico firewall e della cronologia operativa attorno all'intervallo di tempo dell'incidente (15:12 - 15:30).

Log Firewall


3. Analisi dei Log di Accesso Web (/var/log/access.log)

  • Vettore di Compromissione Riuscito: La richiesta di lettura di /etc/passwd ha restituito uno stato HTTP 200 OK, confermando l'esposizione dei dati dei dettagli degli account di sistema.
  • Escalation Fallita: Un successivo tentativo da parte di uno scanner esterno correlato (203.160.68.13) ha preso di mira /etc/shadow ed è stato respinto con successo con una risposta HTTP 403 Forbidden.
  • Verifica del Rumore di Fondo: Le voci simultanee provenienti da indirizzi IP interni (192.168.x.x, 10.x.x.x, 172.16.x.x) che eseguivano richieste HTTP standard sono state verificate come normale attività di rete aziendale completamente estranea all'intrusione esterna.
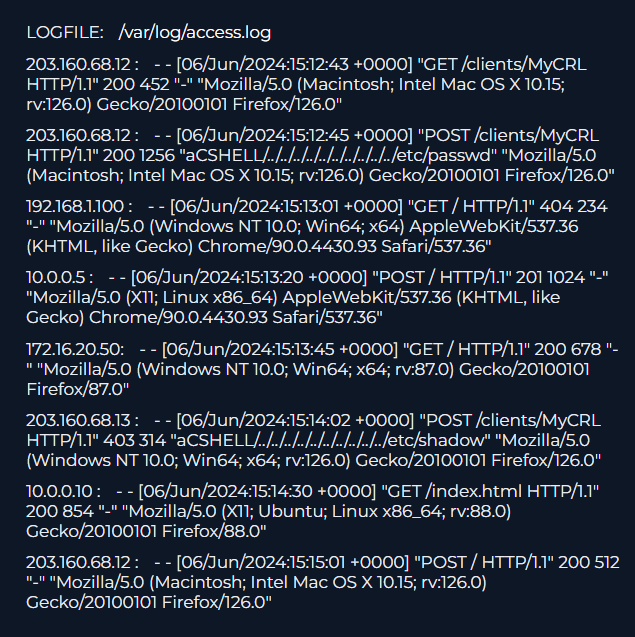
Log di Accesso

(Sopra: Log di accesso web grezzi che mostrano l'esecuzione riuscita dell'LFI insieme ai tentativi di accesso bloccati)


4. Etichettatura dell'Asset e Threat Intelligence

  • Verifica della configurazione dell'asset e dell'indirizzo IP sorgente dell'attaccante (203.160.68.12) rispetto alle piattaforme di threat intelligence.
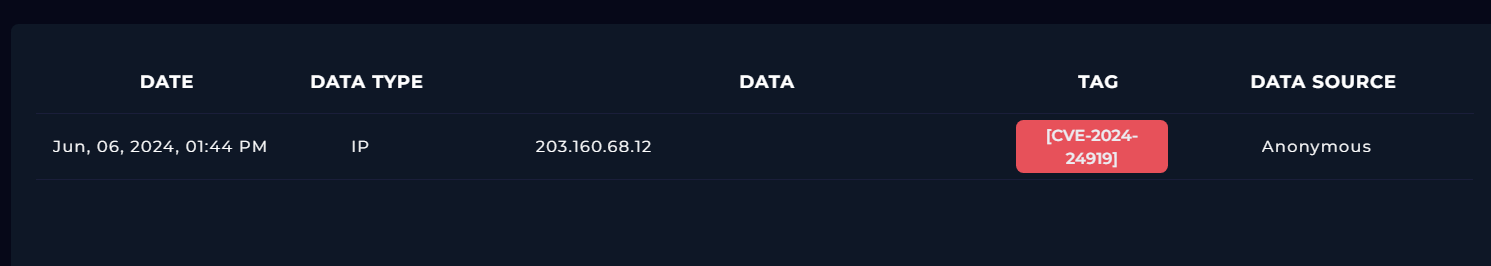
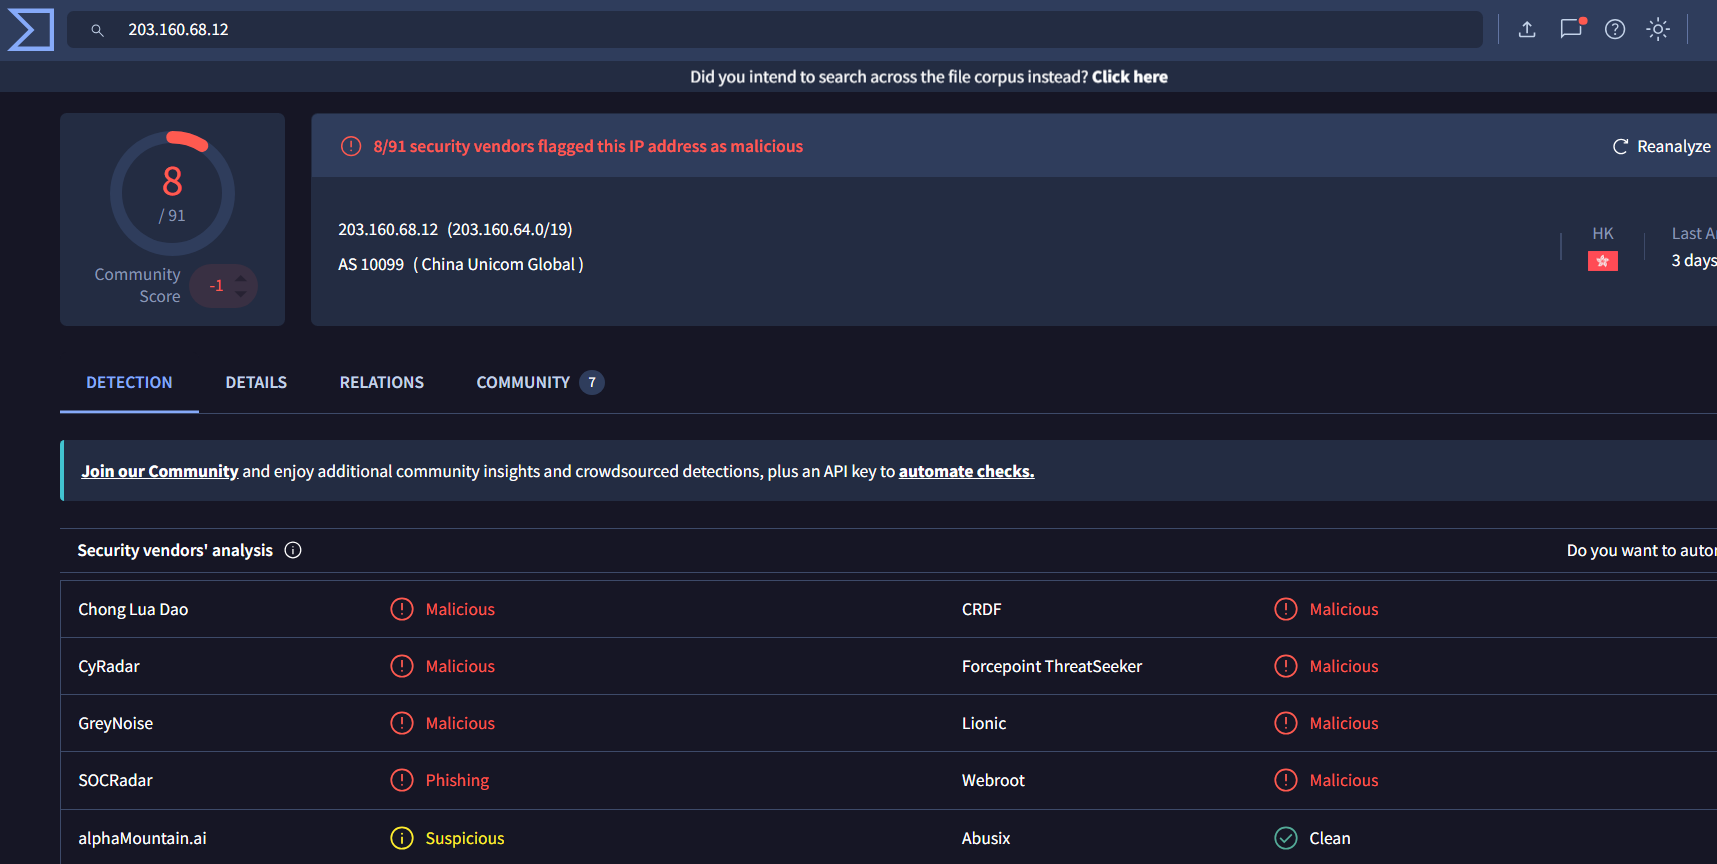
Etichettatura Asset Threat Intel

(Sopra: Controllo della reputazione su VirusTotal che conferma l'attribuzione dannosa/sospetta)


🛡️ Bonifica e Raccomandazioni

  • Patch Immediata: Applicare l'hotfix ufficiale di Check Point o l'aggiornamento del firmware per rimediare definitivamente a CVE-2024-24919.
  • Blocco Perimetrale: Applicare regole firewall per bloccare il traffico proveniente dall'IP sorgente esterno dannoso 203.160.68.12 (AS 10099 - China Unicom Global).


  • Igiene delle Credenziali: Eseguire reimpostazioni proattive delle password per gli account di servizio e utente standard identificati all'interno del file di configurazione esposto.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    344
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





