 zebberncve/cve-2026-118776
Avviso per node-forge ⌯⌲ 53 milioni di download settimanali

Forge: validazione incompleta del padding PKCS#7 nella decifratura AES/DES CBC ed ECB
| Campo | Valore |
|---|---|
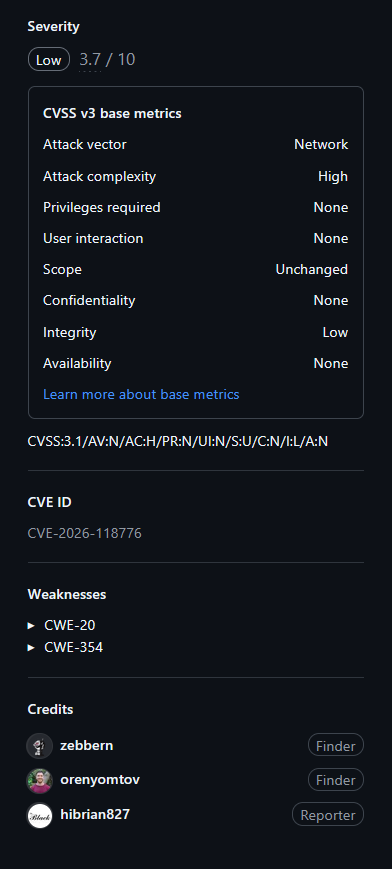
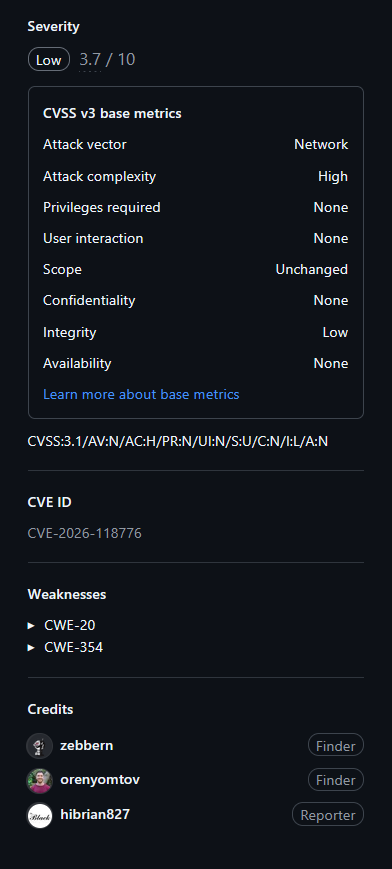
| CVE ID | CVE-2026-118776 |
| Stato | PUBLISHED |
| Assegnatario | GitHub_M |
| Data di riserva | 2026-10-28T19:20:05.018Z |
| Data di pubblicazione | 2026-10-29T18:37:32.362Z |
| Data di aggiornamento | 2026-10-29T18:37:32.362Z |
Forge (chiamato anche node-forge) è un'implementazione nativa di Transport Layer Security in JavaScript. Prima della versione 1.4.1, l'implementazione interessata utilizzava decipher.finish(), le modalità CBC ed ECB e il padding PKCS#7 per elaborare l'input o la decisione di sicurezza pertinente. node-forge validava solo l'ultimo byte del padding PKCS#7 durante la decifratura CBC ed ECB e accettava byte di padding nulli, di dimensione eccessiva o non corrispondenti. Di conseguenza, un testo cifrato malformato poteva essere accettato e fino a quattro blocchi di testo in chiaro potevano essere rimossi silenziosamente, causando un errore di integrità nelle applicazioni che consideravano una decifratura riuscita come prova di un padding valido. Il problema è risolto nella versione 1.4.1.
| Fornitore | Prodotto | Versioni |
|---|---|---|
| digitalbazaar | forge | < 1.4.1 |
Oren Yomtov (@orenyomtov, Fireblocks), @zebbern e Brian Lee (@hibrian827, Georgia Tech SSLab, Team Atlanta).
Proof of concept
var forge = require('node-forge');
// Wycheproof aes_cbc_pkcs5_test tcId 26: zero padding instead of PKCS#7
var d = forge.cipher.createDecipher('AES-CBC',
  forge.util.hexToBytes('db4f3e5e3795cc09a073fa6a81e5a6bc'));
d.start({iv: forge.util.hexToBytes('23468aa734f5f0f19827316ff168e94f')});
d.update(forge.util.createBuffer(
  forge.util.hexToBytes('aa62606a287476777b92d8e4c4e53028')));
console.log(d.finish()); // 1.4.0: true; 1.4.1: false
Direttamente, anche unpad() sulla versione 1.4.0 accetta un blocco finale che termina con 03 02 01 04 (rimuovendo 4 byte) e un conteggio di 0x20 su blocchi da 16 byte (rimuovendo 32 byte).
I test di regressione si trovano in tests/unit/aes.js ("PKCS#7 padding checks").
Le applicazioni che decifrano dati AES o DES in modalità CBC o ECB e utilizzano il risultato di decipher.finish() per stabilire se i dati sono validi potrebbero accettare testo cifrato malformato, con la rimozione di fino a quattro blocchi di testo in chiaro finale. Ciò riguarda anche la decifratura di PKCS#7 EncryptedData/EnvelopedData, PKCS#12 e chiavi private cifrate. Poiché CBC ed ECB senza MAC sono malleabili, la capacità aggiuntiva concessa a un attaccante è limitata. Non vi è alcun impatto sulla riservatezza o sulla disponibilità.






