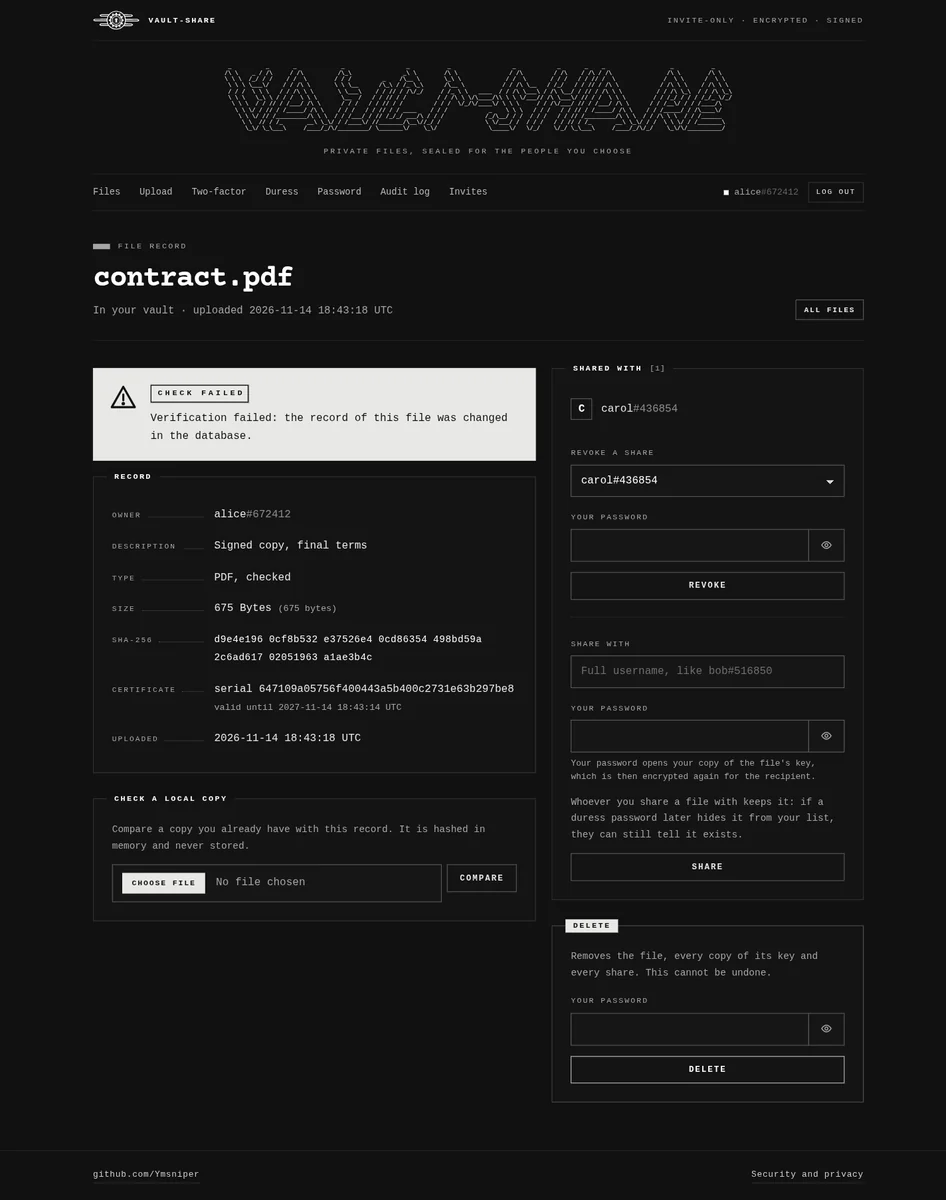
Condivisione di file cifrata, self-hosted e solo su invito, in Flask. Ogni file riceve la propria chiave AES-256-GCM, sigillata con HPKE per ogni lettore. Upload firmati, password di coercizione che aprono vault di copertura separati e una chiave master che può richiedere una chiavetta USB.
Condivisione sicura di file: un'applicazione web Flask per condividere file riservati tra utenti. Ogni file è cifrato a riposo con la propria chiave AES-256-GCM, conservata solo come copie cifrate con la chiave pubblica di ogni persona autorizzata ad aprirlo, verificata con SHA-256 e un HMAC, e firmata con una chiave ECDSA certificata da una CA locale.
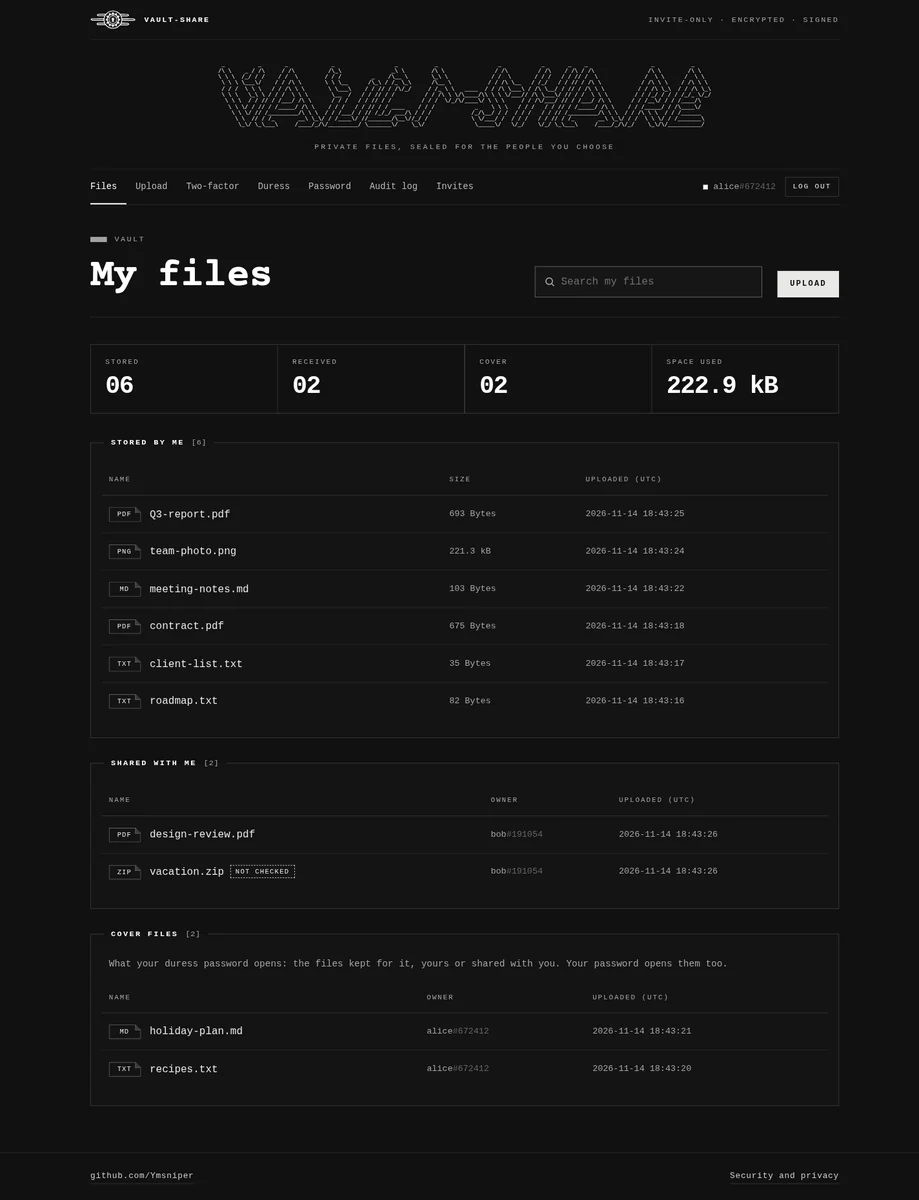
python -m venv .venv
.venv/bin/pip install -r requirements-dev.txt
bin/vault-share install        # the `vault-share` command, from any terminal
read -s -x CA_PASSPHRASE       # fish; in bash: read -rs CA_PASSPHRASE && export CA_PASSPHRASE
pki/create_ca.sh
vault-share init-db
vault-share                    # the console; `vault-share serve` runs the server alone
read -s chiede la passphrase della CA senza mostrarla e senza salvarla
nella cronologia della shell, cosa che farebbe export CA_PASSPHRASE='...'. La
console la chiede da sola all'avvio quando non è impostata, e la mantiene solo
in memoria. vault-share passa tutto il resto a flask --app app, quindi
vault-share keys status o vault-share admin grant 'bob#516850' funzionano
da qualsiasi cartella; vault-share install collega il comando in
~/.local/bin.
Poi apri http://127.0.0.1:5000 (la porta può cambiare, vedi "Impostazioni del server"
sotto). pki/create_ca.sh crea la CA locale in
instance/ca/ una sola volta; l'app necessita della stessa CA_PASSPHRASE ogni volta che
si avvia, per emettere un certificato a ogni nuovo utente. La registrazione richiede un codice
d'invito: crea il primo con vault-share invite new (vedi sotto).
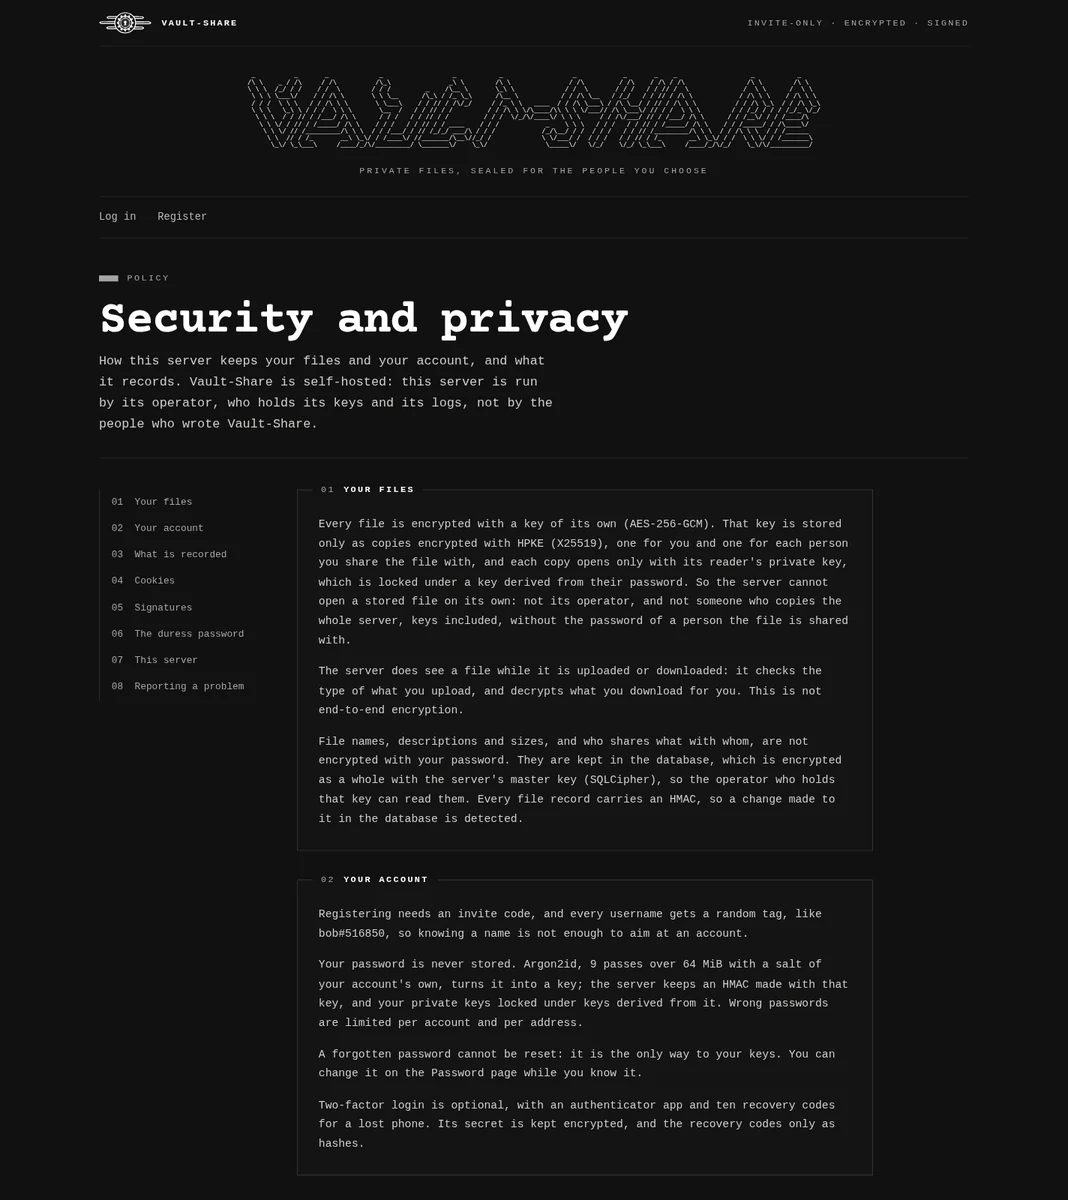
La pagina su /security, collegata dal piè di pagina di ogni pagina, spiega agli utenti cosa
questo server memorizza e non può leggere, cosa registra e per quanto tempo, quali
cookie imposta, e cosa può fare il suo operatore. Chiunque può leggerla, autenticato
o no, e resta attiva mentre il servizio è in pausa, poiché non necessita né
del database né della chiave master.
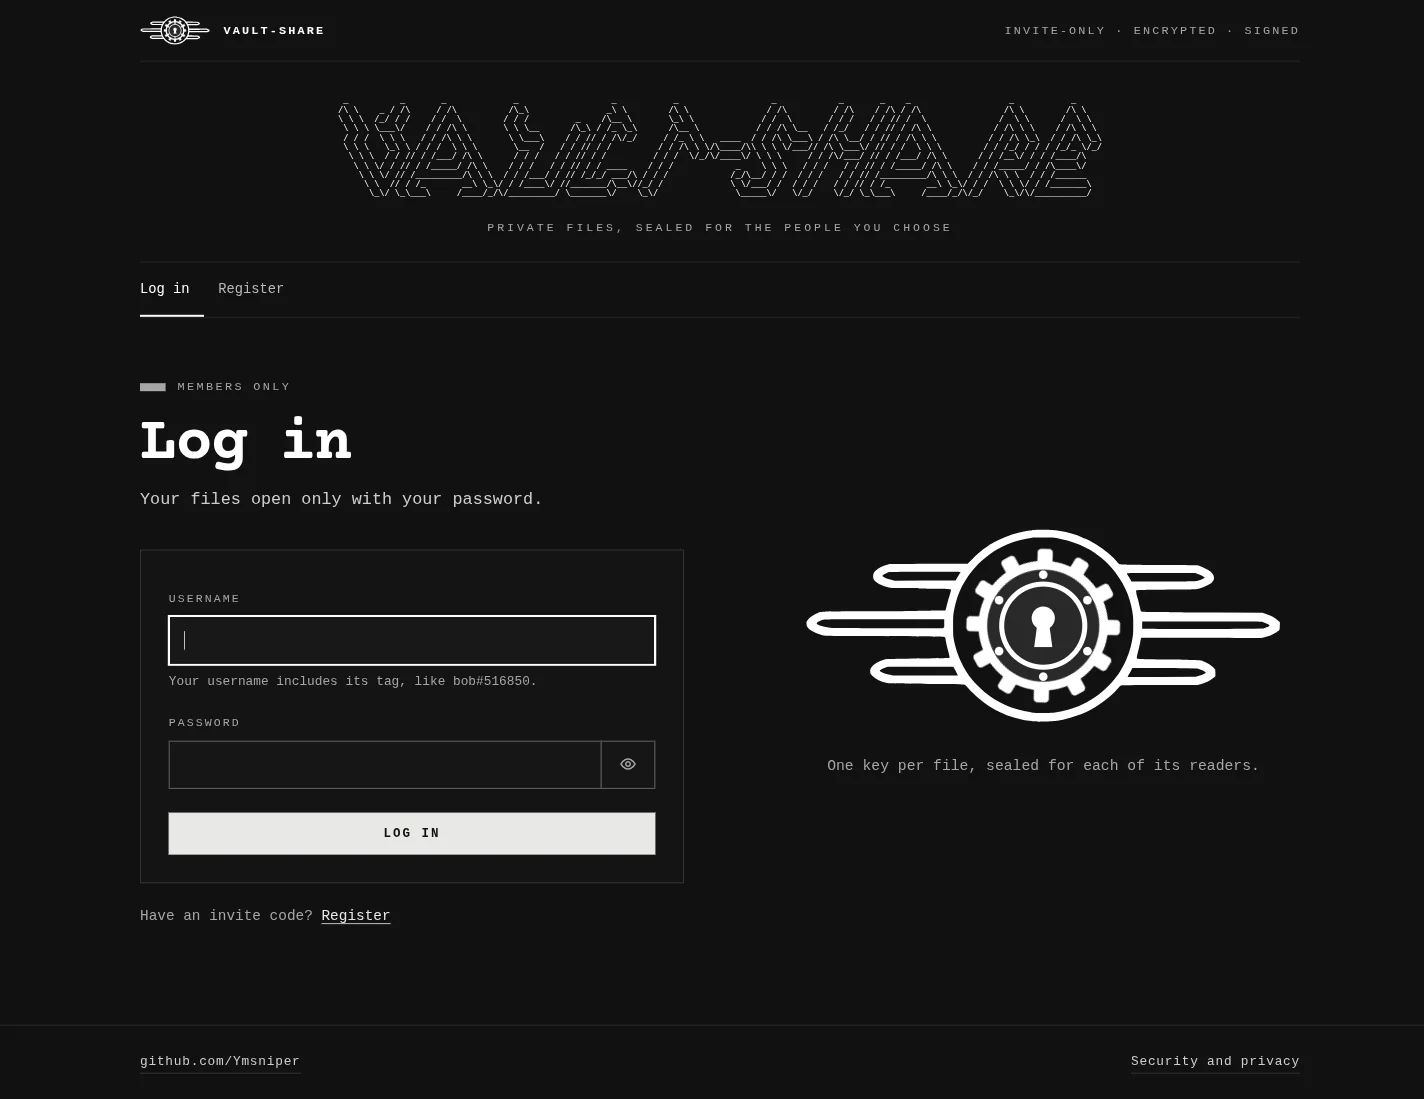
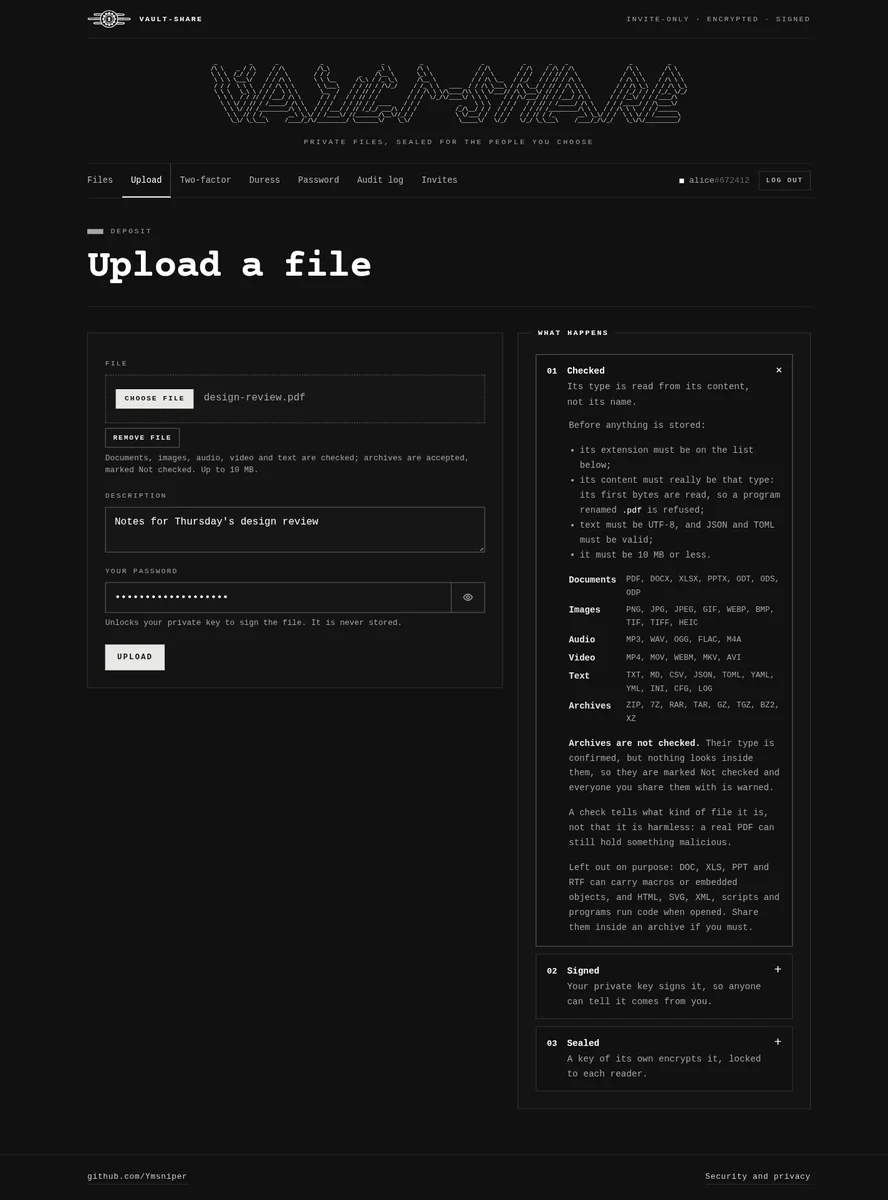
Il caricamento richiede di nuovo la tua password: sblocca la tua chiave privata per firmare il file. Il record di ogni file porta un HMAC su tutti i suoi campi, dal proprietario e l'hash fino al nome, alla descrizione e alla firma, così un record modificato nel database fallisce la verifica nella pagina del file. Ogni pagina di file offre anche una prova di firma, uno zip con la firma, il certificato del firmatario, il certificato della CA e i comandi OpenSSL che verificano il file senza l'app. Verificano il certificato così com'era al momento del caricamento, e nominano la tua copia FILE anziché usare il nome del file, che potrebbe contenere sintassi della shell.
Ogni caricamento viene verificato prima di essere memorizzato: la sua estensione deve essere nella lista, il suo contenuto deve essere realmente di quel tipo (filetype legge i primi byte, quindi un programma rinominato .pdf viene rifiutato; il testo deve essere UTF-8, e JSON e TOML devono essere validi), e deve rientrare nel limite di caricamento.
Anche gli archivi (ZIP, 7Z, RAR, TAR, GZ, TGZ, BZ2, XZ) sono accettati: viene verificata la loro firma, quindi un programma rinominato .zip viene rifiutato, ma non ciò che contengono. Sono contrassegnati come Non verificati, e l'HMAC del record del file copre quel contrassegno, quindi non può essere rimosso nel database. Tutti coloro con cui sono condivisi vedono un avviso e devono spuntare "Ho capito" prima di scaricare. DOC, XLS, PPT e RTF (macro, oggetti incorporati), e HTML, SVG, XML, script e programmi (eseguono codice quando aperti) sono esclusi; condividili all'interno di un archivio. Un controllo dice che tipo di file è, non che sia innocuo. La pagina di caricamento spiega tutto questo sotto "Cosa succede".
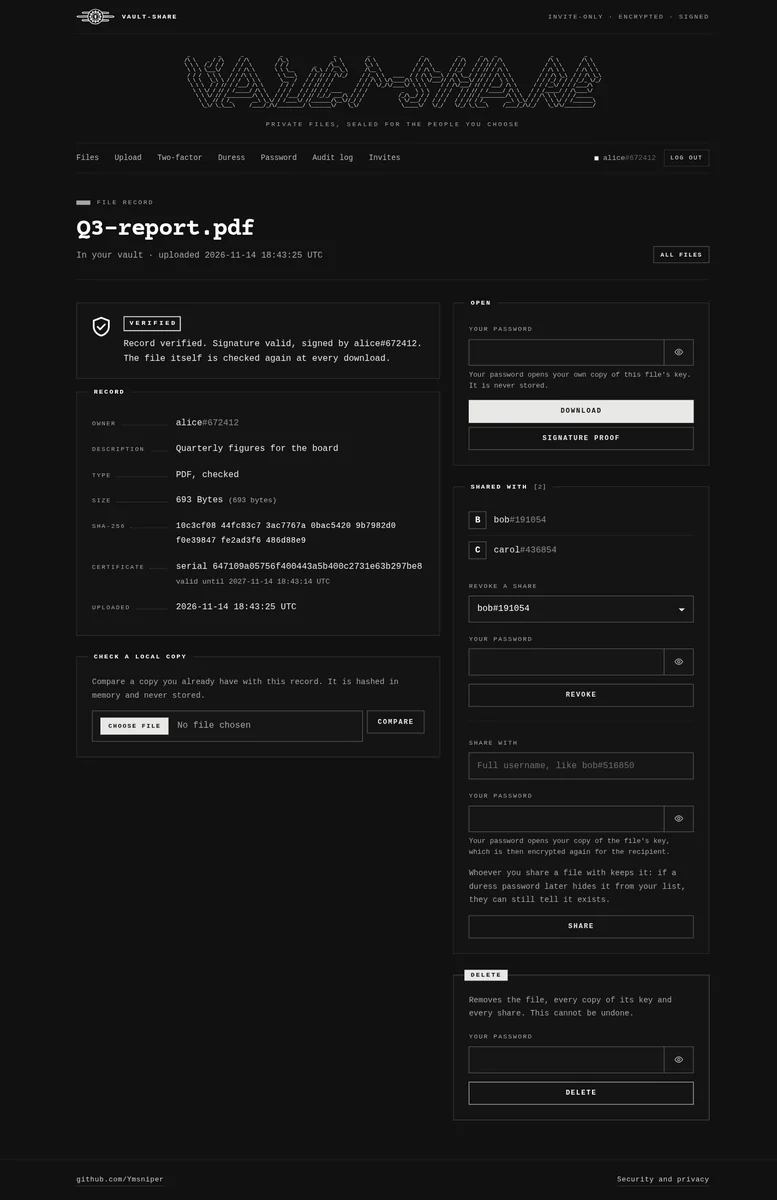
Ogni visita alla pagina di un file verifica il suo record e la sua firma, e ogni download verifica il file stesso. Un record modificato alle spalle dell'app compare immediatamente: