

Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Belsen_Group-et-exploitation-de-la-CVE-2022-40684 — Analizza una fuga di dati dal dark web di oltre 15.000 dispositivi Fortinet compromessi tramite CVE-2022-40684, fornendo IOC, versioni interessate e uno script Python per riprodurre l'indagine. | Kitploit
Strumenti/GitHubGitHub/yami0x777/belsen_group-et-exploitation-de-la-cve-2022-40684
Gestione degli Indicatori di Compromissione (IOC)Analisi delle VulnerabilitàInformatica ForenseSicurezza di ReteThreat IntelligenceRisposta agli Incidenti
GitHubyami0x777/belsen_group-et-exploitation-de-la-cve-2022-40684

Belsen_Group-et-exploitation-de-la-CVE-2022-40684

Condividi

Analizza una fuga di dati dal dark web di oltre 15.000 dispositivi Fortinet compromessi tramite CVE-2022-40684, fornendo IOC, versioni interessate e uno script Python per riprodurre l'indagine.

Vedi Repository
361 anno faNon ancora revisionato

Belsen_Group e sfruttamento della CVE-2022-40684

Contesto

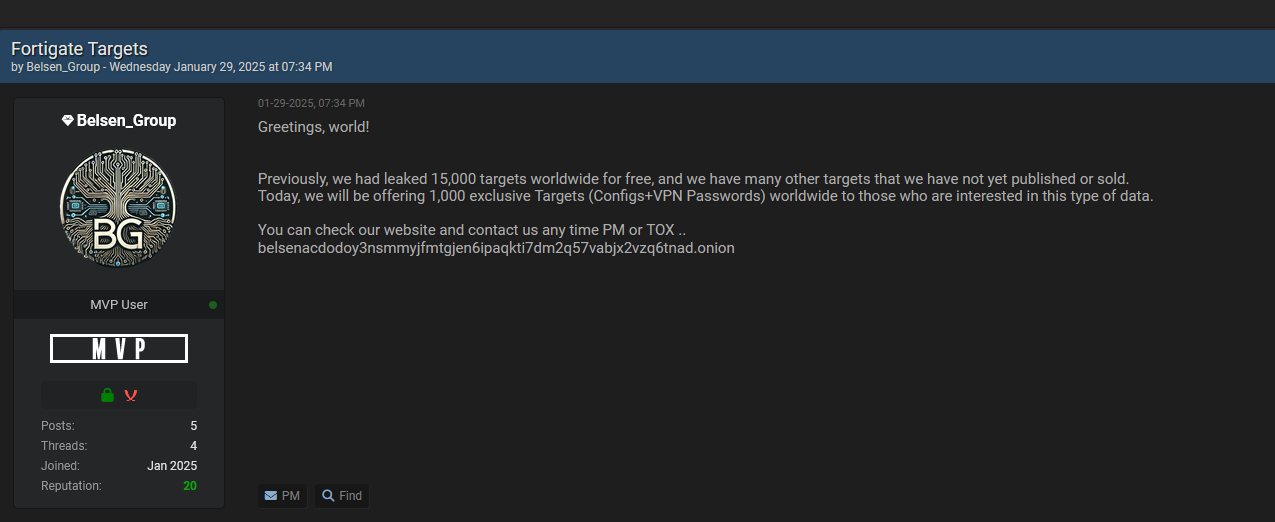
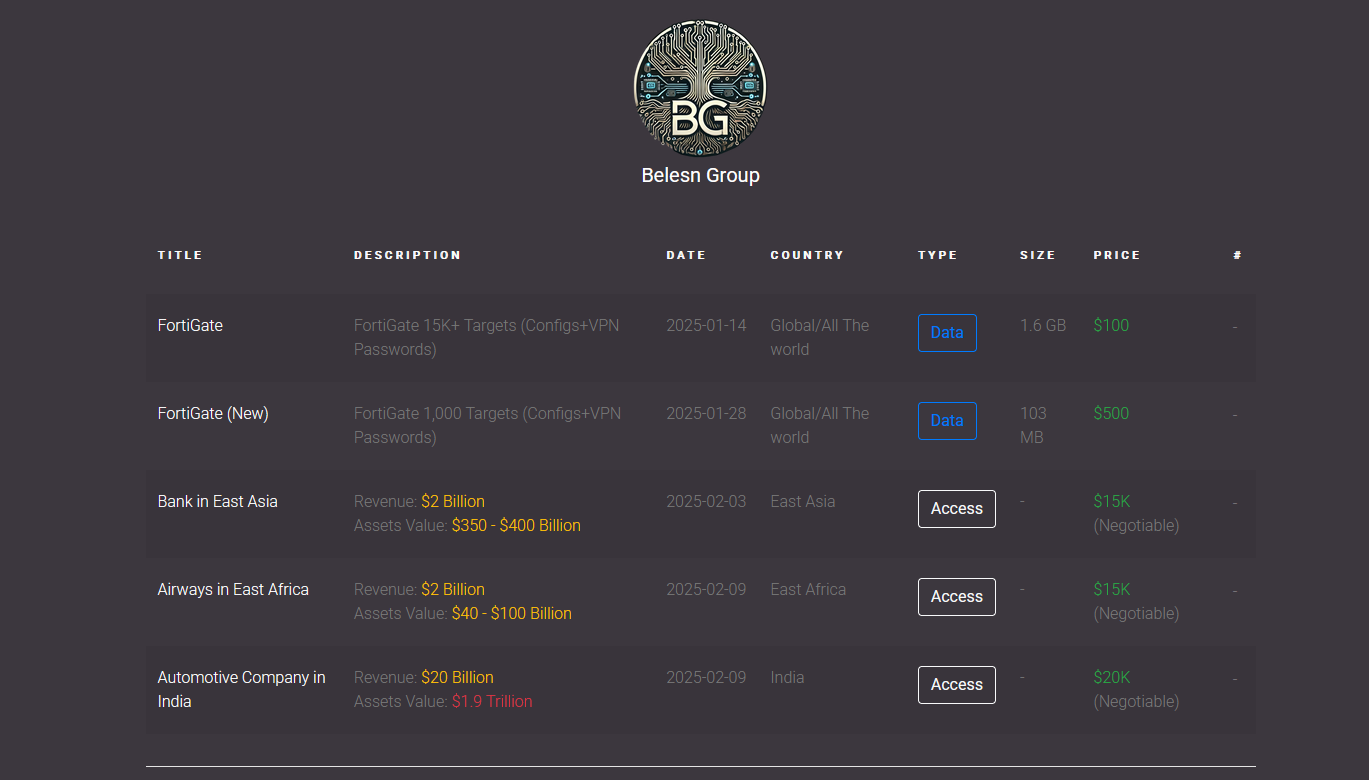
Il 29 gennaio 2025, un utente del forum cybercriminale Belsen_Group ha pubblicato un messaggio affermando di possedere 15.000 dispositivi Fortinet compromessi, con file di configurazione e password VPN. Ora propone in vendita 1.000 target esclusivi sul dark web.

Tuttavia, la nostra analisi dei file mostra che Belsen_Group non è responsabile di questa compromissione, ma ha semplicemente riciclato una fuga più vecchia, risultante dallo sfruttamento della vulnerabilità CVE-2022-40684, una falla critica che consente accesso amministrativo non autenticato tramite HTTP/HTTPS.
Testo alternativo Testo alternativo

Prove di una compromissione precedente tramite la CVE-2022-40684

Dati estratti dalla fuga:

  • 15.474 dispositivi Fortinet compromessi

  • 9.088 file di password VPN recuperati

  • 6.386 file assenti (cancellati o non catturati)

  • 41,27% delle configurazioni fuoriuscite senza file di password VPN

Informazioni dettagliate

========== RIEPILOGO ==========

Totale sottodirectory: 15.474
Totale file 'config.conf': 15.474
Totale file 'vpn-passwords.txt': 9.088

Totale indirizzi IP: 15.474
Totale indirizzi IP univoci: 15.469

Totale indirizzi email estratti: 43360
Totale indirizzi email univoci: 25601

========== VERSIONI COINVOLTE ==========

Versione 7.0.0: 1.376 dispositivi coinvolti
Versione 7.0.1: 1.882 dispositivi coinvolti
Versione 7.0.2: 1.252 dispositivi coinvolti
Versione 7.0.3: 1.181 dispositivi coinvolti
Versione 7.0.4: 320 dispositivi coinvolti
Versione 7.0.5: 2.395 dispositivi coinvolti
Versione 7.0.6: 2.245 dispositivi coinvolti
Versione 7.2.0: 2.593 dispositivi coinvolti
Versione 7.2.1: 2.209 dispositivi coinvolti
Versione 7.2.2: 1 dispositivo coinvolto

Versione sconosciuta: 21 dispositivi coinvolti (file corrotti o mancanti)

Versioni Fortinet vulnerabili:

  • FortiOS 7.0.0 → 7.0.6

  • FortiOS 7.2.0 → 7.2.1

Fortinet ha pubblicato una patch a novembre 2022 (FortiOS 7.0.7 e 7.2.2), il che significa che queste fughe provengono da una compromissione avvenuta prima di quella data.

Indicatori di compromissione (IOC) rilevati

Le nostre analisi hanno rivelato due marcatori chiave di intrusione, confermando uno sfruttamento massivo di CVE-2022-40684:
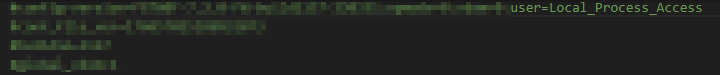
  • user=Local_Process_Access (15.453 occorrenze) Testo alternativo

Indicatore confermato da Fortinet come segno di sfruttamento di CVE-2022-40684.

Consente accesso non autenticato ai sistemi FortiGate tramite comandi amministrativi nascosti.

  • fortigate-tech-support (9.335 occorrenze)

Aggiunta di un falso account amministratore ("super_admin") utilizzato per mantenere un accesso permanente.

Questo account è visibile nei file di configurazione: Testo alternativo
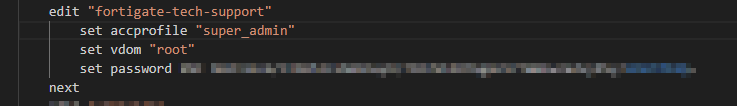
Questo account è stato massicciamente utilizzato negli exploit legati a CVE-2022-40684.
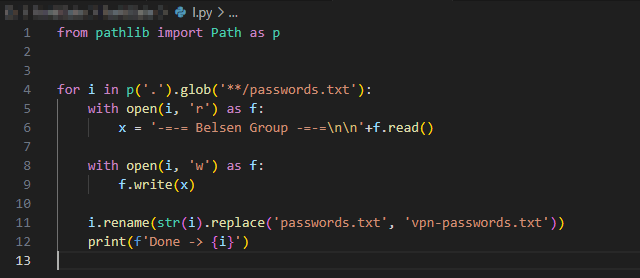
Nei file recuperati è stato scoperto uno script Python sospetto alla radice, denominato I.py.

Testo alternativo

Cosa fa questo script?

Aggiunge la firma "Belsen Group" alla prima riga dei file passwords.txt.

Rinomina i file passwords.txt in vpn-passwords.txt.

Perché questo script dimostra che Belsen_Group non è all'origine dell'hack?

Nessun furto di dati → Lo script modifica solo localmente i file, non li esfiltra.

Aggiunge una firma visibile "-=-= Belsen Group -=-=" per fingere di essere responsabile della compromissione.

Ciò significa che Belsen_Group ha solo recuperato e riutilizzato una fuga esistente.

Questo gruppo quindi non ha alcun legame con la compromissione iniziale, si limita a riciclare e rivendere accessi già compromessi.

Lo script utilizzato per l'analisi è disponibile in questo repository, in modo che tu possa riprodurre le nostre ricerche o migliorarlo.

Troverai anche una tabella con gli IP compromessi, che indica:

  • Il numero di account compromessi
  • La versione di FortiOS coinvolta
  • La presenza o meno degli IOC rilevati

Proteggi le tue infrastrutture! Fai un audit immediato e applica le patch necessarie.

Fonti

  • https://www.cve.org/CVERecord?id=CVE-2022-40684
  • https://www.fortiguard.com/psirt/FG-IR-22-377
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





