

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
die-in-browser — Analisi binaria statica con Detect It Easy — 100% nel tuo browser, nessun caricamento. | Kitploit
Strumenti/GitHubGitHub/xoreaxlmbdx/die-in-browser
Analisi StaticaAnalisi HashReverse EngineeringAnalisi MalwareAnalisi di BinariAnalisi del Firmware
GitHubxoreaxlmbdx/die-in-browser

die-in-browser

Analisi binaria statica con Detect It Easy — 100% nel tuo browser, nessun caricamento.

Vedi Repository
653503 mesi faRevisionato da Kitploit
Sito web
Condividi

die-in-browser

Analisi statica dei binari con Detect It Easy — 100% nel tuo browser, nessun caricamento.
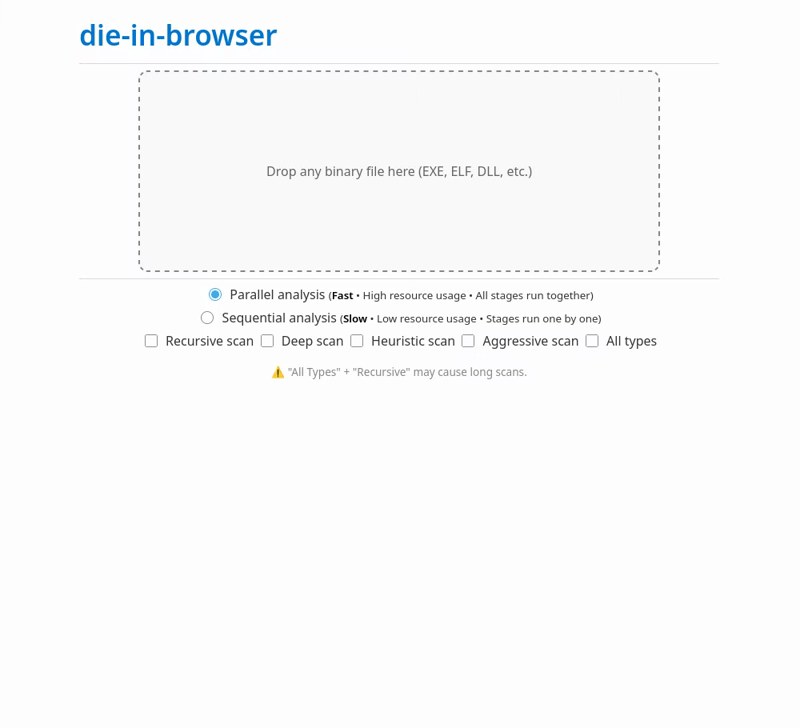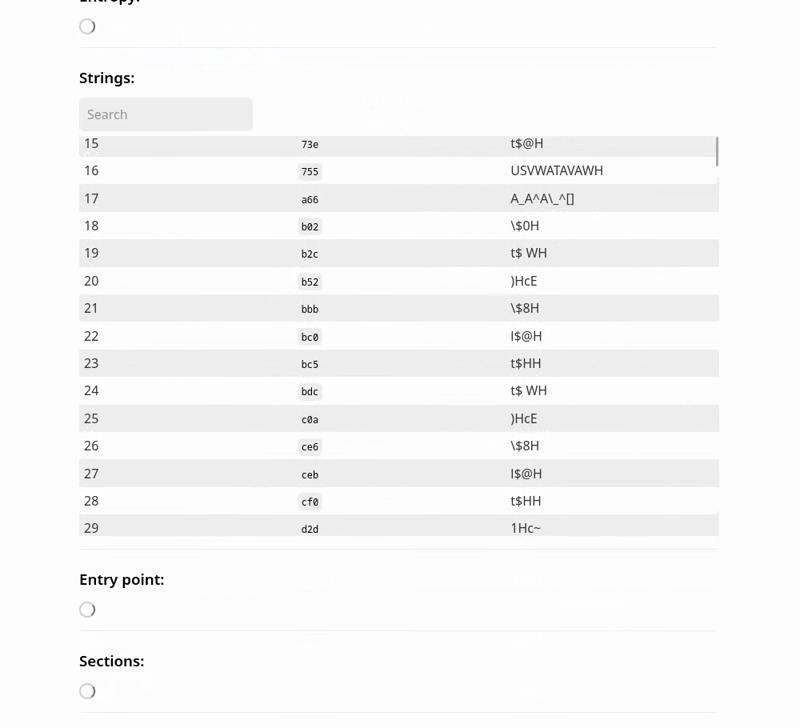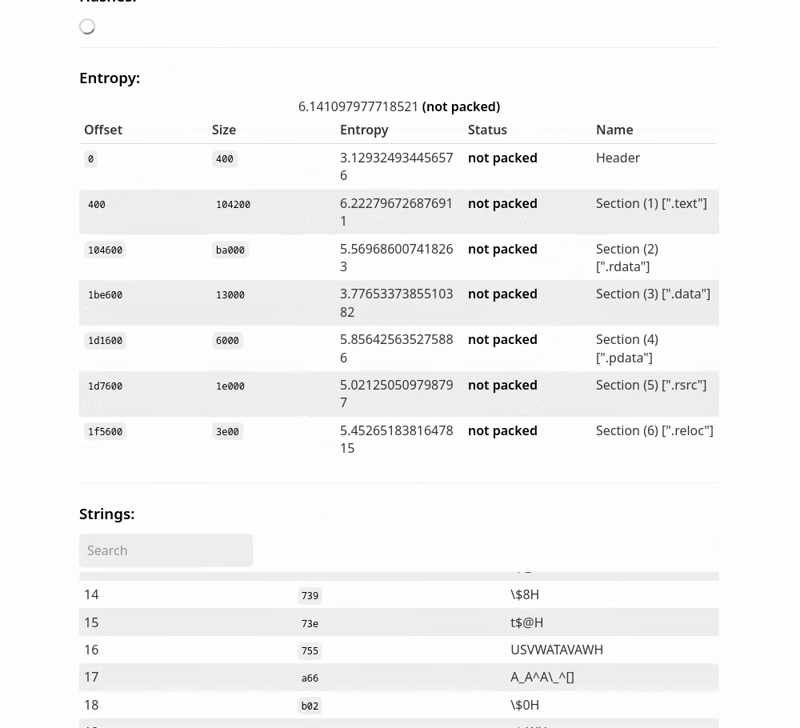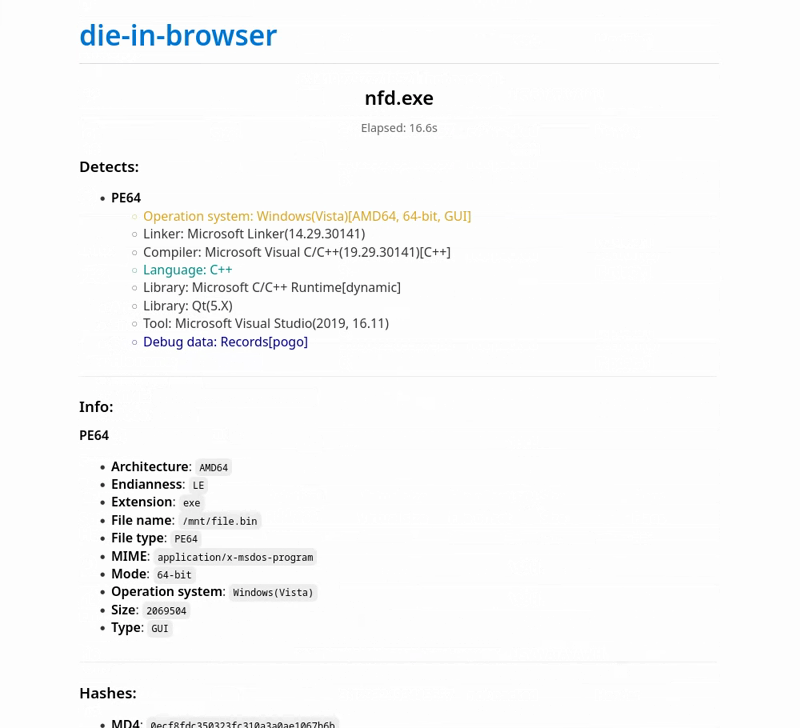
🔍 Cos'è questo?

Questo progetto esegue Detect It Easy (DIE) — un potente analizzatore statico di binari — interamente all'interno del tuo browser usando l'emulatore v86.

  • ✅ Nessun caricamento di file: i binari vengono elaborati localmente.
  • ✅ Analisi completa: tutte le rilevazioni, punto d'ingresso, sezioni (nei file PE), hash, entropia, stringhe.

Costruito con:

  • Buildroot 2025.11 – sistema Linux minimale per il sistema ospite;
  • v86 – emulatore x86 in JavaScript/WebAssembly;
  • Detect It Easy 3.21 (diec) – versione console di DIE per analisi headless;
  • Docker – per build riproducibili;

🚀 Provalo ora

👉 Demo dal vivo

📂 Codice sorgente – codice sorgente della demo

⚠️ Tutto viene eseguito nel tuo browser — il caricamento iniziale include un file di stato dell'emulatore di circa 17 MB. Inoltre, binari grandi potrebbero richiedere più tempo per l'analisi.

📦 Usa come libreria

Puoi incorporare questo analizzatore direttamente nella tua applicazione web.

Opzione 1: Usa gli asset precompilati

Scarica tutto il necessario dalla pagina Release:

  • v86.wasm, libv86.js
  • seabios.bin
  • Stato dell'emulatore compresso (v86state.bin.zst)

💡 Il file v86state.bin.zst contiene un'istantanea completa del sistema Linux con DIE preinstallato ed è di circa 17 MB.

Opzione 2: Compila da te

Segui le istruzioni nella sezione successiva.

Poi:

  1. Posiziona i file nella directory del tuo progetto.
  2. Metti die.js nella stessa cartella.

📌 Vedi la cartella library/ per un esempio d'uso e la documentazione completa delle API.

🛠️ Compila dal codice sorgente

Prerequisiti: Docker con BuildKit abilitato.

git clone https://github.com/xoreaxlmbdx/die-in-browser.git
cd die-in-browser
./build.sh

L'output della build apparirà in ./build/ e include:

  • v86.wasm, libv86.js
  • seabios.bin
  • licenses.tar.gz
  • buildroot-state.bin.zst (istantanea dell'emulatore compressa)

🙌 Riconoscimenti

  • Emulatore v86 — copy/v86;
  • Detect It Easy — horsicq/Detect-It-Easy;
  • Configurazione Buildroot — humphd/browser-vm;
  • Buildroot;

📝 Licenza

MIT — libero da usare e modificare.

📄 La build include un archivio licenses.tar.gz (generato da Buildroot) che contiene i testi delle licenze per tutti i componenti usati nel sistema ospite.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




