
 xjghnxhlh/hikihack
Hack Hikvision CVE-2017-7921


Questo repository documenta, a fini didattici e di sensibilizzazione alla cybersicurezza, le possibili conseguenze di un dispositivo vulnerabile a CVE-2017-7921 (vulnerabilità pubblica, divulgata nel 2017, che interessa alcuni firmware di telecamere/registratori Hikvision non aggiornati).
⚠️ Avvertenza legale
Tutte le dimostrazioni di questo repository sono state realizzate in un ambiente di test autorizzato, a fini esclusivamente educativi, di ricerca e di sensibilizzazione. Prima della pubblicazione, tutte le informazioni sensibili (credenziali, password, indirizzi IP, numeri di serie, nomi host, ecc.) sono state anonimizzate o oscurate.
Questo repository non costituisce né una guida all'exploitation, né un invito ad agire contro sistemi appartenenti a terzi. Qualsiasi utilizzo deve inserirsi in un quadro legale, etico e con l'autorizzazione esplicita del proprietario dei dispositivi interessati.
CVE-2017-7921 è una vulnerabilità pubblica che interessa alcuni firmware di dispositivi Hikvision, registrata nella base nazionale delle vulnerabilità (NVD). Un dispositivo esposto su Internet e non aggiornato può potenzialmente divulgare informazioni sensibili o consentire un accesso non autorizzato alla sua interfaccia di amministrazione.
Questo repository non ha lo scopo di dettagliare il meccanismo di exploitation, ma di illustrare perché questo tipo di vulnerabilità è critica e come proteggersene (aggiornamento del firmware, segmentazione di rete, mancata esposizione diretta delle interfacce di amministrazione su Internet).
Un rapporto tecnico dettagliato accompagna questo repository. Presenta in particolare:
➡️ Rapporto di prevenzione – CVE-2017-7921
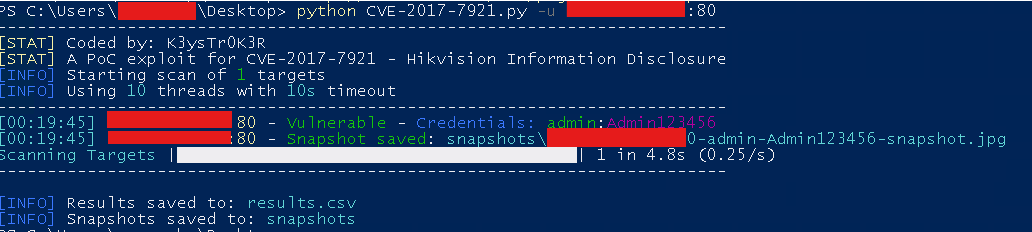
Le schermate seguenti sono state realizzate in un ambiente di dimostrazione autorizzato. Tutti gli elementi che permettono di identificare un sistema reale (credenziali, IP, proprietario…) sono stati anonimizzati o oscurati prima della pubblicazione. Non costituiscono un manuale d'uso, ma una rappresentazione visiva dell'impatto potenziale di un dispositivo non aggiornato.
Esempio del tipo di informazioni che possono essere esposte quando un dispositivo interessato da CVE-2017-7921 non è stato correttamente aggiornato o messo in sicurezza.
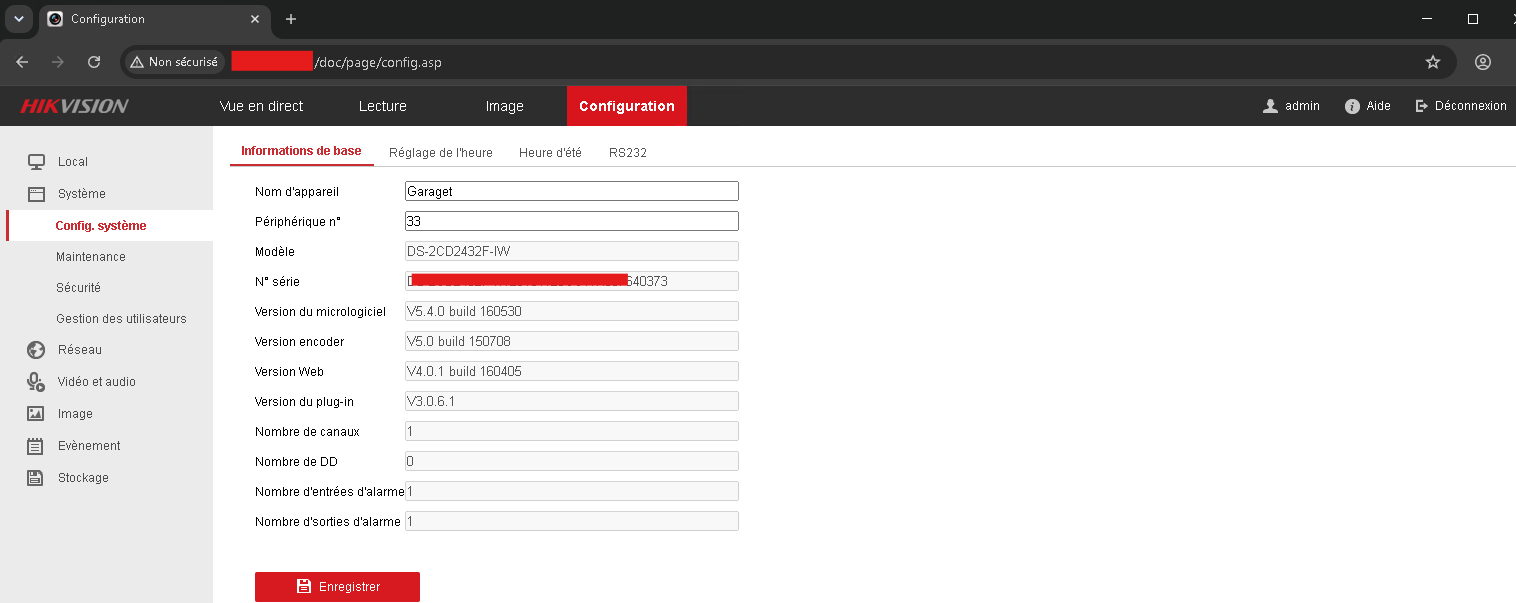
Interfaccia di amministrazione di un dispositivo, in un ambiente di dimostrazione autorizzato. Obiettivo: illustrare le conseguenze di una vulnerabilità non corretta su un dispositivo esposto senza misure di sicurezza adeguate.
Queste risorse mirano a sensibilizzare amministratori, ricercatori in sicurezza e studenti sulle conseguenze di una vulnerabilità come CVE-2017-7921 quando non viene corretta. Illustrano concretamente:
Distribuito con licenza MIT.






