 vulnmachines/confluence-question-cve-2022-26138-
Atlassian Confluence Server e Data Center: CVE-2022-26138

Atlassian Confluence Server e Data Center: CVE-2022-26138
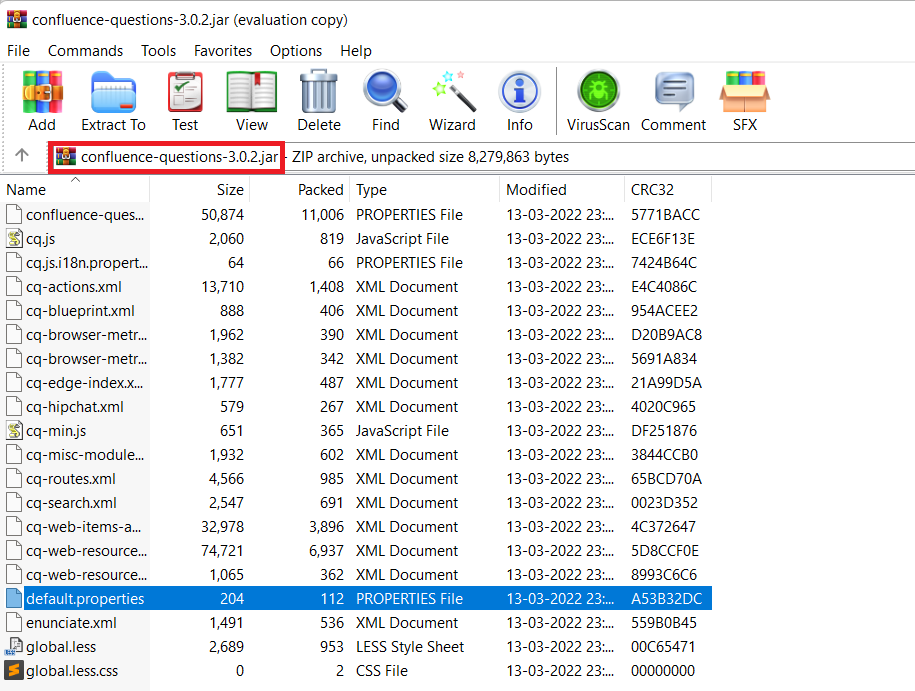
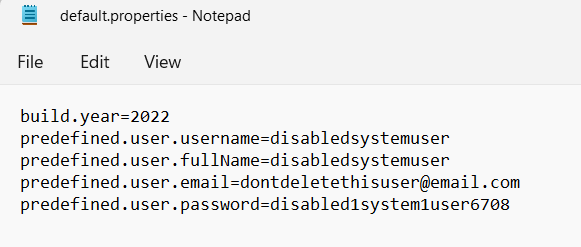
Quando l'app 'Questions for Confluence' è installata e abilitata su Confluence Server o Data Center, crea un account utente Confluence con il nome utente 'disabledsystemuser' e la password 'disabled1system1user6708', che è una password hardcoded e viene aggiunto al gruppo confluence-users, che per impostazione predefinita consente la visualizzazione e la modifica di tutte le pagine non soggette a restrizioni all'interno dell'applicazione Confluence.
Un attaccante potrebbe utilizzare queste credenziali hardcoded per accedere a Confluence e accedere a tutti i contenuti all'interno del gruppo confluence-users. Questo account utente viene creato durante l'installazione delle versioni 2.7.34, 2.7.35 e 3.0.2 dell'app.
Per risolvere il problema di Questions for Confluence, Atlassian consiglia di aggiornare l'app Questions for Confluence a una versione sicura, oppure di disabilitare/eliminare l'account disabledsystemuser.
Shodan
title:Confluence
http.favicon.hash:-305179312
fofa:
icon_hash="-305179312"
Dorks:
Shodan title:Confluence http.favicon.hash:-305179312
fofa: icon_hash="-305179312"
