

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/v9mirza/lazyports
Utilità GenericheMappatura della ReteScansione PorteUtilità e Framework
GitHubv9mirza/lazyports

LazyPorts

lazyports è uno strumento con interfaccia utente a terminale per visualizzare e gestire le porte di rete. Fornisce una tabella interattiva per ispezionare i processi in ascolto e terminarli facilmente.

Vedi Repository
955317 mesi faRevisionato da Kitploit
Condividi

LazyPorts

Gestore visivo di porte per Linux

License Go GitHub stars
lazyports è uno strumento con interfaccia a terminale per visualizzare e gestire le porte di rete. Fornisce una tabella interattiva per ispezionare i processi in ascolto e terminarli facilmente.
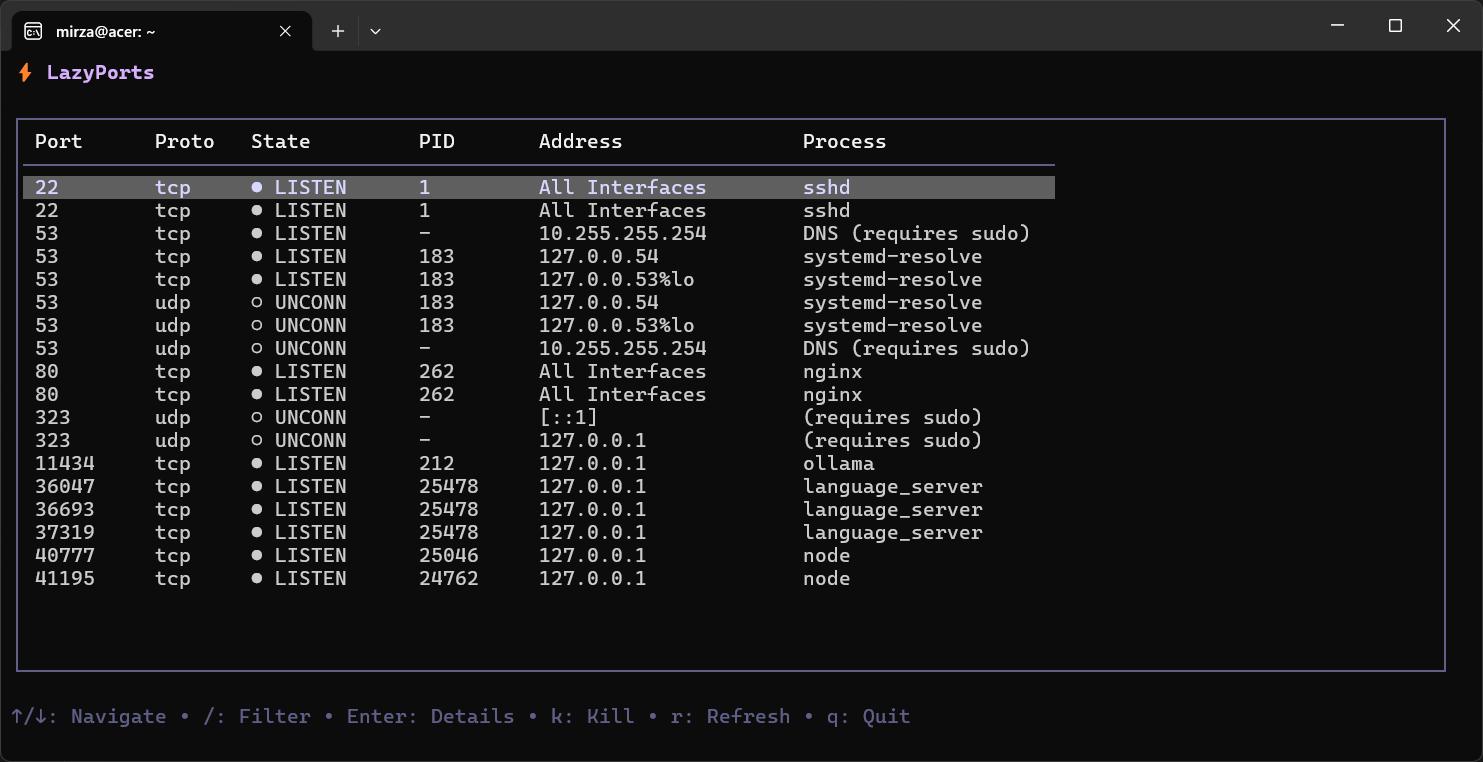
Demo di LazyPorts

Creato con Bubble Tea e Lipgloss.

Prerequisiti

  • Go 1.24 o superiore (richiesto per l'installazione)

Installazione

Installa con un singolo comando:

curl -sL https://raw.githubusercontent.com/v9mirza/lazyports/main/install.sh | bash

Nota: Lo script potrebbe richiedere il permesso sudo per installare il binario in /usr/local/bin per l'accesso a livello di sistema.

Disinstallazione

Per rimuovere lazyports dal sistema, elimina semplicemente il binario:

# Rimuovi installazione a livello di sistema
sudo rm /usr/local/bin/lazyports

# Rimuovi installazione locale utente
rm ~/go/bin/lazyports

Utilizzo

Esegui lo strumento dal terminale:

lazyports

Comandi

TastoAzione
↑ / ↓Naviga nella lista
/Filtra / Cerca porte
InvioVisualizza dettagli (Utente, Percorso, Ora)
kTermina il processo selezionato
rAggiorna la lista
sOrdina (Ciclo: Porta → Processo → PID)
qEsci

Caratteristiche

  • Tabella interattiva: Visualizzazione pulita delle porte aperte (TCP/UDP).

  • Colonne ordinabili: Premi s per scorrere l'ordinamento per Porta, Nome del processo o PID.

  • Filtraggio intelligente: Digita / per filtrare istantaneamente per porta, PID o nome del processo.

  • Ispezione dettagliata: Premi Invio per vedere comando completo, utente e ora di inizio.
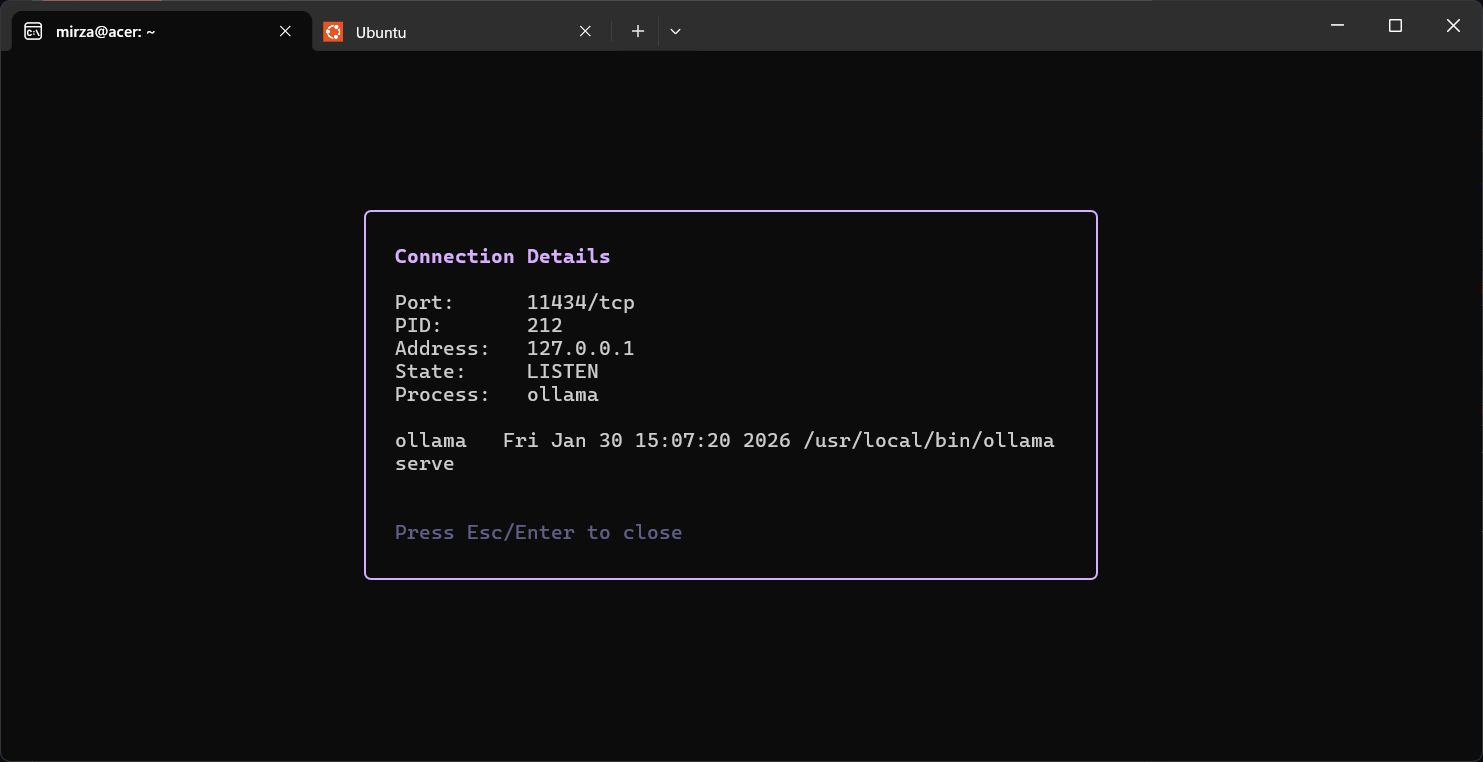
    Vista dettagli

  • Gestione dei processi: Termina immediatamente i processi bloccanti.

  • Riconoscimento dei permessi di root: Identifica correttamente i processi di sistema (restituendo (system)) rispetto ai privilegi richiesti.

  • Ordinamento automatico: Le porte vengono automaticamente ordinate numericamente per impostazione predefinita.

  • Stati visivi: Indicatori distinti per le connessioni LISTEN e ESTAB.

  • Zero configurazione: Funziona immediatamente con configurazione automatica del percorso della shell.

Licenza

MIT

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






