
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
TeleKiller — Un Tool per Session Hijacking e Stealer di Passcode Locali su Telegram Windows | Kitploit

Strumenti/GitHubGitHub/ultrasecurity/telekiller
Strumento di Accesso Remoto
GitHubultrasecurity/telekiller

TeleKiller

Un Tool per Session Hijacking e Stealer di Passcode Locali su Telegram Windows

Vedi RepositorySito web
453105936 anni faRevisionato da Kitploit
Condividi
                                                     .
                                                    / \
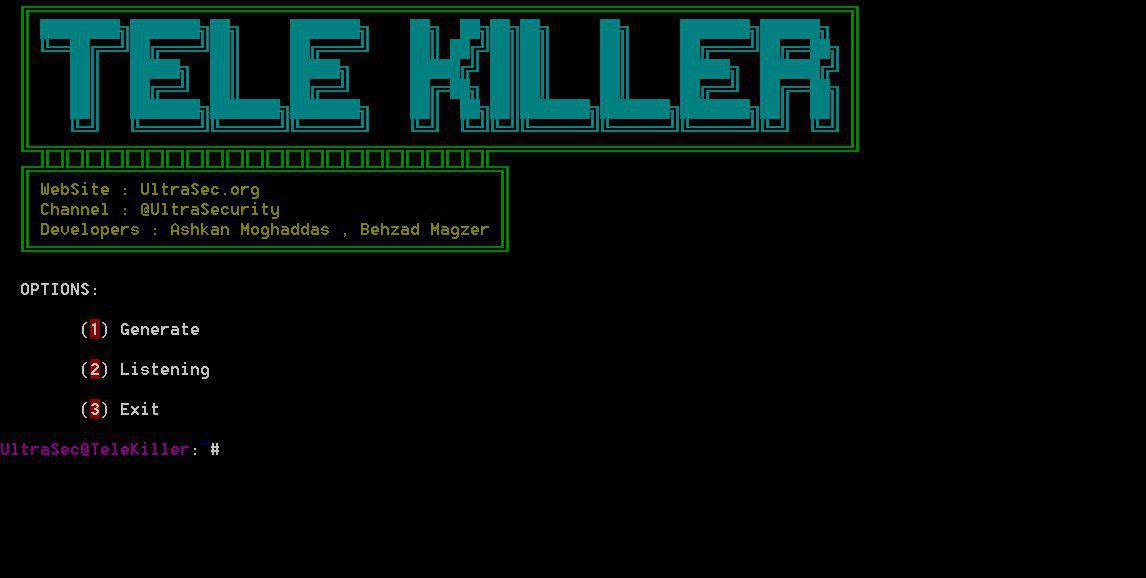
  _________ _______  _        _______    _          |U|    _        _        _______  _______
  \__   __/(  ____ \( \      (  ____ \  | \    /\   |L|   ( \      ( \      (  ____ \(  ____ )
     ) (   | (    \/| (      | (    \/  |  \  / /   |T|   | (      | (      | (    \/| (    )|
     | |   | (__    | |      | (__      |  (_/ /    |R|   | |      | |      | (__    | (____)|
     | |   |  __)   | |      |  __)     |   _ (     |A|   | |      | |      |  __)   |     __)
     | |   | (      | |      | (        |  ( \ \    |S|   | |      | |      | (      | (\ (
     | |   | (____/\| (____/\| (____/\  |  /  \ \   |E|   | (____/\| (____/\| (____/\| ) \ \__
     )_(   (_______/(_______/(_______/  |_/    \/   |C|   (_______/(_______/(_______/|/   \__/
                                                  '--8--'
                                                     8
                                                     O

PyPI

TeleKiller

Uno strumento per l'hijacking di sessione e il furto del passcode locale di Telegram su Windows

Funzionalità :

  • Hijacking di sessione
  • Furto del passcode locale
  • Keylogger
  • Shell
  • Bypass della verifica in due passaggi
  • Bypass Antivirus (Prossimamente)

Installazione Windows alt tag

git clone https://github.com/ultrasecurity/TeleKiller.git
cd TeleKiller
pip install -r requirements.txt
python TeleKiller.py

Dipendenze :

  • python 2.7
  • pyHook
  • pywin32

Screenshot

29

Video Tutorial

  • [+] Youtube : https://youtu.be/Ugz1GSlTZyc

Sistemi operativi testati

  • Windows 10
  • Windows 8.1
  • Windows 8
  • Windows 7

📧 Contatti

  • Sito Web Ultra Security Team : https://ultrasec.org
  • Canale Telegram : https://t.me/UltraSecurity

Ringraziamenti

Milad Ranjbar
MrQadir
Abolfazl Hajizade

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    336
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    322

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





