 turroks/cve_prioritizer
Semplifica la correzione delle vulnerabilità con CVSS, EPSS e CISA's Known Exploited Vulnerabilities. Dai priorità alle azioni basandoti su informazioni sulle minacce in tempo reale, ottieni un vantaggio competitivo e rimani informato sulle ultime tendenze.

CVE Prioritizer è un potente strumento che aiuta a prioritizzare la correzione delle vulnerabilità combinando CVSS, EPSS, le Vulnerabilità Note e Sfruttabili di CISA e le risorse community di VulnCheck ( NVD++, KEV). Fornisce preziose informazioni sulla probabilità di sfruttamento e sul potenziale impatto delle vulnerabilità sul tuo sistema informativo.
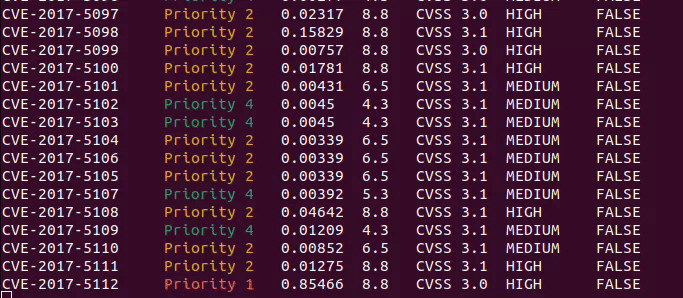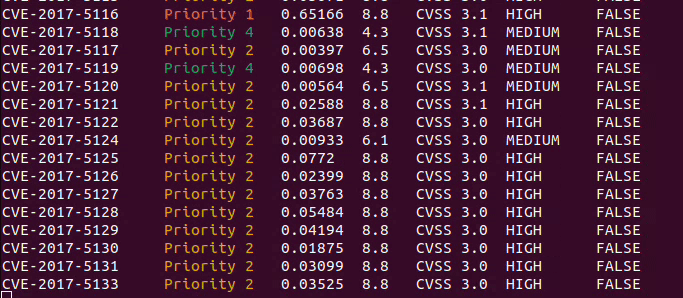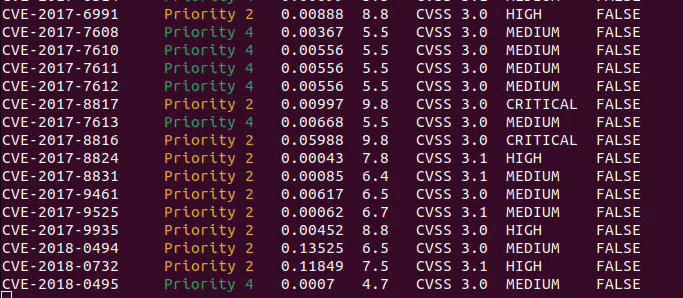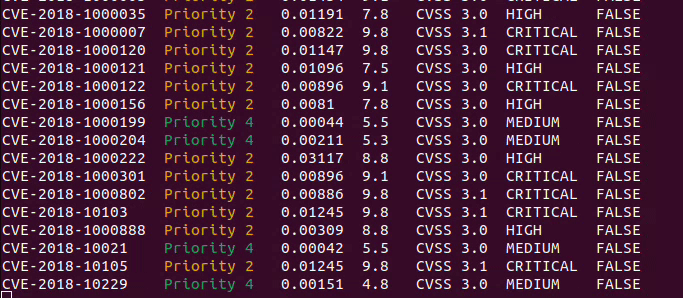
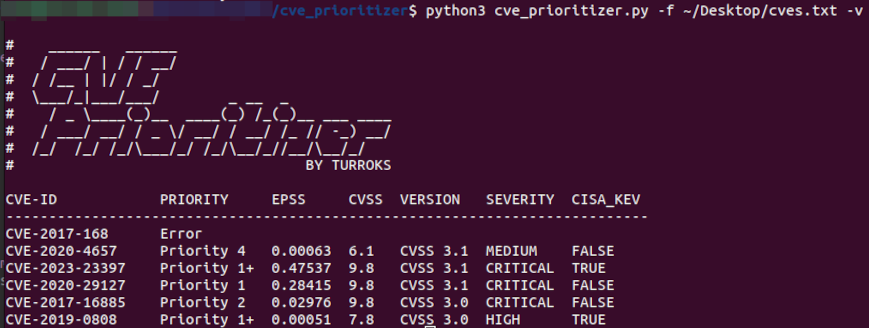
CVE_Prioritizer sfrutta la correlazione tra i punteggi CVSS ed EPSS per migliorare gli sforzi di remediation delle vulnerabilità. Mentre CVSS cattura le proprietà fondamentali di una vulnerabilità, EPSS offre informazioni basate sui dati sulle minacce, permettendoti di prioritizzare meglio le correzioni.
Il team di FIRST ha svolto un lavoro eccellente spiegando perché si potrebbe voler combinare CVSS ed EPSS nella loro Guida utente EPSS. Il materiale seguente è estratto da quel documento.
La figura seguente mostra la correlazione tra i punteggi EPSS e CVSS basata sui dati del 16-05-2021. Ricorda che EPSS produce punteggi di previsione tra 0 e 1 (0 e 100%) dove punteggi più alti suggeriscono una maggiore probabilità di sfruttamento. Ogni punto rappresenta una o più vulnerabilità (CVE). Alcune vulnerabilità sono etichettate a scopo illustrativo.
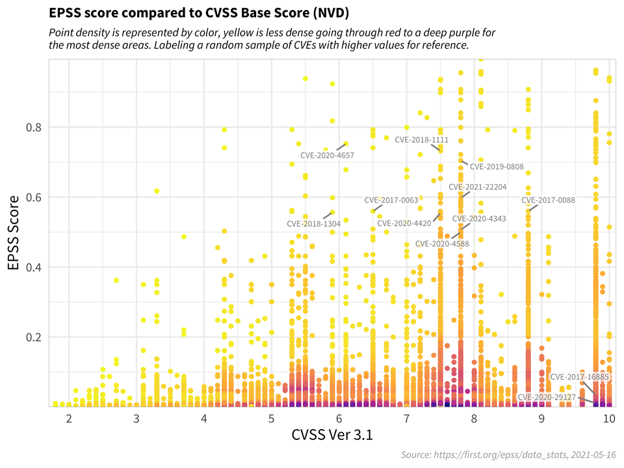
Innanzitutto, nota come la maggior parte delle vulnerabilità sia concentrata nella parte inferiore del grafico, e solo una piccola percentuale di vulnerabilità abbia punteggi EPSS superiori al 50% (0,5). Sebbene esista una certa correlazione tra i punteggi EPSS e CVSS, nel complesso, questo grafico fornisce prove suggestive che gli aggressori non prendono di mira solo le vulnerabilità che producono il maggior impatto, o che sono necessariamente più facili da sfruttare (come, ad esempio, un'esecuzione di codice remoto non autenticata).
Questa è una scoperta importante perché confuta il luogo comune secondo cui gli aggressori cercano (e usano) solo le vulnerabilità più gravi. Come può quindi un difensore di rete scegliere tra queste vulnerabilità quando decide cosa correggere per primo?
CVSS è uno strumento utile per catturare le proprietà fondamentali di una vulnerabilità, ma deve essere utilizzato in combinazione con informazioni sulle minacce basate sui dati, come EPSS, per prioritizzare meglio gli sforzi di remediation delle vulnerabilità.
Ai fini della discussione, considera il diagramma seguente, che è stato annotato per illustrare in generale la prioritizzazione delle vulnerabilità.
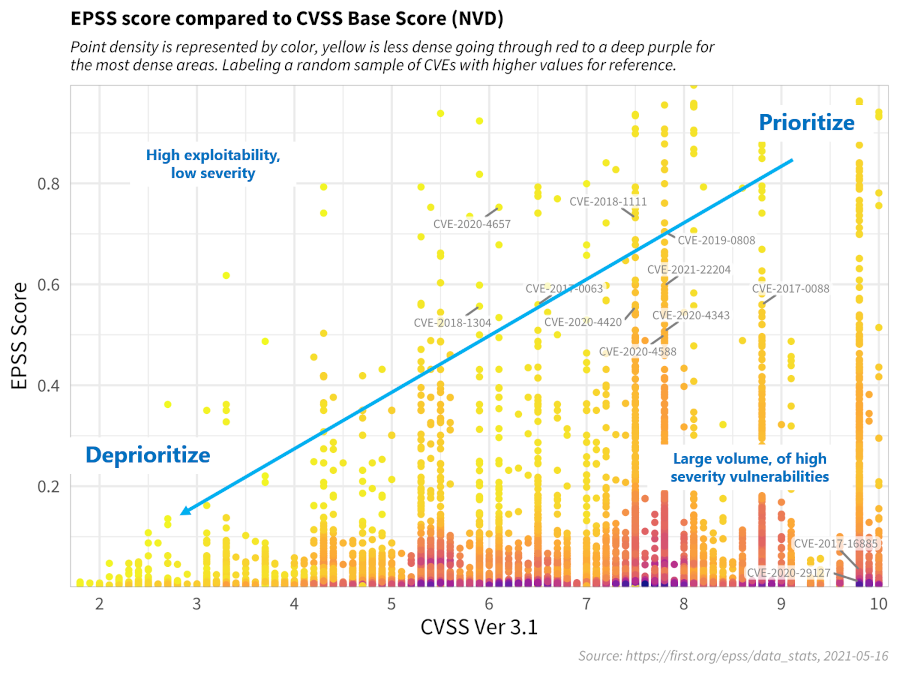
Questa strategia decisionale, come descritta sopra, enfatizza l'enorme capacità di EPSS. Un difensore di rete che ha tipicamente dovuto affrontare migliaia o decine di migliaia di vulnerabilità esposte, è ora in grado di spendere meno risorse per correggere più vulnerabilità che hanno molte più probabilità di essere sfruttate. Questa capacità di differenziare tra vulnerabilità non è mai stata possibile prima.
Abbiamo perfezionato le soglie di prioritizzazione basandoci sulle raccomandazioni di FIRST e sulla nostra esperienza. Ecco una panoramica:
Questo approccio classifica le vulnerabilità in cinque livelli di priorità, consentendoti di allocare le risorse in modo più efficace.
| Priorità | Descrizione |
|---|---|
| Priorità 1+ | CVE presenti in KEV di CISA |
| Priorità 1 | CVE nel quadrante in alto a destra |
| Priorità 2 | CVE nel quadrante in basso a destra |
| Priorità 3 | CVE nel quadrante in alto a sinistra |
| Priorità 4 | CVE nel quadrante in basso a sinistra |
Di seguito è riportata una versione modificata della raccomandazione di FIRST dopo l'applicazione del nostro approccio.
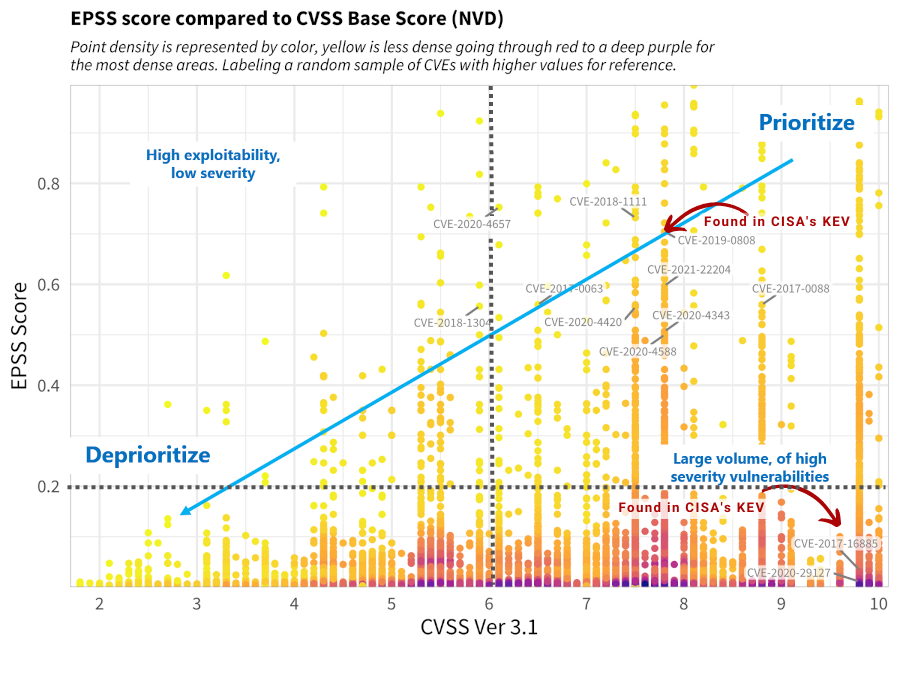
Nota: Puoi definire le tue soglie durante l'esecuzione dello strumento per personalizzare i risultati in base al livello di rischio della tua organizzazione.
git clone https://github.com/TURROKS/CVE_Prioritizer.git
cd CVE_Prioritizer
pip install -r requirements.txt
pip install --user cve_prioritizer
Per utilizzare CVE_Prioritizer in modo efficace, segui questi passaggi:
