
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ExtAnalysis — Framework di Analisi delle Estensioni del Browser - Scansiona, Analizza le estensioni di Chrome, firefox e Brave per vulnerabilità e informazioni | Kitploit
Strumenti/GitHubGitHub/tuhinshubhra/extanalysis
OSINT (Open Source Intelligence)RicognizioneScanner di VulnerabilitàRaccolta InformazioniSicurezza Web
GitHubtuhinshubhra/extanalysis

ExtAnalysis

Framework di Analisi delle Estensioni del Browser - Scansiona, Analizza le estensioni di Chrome, firefox e Brave per vulnerabilità e informazioni

Vedi Repository
750117919 mesi faRevisionato da Kitploit
Condividi

Logo
version Python Version GitHub stars GitHub license Twitter


Caratteristiche • Installazione • Utilizzo • Moduli Utilizzati • Screenshot • Licenza


Con ExtAnalysis puoi :

  • Scarica e Analizza Estensioni Da:
    • Chrome Web Store
    • Firefox Addons
  • Analizza Estensioni Installate di:
    • Google Chrome
    • Mozilla Firefox
    • Opera Browser (Prossimamente)
  • Carica e Scansiona Estensioni. Formati supportati:
    • .crx
    • .xpi
    • .zip

Caratteristiche di ExtAnalysis :

  • Visualizza Informazioni di Base:
    • Nome, Autore, Descrizione e Versione
  • Visualizzatore Manifest
  • Informazioni approfondite sui permessi
  • Estrai Intel da file che includono:
    • URL e domini
    • Indirizzi IPv6 e IPv4
    • Indirizzi Bitcoin
    • Indirizzi email
    • Commenti dei file
    • Stringhe codificate in Base64
  • Visualizza e Modifica file. Tipi di file supportati:
    • html
    • json
    • JavaScript
    • css
  • Scansioni VirusTotal Per:
    • URL
    • Domini
    • File
  • Scansione vulnerabilità RetireJS per file JavaScript
  • Grafico di rete di tutti i file e URL
  • Strumenti di ricognizione per gli URL estratti:
    • Scansione Whois
    • Visualizzatore intestazioni HTTP
    • Visualizzatore sorgente URL
    • Posizione GEO-IP
  • Alcune cose divertenti che includono:
    • Modalità scura
    • Lettore chiptune integrato (Suona un po' di classico chiptune mentre ExtAnalysis fa il lavoro)

Come lo installo?

Installare ExtAnalysis è semplice! Funziona su Python 3, quindi assicurati che python3 e python3-pip siano installati e segui questi passaggi:

git clone https://github.com/Tuhinshubhra/ExtAnalysis
cd ExtAnalysis
pip3 install -r requirements.txt

Per un'analisi corretta non dimenticare di aggiungere la tua API di VirusTotal.

Come lo uso?

Una volta completata l'installazione, puoi procedere direttamente ed eseguire ExtAnalysis con il comando: $ python3 extanalysis.py Dovrebbe avviare automaticamente ExtAnalysis in una nuova finestra del browser.

Per altre opzioni consulta il menu di aiuto $ python3 extanalysis.py --help

usage: extanalysis.py [-h HOST] [-p PORT] [-v] [-u] [-q] [--help]

optional arguments:
  -h HOST, --host HOST  Host to run ExtAnalysis on. Default host is 127.0.0.1
  -p PORT, --port PORT  Port to run ExtAnalysis on. Default port is 13337
  -v, --version         Shows version and quits
  -u, --update          Checks for update
  -q, --quiet           Quiet mode shows only errors on cli!
  --help                Shows this help menu and exits

Installazione di Docker Engine

Usa il seguente link

Docker Build

docker build -t extanalysis .

Utilizzo di Docker

docker run --rm -it -p 13337:13337 extanalysis -h 0.0.0.0

Utilizzo di Docker Compose

docker compose build

docker compose up

## Oppure semplicemente:
docker compose up --build

## Per eseguire solo per uso una tantum
docker-compose run --rm --build -it -p 13337:13337 extanalysis -h 0.0.0.0

## Per eseguire in background
docker compose up -d

Moduli Python Utilizzati:

  • flask per il webserver
  • python-whois per la ricerca Whois
  • maxminddb per l'analisi del database Geo-IP
  • requests per le intestazioni HTTP e il visualizzatore del codice sorgente
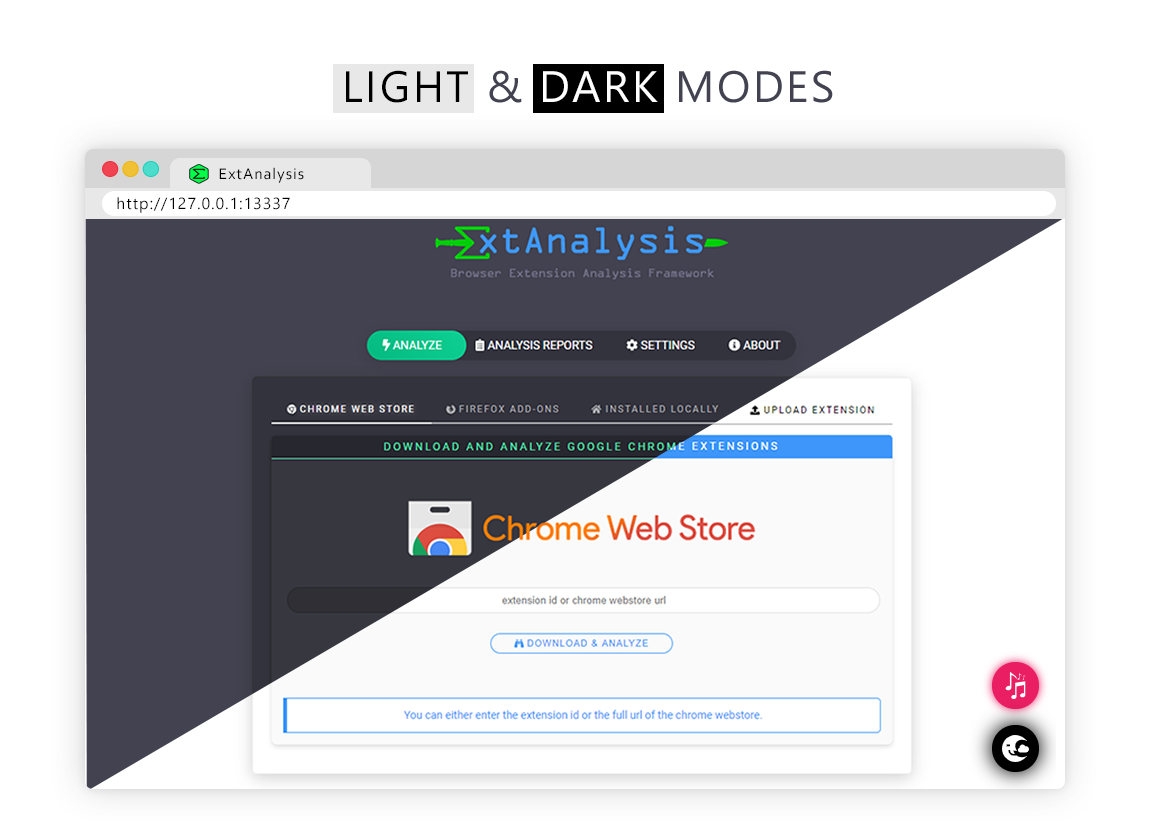
Screenshot

Main Menu Results

Contributi

Puoi contribuire allo sviluppo di ExtAnalysis migliorando il codice o segnalando bug.

Per qualsiasi altra domanda, sentiti libero di contattarmi via Twitter: @r3dhax0r

Di seguito è riportato un elenco di persone che hanno contribuito allo sviluppo di ExtAnalysis (solo pull request!)

Contributors

  • WebBreacher
  • Nilay Nath Sharan

Licenza e Crediti

ExtAnalysis è concesso in licenza sotto GNU General Public License v3.0. L'attribuzione a tutte le librerie di terze parti utilizzate può essere trovata nel file CREDITS.



Copyright (C) 2019 - 2022 Tuhinshubhra

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →



