 tjt001/cve-2026-125350-poc
Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) PoC di crash — versioni interessate < 157.0.8103.50

| Proprietà | Informazione |
|---|---|
| CVE | CVE-2026-125350 / EUVD-2026-121390 |
| Tipo | Use After Free (CWE-416) |
| Componente | libxslt pattern.c — xsltTestCompMatchDirect |
| Versioni interessate | Google Chrome < 157.0.8103.50 |
| Versione corretta | 157.0.8103.50 |
| CL di correzione | 61cab3f7 / M157 cherry-pick 049750111b1e |
| Bug | crbug.com/582442907 |
xsltTestCompMatchDirect di libxslt legge il puntatore node-set nello slot della cache di
corrispondenza dei pattern prima di chiamare xmlXPathEval. Quando il predicato count di
xsl:number fa riferimento a una variabile globale a valutazione lazy, e il valore di
tale variabile esegue a sua volta xsl:number, il processo di valutazione rientra nello
stesso slot della cache e libera/sostituisce l'oggetto in cache; al ritorno dello strato
esterno, il puntatore obsoleto letto prima della valutazione viene liberato di nuovo →
double free / use-after-free → corruzione della memoria del processo di rendering.
La correzione è di sole 9 righe: dopo la fine della valutazione si rilegge il puntatore dello slot della cache prima di liberarlo.
| Contenuto | Descrizione |
|---|---|
poc.py | Crash PoC: avvia un servizio HTTP locale e stampa l'URL di attivazione, che l'utente deve visitare manualmente nel browser di destinazione |
repro/ | Test di regressione ufficiale (incluso nella CL di correzione, ovvero il file di attivazione ufficiale): pagina di test + 9 file XML/XSLT |
chrome-vulnerable-157.0.8103.39/ | |
crash-renderer-157.0.8103.39.dmp |
# Zero dipendenze, solo libreria standard Python
python poc.py                # avvia il servizio (porta predefinita 8899) e stampa l'URL di attivazione
python poc.py --port 9999    # porta personalizzata
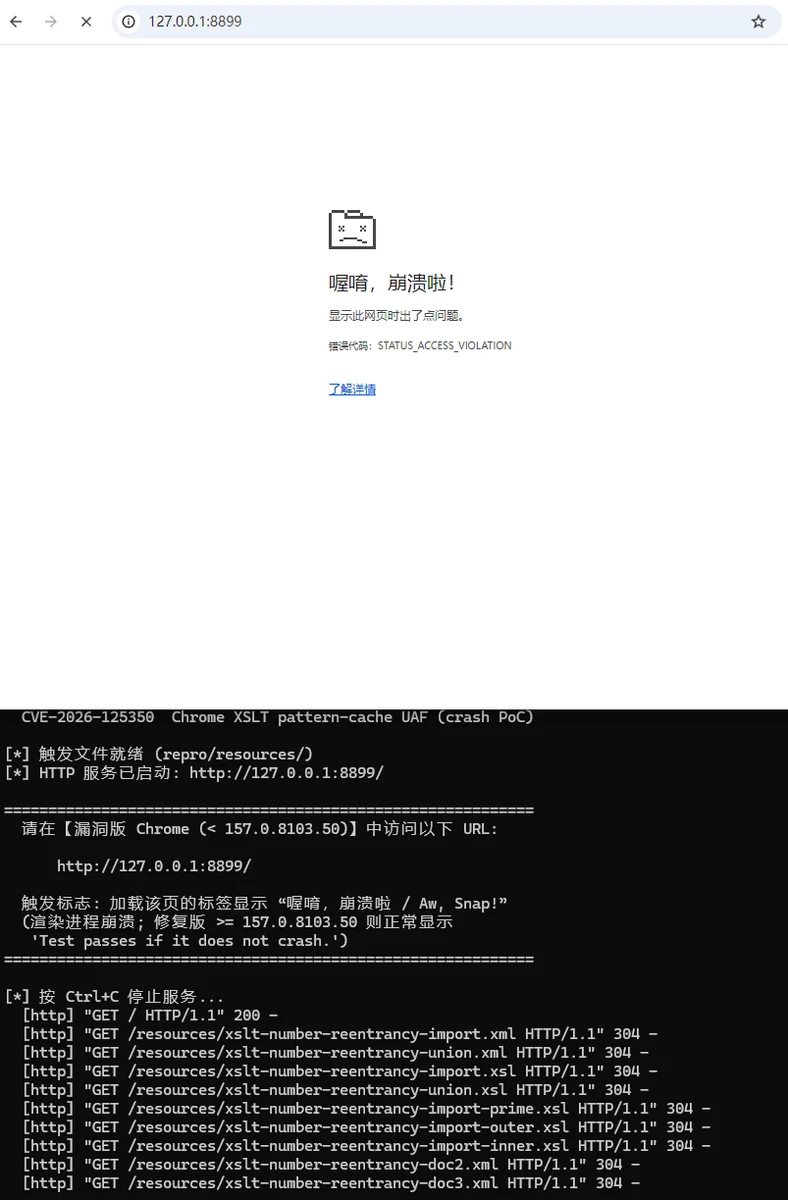
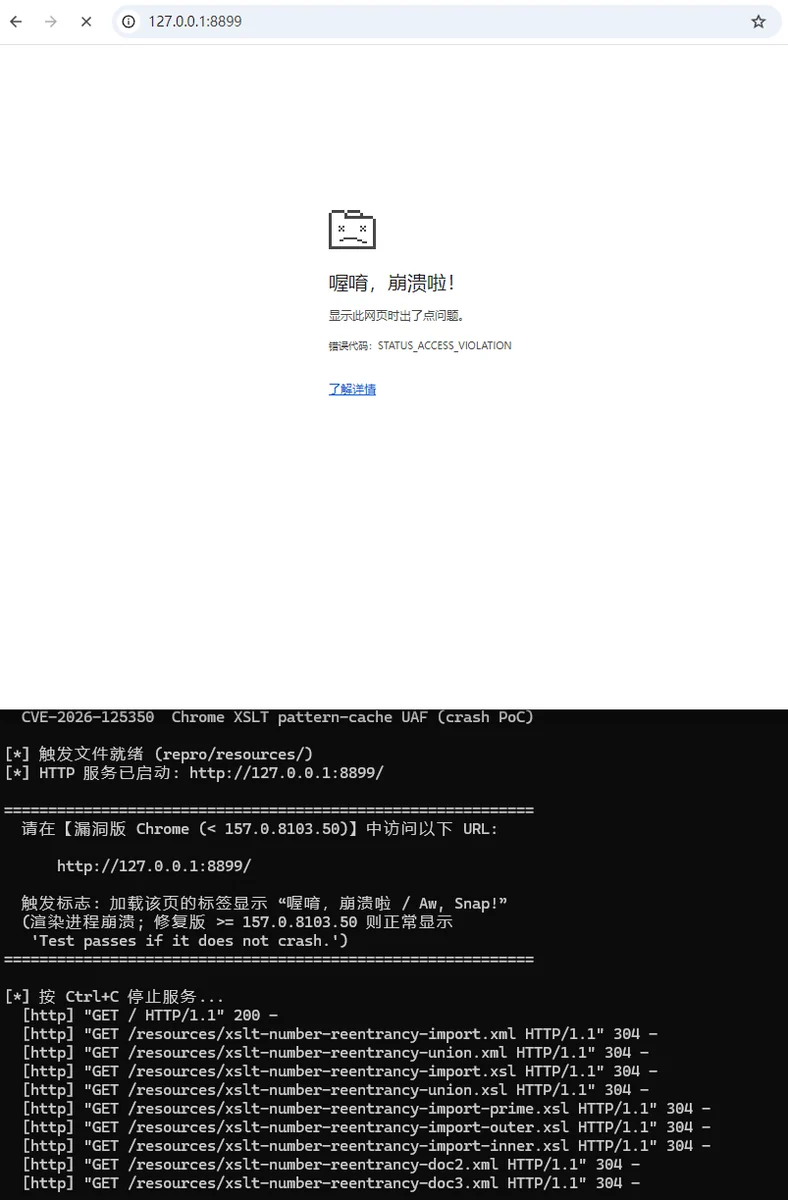
Flusso: avvia un servizio HTTP locale → stampa l'URL di attivazione http://127.0.0.1:8899/ →
l'utente deve accedervi manualmente nel browser di destinazione (Chrome vulnerabile).
document() richiede la distribuzione via HTTP,
l'apertura diretta con file:// non funziona)Ctrl+C si interrompe e si conteggia il numero di XML di attivazione distribuiti in questa sessioneDeterminazione:
| Fenomeno | Conclusione |
|---|---|
| La scheda mostra “喔唷,崩溃啦 / Aw, Snap!” | Crash del processo di rendering → interessato (< 157.0.8103.50) |
| Visualizzazione normale di "Test passes if it does not crash." | Corretto (≥ 157.0.8103.50) |
| Versione | Risultato |
|---|---|
| 157.0.8103.39 (versione vulnerabile, accesso manuale all'URL di attivazione) | Crash della scheda, generazione del dump Crashpad del processo di rendering (riproduzione stabile più volte) |
| 157.0.8103.51 (versione corretta) | Nessun crash, visualizzazione normale del test superato |
Solo per scopi di ricerca sulla sicurezza autorizzata e didattici.






