 tibbersv6/cve-2026-21440-poc-exp
Proof-of-concept exploit per CVE-2026-21440, che consente il caricamento di file e l'esecuzione remota di comandi su server web Windows con preset integrati per percorsi sensibili.

Informazioni complete sulla vulnerabilità CVE-2026-21440
📁 Brevi passaggi per utilizzare lo script PoC CVE-2026-21440
Installazione delle dipendenze python -m pip install --upgrade pip
Esecuzione del test python CVE-2026-21440-code.py -h
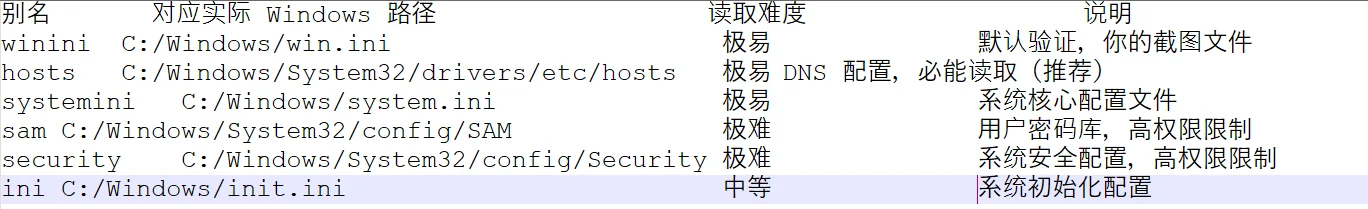
6 percorsi sensibili preimpostati integrati (-s per chiamata diretta, senza scrivere percorsi lunghi)
Riferimento rapido dei parametri chiave (versione tabella, chiara e facile da capire)
| Parametro | Obbligatorio / Opzionale | Funzione principale | Esempio del tuo obiettivo |
|---|---|---|---|
| -u/--url | Obbligatorio | URL di base del target (il target del tuo screenshot, fisso e invariato) | -u http://172.17.10.12:2324 |
| -s/--select | Opzionale | Seleziona percorsi sensibili integrati (6 preimpostati, inserisci direttamente l'alias, senza scrivere il percorso completo) | -s hosts、-s systemini |
| -f/--file | Opzionale | Percorso file di verifica personalizzato (priorità maggiore rispetto a -s, richiede il percorso Windows completo) | -f C:/Windows/System32/drivers/etc/protocols |
| --exploit | Opzionale | Attiva la modalità di sfruttamento (upload di Shell + esecuzione remota di comandi, interruttore principale per l'escalation dei privilegi) | --exploit |
| --shell | Obbligatorio per lo sfruttamento | Percorso Windows completo per la scrittura della Shell (deve essere la directory root Web, altrimenti non accessibile) | --shell C:/phpstudy/WWW/shell.php |
| --pass | Opzionale | Password di connessione della Shell (personalizzabile, predefinita: cve2026) | --pass myhack123 |
| --type | Opzionale | Tipo di Shell (adatto ad ambienti Web Windows, predefinito php, opzionale asp) | --type asp |
| --cmd | Opzionale | Comando Windows di test da eseguire (predefinito whoami, opzionale ipconfig/dir, ecc.) | --cmd ipconfig |
Disclaimer
Questo script di proof-of-concept per CVE-2026-21440 è fornito esclusivamente a scopo educativo, di ricerca e di test di sicurezza autorizzati.
❌ Puoi utilizzarlo su: • Sistemi di tua proprietà • Sistemi per i quali hai ottenuto esplicitamente un'autorizzazione scritta per il test
❌ Non devi utilizzarlo per: • Accesso non autorizzato a qualsiasi sistema • Qualsiasi forma di attività illegale • Scopi dannosi
L'autore e il distributore non si assumono alcuna responsabilità per: • Uso improprio di questo strumento • Danni ai sistemi • Conseguenze legali derivanti da un uso non autorizzato
Attaccare sistemi con questo script senza autorizzazione viola le leggi della maggior parte dei paesi (ad esempio, il CFAA negli Stati Uniti, il Computer Misuse Act nel Regno Unito).
Utilizzando questo strumento accetti di: • Assumerti la piena responsabilità delle tue azioni • Rispettare tutte le leggi applicabili
Resta etico. Testa in modo responsabile. Segnala le vulnerabilità ai fornitori.






