
 thongor77/nmlinux
Unified network toolkit for Linux — Python 3 + PySide6



Un toolkit di rete unificato per Linux e macOS — ispeziona, connetti, diagnostica.
NMLinux è un'unica interfaccia grafica unificata che riunisce 29 moduli di rete in un'unica finestra: monitoraggio delle interfacce, Wi-Fi, DNS, terminale SSH, visualizzatore del firewall, mappa della topologia, traceroute e altro ancora. Sviluppato da zero in Python e PySide6 (Qt 6), con 8 lingue dell'interfaccia e nessuna dipendenza esterna oltre agli strumenti di sistema standard.
[!NOTE] NMLinux non è correlato al demone di sistema Linux
/usr/bin/NetworkManager(NetworkManager di Red Hat/GNOME). NMLinux è un progetto autonomo sviluppato da zero in Python e PySide6.
Sviluppato con Claude Code (Anthropic) e il contributo del suo autore.
NMLinux è sviluppato con l'assistenza dell'IA — Claude Code, nello specifico — e questo non è nascosto da nessuna parte in questo repository. Quasi ogni progetto software serio oggi utilizza l'IA da qualche parte nella sua pipeline, che lo dichiari o meno. Quindi "l'IA è stata coinvolta" non è la domanda interessante. La domanda interessante è: c'è qualcosa che se ne accorge quando l'IA sbaglia qualcosa?
Ecco cosa lo fa, se preferisci verificare piuttosto che credermi sulla parola:
pytest tests/ -v. Logica pura più una manciata di test reali sui widget Qt (menu, tabelle), senza simulare le parti interessanti.docs/Decisions-Techniques.md — ogni scelta tecnica non ovvia, le alternative scartate e i bug (compresi quelli introdotti dall'IA) che sono stati trovati e corretti, con il ragionamento documentato.docs/Architecture.md e docs/Carte-des-Modules.md — la struttura effettiva del codice, mantenuta sincronizzata con ciò che viene distribuito.Niente di tutto ciò esiste perché non ci si può fidare dell'IA. Esiste perché nulla dovrebbe essere distribuito senza un processo che lo verifichi — incluso il codice scritto a mano. Giudica il risultato e come viene verificato, non lo strumento che ha contribuito a scriverlo.
Hai comunque trovato un bug? È utile, non imbarazzante — apri una segnalazione.
Le GitHub Discussions sono aperte — condividi feedback, segnala idee, fai domande o semplicemente saluta. L'autore ha oltre 30 anni di esperienza in infrastrutture e operations, e ha creato questo strumento perché anche per Linux dovrebbe esistere software buono, gratuito e semplice.
Screenshot Linux dalla v1.2.7 — screenshot macOS dalla v1.3.5. L'app ora ha 29 moduli e 8 lingue dell'interfaccia (FR/EN/ES/DE/IT/PT/JA/ZH).
Linux (KDE)
| Dashboard | Topologia |
|---|---|
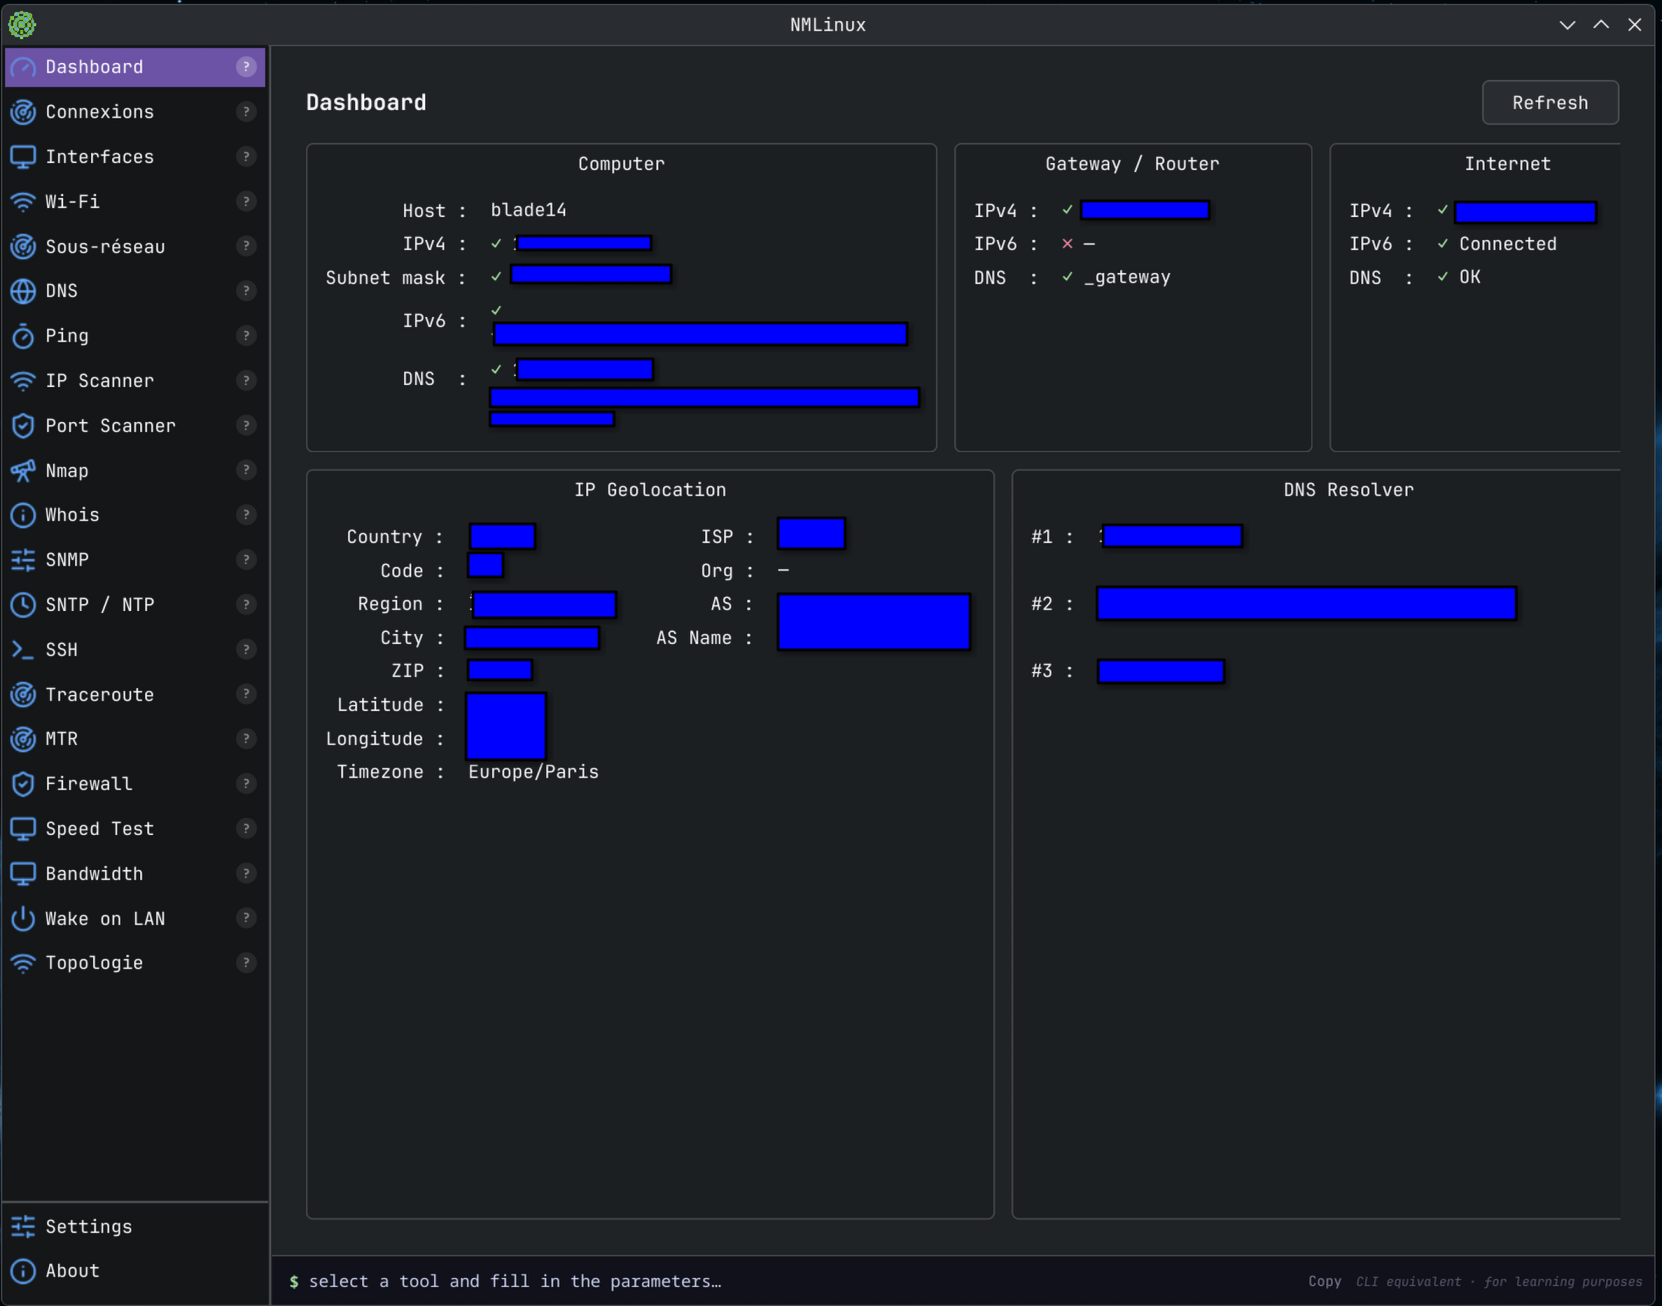 | 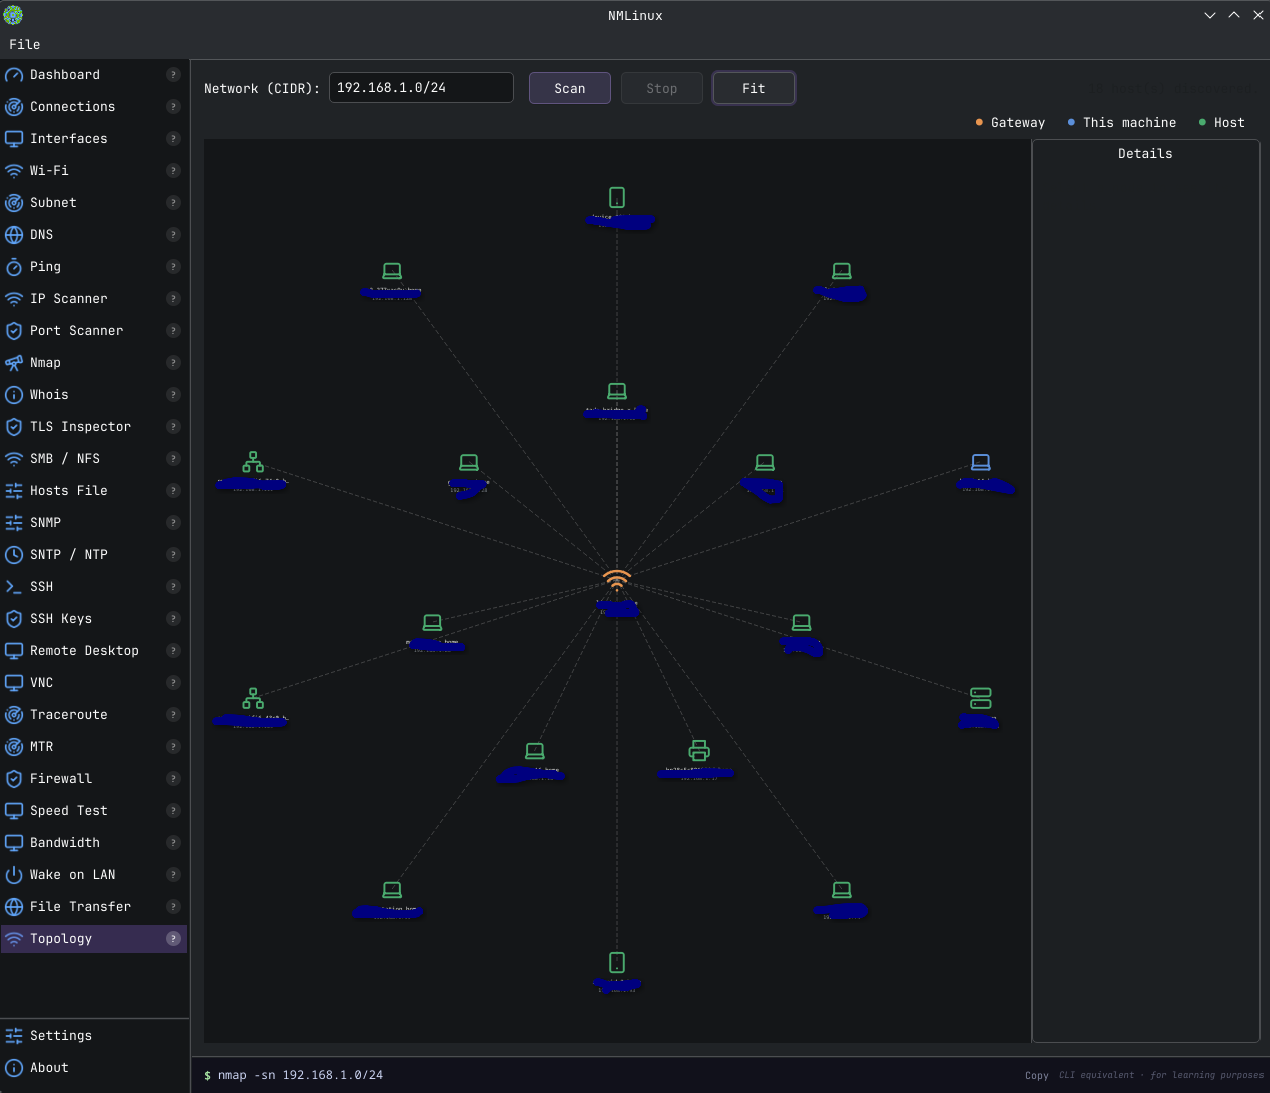 |
| Traceroute | Wi-Fi |
|---|---|
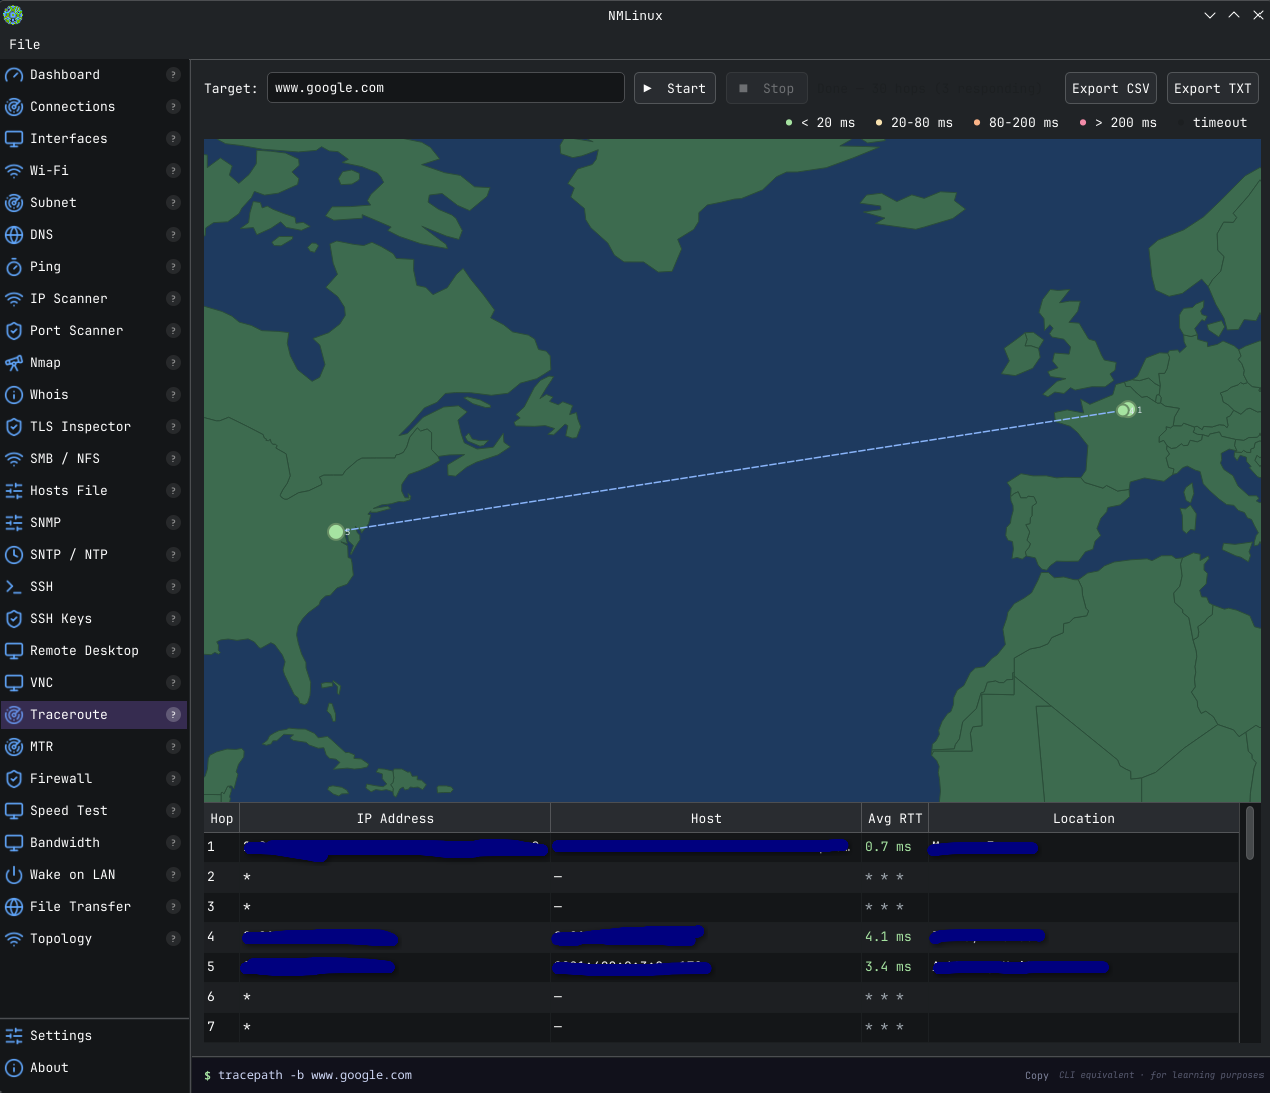 | 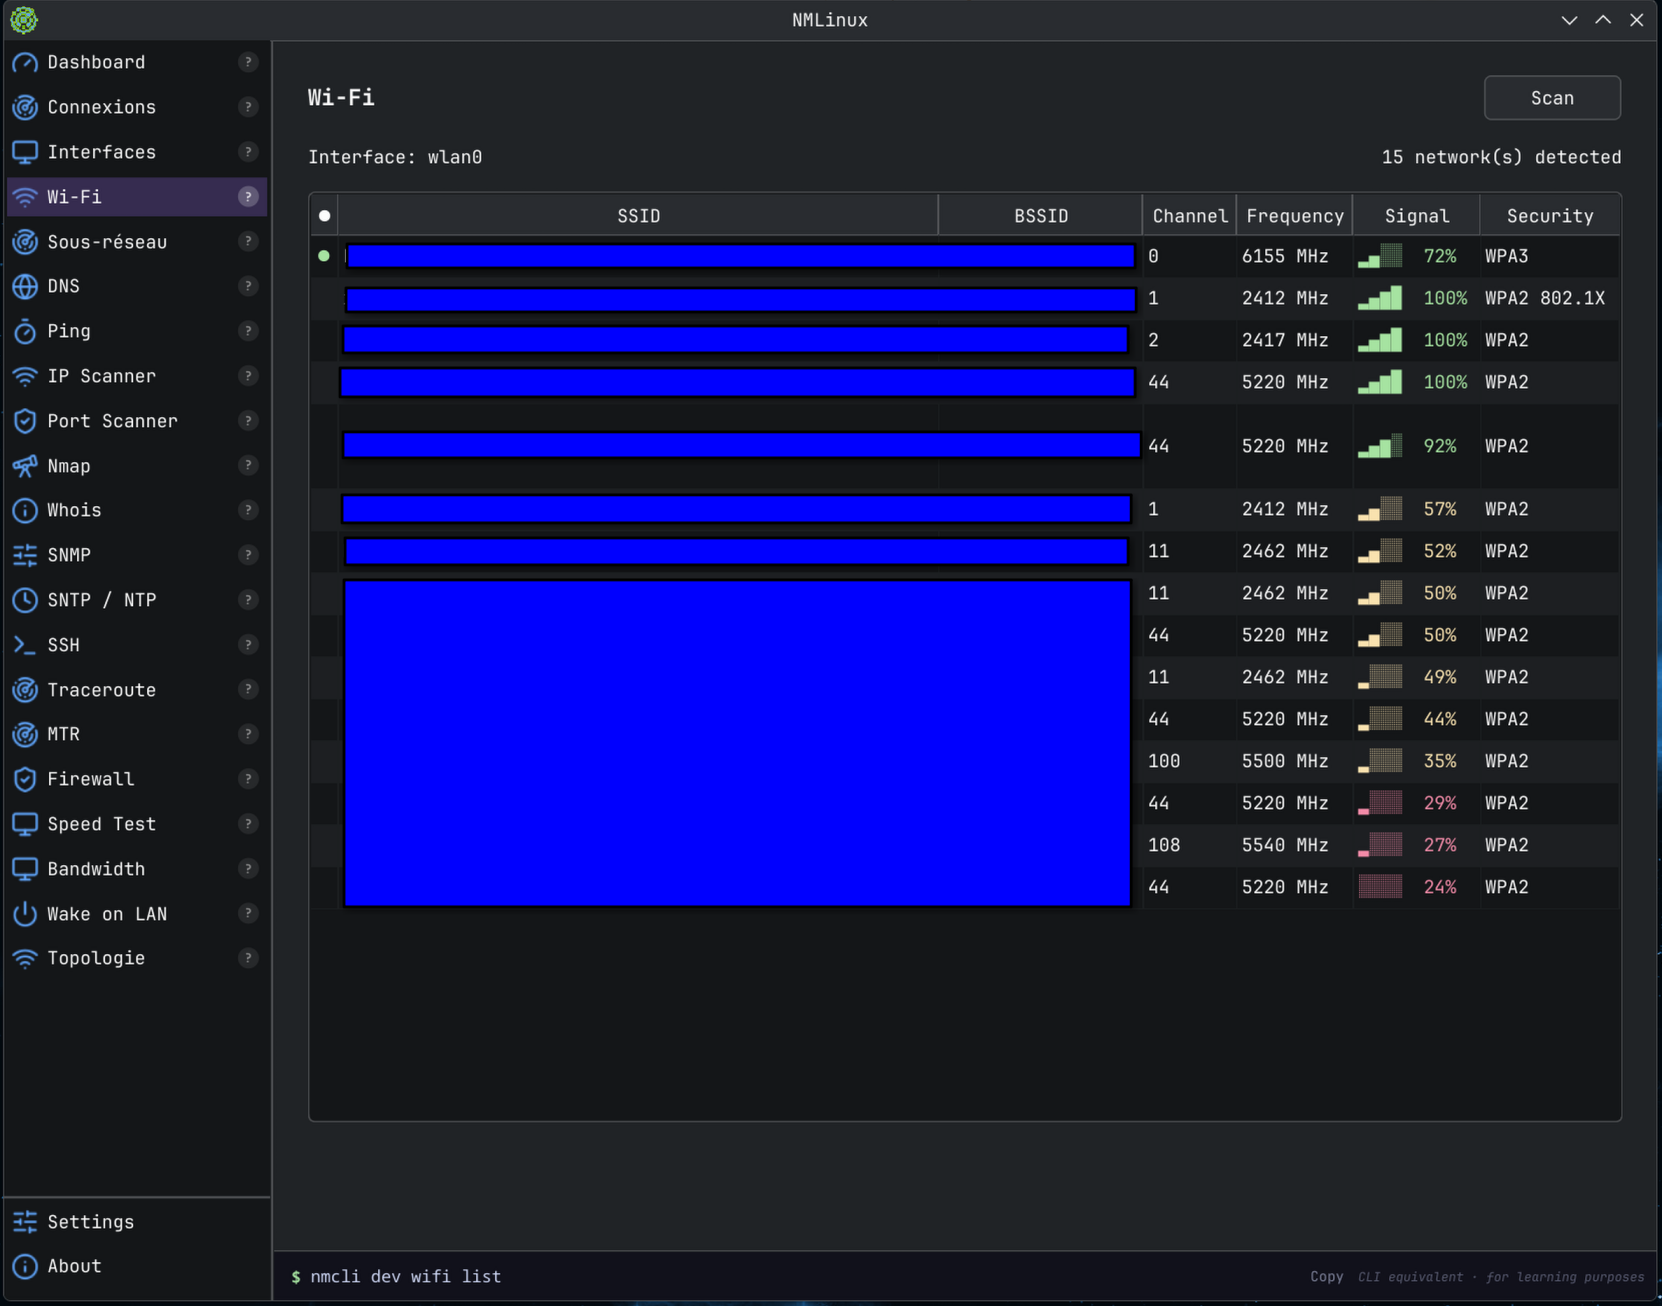 |
macOS
| Dashboard | Traceroute |
|---|---|
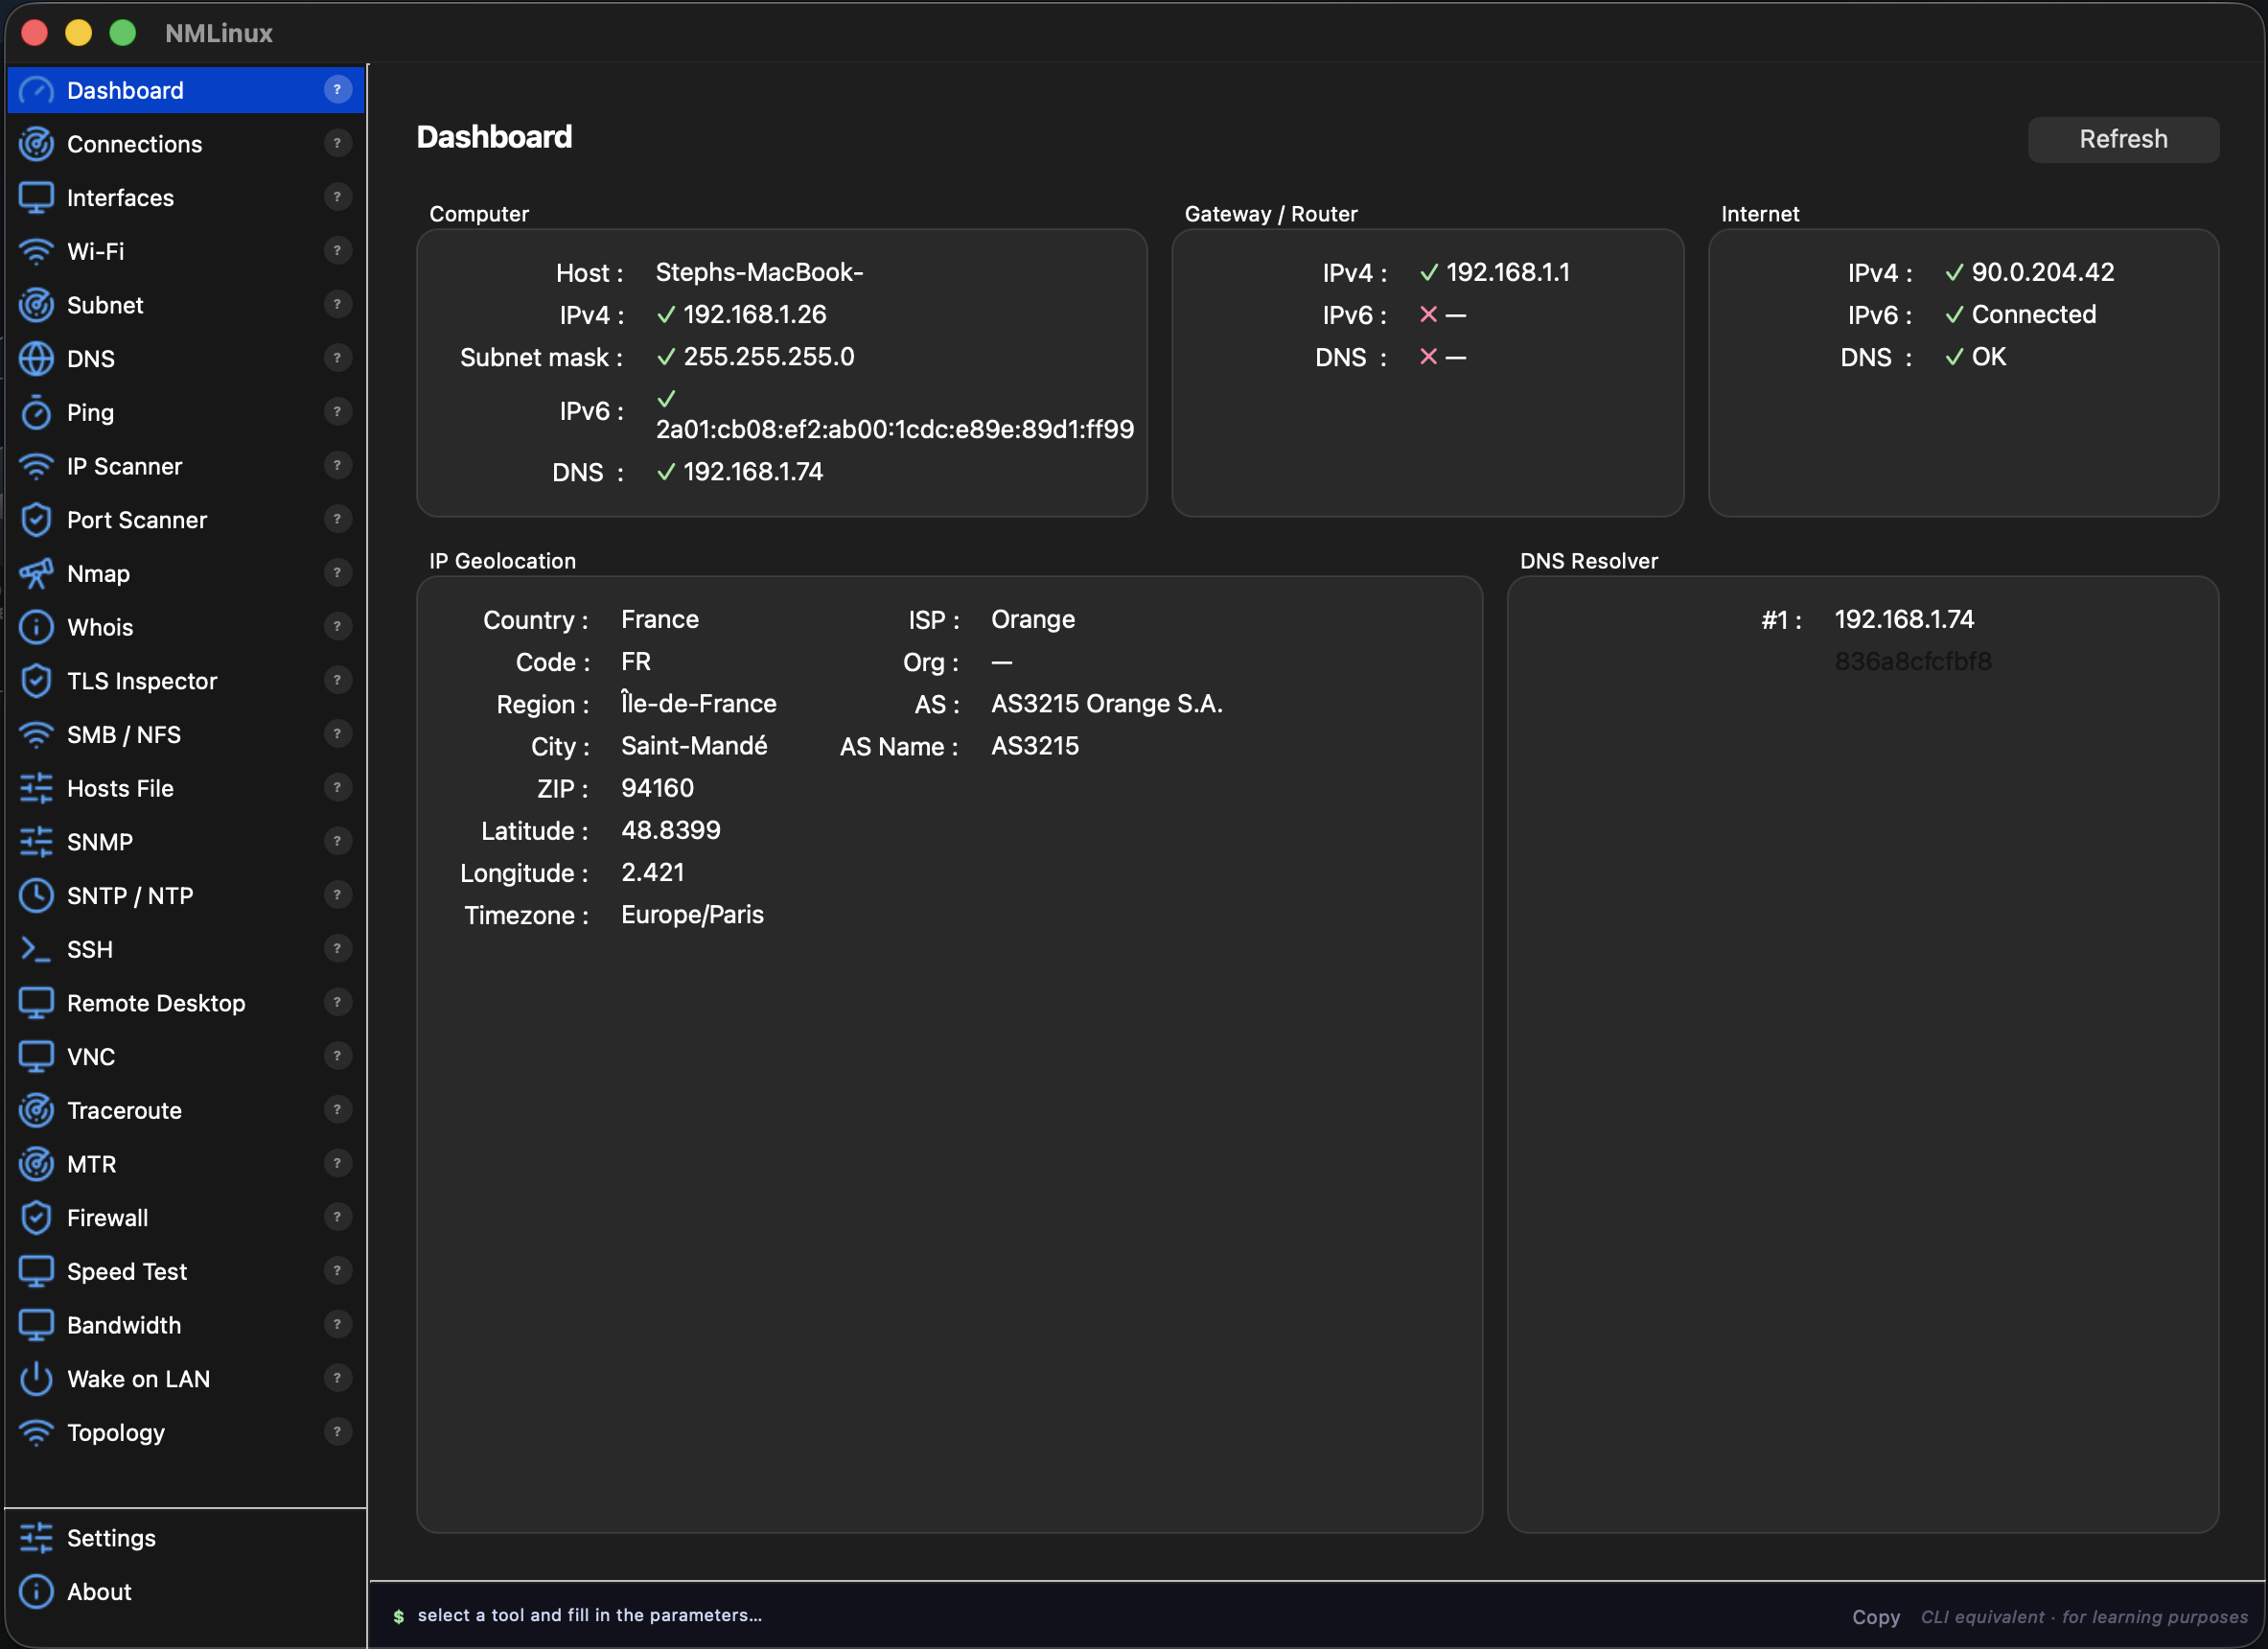 | 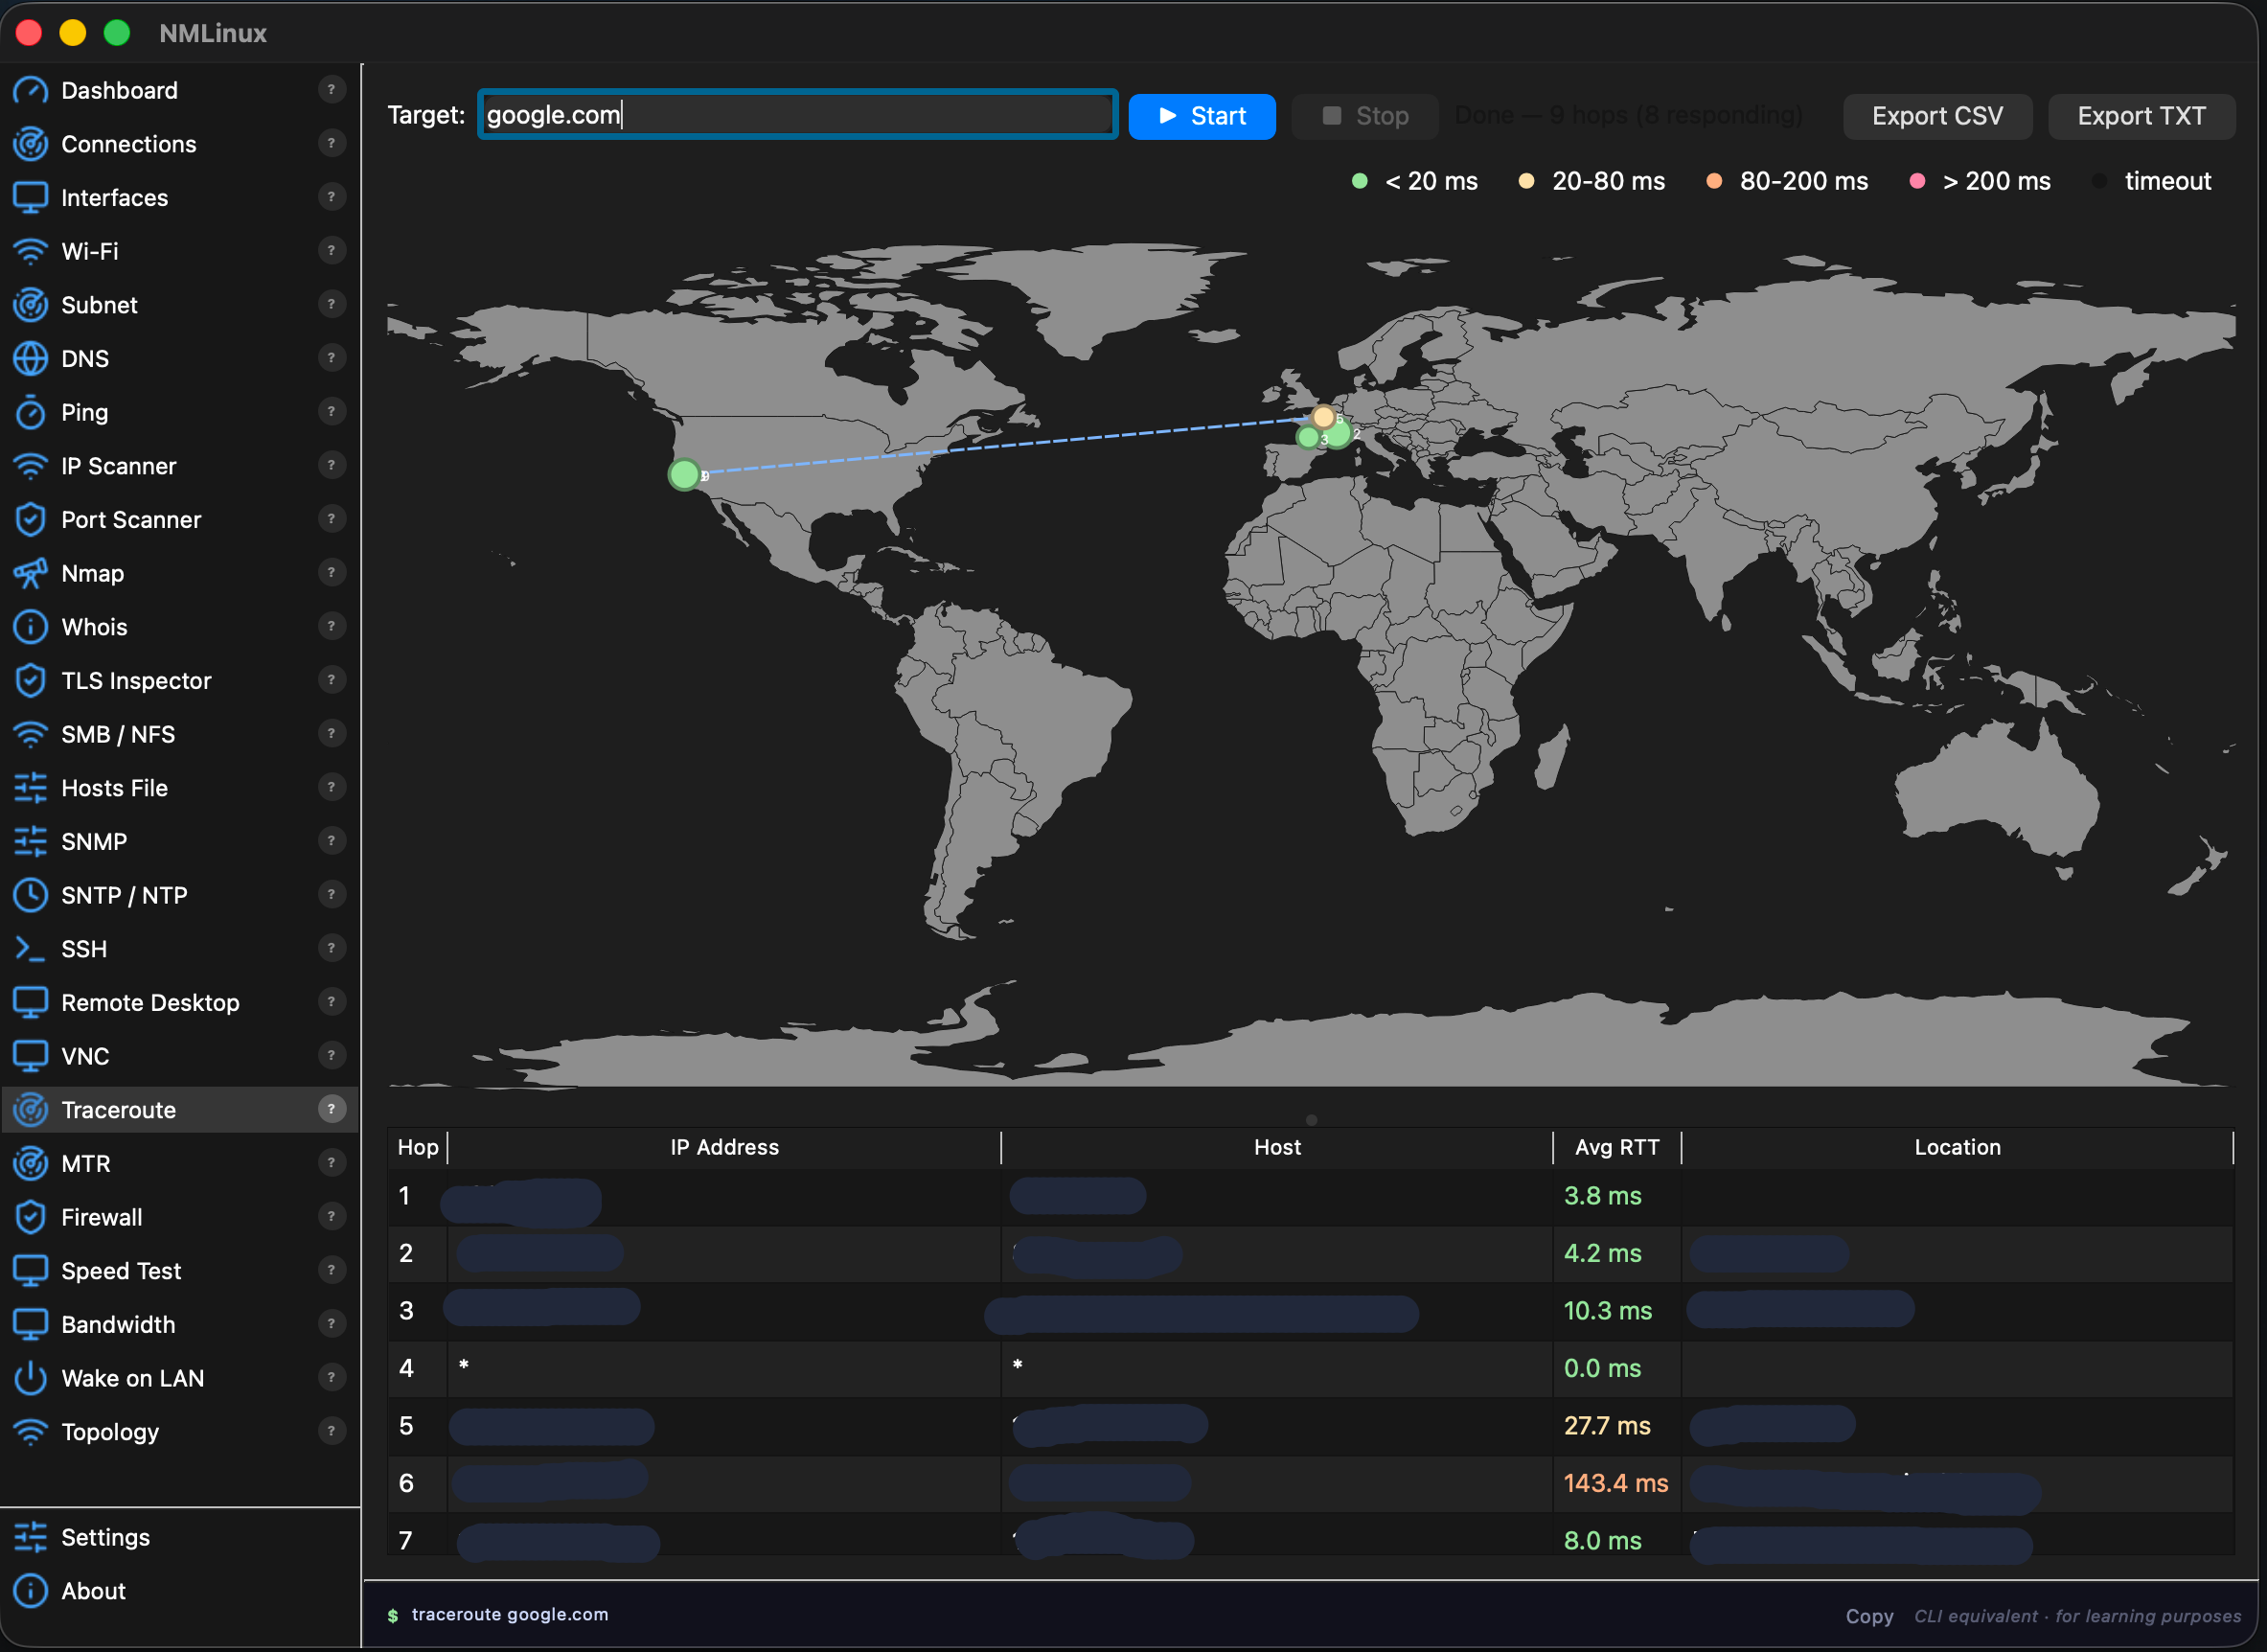 |
gh-releases-zsync|thongor77|nmlinux|latest|NMLinux-*x86_64.AppImage.zsync e ogni release include il file .zsync corrispondente, così AppImageUpdate e strumenti simili possono aggiornarlo in modo differenziale dall'ultima release GitHub (richiesto dal controllo del catalogo AppImageHub). Vedi DT-26. Nessuna modifica per gli utenti AUR/wheel.xcb di Qt non riusciva a caricarsi (libxkbcommon-x11.so.0 e libxcb-cursor0 mancavano dal bundle, che ora viene compilato in un container ubuntu:22.04 pulito che non li contiene). Il container ora li installa (insieme agli altri helper libxcb-*) così vengono inclusi nel bundle. Il bundle fissa inoltre PySide6 a una versione inferiore alla 6.12, la cui release 6.12.0 va in crash con Python 3.11 in QPainter.drawPath (vedi DT-25). Verificato in un container Ubuntu 22.04 pulito sotto Xvfb.libpython3.14.so.1.0, compilato contro la glibc 2.44 della macchina di sviluppo Arch Linux) richiedeva ancora simboli glibc più recenti di quelli disponibili sulla macchina di test del catalogo AppImageHub (Ubuntu 22.04, glibc 2.35), quindi l'AppImage continuava a crashare subito all'avvio. build-appimage.sh ora compila il bundle PyInstaller all'interno di un container ubuntu:22.04 (tramite podman) invece che sull'host, così ogni binario incorporato è linkato esattamente alla versione di glibc che l'AppImage deve supportare.build-appimage.sh includeva librerie condivise (libz.so.1, libstdc++.so.6, libX11.so.6, libfontconfig.so.1 e altre) direttamente dalla glibc molto recente della macchina di build Arch Linux. Sulle distribuzioni più vecchie l'AppImage andava in crash immediatamente all'avvio (GLIBC_ABI_DT_RELR' not found), rilevato dal test automatizzato del catalogo AppImageHub. Queste librerie sono ora rimosse dal bundle, così l'AppImage ricade sulle copie del sistema host, che è l'approccio standard per le AppImage.





