themittenmac/truetree
Uno strumento da riga di comando per output simile a pstree su macOS con funzionalità aggiuntive di cattura dei pid.

Informazioni
Leggi tutto sul concetto di TrueTree qui
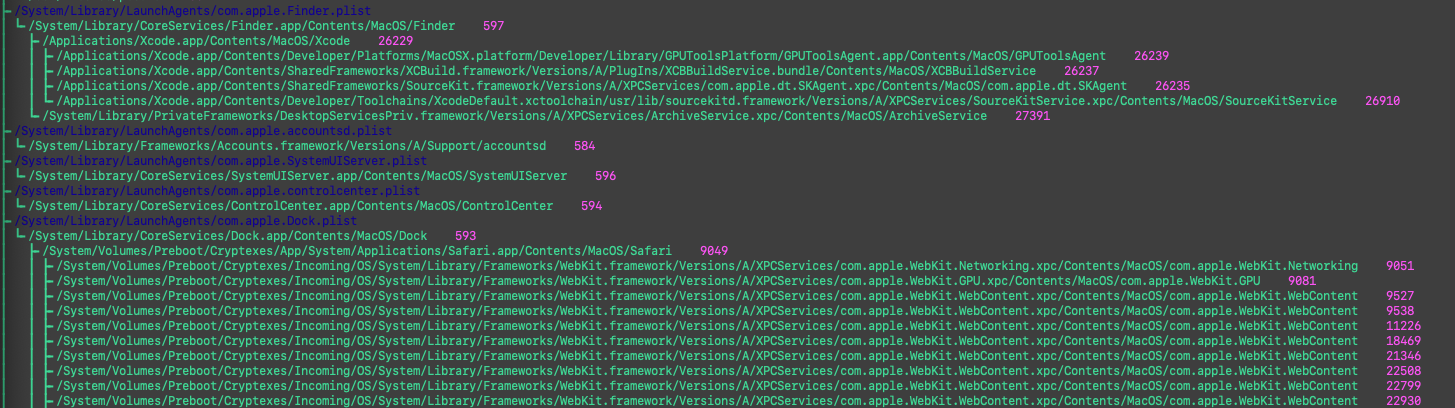
TrueTree è più di un semplice comando pstree per macOS. Viene utilizzato per visualizzare un albero dei processi attualmente in esecuzione, avvalendosi di una gerarchia costruita su pid aggiuntivi che possono essere raccolti dal sistema operativo. L'albero dei processi standard su macOS, che può essere costruito con i tradizionali pid e ppid, è poco utile su macOS a causa di tutta la comunicazione XPC in gioco. La stragrande maggioranza dei processi finisce per avere come processo padre launchd. TrueTree, invece, mostra un albero dei processi pensato per essere utile ai responder agli incidenti, ai threat hunter, ai ricercatori e a chiunque altro nel mezzo!
Aggiornamento importante: A causa delle funzionalità in continua evoluzione su macOS, a partire da macOS 11 alcune funzionalità non operano più esattamente come facevano quando ho scritto il post originale sul blog per TrueTree. Apple ha introdotto l'aggiunta di un nuovo processo "runningboardd" che finisce per essere il vero padre di molti processi. Per aggirare questo problema, TrueTree è stato aggiornato per utilizzare il framework Application Services, che consentiva di acquisire il vero padre in alcuni scenari. Tuttavia, questo non consente più di acquisire un vero processo padre se quel processo padre è terminato. Ciò rende difficile individuare alcuni veri padri come il comando "open". Un piccolo prezzo da pagare per garantire che TrueTree continui a funzionare attraverso le varie release di macOS. Altri indizi di un vero padre possono spesso essere trovati all'interno dell'output di launchctl procinfo. Questo potrebbe essere preso in considerazione in futuro
Novità in TrueTree 0.9: Non è più necessario root per eseguire TrueTree. Senza root, i pid responsabili vengono stimati dalle coalizioni di processi, e le connessioni di rete sono limitate ai propri processi. Una coalizione è un gruppo di processi correlati che il kernel di macOS tiene traccia insieme, come un'app e gli helper e i servizi XPC che avvia.
Quando eseguito come root, TrueTree utilizza il metodo originale libquarantine, che è il più affidabile. Per utilizzare invece il metodo delle coalizioni come root, passa --acquire-responsible-via-coalition .
Sono stati inoltre aggiunti nuovi test, inclusi i test delle coalizioni che proteggono dal fatto che macOS modifichi silenziosamente un'interfaccia privata del kernel da cui TrueTree dipende.
./TrueTree -h
--nocolor -> Non applicare la codifica a colori agli elementi nell'output
--timeline -> Ordina e stampa tutti i processi in base al loro timestamp di creazione
--timestamps -> Includi i timestamp dei processi
--standard -> Stampa il tradizionale albero Unix invece di TrueTree
--sources -> Stampa la fonte da cui proviene il padre di ciascun processo
--nonetwork -> Non stampare le connessioni di rete
--nopid -> Non stampare il pid accanto a ciascun processo
--nopath -> Stampa solo il nome del processo invece dei percorsi completi
--json -> Restituisce JSON invece di testo (funziona con --standard, --timeline e -o)
--version -> Stampa il numero di versione di TrueTree
--acquire-responsible-via-coalition
Stima i pid responsabili dalle coalizioni di processi invece che da libquarantine.
Le coalizioni vengono sempre utilizzate quando non si esegue come root.
-o -> scrive su file
./TrueTree
Visualizza un albero dei processi avanzato utilizzando il concetto di TrueTree
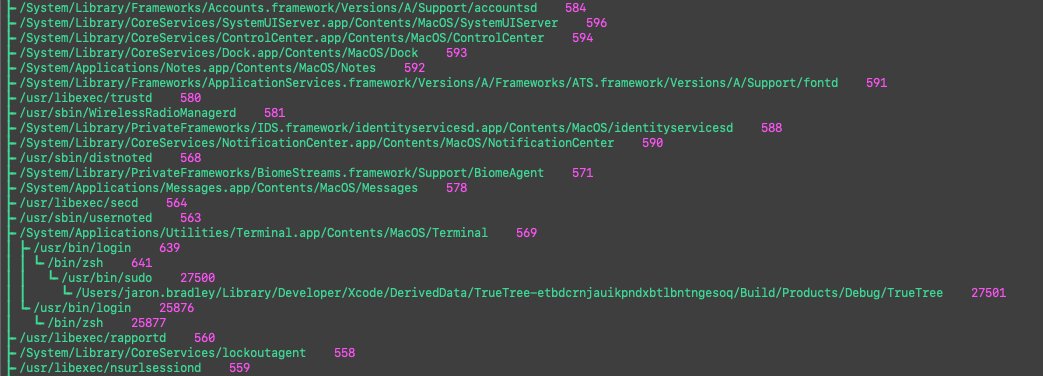
./TrueTree --standard
Per un output ad albero basato sui pid e ppid standard, usa --standard
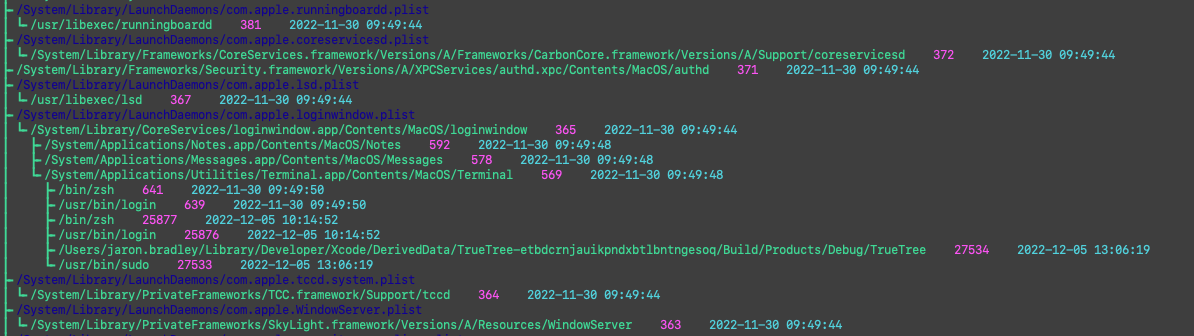
./TrueTree --timestamps
Per un output in uno dei due formati con l'aggiunta dell'ora di creazione del processo, usa l'opzione --timestamps
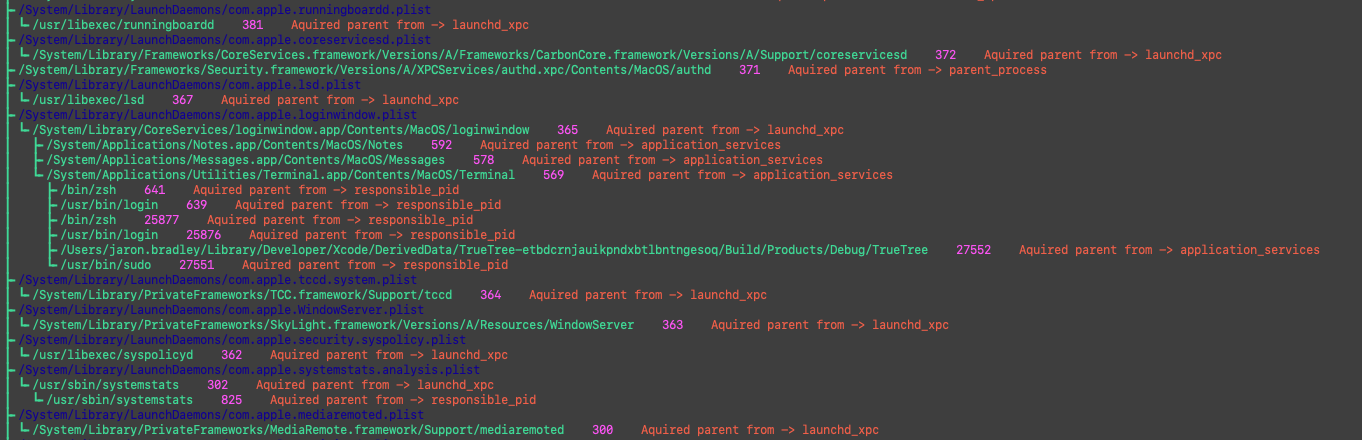
./TrueTree --sources
Per mostrare da dove è stato acquisito ciascun pid padre, usa l'opzione --sources
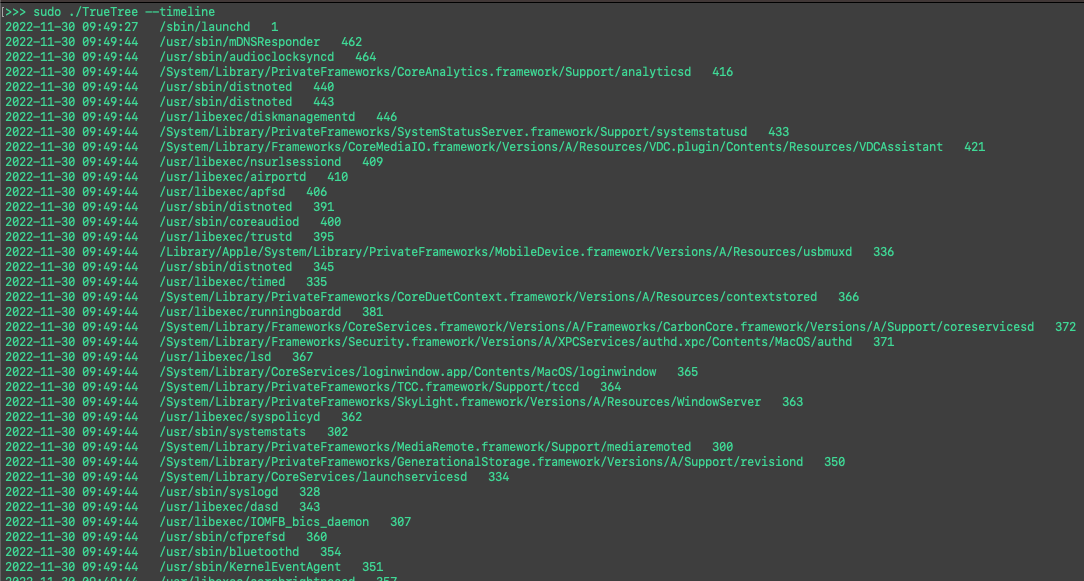
./TrueTree --timeline
Non raccoglie un albero. Stampa invece i processi ordinati per ora di creazione