
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/thehappydinoa/iosrestrictionbruteforce
Sicurezza iOSAttacchi alle PasswordInformatica ForenseSicurezza Mobile
GitHubthehappydinoa/iosrestrictionbruteforce

iOSRestrictionBruteForce

Cracca i codici di restrizione iOS con Python

Vedi Repository
Condividi
37773682 anni faRevisionato da Kitploit

Brute Force del codice di restrizione iOS Version

Python OS iOS PRs Welcome Code Climate

Panoramica

Questa versione dell'applicazione è scritta in Python, che viene utilizzata per forzare il codice di restrizione di un iPhone/iPad, sfruttando una falla nei backup non crittografati che permette di scoprire l'hash e il salt.
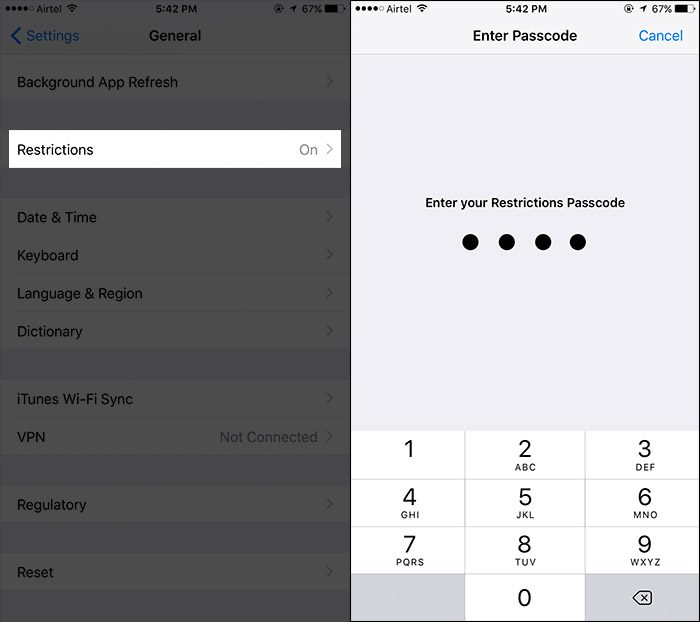
Codice di restrizione

DIPENDENZE

È stato testato con Python 2.7 e Python 3.7

Richiede requests Installa con pip install requests

Utilizzo

usage: ioscrack.py [-h] [-c] [--mojave] [-b folder]

a script to crack the restriction passcode of an iDevice

optional arguments:
-h, --help            show this help message and exit
-c, --cli             prompts user for input
-m, --mojave              helps user run script on macOS mojave
-b folder, --backup folder
                    where backups are located

Come Usare

  1. Clona il repository

    git clone https://github.com/thehappydinoa/iOSRestrictionBruteForce && cd iOSRestrictionBruteForce
    
  2. Assicurati di usare iTunes o libimobiledevice per fare il backup del dispositivo iOS sul computer

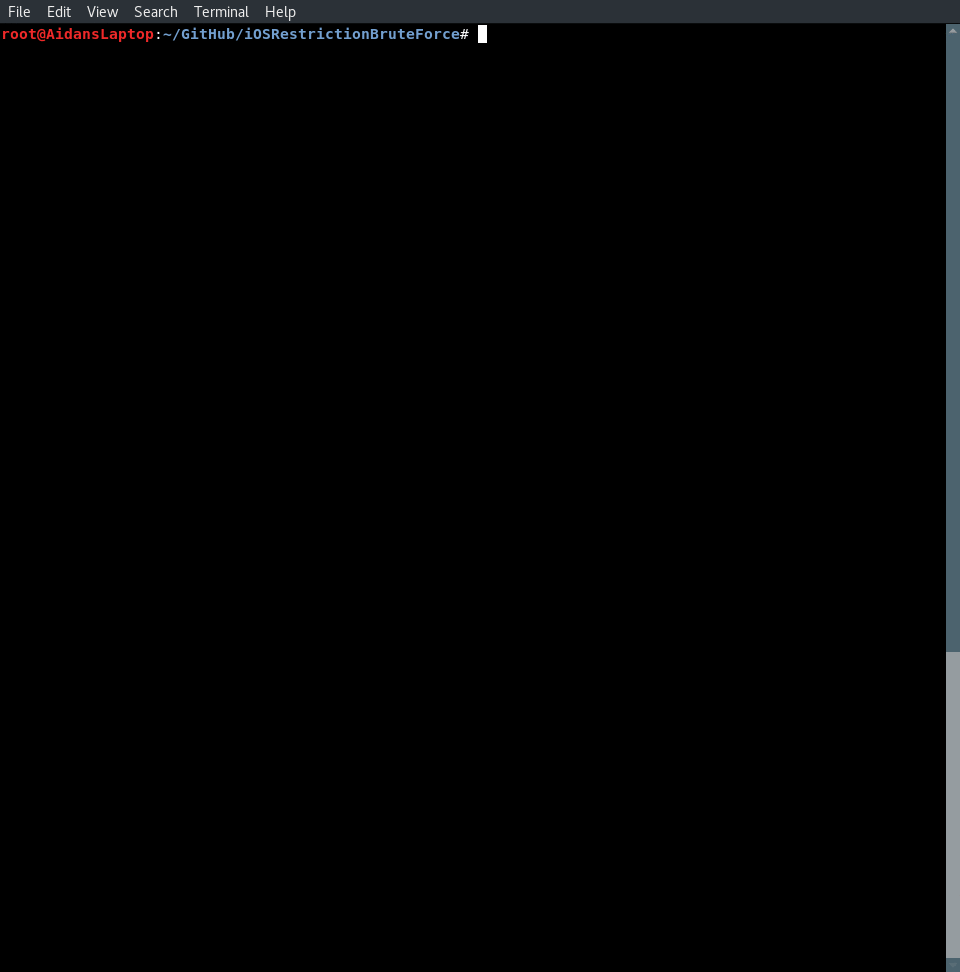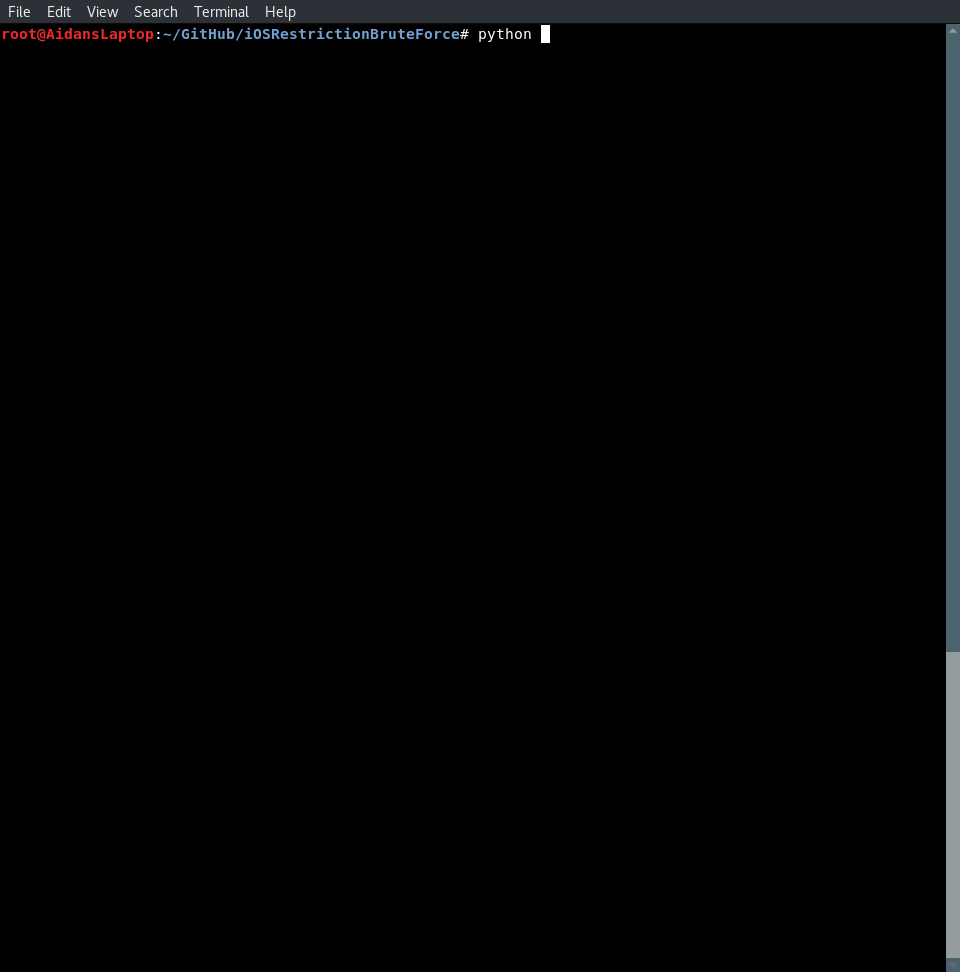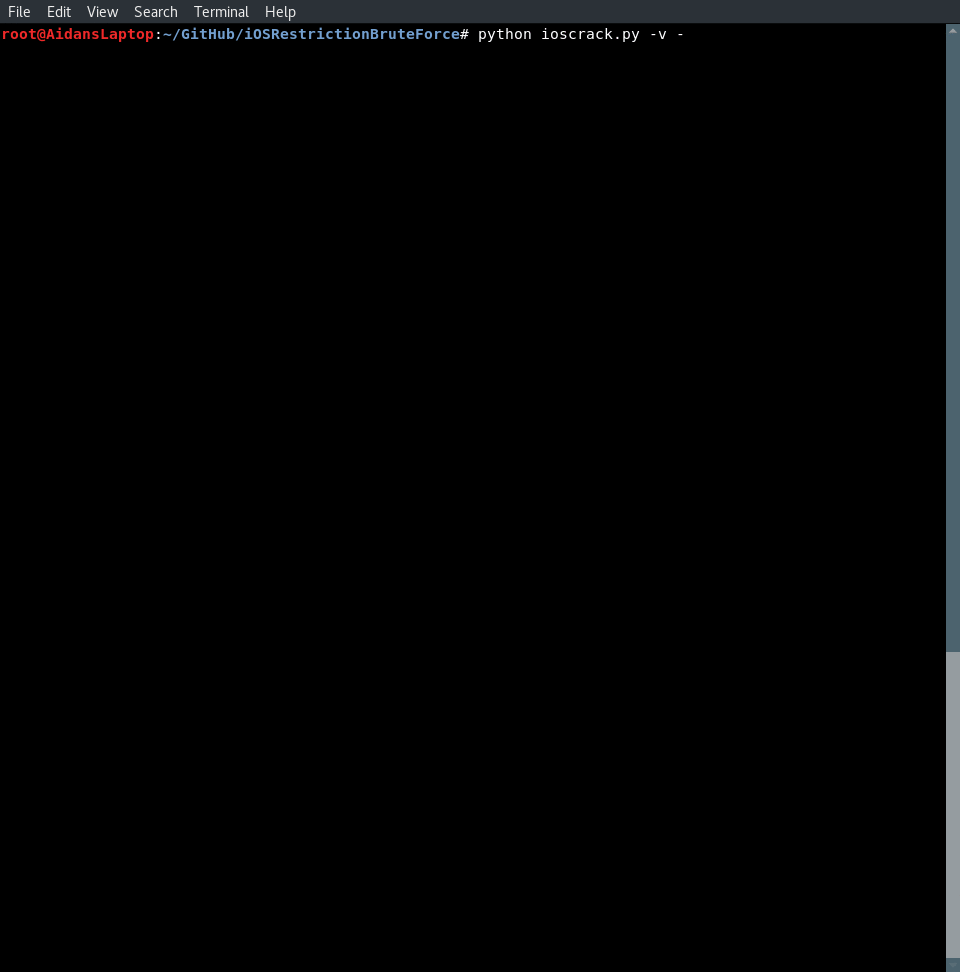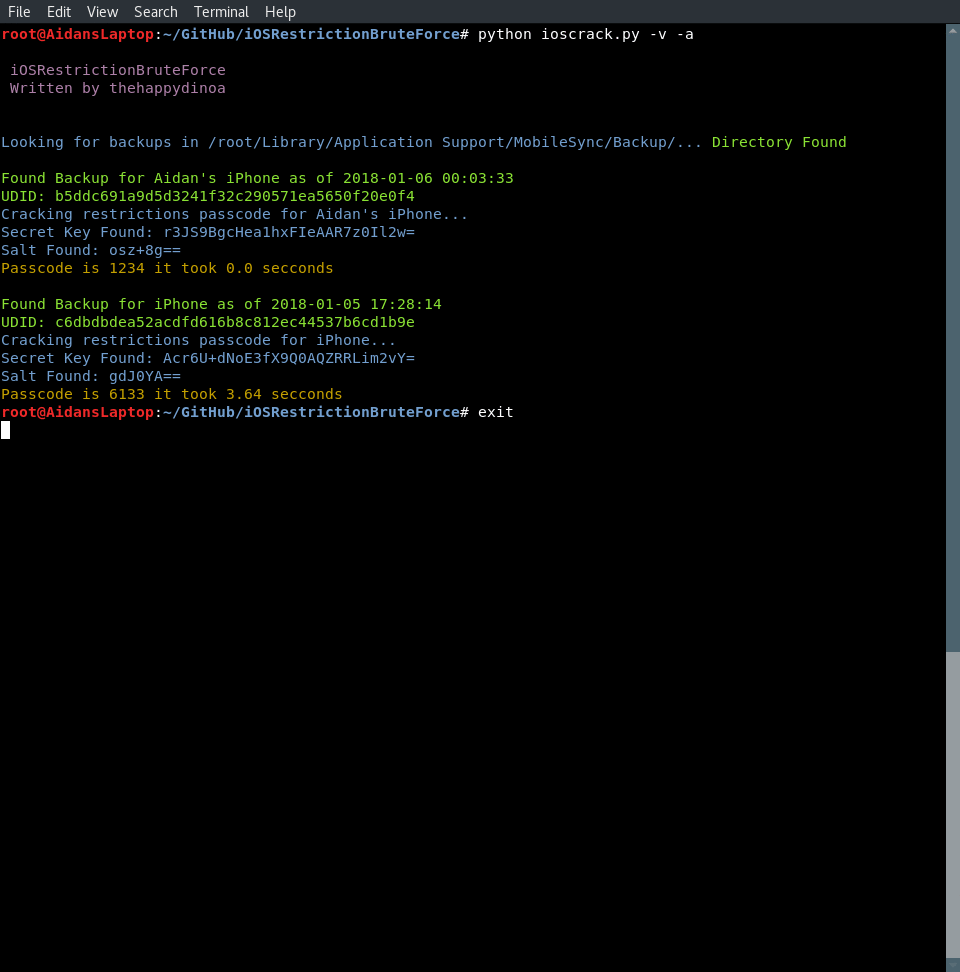
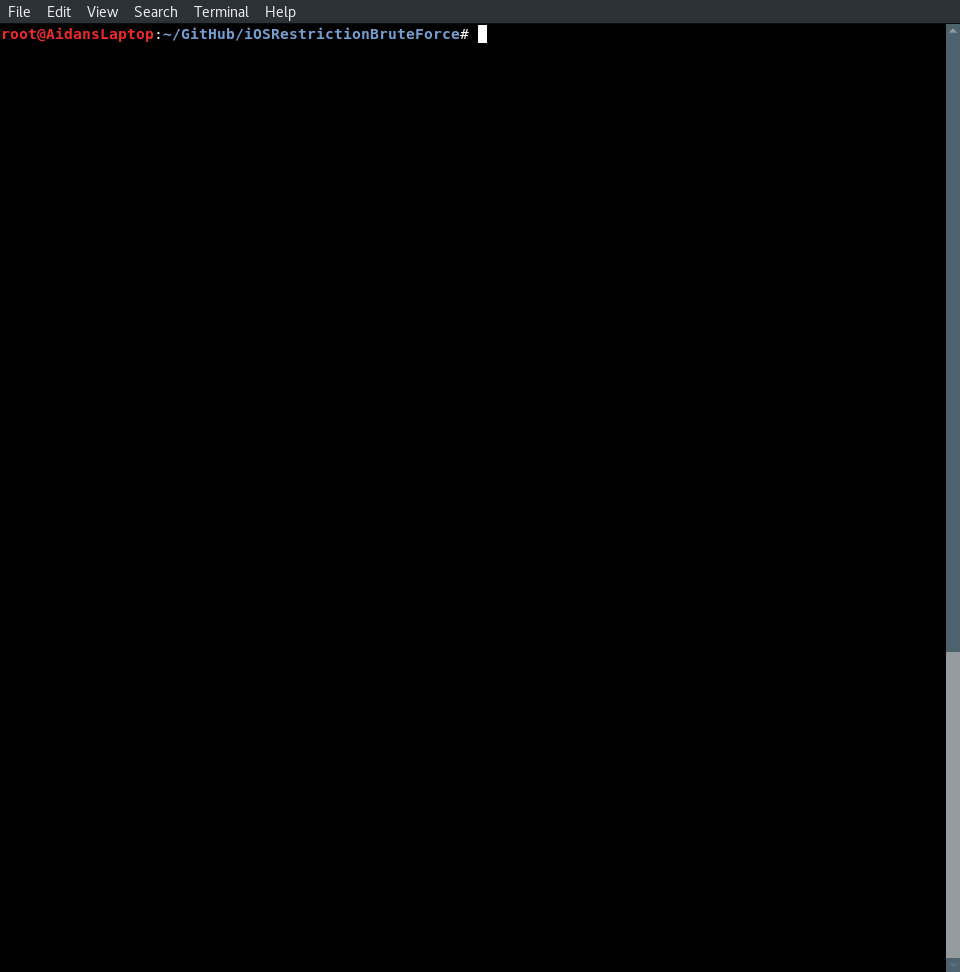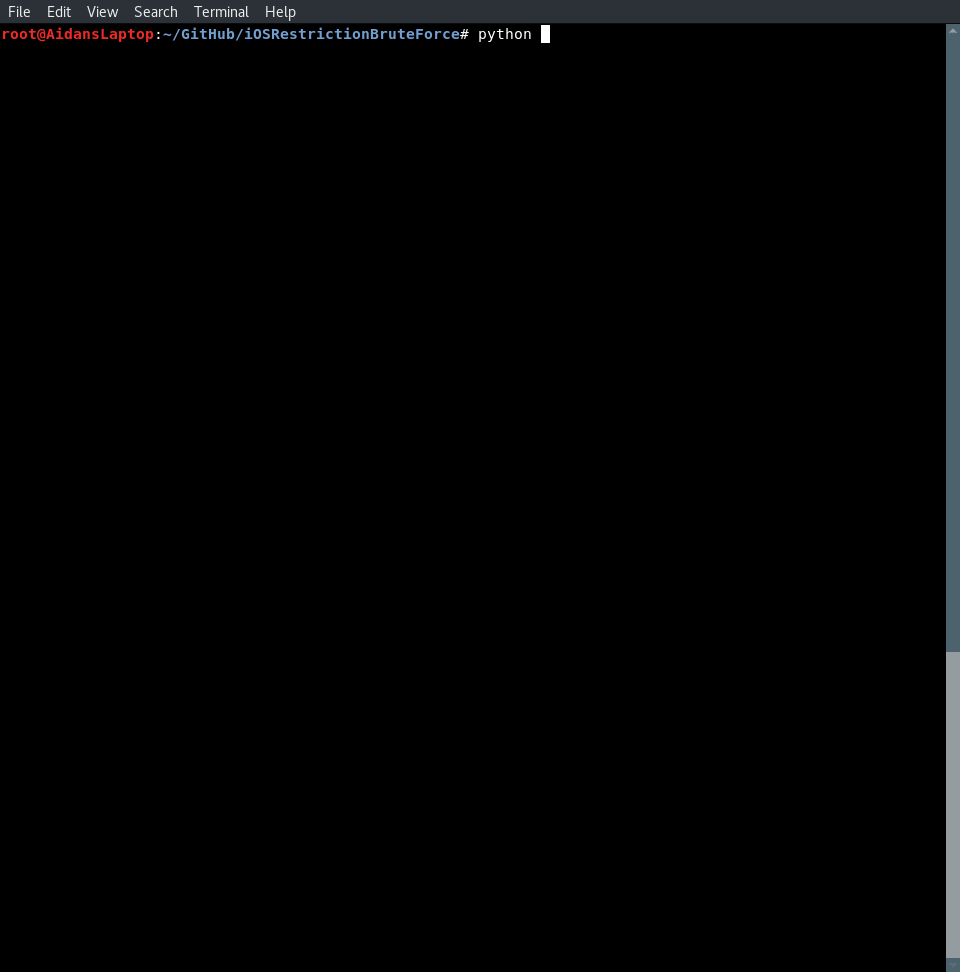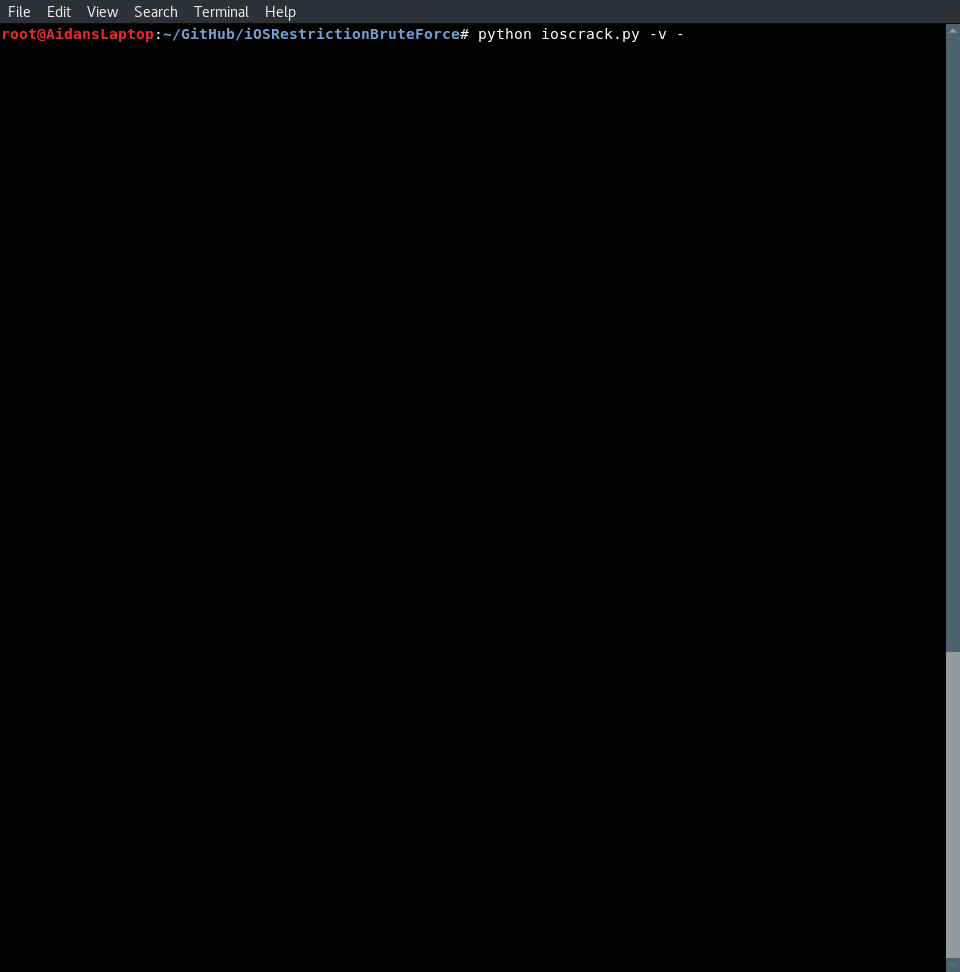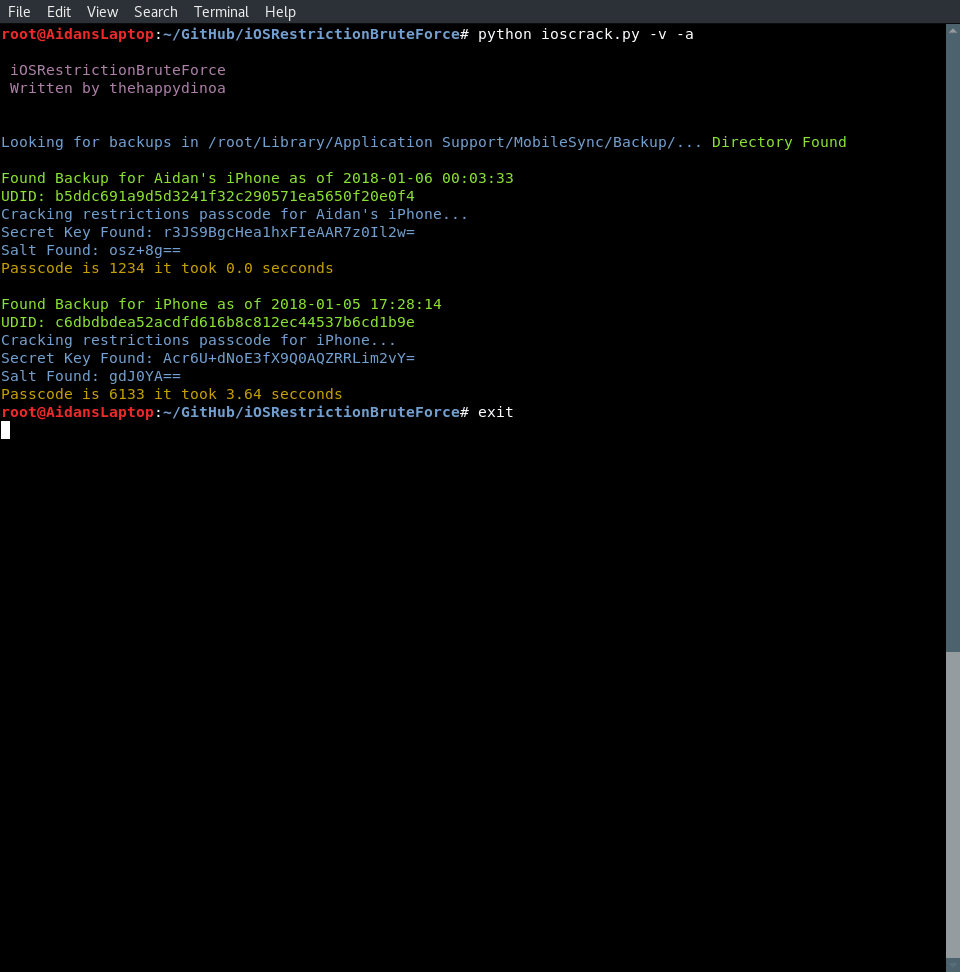
  3. Esegui ioscrack.py

    python ioscrack.py
    

GIF

Come Funziona

Si ottiene forzando l'hash pbkdf2 con la mia funzione lambda usando Passlib

  1. Prova i primi 20 PIN a quattro cifre

  2. Prova i compleanni tra 1000 e (50 anni nel futuro)

  3. Forza bruta i PIN da 1 a 9999

  4. Aggiunge i PIN riusciti a un database locale

Come Proteggersi

  1. Crittografa i backup

  2. Esegui il backup solo su computer fidati

Note

Potresti avere problemi ad accedere a ~/Library/Application\ Support/MobileSync/Backup/ su macOS Mojave e versioni successive poiché SIP (System Integrity Protection) impedisce l'accesso programmatico a quella cartella. Il modo per aggirare il problema è copiare la cartella Backup dal percorso sopra nella cartella iOSRestrictionBruteForce, quindi esegui python ioscrack.py -b Backup. Oppure esegui python ioscrack.py --mojave

Contribuire

Migliori modi per contribuire

  • Metti una stella su GitHub - se lo usi e ti piace, per favore almeno metti una stella :)
  • Promuovi
  • Apri issue
  • Invia correzioni e/o miglioramenti tramite Pull Requests
  • Aggiungi alla wiki

Promotion

Ti piace il progetto? Per favore supportalo per garantirne lo sviluppo continuo:

  • Metti una stella a questo repo su GitHub

  • Seguimi

    • Twitter
    • GitHub

Riconoscimenti

  • yuejd

LICENZA

Licenza MIT

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →