
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
composer-CVE-2026-40261-CVE-2026-40176-PoC — Prova di concetto che dimostra le vulnerabilità di iniezione di comandi nel driver Perforce di Composer, con due vettori di attacco e test basati su Docker. | Kitploit
Strumenti/GitHubGitHub/terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebCommand and ControlApprendimento e Formazione
GitHubterminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc

composer-CVE-2026-40261-CVE-2026-40176-PoC

Prova di concetto che dimostra le vulnerabilità di iniezione di comandi nel driver Perforce di Composer, con due vettori di attacco e test basati su Docker.

Vedi Repository
2397 mesi faNon ancora revisionato
Condividi

[!CAUTION] QUESTO REPOSITORY CONTIENE CODICE PROOF-OF-CONCEPT PER LE VULNERABILITÀ CVE-2026-40261 E CVE-2026-40176 IN COMPOSER.

[!CAUTION] IL CODICE È DESTINATO SOLO A SCOPI EDUCATIVI E DI TEST.

[!CAUTION] NON UTILIZZARE QUESTO CODICE IN AMBIENTI DI PRODUZIONE O CONTRO SISTEMI SENZA LA DOVUTA AUTORIZZAZIONE.

[!CAUTION] ASSICURARSI SEMPRE DI AVERE IL PERMESSO PRIMA DI TESTARE QUALSIASI VULNERABILITÀ DI SICUREZZA.

Panoramica

Questo repository dimostra due vulnerabilità in Composer relative all'iniezione di comandi tramite il driver VCS Perforce.

Esistono tre vettori di attacco:

  1. VETTORE 1 — iniezione tramite 'url' (diventa -p ). Il vecchio codice non sanificava il valore dell'URL durante la costruzione della stringa di comando per il driver Perforce.
  2. VETTORE 2 — iniezione tramite 'p4user' (diventa -u ). Il vecchio codice aggiungeva il valore utente direttamente nella stringa di comando.

Dettagli del PoC

I file composer.json.vector1 e composer.json.vector2 contengono i payload per ciascuno dei due vettori. Ogni payload è progettato per eseguire un comando che crea un file nella directory /tmp, dimostrando l'avvenuta iniezione di comandi.

Utilizzo

Per testare le vulnerabilità, puoi seguire i seguenti passaggi. Assicurati di avere Docker installato sul tuo sistema per eseguire il container Composer.

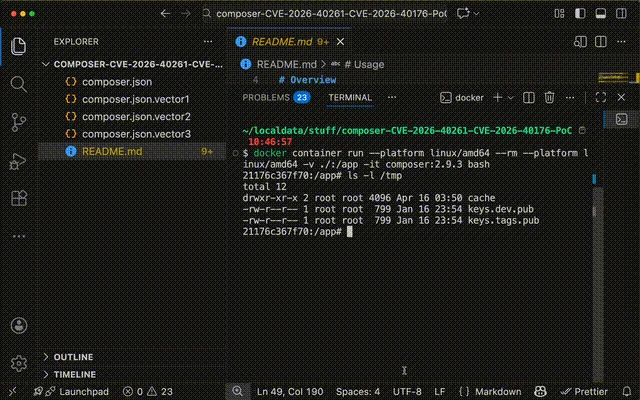
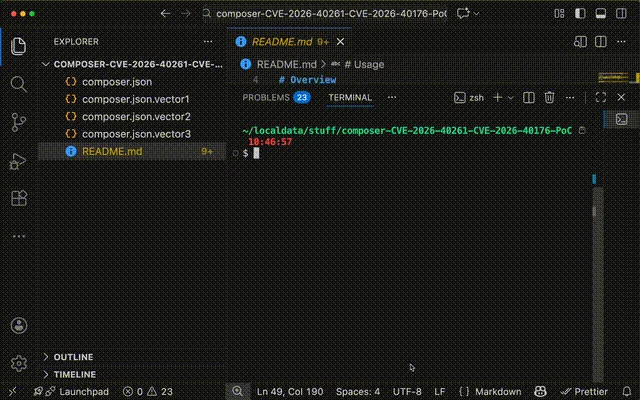
1. Specifica quale vettore vuoi testare utilizzando il corrispondente file composer.json.

Ad esempio, per testare il VETTORE 1, copia composer.json.vector1 in composer.json eseguendo:

cp composer.json.vector1 composer.json
Step-1

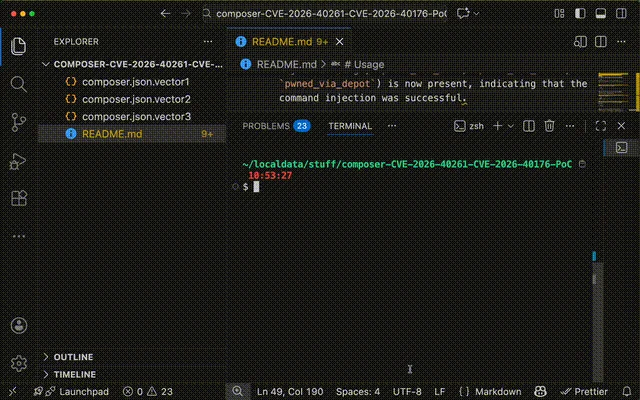
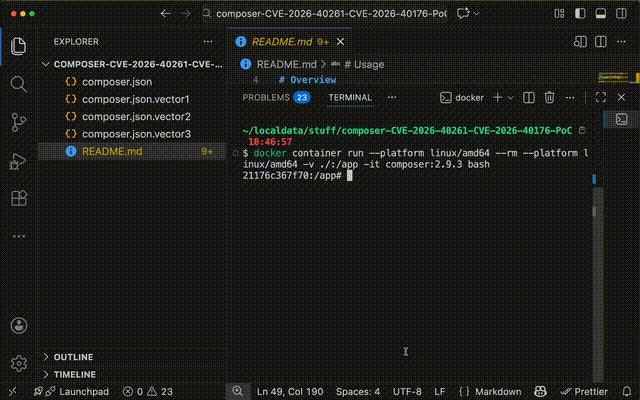
2. Esegui il container Composer con la versione vulnerabile di Composer che include il driver Perforce vulnerabile.

Ad esempio, utilizzando la versione 2.9.3 di Composer (vulnerabile sia a CVE-2026-40261 che a CVE-2026-40176):

docker container run --rm --platform linux/amd64 -v ./:/app -it composer:2.9.3 bash
Step-2

3. All'interno del container, verifica che il file PoC non sia presente prima di eseguire il comando:

ls -l /tmp/

Ci si aspetta di vedere che il file creato dall'iniezione di comandi (ad es., pwned_via_url o pwned_via_user) non sia presente.
Step-3

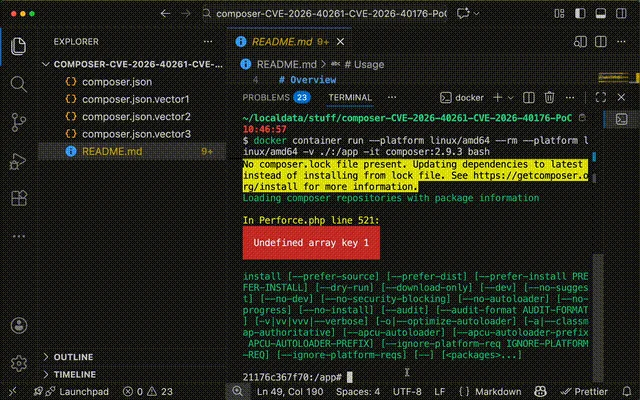
4. All'interno del container, esegui il comando Composer per attivare la vulnerabilità:

composer install --prefer-dist

Step-4

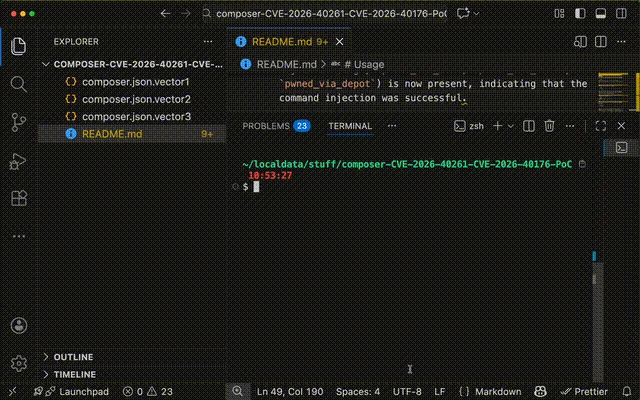
5. Verifica che il payload sia stato eseguito controllando la presenza del file creato dall'iniezione di comandi:

ls -l /tmp/

Ci si aspetta di vedere che il file creato dall'iniezione di comandi (ad es., pwned_via_url o pwned_via_user) sia ora presente, indicando che l'iniezione di comandi è riuscita.

Step-5

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →