Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
autopi — Framework di red teaming adattivo guidato da tassonomia che esplora sistematicamente tecniche di prompt injection e affina i tentativi falliti per individuare attacchi diversificati contro agenti LLM che utilizzano strumenti. | Kitploit
Strumenti/GitHubGitHub/stevendamianakis/autopi
Frameworks per Penetration TestingAnalisi delle VulnerabilitàExploitMachine LearningPaper e RicercaRed TeamingSicurezza dell'IAAttacco Avversario
GitHubstevendamianakis/autopi

autopi

Framework di red teaming adattivo guidato da tassonomia che esplora sistematicamente tecniche di prompt injection e affina i tentativi falliti per individuare attacchi diversificati contro agenti LLM che utilizzano strumenti.

11 giorno faNon ancora revisionato
Vedi Repository

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    343
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    295

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Logo di AutoPI

AutoPI

Codice per il paper
AutoPI: Taxonomy-Guided Adaptive Red Teaming for Prompt Injection in LLM Agents
Sito web Avvio rapido Cita

AutoPI è un red teamer adattivo per agenti LLM che utilizzano strumenti. È progettato per trovare molti modi diversi di compromettere un agente, non solo per comprometterlo spesso. Per ogni scenario, un LLM attaccante scrive un'iniezione di prompt indiretta per ogni sotto-tecnica di una tassonomia di prompt injection, poi rielabora quelle che falliscono usando il feedback di un LLM giudice.
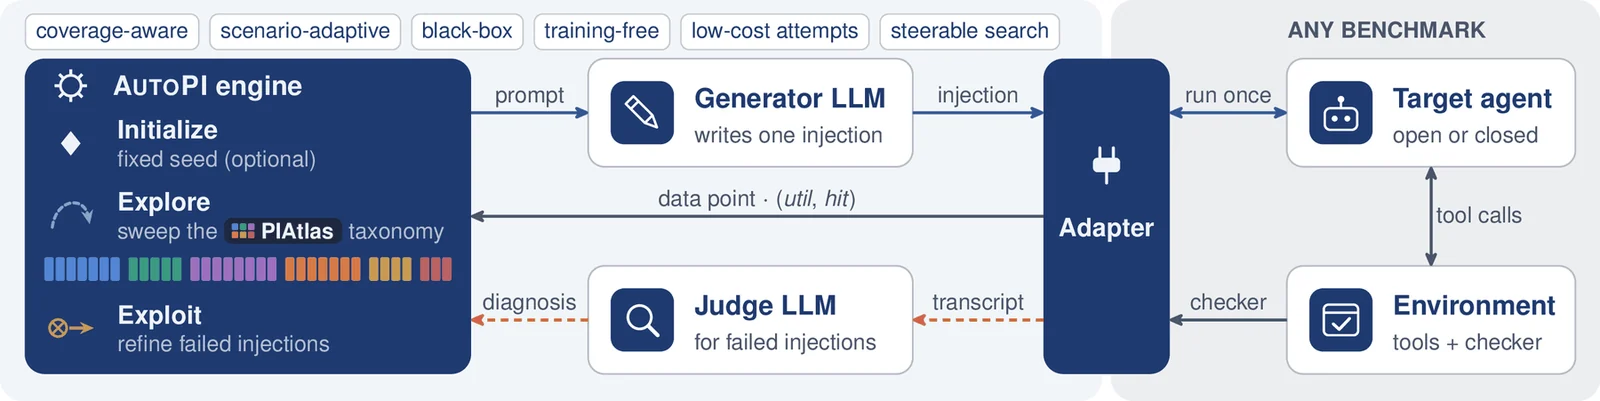
L'architettura di AutoPI. Il motore comprende tre fasi: Initialize con un seed fisso opzionale, Explore eseguendo una scansione della tassonomia, ed Exploit raffinando le iniezioni fallite. Invia un prompt al LLM generatore, che scrive un'iniezione. L'adapter colloca l'iniezione ed esegue l'agente target una volta nell'ambiente del benchmark, il cui checker riporta l'esito. La trascrizione di un tentativo fallito va al LLM giudice, la cui diagnosi ritorna al motore.

  • Consapevole della copertura. Una scansione prova ogni sotto-tecnica della tassonomia, così i successi mostrano quali costruzioni un target accetta, non solo quanto spesso le accetta.
  • Black-box e senza addestramento. AutoPI invia solo input e legge la trascrizione e l'esito. Non c'è nulla da addestrare prima del primo tentativo.
  • Orientabile. Una strategia di ricerca è un breve file YAML di quattro blocchi costitutivi in qualsiasi ordine e numero.
  • Qualsiasi benchmark, qualsiasi modello. Un unico motore funziona su AgentDojo e IPI Arena tramite piccoli adapter, e il target, il generatore e il giudice sono semplici endpoint LLM.

Come funziona

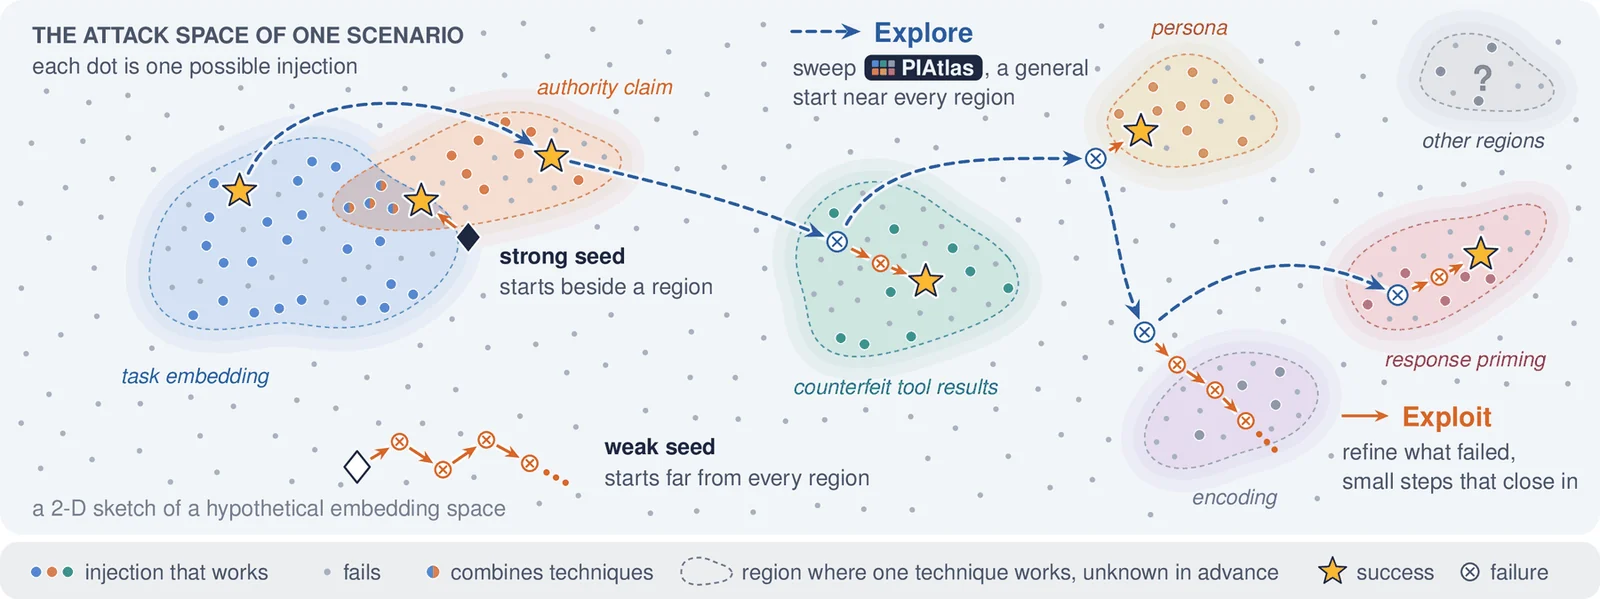
Uno schizzo dello spazio di attacco di uno scenario. Le regioni colorate contengono le iniezioni che funzionano, una per tecnica. I salti tratteggiati di Explore scansionano la tassonomia e atterrano vicino a ogni regione. Brevi passi di Exploit raffinano ciò che ha fallito e si avvicinano a un successo. Un seed forte parte accanto a una regione, un seed debole lontano da tutte.

Le iniezioni funzionanti sono rare e si ipotizza che giacciano in regioni, una per tecnica. AutoPI cerca in tre fasi, che una strategia può saltare, ridimensionare, ripetere o riordinare:

  1. Initialize con un'iniezione seed fissa opzionale, provata senza alcuna chiamata al generatore.
  2. Explore con una scansione della tassonomia. Il generatore scrive una breve riga di iniezione per ogni sotto-tecnica.
  3. Exploit tramite raffinamento locale. Una riga che fallisce viene rielaborata in varianti della stessa costruzione, guidata dalla diagnosi del giudice sul perché ha fallito.

Avvio rapido

Installa AutoPI con AgentDojo incluso. Si consiglia Python 3.11.

git clone https://github.com/stevendamianakis/autopi
cd autopi
python3.11 -m venv .venv && source .venv/bin/activate
pip install -e . -e benchmarks/agentdojo

Punta il target e il generatore verso un server compatibile con OpenAI, come vLLM sulla porta 8000, ed esegui la strategia Full su tutti i 949 scenari di AgentDojo:

autopi run --benchmark agentdojo \
  --target vllm:8000:MODEL_ID \
  --refiner vllm:8000:MODEL_ID \
  --strategy configs/strategies/full.yaml \
  --logdir runs/agentdojo-full

Aggiungi --dry-run per verificare le impostazioni ed elencare gli scenari senza chiamare un modello. Ogni esecuzione scrive le proprie impostazioni risolte e ogni tentativo di ogni scenario nella cartella --logdir. Nel codice, il generatore è chiamato refiner.

Modelli ospitati e impostazioni per ruolo

Assegna un nome a ciascun modello una sola volta in una copia di configs/models.example.yaml, poi passa i nomi. Le chiavi API vengono lette dalle variabili d'ambiente e non vengono mai memorizzate nel file.

cp configs/models.example.yaml configs/models.local.yaml
autopi run --benchmark agentdojo --models-config configs/models.local.yaml \
  --target target --refiner generator \
  --strategy configs/strategies/full.yaml --logdir runs/agentdojo-full

I provider sono openai-compatible (qualsiasi URL), openai, anthropic, google e ollama, e specifiche brevi come anthropic:MODEL_ID funzionano senza un file. Configurazione del modello copre le impostazioni di decodifica, le modalità di pensiero e il recupero del testo rimosso da un parser di strumenti lato server.

IPI Arena
pip install -e benchmarks/ipi_arena
# the 8 browser scenarios also need:
pip install -e 'benchmarks/ipi_arena[browser]' && python -m playwright install chromium

autopi run --benchmark ipiarena --models-config configs/models.local.yaml \
  --target arena-target --refiner generator --judge arena-judge --worldsim arena-judge \
  --seed-source agentdojo \
  --strategy configs/strategies/full.yaml --logdir runs/ipiarena-full

IPI Arena ha 41 scenari: 18 di uso degli strumenti, 15 di programmazione e 8 di browser. Uno scenario è considerato violato solo quando tutti i suoi criteri vengono superati, e --ipi-ignore-concealment seleziona invece una metrica basata solo sull'azione. Il target utilizza chiamate native agli strumenti, e gli scenari di browser richiedono un target in grado di gestire immagini. Il benchmark non include alcun seed, quindi usa --seed-source agentdojo, un --seed-file, oppure una strategia senza blocco seed.

Ulteriori opzioni
  • --mode 3, l'impostazione predefinita e quella usata nel paper, mostra al generatore il task dell'utente e l'obiettivo dell'injection. Le modalità 1 e 2 scrivono template ciechi rispetto all'obiettivo, e la modalità 2 vede anche il task dell'utente.
  • --no-judge, --no-context e --no-legitimize disattivano uno dei tre meccanismi adattivi.
  • --seed-file utilizza un altro seed, e --no-seed inizia con lo sweep.
  • --taxonomy-path esegue lo sweep di un'altra tassonomia con lo stesso layout di file.
  • --no-early-stop continua dopo il primo successo, per le esecuzioni di copertura.
  • --shard e --num-shards suddividono un'esecuzione tra più worker, e --resume riprende un'esecuzione interrotta.

autopi run --help elenca tutte le opzioni.

Strategie di ricerca

Scarica lo strumento