
 soxoj/telegram-bot-dumper
Esegui il dump di un bot Telegram. Esploralo come Telegram Web. Strumento CLI forense con interfaccia web

Facile dump di tutto ciò che riguarda un bot Telegram.
Input: solo il token del bot.
Output: nome e informazioni del bot, cronologia testuale e media di tutte le chat, informazioni e foto degli utenti del bot.
Questa è un'implementazione in Python.
🚀 Versione Golang veloce di ScBoln.
📖 Documentazione completa: https://telegram-bot-dumper.readthedocs.io
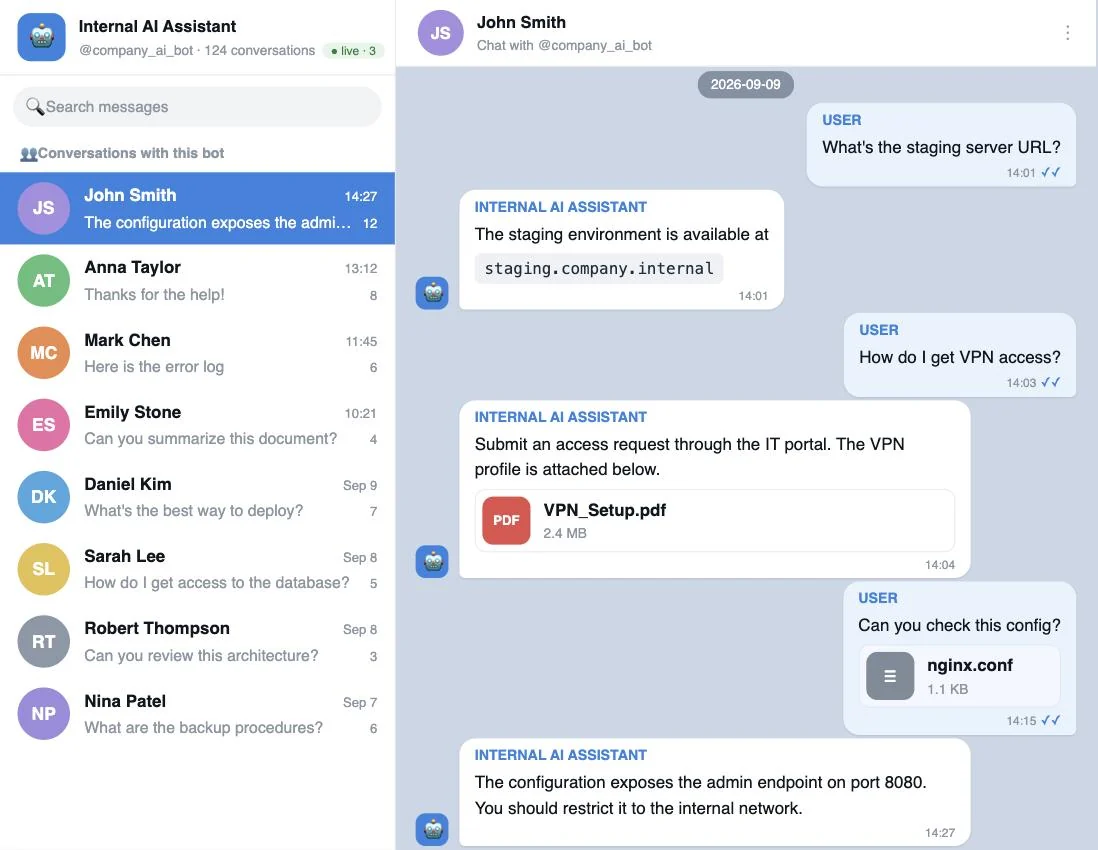
Un'interfaccia browser in stile Telegram Web per un dump: elenco delle chat, cronologia completa dei messaggi con media inline, profili utente con carosello di foto e ricerca globale su tutte le conversazioni contemporaneamente. È supportata la modalità live: esegue il dumper in background e trasmette i nuovi messaggi al browser in tempo reale.
Apri una conversazione e scegli Download chat per salvarne la cronologia, i media e le
foto come dump_<bot_id>_<chat_id>.zip. L'archivio mantiene la struttura di directory <bot_id>/<chat_id>/
ed esclude le altre chat e i file a livello di bot.
Caso d'uso — pentesting di un token di bot trapelato. I token dei bot Telegram saltano fuori continuamente durante un incarico — hard-coded in un'app mobile/desktop, committati in un repository, oppure presenti in un log CI, in un file di configurazione o in un bundle lato client. Di per sé un token sembra una vulnerabilità di bassa gravità; caricarlo qui mostra il reale raggio d'impatto. Per un bot interno (support desk, helper IT/DevOps, assistente AI) si tratta di tutte le conversazioni dei dipendenti con esso — hostname interni, profili VPN, credenziali e dettagli dell'infrastruttura — consultabili e ricercabili, così puoi delimitare l'impatto e documentare la vulnerabilità nel tuo report.
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" soxoj/telegram-bot-dumper-web
docker compose up --build # builds and serves on http://127.0.0.1:8010
pip install -r requirements.txt
python webapp/server.py        # serves dumps from the repository folder on :8010
./run-viewer.sh                # live mode + dumping new bots, API_ID/API_HASH from .env
Apri http://127.0.0.1:8010 e incolla il token del bot per aprire il suo dump: deve corrispondere al token salvato nel bot.json di quel dump. La visualizzazione in sola lettura non richiede credenziali API. La modalità live richiede inoltre API_ID/API_HASH da my.telegram.org, passati tramite l'ambiente — mai incorporati nell'immagine:
# one-off container
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... soxoj/telegram-bot-dumper-web

# or with docker compose: put them in a local .env (see .env.example)
cp .env.example .env && $EDITOR .env && docker compose up
Le variabili d'ambiente PORT e HOST sovrascrivono i valori predefiniti (8010, 127.0.0.1).
Per impostazione predefinita il viewer apre solo i bot che hanno già un dump. Avvialo con --allow-new-dumps (ALLOW_NEW_DUMPS=1 in Docker) e un token ancora privo di dump viene verificato con Telegram, riceve la sua cartella e bot.json, e la modalità live riversa l'intera cronologia direttamente nel browser. Questo richiede API_ID/API_HASH.
Chiunque possa aprire la pagina può quindi far estrarre al tuo server qualsiasi bot sotto il tuo API_ID, perciò il viewer rifiuta di avviarsi con questo flag attivo su un HOST non loopback. In Docker HOST è sempre 0.0.0.0 all'interno del container, quindi aggiungi ALLOW_PUBLIC=1 (--allow-public) e mantieni tu stesso la porta su loopback:
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... -e ALLOW_NEW_DUMPS=1 -e ALLOW_PUBLIC=1 \
  soxoj/telegram-bot-dumper-web
--down / --start-from-id).--listen-only): riceve nuovi messaggi in tempo reale e offre di eseguire il dump della cronologia verso il basso a partire dal primo id osservato.[from:USER][group:CHAT]. I messaggi diretti in uscita del bot sono contrassegnati con [to:USER].--listen-only li eseguirà il dump in tempo reale. Con la modalità privacy abilitata (impostazione predefinita) il bot vede solo comandi, menzioni e risposte.requirements.txt per la versione bloccata)API_ID e API_HASHpip install -r requirements.txt
# Telegram API credentials from https://my.telegram.org (read from the environment)
export API_ID=123456
export API_HASH=abc...
Percorre gli id da 1 a ∞ verso l'alto in batch da 200, scaricando ogni messaggio, tutti i media e tutte le foto del profilo utente. Per impostazione predefinita, il dumper continua ad ascoltare i nuovi messaggi in arrivo dopo il completamento del dump. Per uscire immediatamente dopo il dump della cronologia (ideale per script e cron job), passare --no-listen.
./dumper.py --token 12345678:ABCe2rPVteUWZ7wLeCqCb3CH3ilUY_fLabc
Per un bot attivo la risalita verso l'alto incontra un lungo tratto di vecchi id eliminati (cancellati/scaduti) e si arrende. Scendere a partire dall'id più recente è molto più produttivo. --down sonda automaticamente il limite superiore (potenze di 10 fino a 10⁹) e parte dall'id non vuoto più alto che trova:
./dumper.py --token TOKEN --down
Nota. Telegram non conserva la cronologia dei messaggi dei bot per sempre. Empiricamente, solo gli ultimi poche centinaia di migliaia di messaggi rimangono accessibili — nei nostri test un bot molto attivo esponeva circa gli ultimi 500K messaggi prima che
messages.getMessagesiniziasse a restituire soloMessageEmptyper gli id più vecchi. Se il tuo bot ha storicamente elaborato più traffico di così, la cronologia più vecchia è semplicemente scomparsa lato server e nessun flag potrà recuperarla.
Se conosci già un id di messaggio recente (ad esempio uno che hai visto in tempo reale), puoi saltare la sonda e partire esattamente da esso:
./dumper.py --token TOKEN --start-from-id 11922524
Non scaricare nulla; osserva semplicemente ciò che arriva. Al primo messaggio in arrivo lo script proporrà di avviare un dump verso il basso a partire da quell'id:
./dumper.py --token TOKEN --listen-only






