Toolkit di livello enterprise per l'audit e la migrazione di infrastrutture legacy verso la crittografia post-quantistica (PQC) ibrida.



Un toolkit di migrazione alla crittografia post-quantistica per Nginx e OpenSSH.
QSM è un toolkit open-source che verifica le configurazioni crittografiche legacy e le migra verso la crittografia post-quantistica (PQC) ibrida. Prende di mira il vettore di minaccia "Harvest Now, Decrypt Later" (HNDL) simulando l'impatto dell'Algoritmo di Shor e automatizzando le migrazioni ibride su sistemi basati su Debian.
⚠️ Principio architetturale rigoroso: QSM non consente mai un deployment puramente post-quantistico. Tutte le operazioni impongono un Paradigma Ibrido che combina algoritmi classici e PQC (ECDSA P-256 + ML-DSA-65 per l'autenticazione; X25519 + ML-KEM-768 per lo scambio di chiavi).
QSM è un proof-of-concept funzionale, non uno strumento di produzione certificato. Si prega di leggere attentamente questa sezione prima di affidarsi ad esso in ambienti critici.
Il comando --simulate utilizza un modello analitico semplificato per la stima
delle risorse dell'Algoritmo di Shor — non un circuito quantistico compilato:
O(bits³)logical_qubits × 1000 (ipotesi di surface code)Questo produce stime di ordine di grandezza, non previsioni precise. I requisiti reali di risorse di un CRQC dipendono dalla profondità del circuito, dalla fedeltà delle porte, dall'overhead di correzione degli errori e dall'architettura hardware. Questi restano ambiti di ricerca attivi.
Le cifre prodotte in output (ad es., "~99 giorni per ECC-256") rappresentano un limite inferiore teorico sotto le ipotesi dichiarate, non una misurazione su alcuna macchina esistente. Oggi non esiste alcun Cryptographically Relevant Quantum Computer (CRQC).
Il comando --migrate modifica i file di configurazione per iniettare suite di
cifratura ibride. Non:
liboqs o oqs-providerÈ necessario assicurarsi che oqs-provider sia installato e caricato affinché i
nomi delle suite di cifratura iniettati vengano riconosciuti. Testare tutte le
migrazioni in un ambiente non di produzione prima dell'uso.
QSM è stato verificato su:
tests/)Non è stato sottoposto a stress test su larga scala, sotto carico o in ambienti diversificati. Trattarlo come un'implementazione di riferimento e adattarlo alla propria infrastruttura.
QSM è allineato agli standard NIST finalizzati:
| FIPS | Algoritmo | Utilizzo in QSM |
|---|---|---|
| FIPS 203 | ML-KEM | Scambio di chiavi (ML-KEM-768) |
| FIPS 204 | ML-DSA | Autenticazione (ML-DSA-65) |
Terminologia: "Kyber" e "Dilithium" erano i nomi in codice pre-standard utilizzati durante la competizione NIST. Gli standard finalizzati utilizzano rispettivamente ML-KEM e ML-DSA. QSM utilizza ovunque i nomi standardizzati.
QSM è progettato per funzionare in modo adattivo in diversi ambienti:
liboqs per applicare patch ai livelli di configurazione in modo atomico con
logica di rollback verificata tramite checksum.# Clone and enter the vault
git clone https://github.com/soufianecyber/Quantum-Safe-Migration
cd Quantum-Safe-Migration
# Initialize virtual environment
python3 -m venv venv
source venv/bin/activate
# Install dependencies
pip install -r requirements.txt
python3 qsm.py --preflight
# 1. Run Quantum Attack Simulation on target assets
python3 qsm.py --simulate --target example.com
python3 qsm.py --simulate --keyfile ./test_legacy_key.pem

# 2. Preview Hybrid Migration Block (Safe Dry-Run)
python3 qsm.py --migrate --target nginx --config ./dummy_nginx.conf --dry-run

# 3. Apply Production Migration (Requires Sudo)
sudo venv/bin/python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf
sudo venv/bin/python3 qsm.py --migrate --target sshd --config /etc/ssh/sshd_config

# 4. Atomic Rollback Checksum Restoration
sudo venv/bin/python3 qsm.py --rollback --target /etc/nginx/nginx.conf
sudo python3 qsm.py --preflight
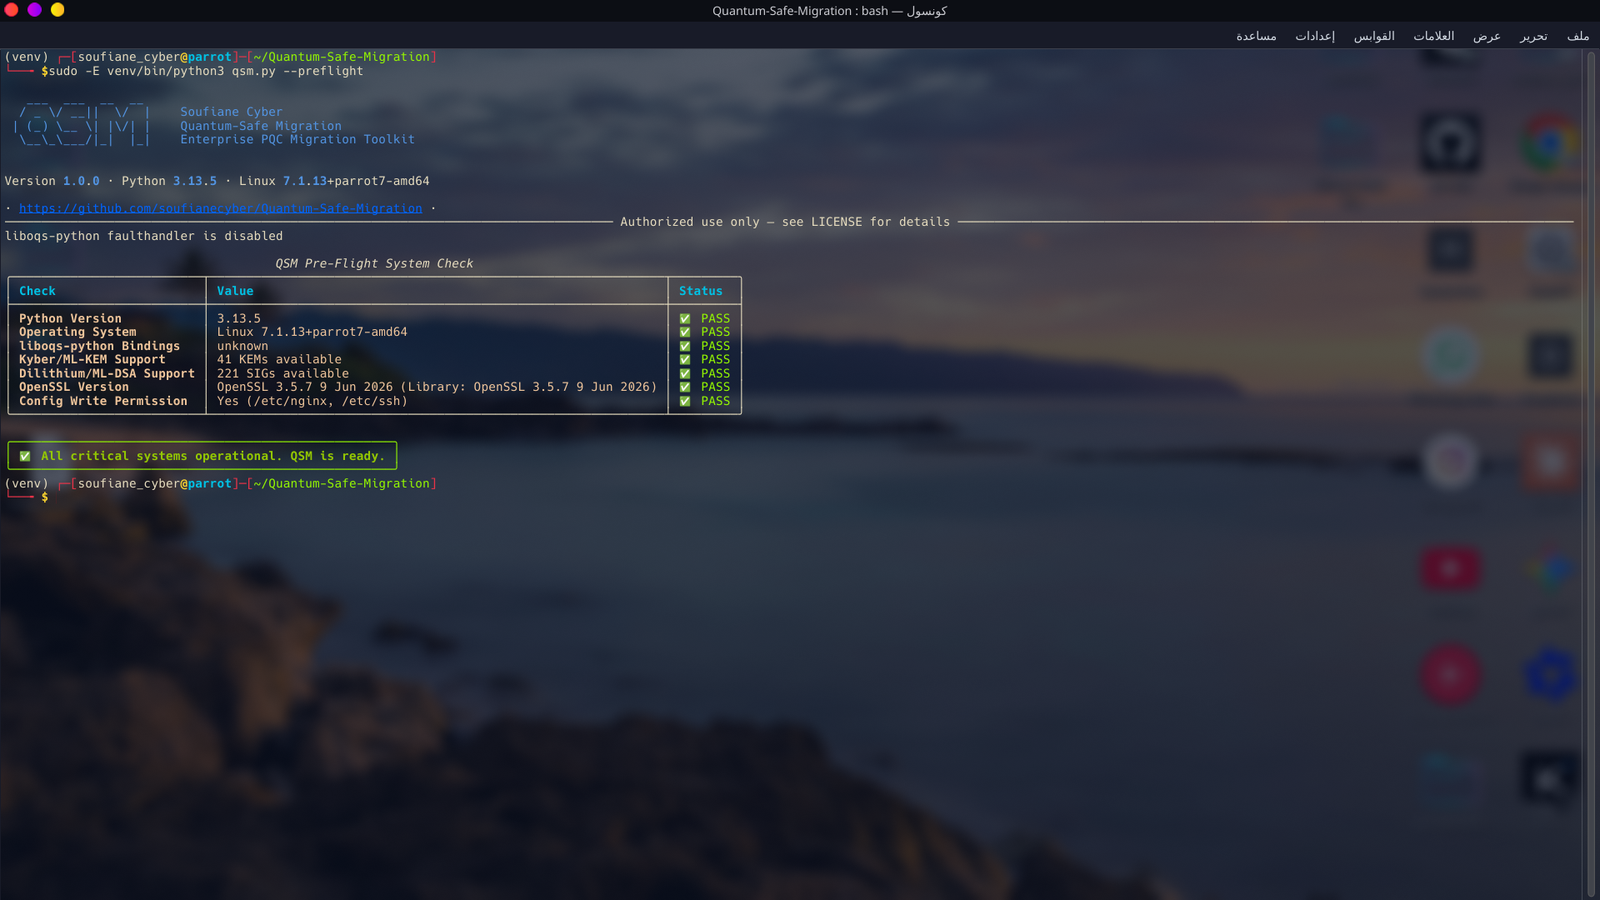
Verifica la versione di Python, i binding liboqs, la disponibilità di ML-KEM/ML-DSA e OpenSSL.
python3 qsm.py --simulate --target google.com
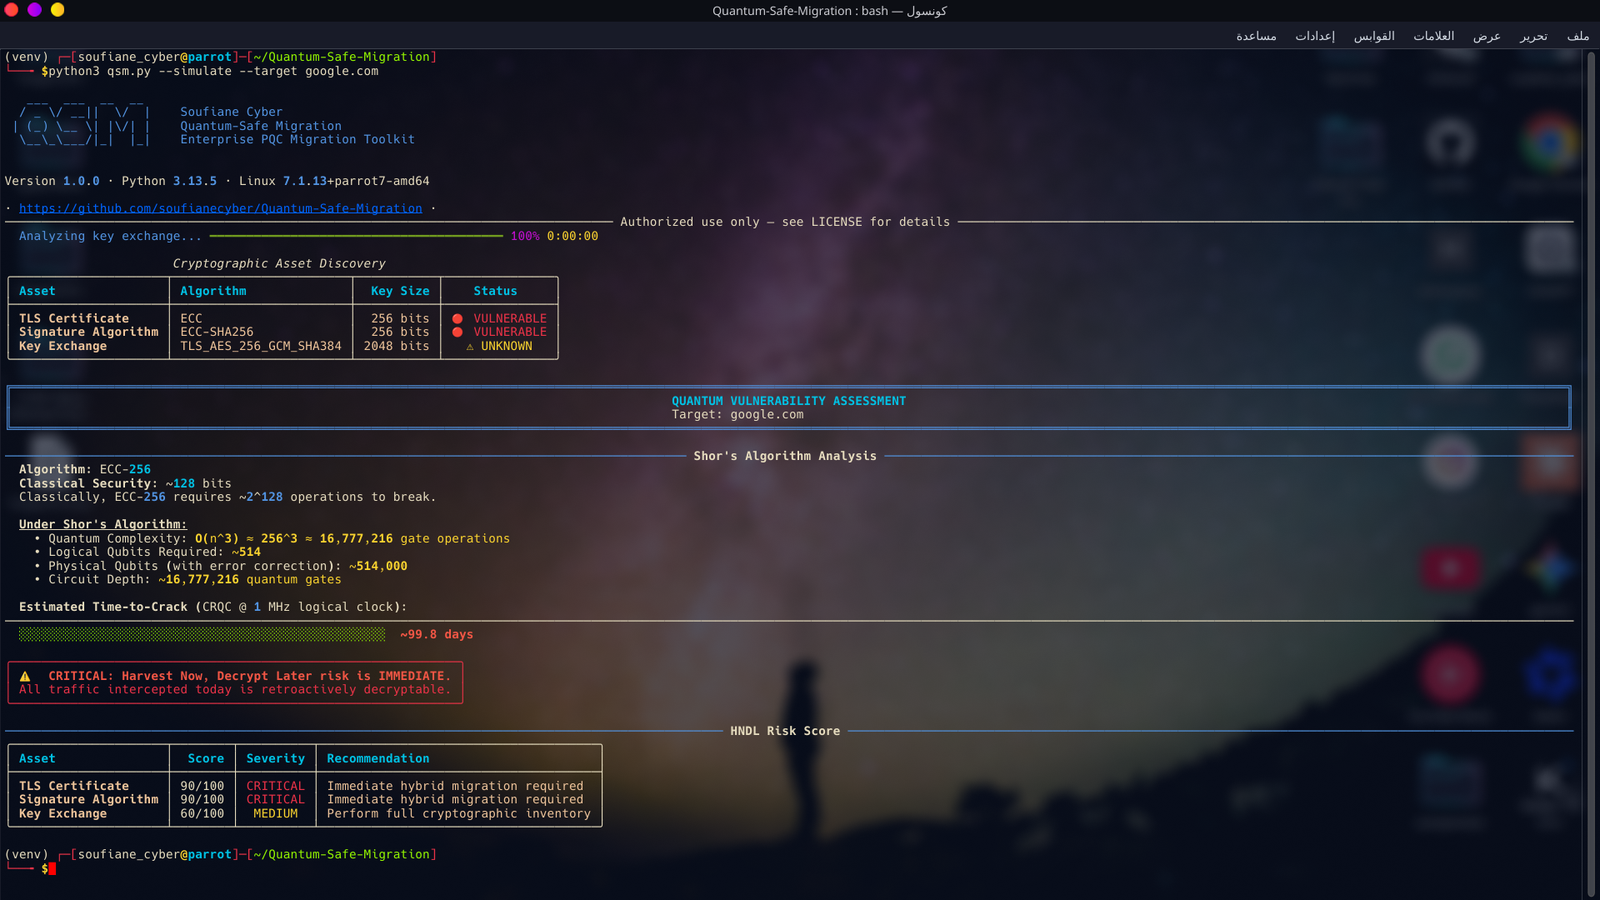
Rileva ECC-256 su google.com e calcola il tempo di crack con l'Algoritmo di Shor.
sudo python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf --dry-run
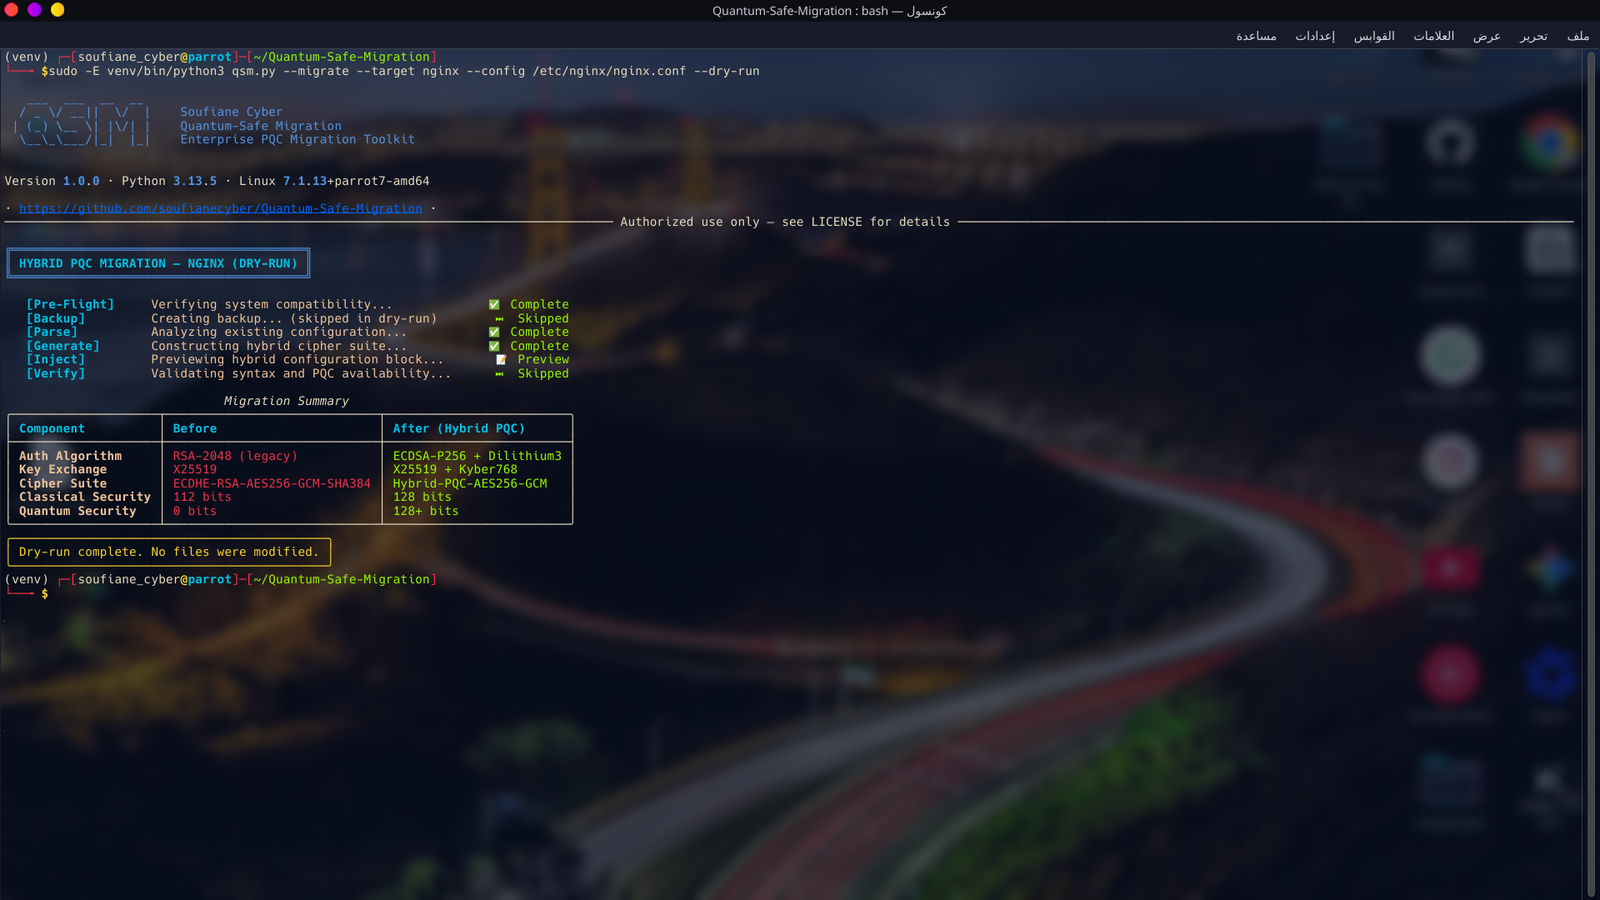
Anteprima dell'iniezione della suite di cifratura ibrida — nessun file modificato.
Distribuito sotto Licenza MIT. Consulta LICENSE per i dettagli.
Dichiarazione di non responsabilità: questo toolkit è realizzato esclusivamente per scopi di test autorizzati e di verifica della migrazione dell'infrastruttura.
Soufiane Cyber