
 smaranchand/bucky
Bucky (Uno strumento automatico di scoperta di bucket S3)


Bucky scopre passivamente i bucket AWS S3, mentre navighi, e li verifica alla ricerca di misconfigurazioni. È composto da due parti: un addon per il browser e un motore backend.
L'addon osserva le richieste che una pagina effettua verso *.amazonaws.com e analizza anche il markup
della pagina, così individua i bucket i cui URL compaiono solo all'interno di un bundle JavaScript o
vengono inseriti dopo il caricamento. Questo è il motivo per cui farlo in un browser anziché con un crawler:
vede pagine autenticate, contenuti di single-page-app e asset per-tenant che uno
scanner esterno non raggiunge mai.
Il backend sonda ogni bucket prima in sola lettura — se esiste, se i suoi contenuti sono elencabili
pubblicamente, se gli oggetti sono leggibili pubblicamente, se riflette origini CORS arbitrarie e se è
un riferimento pendente che potrebbe essere preso in carico. Poi tenta automaticamente la prova di
scrittura proof-of-concept su qualsiasi bucket esistente, caricando bucky.txt come prova.
La fase di sola lettura viene eseguita per prima perché stabilisce la regione del bucket e se è reale — entrambe informazioni necessarie al test di scrittura — e perché produce risultati sui bucket che rifiutano le scritture.
La scrittura automatica è attiva per impostazione predefinita. Bucky carica un file sui bucket che scopre mentre navighi, il che includerà host che non rientrano nell'ambito di ciò che stai testando. Imposta
BUCKY_AUTO_WRITE=falsein.envper sondare in sola lettura e attivare le scritture manualmente dalla dashboard.
Video di presentazione: https://vimeo.com/444442588
git clone https://github.com/smaranchand/bucky.git
cd bucky
make install
Modifica .env con le tue credenziali AWS e le impostazioni di autenticazione:
AWS_ACCESS_KEY_ID=YOUR_AWS_KEY
AWS_SECRET_ACCESS_KEY=YOUR_SECRET
AWS_REGION=us-east-1
BUCKY_AUTH_USER=admin
BUCKY_AUTH_PASS=changeme
BUCKY_API_TOKEN=changeme
Inizializza il database:
make reset
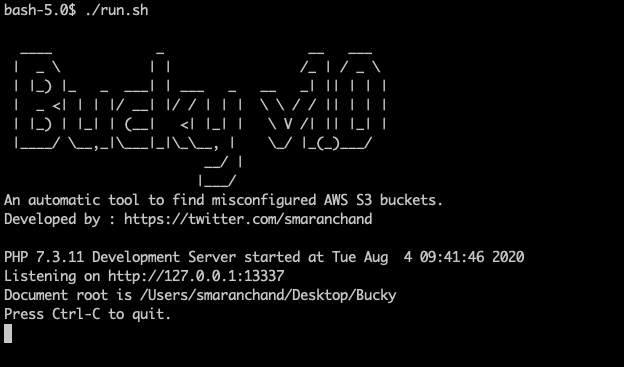
Avvia il motore backend:
make serve
La dashboard è in esecuzione su http://127.0.0.1:13337 (protetta da HTTP Basic Auth).
make service
Installa un agente launchd che avvia Bucky a ogni login e lo riavvia se
si blocca. Si associa solo a 127.0.0.1, quindi nulla al di fuori della macchina può raggiungerlo.
make service-status    # is it installed and responding?
make service-stop      # stop it (survives until next login)
make service-remove    # uninstall the agent entirely
Si tratta di un LaunchAgent anziché di un LaunchDaemon per scelta progettuale: Bucky legge .env dal
repository e deve essere eseguito come te, non come root. Ciò significa che si avvia al login, non al boot
vero e proprio. I log vanno in logs/service.log.
Nota che con BUCKY_AUTO_WRITE=true questo significa che Bucky è in esecuzione e tenta caricamenti
su ogni bucket che scopre, continuamente, in background. È il comportamento previsto, ma vale la pena
esserne consapevoli prima di installarlo come servizio.
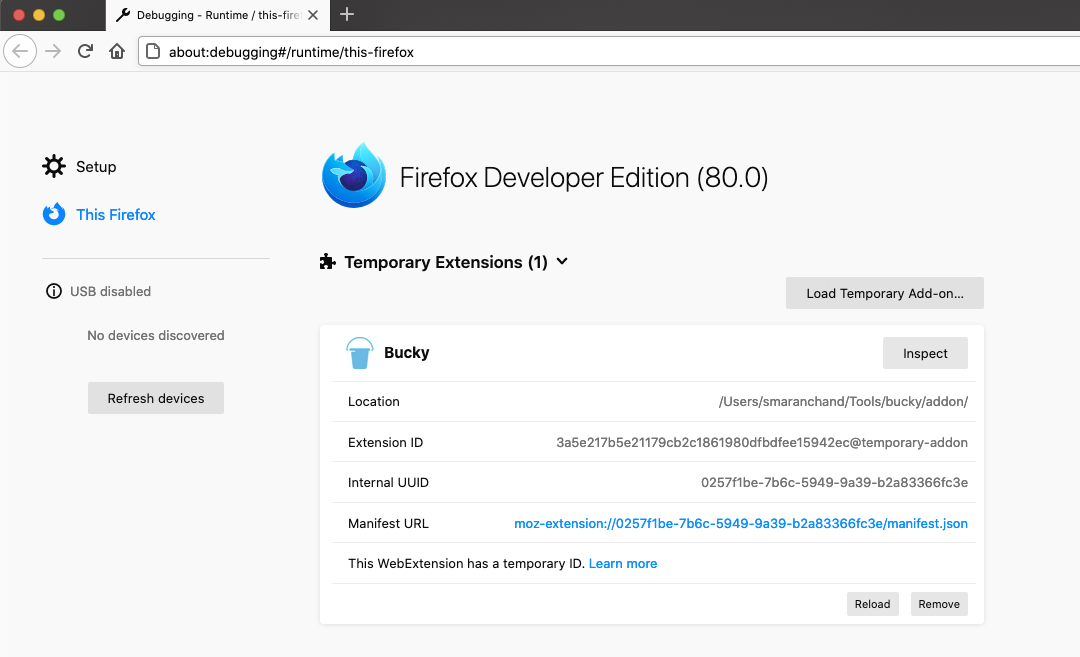
about:debuggingaddon/manifest.jsonBUCKY_API_TOKEN dal tuo .envIl passaggio 4 è obbligatorio. Il token è conservato nello storage dell'estensione anziché nel codice sorgente dell'addon, quindi non viene mai committato; finché non viene impostato, l'addon non invia nulla e registra un avviso nella console del service worker.
Il pulsante della barra degli strumenti mostra inoltre, a colpo d'occhio, quale backend è configurato e se l'addon è effettivamente in grado di raggiungerlo.
Naviga i siti web — Bucky scoprirà automaticamente i bucket S3 e i risultati appariranno nella dashboard.
L'endpoint è modificabile nelle impostazioni, quindi il backend non deve necessariamente essere locale. Imposta
Backend endpoint sull'URL /process del tuo server, ad esempio
https://bucky.example.com/process, e salva.
Salvare un host diverso da localhost attiva una richiesta di autorizzazione del browser. Tale richiesta è
prevista e deve essere accettata — l'addon viene distribuito con il permesso solo per
127.0.0.1 e localhost, e richiede qualsiasi altro host nel momento in cui lo salvi. Se
rifiuti, le impostazioni non vengono salvate, perché l'addon non sarebbe comunque in grado di contattare
l'host.
Usa HTTPS per un backend remoto. Ogni richiesta trasporta il tuo token API e il nome di
ogni bucket S3 scoperto durante la navigazione, che costituisce un registro continuo della tua attività di navigazione.
Su HTTP in chiaro chiunque si trovi sul percorso di rete può leggerlo o modificarlo; la pagina delle impostazioni
avvisa quando l'endpoint è remoto e non cifrato. Assegna inoltre al deployment un BUCKY_AUTH_PASS e un BUCKY_API_TOKEN robusti, poiché un'istanza cloud è raggiungibile da chiunque
la trovi.
Visita http://127.0.0.1:13337/check per testare manualmente un nome di bucket.
| Percorso | Descrizione |
|---|---|
/ | Schermata iniziale |
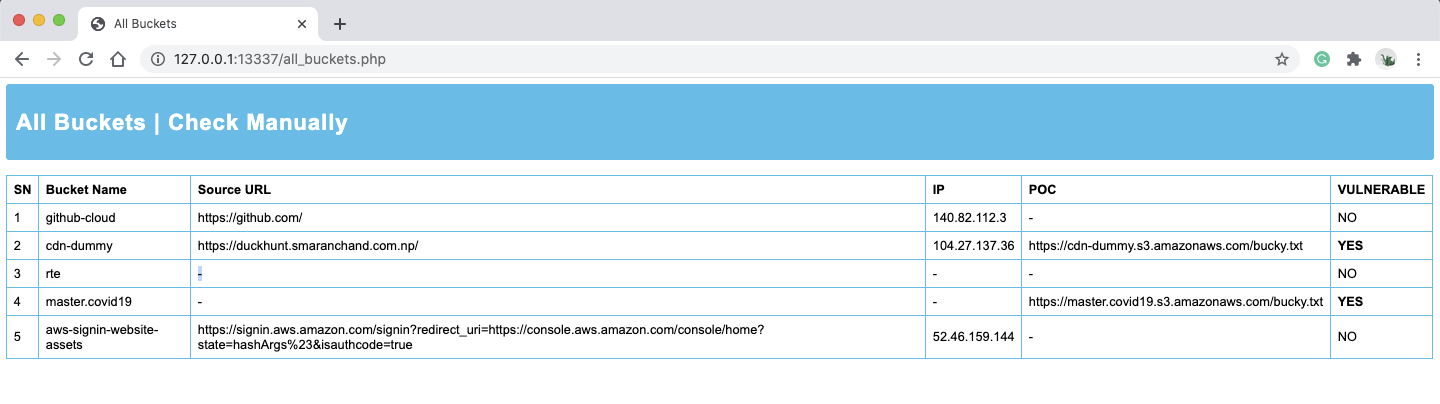
/buckets | Dashboard — tutti i bucket scoperti e i relativi risultati |
/check | Modulo di verifica manuale del bucket |
/process | Endpoint di probe in sola lettura (POST). Usato dall'addon e dal modulo manuale |
/write-poc | Riesegue su richiesta il test di scrittura per un bucket (POST). Solo sessione browser + token CSRF |
| Risultato | Significato |
|---|---|
LIST | Il contenuto del bucket è enumerabile da chiunque |
READ | Gli oggetti sono recuperabili senza credenziali |
CORS | Il bucket riflette un Origin arbitrario, oppure consente * |
WRITE | Il test di scrittura ha caricato bucky.txt. Viene eseguito automaticamente a meno che BUCKY_AUTO_WRITE=false |
TAKEOVER | Referenziato da una pagina attiva ma il bucket non esiste |
Un badge con ? significa che la verifica non ha stabilito una risposta — una richiesta è fallita, oppure
una precondizione non è mai stata soddisfatta. Ciò è deliberatamente distinto da un risultato negativo: uno
scanner che mostra una verifica non eseguita come "pulita" sta rivendicando una copertura che non ha.
Bucky segnala i bucket appartenenti a qualunque sito tu navighi, il che includerà host che non rientrano nell'ambito di ciò che stai testando. Il probe in sola lettura emette solo richieste che un browser ordinario avrebbe potuto fare durante il caricamento della pagina.
Il test di scrittura no — carica un file nel bucket di qualcun altro e, per impostazione predefinita,
viene eseguito automaticamente su ogni bucket trovato. Decidi consapevolmente se ciò è appropriato
per il tuo modo di navigare, e imposta BUCKY_AUTO_WRITE=false se non lo è.
Esecuzione di Bucky
Caricamento dell'addon
Dashboard
Tutti i bucket
Verifica manuale
POC di Bucky






