

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/sharathc213/cve-2023-7172
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebApprendimento e FormazioneLab e Pratica
GitHubsharathc213/cve-2023-7172

CVE-2023-7172

# Sistema di gestione ospedaliera intenzionalmente vulnerabile che dimostra l'iniezione SQL (CVE-2023-7172) con configurazione Docker e PoC per test di sicurezza educativi.

Vedi Repository
62302 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    350
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    292

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-7172

Panoramica

Questo progetto contiene una versione vulnerabile di un Hospital Management System (HMS) suscettibile a SQL Injection (CVE-2023-7172). La SQL Injection è una vulnerabilità critica delle applicazioni web che può avere gravi impatti sulla sicurezza e sulla funzionalità di un sistema.

Dettagli CVE

  • ID CVE: CVE-2023-7172
  • Tipo di vulnerabilità: SQL Injection
  • Componente interessato: Pagina di login dell'amministratore
  • Parametro vulnerabile: username
  • Dettagli del fornitore: phpgurukul.com
  • Versione vulnerabile: Hospital Management System 1.0

Passaggi per la riproduzione (PoC)

Clonare il repository:

git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172

Eseguire Docker Compose:

docker-compose up -d

Accedere alla pagina di login dell'amministratore:

Aprire un browser web e navigare alla pagina di login dell'amministratore, tipicamente situata all'indirizzo http://localhost:8080/hms/admin/

Primo tentativo di login:

Nel campo "Username", inserire quanto segue:

admin' -- -

Compilare il campo "Password" con qualsiasi valore (in questo caso non ha importanza). POC
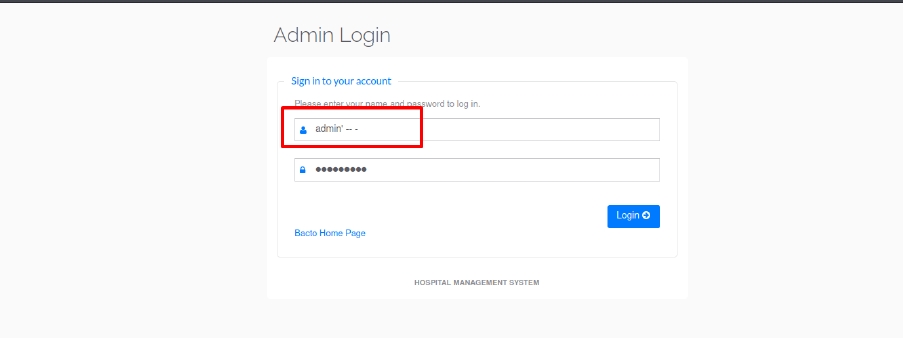
Tentare di effettuare il login:

Fare clic sul pulsante "Log In" per tentare di accedere utilizzando lo username modificato.

Osservare il risultato:

Se l'applicazione consente di accedere correttamente alla dashboard dell'amministratore senza richiedere la password corretta, ciò indica che è probabilmente presente una vulnerabilità di SQL Injection.

Impatto della SQL Injection in un Hospital Management System

La SQL Injection è una vulnerabilità critica delle applicazioni web che può avere impatti gravi e di ampia portata sulla sicurezza e sulla funzionalità di un sistema. Ecco i principali impatti potenziali di un attacco SQL Injection riuscito:

  • Accesso non autorizzato ai dati
  • Esfiltrazione dei dati
  • Manipolazione dei dati
  • Furto di account
  • Compromissione del sistema
  • Interruzione dell'applicazione
  • Conseguenze legali e di conformità
  • Danno alla reputazione
  • Perdita finanziaria

Raccomandazioni per la mitigazione

Per mitigare la vulnerabilità di SQL Injection, si consiglia di implementare le seguenti best practice:

  • Istruzioni parametrizzate (Prepared Statements)
  • Stored Procedures
  • Validazione degli input
  • Whitelisting
  • Escape degli input utente

Disclaimer

Questo progetto è intenzionalmente vulnerabile e dovrebbe essere utilizzato esclusivamente a scopo educativo e di test. Non distribuirlo in un ambiente di produzione.


Scarica lo strumento




