
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cdn-ip-scanner — Scanner basato sul web che scopre indirizzi IP CDN veloci e a bassa latenza da Cloudflare, Fastly e altri provider utilizzando la verifica multi-thread con 5 tentativi e il test della configurazione V2Ray. | Kitploit
Strumenti/GitHubGitHub/shahinst/cdn-ip-scanner
RicognizioneMappatura della ReteScripting e AutomazioneRaccolta InformazioniSicurezza di RetePrivacyUtilità e FrameworkAnti-Bot
GitHubshahinst/cdn-ip-scanner

cdn-ip-scanner

Scanner basato sul web che scopre indirizzi IP CDN veloci e a bassa latenza da Cloudflare, Fastly e altri provider utilizzando la verifica multi-thread con 5 tentativi e il test della configurazione V2Ray.

121122221 mese faRevisionato da Kitploit
Condividi
Vedi Repository

Logo di CDN IP Scanner

CDN IP Scanner V3.0

Alta precisione • Ultra veloce • In tempo reale

npm Release Stars License Downloads

🌐 Lingua: Inglese  |  فارسی

Installa • Funzionalità • Utilizzo • Novità • Sviluppatori • Dona

CDN IP Scanner - tema chiaro

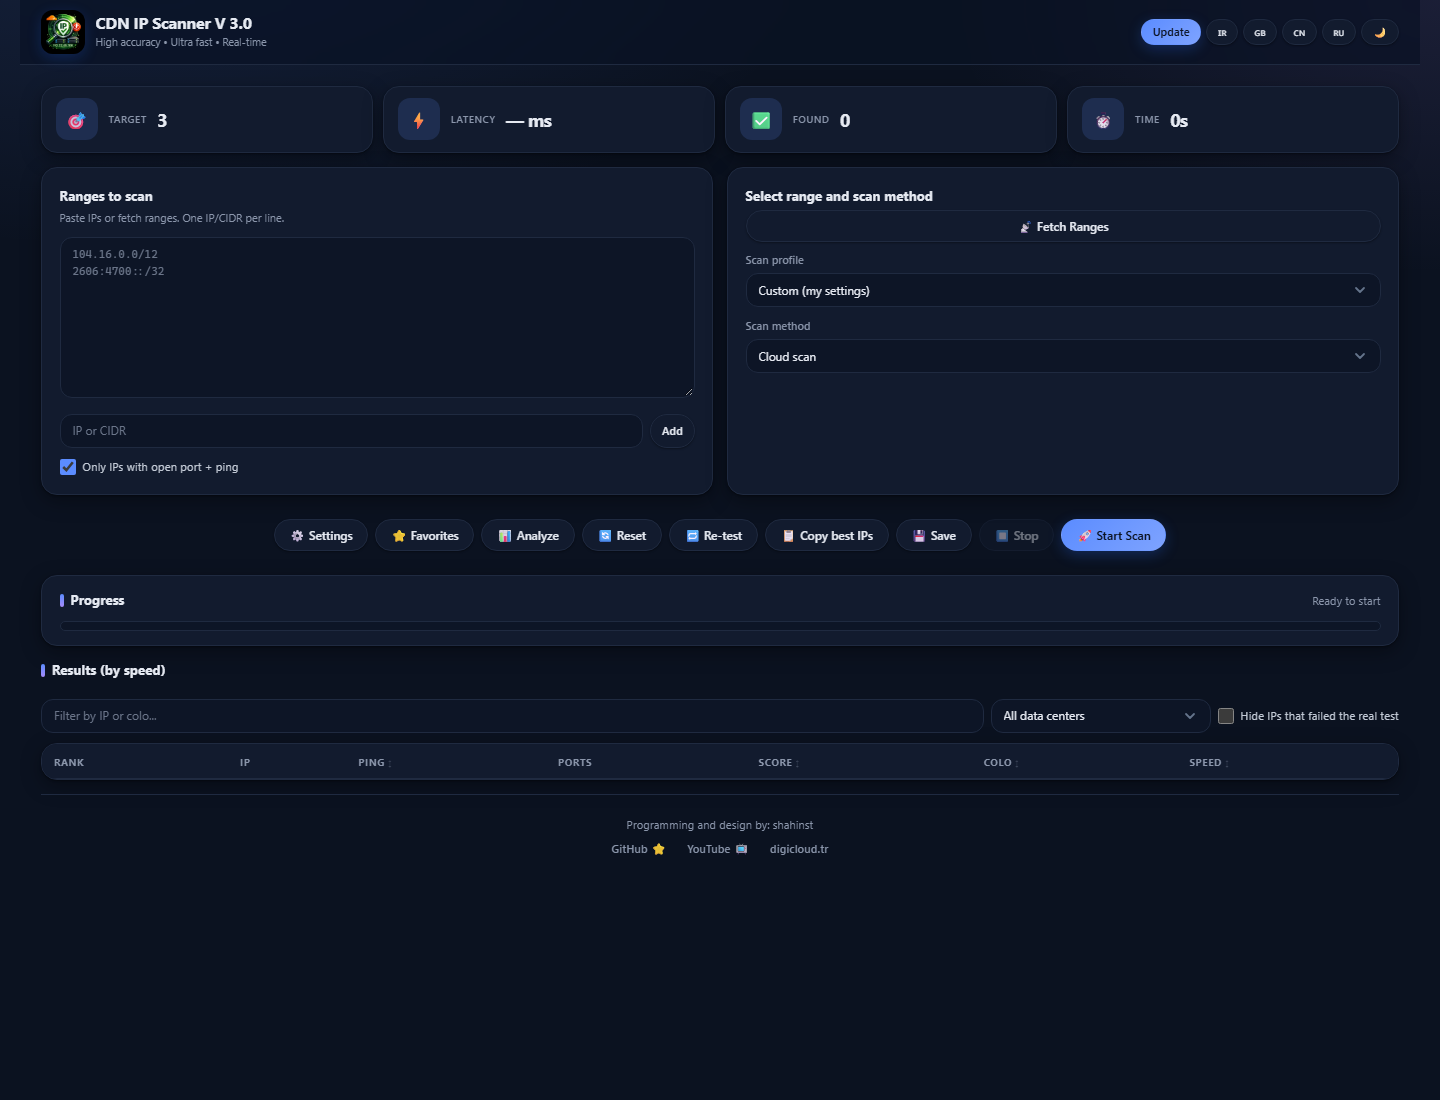
CDN IP Scanner - tema scuro


📚 Indice

  1. Panoramica
  2. Funzionalità
  3. Installazione
    • App npm (Windows / macOS / Linux) — passo dopo passo
    • App Android
    • Server Linux
    • File di rilascio e requisiti
  4. Utilizzo
  5. Demo dell'app Android
  6. Per gli sviluppatori
  7. Novità della versione 3.0
  8. Video tutorial
  9. Contribuire
  10. Dona · Licenza · Autore

🔎 Panoramica

CDN IP Scanner trova gli IP edge più veloci e puliti di Cloudflare, Fastly e altre CDN per la tua rete. Incolla un intervallo (o lascia che l'app recuperi quelli ufficiali), premi Start e osserva gli IP verificati apparire in tempo reale con il loro ping, le porte aperte, il data center e un punteggio da 0 a 100. Fornisci una configurazione V2Ray e troverà gli IP che trasportano davvero traffico per quella configurazione, per poi fornirti un link di sottoscrizione, codici QR o un file Clash / sing-box pronto all'uso.

Ogni IP passa attraverso un pre-controllo TCP e una verifica /cdn-cgi/trace con 5 tentativi (sono richieste almeno 3 risposte autentiche dall'edge della CDN), così la lista contiene solo IP che rispondono effettivamente, non solo host con una porta aperta.

Tre modi per eseguirlo

ComeIdeale per
🟢 App npm (novità della 3.0)npm install -g cdn-ip-scanner poi cdn-ip-scanner --port 8080Desktop Windows, macOS e Linux — un solo comando, senza Python, senza installer
📱 App AndroidInstalla l'APK dalle ReleaseScansione direttamente sul telefono, anche in dati mobili
🐧 Server Linuxsudo bash install.shUn pannello condiviso e sempre attivo dietro nginx + TLS + login

Tutti e tre condividono lo stesso set di funzionalità, la stessa UI (npm / server) e lo stesso sistema di punteggio.

Come funziona

1. Fetch CDN IP ranges (or paste your own)
2. Select scan method (Cloud / Operator / V2Ray)
3. Pick a profile or set target count, ping range and ports yourself
4. Click "Start Scan" and watch results arrive live
5. Re-test, filter, star the good ones
6. Export, copy the best IPs, or download a Clash / sing-box file


Metodi di scansione

  • Cloud Scan — Scansione diretta degli IP CDN con pre-filtro TCP + verifica HTTP a 5 tentativi
  • Operator Scan — Trova gli IP CDN che funzionano su un dato ISP/operatore (la scansione viene eseguita dalla macchina su cui si trova l'app, quindi eseguila sulla rete di quell'operatore)
  • V2Ray Scan — Incolla una configurazione V2Ray e trova automaticamente gli IP funzionanti per essa; test reale Xray opzionale

✨ Funzionalità

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →