
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve-2013-3900-winverifytrust-mitigation — Correzione tramite PowerShell per CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 utilizzando EnableCertPaddingCheck. | Kitploit
Strumenti/GitHubGitHub/sdimitri05/cve-2013-3900-winverifytrust-mitigation
Analisi delle VulnerabilitàScripting e AutomazioneAudit di ConfigurazioneRisposta agli Incidenti
GitHubsdimitri05/cve-2013-3900-winverifytrust-mitigation

cve-2013-3900-winverifytrust-mitigation

Correzione tramite PowerShell per CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 utilizzando EnableCertPaddingCheck.

Vedi Repository
319 mesi faNon ancora revisionato
Condividi

Mitigazione CVE-2013-3900 (WinVerifyTrust / EnableCertPaddingCheck)

Questo repository contiene uno script di remediation e verifica PowerShell che risolve la segnalazione Tenable/Nessus:

  • Plugin ID: 166555
  • Nome: Mitigazione della convalida della firma WinVerifyTrust CVE-2013-3900 (EnableCertPaddingCheck)

Lo script impone il controllo del padding del certificato WinVerifyTrust impostando:

  • EnableCertPaddingCheck (DWORD) = 1

Sui sistemi a 64 bit, gli scanner richiedono che il valore sia impostato sia nel percorso del registro nativo che nel percorso del registro Wow6432Node (vista a 32 bit).


Perché è importante

CVE-2013-3900 riguarda il modo in cui Windows convalida le firme Authenticode utilizzando WinVerifyTrust.
Se i controlli del padding del certificato non sono imposti, alcune firme create appositamente potrebbero essere trattate come valide in scenari non sicuri, e gli scanner di vulnerabilità segnaleranno l'host come non conforme.
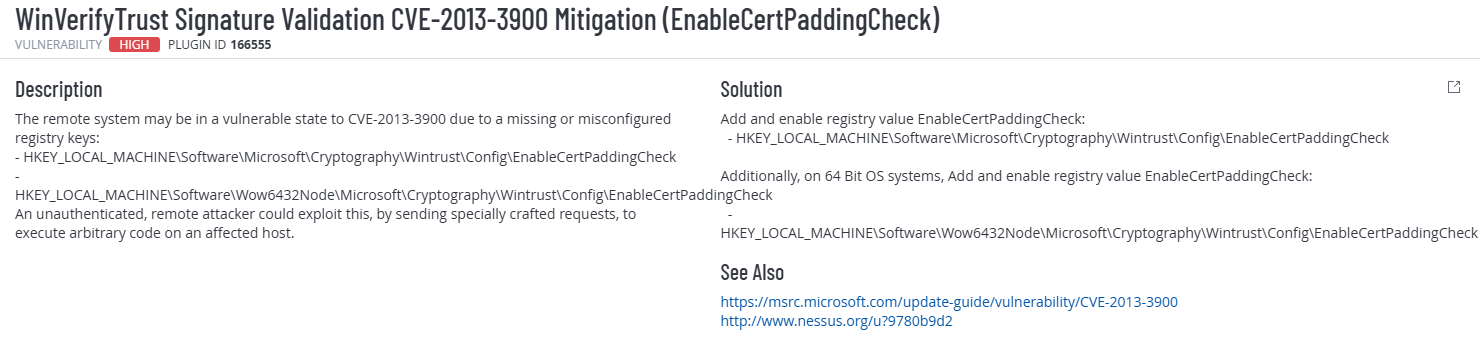
Dettagli del Plugin Tenable

Plugin Details


Ambiente

  • Target: Windows 11 VM (x64)
  • Versione PowerShell: 5.1
  • Tipo di scansione: Tenable / Nessus
  • Privilegi richiesti: Amministratore

Cosa fa lo script

✅ Garantisce di essere eseguito come Amministratore
✅ Rileva se il sistema operativo è a 64 bit
✅ Garantisce l'esistenza delle chiavi di registro richieste
✅ Imposta EnableCertPaddingCheck su:

  • 1 quando $secureEnvironment = $true (sicuro / consigliato)
  • 0 quando $secureEnvironment = $false (non sicuro / laboratorio/test)

✅ Stampa una tabella chiara Prima/Dopo e il risultato di conformità

Posizione dello script:

scripts/Set-WinVerifyTrustCertPadding.ps1


Percorsi del registro utilizzati

Lo script applica l'impostazione a:

  • HKLM:\Software\Microsoft\Cryptography\Wintrust\Config
  • HKLM:\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config (SO a 64 bit)

Valore imposto:

  • EnableCertPaddingCheck (DWORD)

Utilizzo

  1. Aprire PowerShell come Amministratore
  2. (Opzionale) Modificare l'interruttore all'interno dello script:
    • $secureEnvironment = $true → imporre mitigazione (consigliato)
    • $secureEnvironment = $false → disabilitare mitigazione (solo laboratorio/test)
  3. Eseguire:
.\scripts\Set-WinVerifyTrustCertPadding.ps1

Validazione tecnica

Lo script verifica la configurazione:

  • Leggendo entrambi i percorsi del registro
  • Confrontando il valore corrente con quello desiderato
  • Stampando una tabella di conformità (Prima → Dopo)
  • Restituendo il codice di uscita 0 in caso di successo

Evidenze (Prima vs Dopo)

Prima della remediation (Scansione 5)

Segnalazione ad alta gravità presente (Plugin 166555 – CVE-2013-3900).
Totale segnalazioni: 5
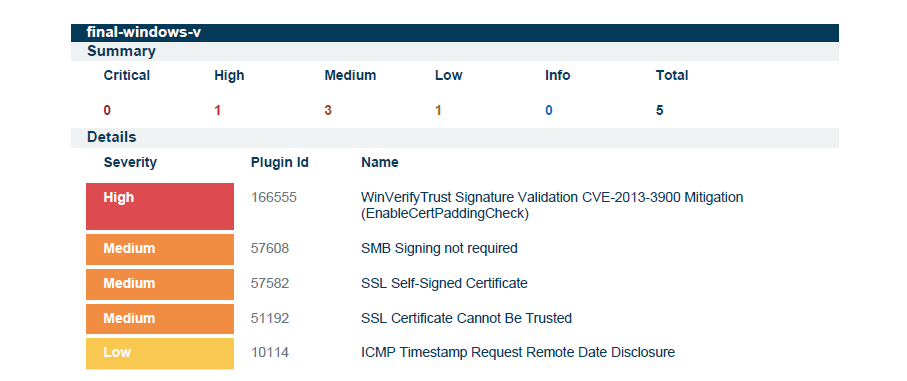
Before Scan


Dopo la remediation (Scansione 6)

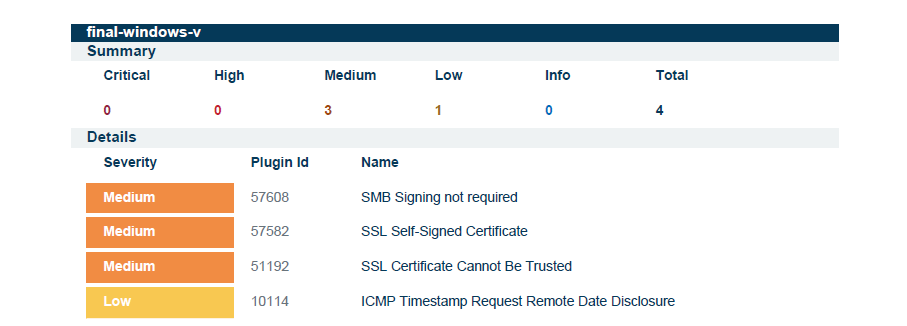
Segnalazione ad alta gravità rimossa.
Totale segnalazioni ridotto: 5 → 4
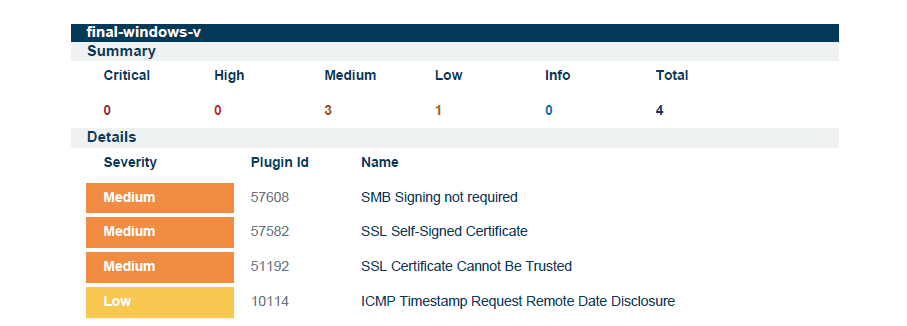
After Scan


Risultato

  • Rimossa segnalazione ad alta gravità CVE-2013-3900
  • Ridotto il numero complessivo di vulnerabilità
  • Remediation automatizzata con logica di verifica
  • Pienamente compatibile con Windows PowerShell 5.1

Note

  • Di solito non è richiesto un riavvio.
  • Se lo scanner segnala ancora la presenza, assicurarsi di utilizzare una scansione con credenziali e rieseguire la scansione dopo il riavvio.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    254

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






