
 sbasu7241/aws-threat-simulation-and-detection
Sperimentando con Stratus Red Team (strumento di simulazione di attacchi cloud) e SumoLogic

Questo repository è una documentazione delle mie avventure con Stratus Red Team - uno strumento per l'emulazione degli avversari per il cloud.
Stratus Red Team è l'"Atomic Red Team per il cloud", permettendo di emulare tecniche di attacco offensive in modo granulare e autonomo.
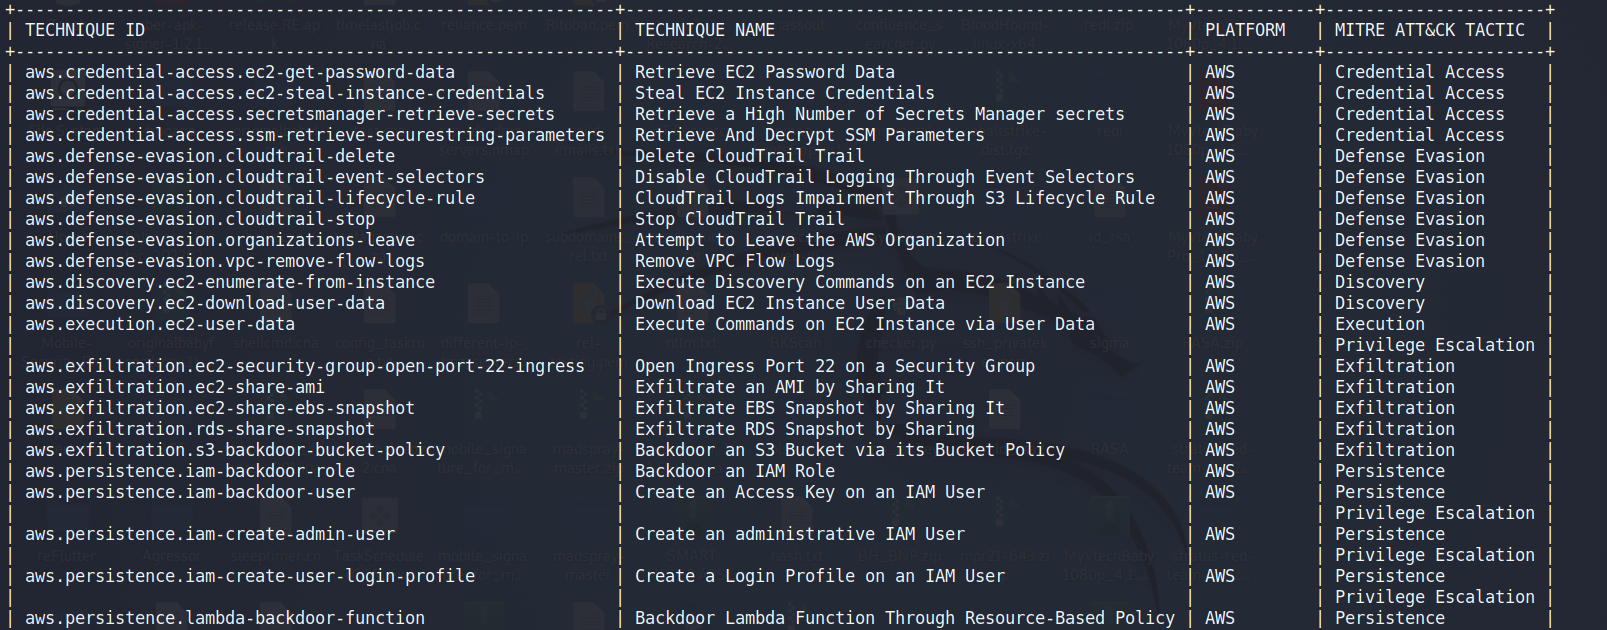
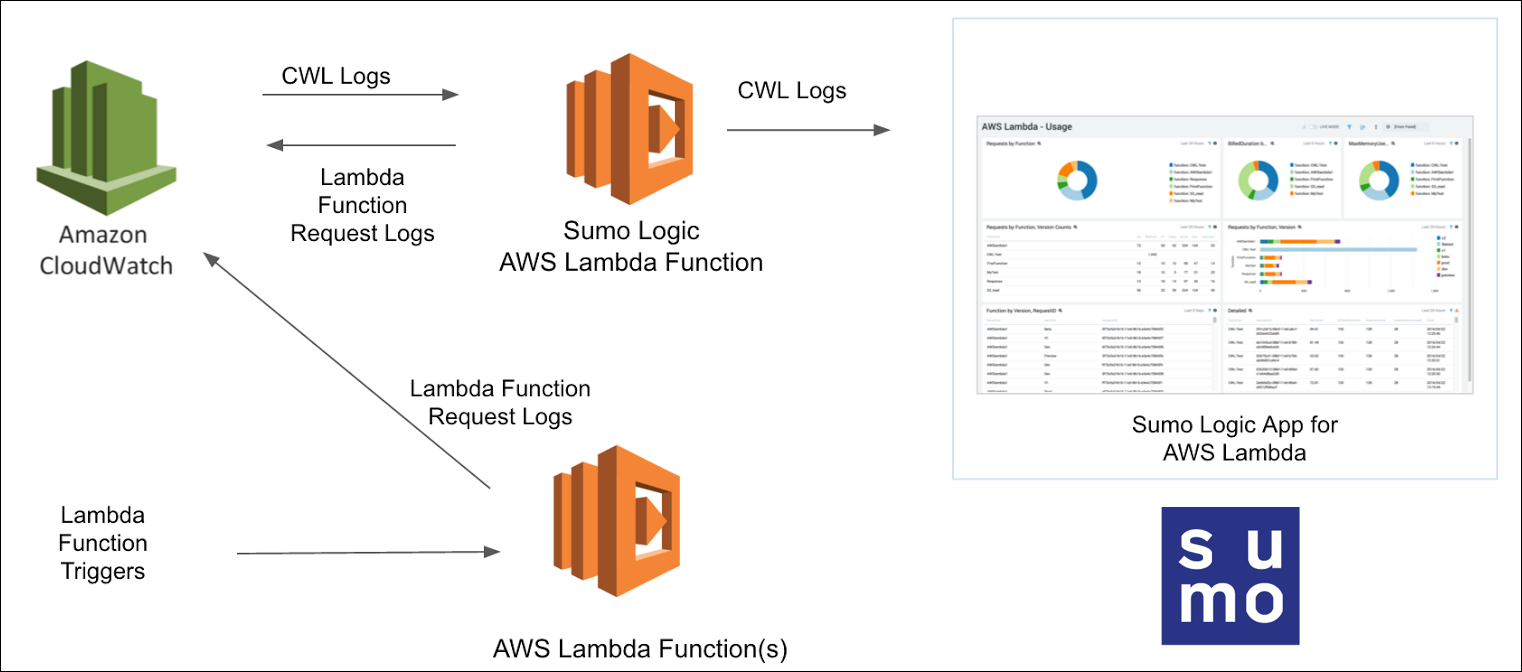
Eseguiamo gli attacchi coperti nel repository di Stratus Red Team uno per uno sul nostro account AWS. Per monitorarli, utilizzeremo CloudTrail e CloudWatch per la registrazione e inseriremo questi log in SumoLogic per ulteriori analisi.
| Attacco | Descrizione | Link |
|---|---|---|
| aws.credential-access.ec2-get-password-data | Recupera i dati della password EC2 | Link |
| aws.credential-access.ec2-steal-instance-credentials | Rubare le credenziali dell'istanza EC2 | Link |
| aws.credential-access.secretsmanager-retrieve-secrets | Recuperare un numero elevato di segreti di Secrets Manager | Link |
| aws.credential-access.ssm-retrieve-securestring-parameters | Recuperare e decrittare i parametri SSM | Link |
| aws.defense-evasion.cloudtrail-delete | Eliminare il trail di CloudTrail | Link |
| aws.defense-evasion.cloudtrail-event-selectors | Disabilitare la registrazione di CloudTrail tramite selettori di eventi | Link |
| aws.defense-evasion.cloudtrail-lifecycle-rule | Compromissione dei log di CloudTrail tramite regola del ciclo di vita S3 | Link |
| aws.defense-evasion.cloudtrail-stop | Fermare il trail di CloudTrail | Link |
| aws.defense-evasion.organizations-leave | Tentativo di lasciare l'organizzazione AWS | Link |
| aws.defense-evasion.vpc-remove-flow-logs | Rimuovere i log di flusso VPC | Link |
| aws.discovery.ec2-enumerate-from-instance | Eseguire comandi di scoperta su un'istanza EC2 | Link |
| aws.exfiltration.ec2-security-group-open-port-22-ingress | Aprire la porta di ingresso 22 su un gruppo di sicurezza | Link |
| aws.exfiltration.ec2-share-ami | Esfiltrare un AMI condividendolo | Link |
| aws.exfiltration.ec2-share-ebs-snapshot | Esfiltrare uno snapshot EBS condividendolo | Link |
| aws.exfiltration.rds-share-snapshot | Esfiltrare uno snapshot RDS condividendolo | Link |
| aws.exfiltration.s3-backdoor-bucket-policy | Backdoor di un bucket S3 tramite la sua politica del bucket | Link |
| aws.persistence.iam-backdoor-role | Backdoor di un ruolo IAM | Link |
| aws.persistence.iam-backdoor-user | Creare una chiave di accesso su un utente IAM | TBD |
| aws.persistence.iam-create-admin-user | Creare un utente IAM amministrativo | TBD |
| aws.persistence.iam-create-user-login-profile | Creare un profilo di login su un utente IAM | TBD |
| aws.persistence.lambda-backdoor-function | Backdoor di una funzione Lambda tramite politica basata sulle risorse | TBD |






