
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
red-tldr — Strumento offline di ricerca full-text per comandi e tecniche del red team con mapping MITRE ATT&CK, corrispondenza fuzzy e server MCP integrato per l'integrazione con assistenti AI. | Kitploit
Strumenti/GitHubGitHub/rvn0xsy/red-tldr
RicognizioneRaccolta InformazioniPenetration TestingUtilità e FrameworkRed Teaming
GitHubrvn0xsy/red-tldr

red-tldr

Strumento offline di ricerca full-text per comandi e tecniche del red team con mapping MITRE ATT&CK, corrispondenza fuzzy e server MCP integrato per l'integrazione con assistenti AI.

Vedi Repository
24725348 mesi faRevisionato da Kitploit
Condividi
Sito web

README

Red Team TL;DR

English | 中文简体

GitHub release

Cos'è Red Team TL;DR?

red-tldr è un leggero strumento di consultazione di comandi per red team. Aiuta gli operatori esperti di red team a trovare rapidamente i comandi, le tecniche e i punti chiave di cui hanno bisogno — proprio come un comando man costruito per la sicurezza offensiva.

A partire dalla v0.5.0, red-tldr include anche un server MCP integrato, così assistenti AI come Claude Desktop e Cursor possono interrogare direttamente il tuo database di conoscenze red team.

Perché Red Team TL;DR?

Nel lavoro quotidiano del red team, devi memorizzare centinaia di comandi — e di solito ricordi solo i primi caratteri. Cercare nella documentazione o nei motori di ricerca è lento e rumoroso. red-tldr ti fornisce risposte istantanee, offline e deterministiche da un database curato che controlli tu.

Caratteristiche

  • Ricerca full-text — Ricerca BM25 basata su Bleve con punteggio ponderato (nome×5, tag×3, dati×1) e corrispondenza approssimativa (fuzzy matching)
  • Output multi-formato — text (terminale colorato), json, markdown
  • Server MCP — Server Model Context Protocol integrato per l'integrazione con assistenti AI (stdio + Streamable HTTP)
  • Mappatura MITRE ATT&CK — Le voci possono essere etichettate con tattiche e tecniche
  • Modello dati migliorato — categoria, piattaforme, mitre_attack, metadati (autore/fonte/confidenza), voci correlate
  • Compatibilità all'indietro — Funziona con database YAML esistenti, i nuovi campi sono opzionali
  • Offline-first — Nessuna dipendenza dal cloud, nessuna chiave API, completamente deterministico
  • Sicuro — Vulnerabilità Zip-slip corretta, validazione del percorso su tutte le operazioni di archivio

Avvio rapido

Installazione

macOS

$ brew install red-tldr

Arch Linux

# AUR: https://aur.archlinux.org/packages/red-tldr
$ sudo pacman -S red-tldr

Da sorgente

$ git clone https://github.com/Rvn0xsy/red-tldr
$ cd red-tldr
$ go build

Binario

Scarica da Releases.

$ tar -zxvf red-tldr_latest_linux_amd64.tar.gz
$ ./red-tldr

Si consiglia di aggiungere red-tldr al tuo PATH.

Utilizzo

Ricerca

# Ricerca per parola chiave
$ red-tldr mimikatz

search-mimikatz

# Corrispondenza approssimativa — digita pochi caratteri
$ red-tldr mi

Fuzzy-match

Quando vengono trovati più risultati, seleziona per numero:
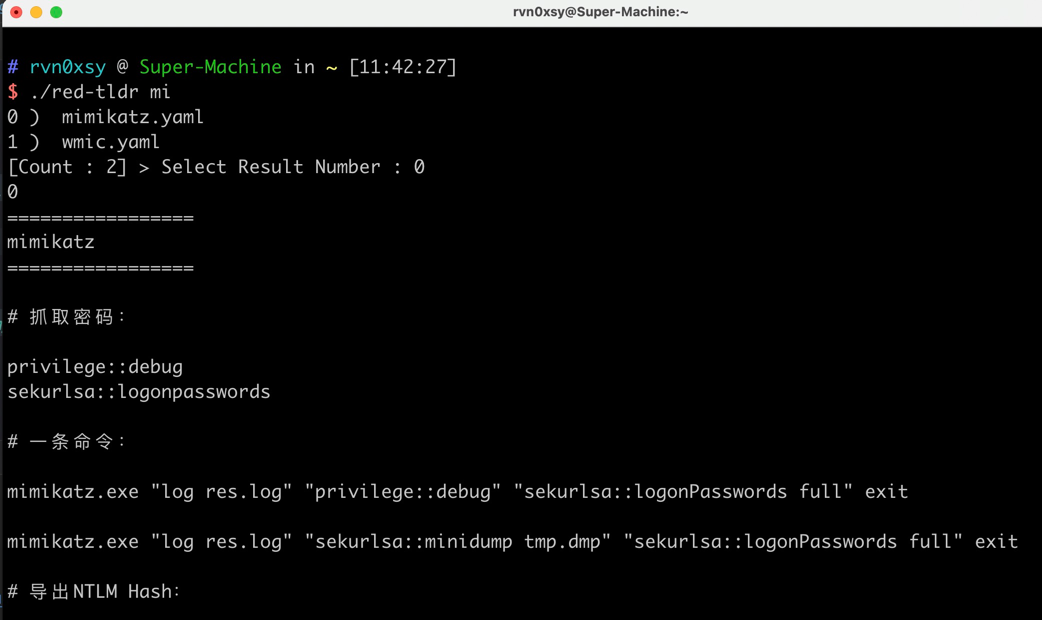
Select-Number

Formati di output

# Output JSON
$ red-tldr mimikatz -f json

# Output Markdown
$ red-tldr mimikatz -f markdown

Aggiornamento e upgrade

# Ricostruisci l'indice locale (JSON + Bleve)
$ red-tldr update

# Scarica l'ultimo database da GitHub
$ red-tldr upgrade

Server MCP

red-tldr include un server MCP integrato che espone il tuo database di conoscenze red team agli assistenti AI.

Strumenti

StrumentoDescrizione
search_redteam_commandsCerca comandi per parola chiave, piattaforma, categoria, tattica o tecnica
get_command_detailsOttieni i dettagli completi di una specifica voce di comando
list_techniquesElenca le tecniche MITRE ATT&CK disponibili nel database

Modalità stdio (Claude Desktop / Cursor)

$ red-tldr serve

Aggiungi alla configurazione di Claude Desktop (claude_desktop_config.json):

{
  "mcpServers": {
    "red-tldr": {
      "command": "red-tldr",
      "args": ["serve"]
    }
  }
}

Modalità HTTP Streamable

$ red-tldr serve --http --addr localhost:8080 --endpoint /mcp

Configurazione

Percorso predefinito della configurazione: ~/.red-tldr/config.toml

[red-tldr]
  index-update = false
  github-update = false
  path = ""
  color = true
VoceDescrizioneTipo
index-updateRicostruzione automatica dell'indice alla ricercaBool
github-updateDownload automatico del database da GitHubBool
pathPercorso di archiviazione del databaseString
colorOutput terminale coloratoBool

Modello dati

Ogni voce è un file YAML nel repository red-tldr-db. Il formato migliorato (v0.5.0+) supporta campi aggiuntivi pur rimanendo retrocompatibile:

name: mimikatz-sekurlsa
tags:
  - mimikatz
  - credentials
  - lsass
data: |
  # Mimikatz Sekurlsa

privilege::debug sekurlsa::logonpasswords

category: credential-access
platforms:
- windows
mitre_attack:
tactics:
  - credential-access
techniques:
  - T1003.001
metadata:
author: Rvn0xsy
confidence: high
related:
- mimikatz-dpapi

Tutti i nuovi campi (category, platforms, mitre_attack, metadata, related) sono opzionali — i file YAML esistenti funzionano senza modifiche.

Contributi

Accogliamo con favore i contributi!

  • Segnala bug tramite Issues.
  • Invia correzioni di bug come Pull Requests al ramo dev.
  • Per nuove funzionalità, crea prima un issue per discutere l'approccio prima di inviare una PR.
  • I miglioramenti alla documentazione sono sempre benvenuti.
  • Contatto: [email protected]

Stargazers nel tempo

Stargazers over time

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    340
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    314
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    295

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





